

Savienojumu izsekošana (“conntrack”) ir pamatfunkcija Linux kodola tīkla kaudzē. Tā ļauj kodolam sekot visām loģiskajām tīkla savienojumiem vai plūsmām, tādējādi identificējot visus paketus, kas veido katru plūsmu, lai tos varētu secīgi apstrādāt kopā.
Conntrack ir svarīga kodola funkcija, kas tiek izmantota dažos pamata gadījumos:
- NAT balstās uz informāciju no conntrack, tādējādi tas var vienādi apstrādāt visus paketus no vienas plūsmas. Piemēram, kad pods sazinās ar Kubernetes pakalpojumu, kube-proxy slodzes balansētājs izmanto NAT, lai novirzītu satiksmi uz konkrētu podu iekšējā klasterī. Conntrack reģistrē, ka visiem pakotnēm, kas adresētas pakalpojuma IP, jābūt nosūtītām uz to pašu podu, un ka paketes, ko atgriež backend pod, jānovirza NAT atpakaļ uz podu, no kura saņemts pieprasījums.
- Stāvokļa izsekošanas ugunsmūri, piemēram, Calico, balstās uz informāciju no conntrack, lai pievienotu “atbildes” satiksmi baltajai sarakstā. Tas ļauj jums uzrakstīt tīkla politiku, kas saka: „atļaut manam podam savienoties ar jebkuru tālu IP adresi”, nevis jānosaka politika, kas skaidri atļauj atbildes satiksmi. (Bez tā jums būtu jāpiešķir daudz mazāk droša norma „atļaut paketes manam pod ar jebkuru IP”.)
Turklāt conntrack parasti uzlabo sistēmas veiktspēju (samazinot procesora laika patēriņu un paketes aiztures laiku), jo tikai pirmajam paketam plūsmā
jāiet cauri pilnai tīkla kaudzes apstrādei, lai noteiktu, ko ar to darīt. Skatiet ierakstu “”, lai redzētu piemēru, kā tas darbojas.
Tomēr conntrack ir savi ierobežojumi...
Tātad, kur viss iegāja greizajā ceļā?
Conntrack tabulai ir pielāgojams maksimālais izmērs, un, ja tā piepildās, savienojumi parasti sāk tikt noraidīti vai pārtraukti. Lielākajai daļai lietojumu satiksmes sarakstos brīvā vieta parasti ir pietiekama, un tas nekad pārvērtīsies par problēmu. Tomēr ir daži scenāriji, kad vajadzētu apsvērt izmantot conntrack tabulu:
- Acīmredzamākais gadījums ir tad, ja jūsu serveris apstrādā ārkārtīgi lielu vienlaicīgu aktīvo savienojumu skaitu. Piemēram, ja jūsu conntrack tabula ir konfigurēta uz 128k ierakstiem, bet jums ir vairāk nekā 128k vienlaicīgu savienojumu, jūs noteikti saskarsities ar problēmām!
- Mazāk acīmredzams gadījums: ja jūsu serveris apstrādā ļoti lielu savienojumu skaitu sekundē. Pat ja savienojumi ir īslaicīgi, Linux tos turpina uzskaitīt kaut kādu laiku (noklusējuma iestatījums ir 120s). Piemēram, ja jūsu conntrack tabula ir konfigurēta uz 128 tūkst. ierakstiem un mēģināt apstrādāt 1100 savienojumus sekundē, tie pārsniegs conntrack tabulas lielumu, pat ja savienojumi ir ļoti īslaicīgi (128k / 120s = 1092 savienojumi / s).
Ir vairāki specifiski aplikāciju veidi, kas ietilpst šajās kategorijās. Turklāt, ja jums ir daudz ļaunprātīgu lietotāju, tad jūsu servera conntrack tabulas piepildīšana ar daudziem pusatvērtiem savienojumiem var tikt izmantota kā uzbrukums, kas pazīstams kā "denial of service" (DOS). Abos gadījumos conntrack var kļūt par ierobežojošo šaurās vietas jūsu sistēmā. Dažos gadījumos nav nepieciešams neko darīt, vienkārši mainot conntrack tabulas parametrus, palielinot lielumu vai samazinot laika ierobežojumus (bet, ja to izdarīsiet nepareizi, jums būs grūtības). Citiem gadījumiem būs nepieciešams apiet conntrack agresīvas satiksmes gadījumā.
Reāls piemērs
Pieņemsim konkrētu piemēru: viens liels SaaS pakalpojumu sniedzējs, ar kuru mēs strādājām, bija vairāki memcached serveri uz hostiem (ne virtuālajām mašīnām), no kuriem katrs apstrādāja 50K+ īslaicīgu savienojumu sekundē.
Viņi eksperimentēja ar conntrack konfigurāciju, palielinot tabulu izmērus un samazinot izsekošanas laiku, bet konfigurācija bija nestabila, ievērojami palielinājās RAM patēriņš, kas bija problēma (vairākos GB!), un savienojumi bija tik īsi, ka conntrack nesniedza parasto veiktspējas uzlabojumu (samazinot CPU patēriņu vai paketes aizturi).
Kā alternatīvu viņi vēršas pie Calico. Calico tīkla politikas ļauj neizmantot conntrack noteiktam trafika veidam (izmantojot doNotTrack opciju politiku). Tas nodrošināja nepieciešamo veiktspējas līmeni, kā arī papildu drošības līmeni, ko sniedz Calico.
Uz ko būs jādodas, lai apejot conntrack?
- Tīkla politikas do-not-track parasti jābūt simetriskām. SaaS pakalpojumu sniedzēja gadījumā: to lietotnes darbojās aiz aizsargātas zonas, un tāpēc izmantojot tīkla politiku, tie varēja pievienot baltajā sarakstā trafiku no citiem konkrētiem lietotnēm, kurām tika atļauts piekļūt memcached.
- Politika do-not-track neņem vērā savienojuma virzienu. Tādējādi, ja memcached serveris tiek uzlauzts, teorētiski var mēģināt pieslēgties jebkuram no memcached klientiem, ja tam ir pareizais sākuma ports. Tomēr, ja esat pareizi noteicis tīkla politiku saviem memcached klientiem, tad šie pieslēgšanās mēģinājumi vienalga tiks noraidīti klienta pusē.
- Politika do-not-track tiek piemērota katram paketēm, atšķirībā no parastajām politikām, kas tiek piemērotas tikai pirmajai paketēm no plūsmas. Tas var palielināt CPU resursu patēriņu uz vienu paketi, jo katrai paketēm ir jāpielieto politika. Taču īslaicīgu savienojumu gadījumā šis izdevums tiek līdzsvarots ar resursu patēriņa samazināšanu, apstrādājot conntrack. Piemēram, SaaS pakalpojumu sniedzēja gadījumā katra savienojuma paketēm bija ļoti maz, tādēļ papildus CPU resursu izdevumi, piemērojot politikas katrai paketēm, bija pamatoti.
Sāksim testēšanu
Mēs veicām testu vienā pod'ā ar memcached serveri un daudziem pod'iem ar memcached klientiem, kas darbojās attālinātās mezglos, lai mēs varētu izveidot ļoti lielu savienojumu skaitu sekundē. Memcached servera pod'ā bija 8 kodoli un 512k ierakstu conntrack tabulā (standarta konfigurētais tabulas izmērs resursdatoram).
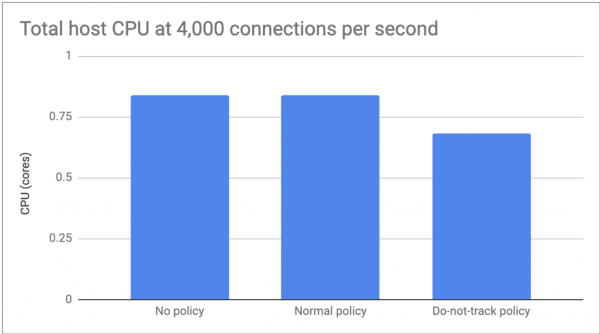
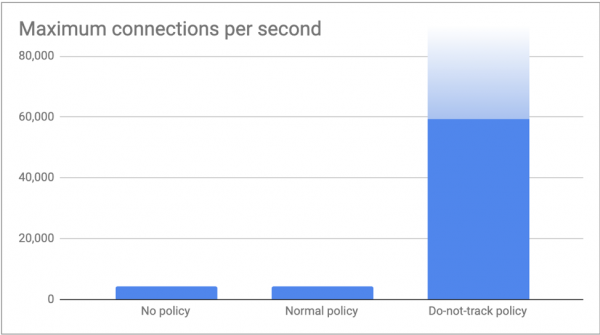
Mēs mērījām veiktspējas atšķirību starp: bez tīkla politikas; ar parasto Calico politiku; un Calico do-not-track politiku.
Pirmajā testā mēs noteicām savienojumu skaitu līdz 4,000 sekundē, tāpēc varējām koncentrēties uz CPU patēriņa atšķirībām. Šeit nebija būtisku atšķirību starp politikas neesamību un parasto politiku, taču do-not-track palielināja CPU patēriņu par aptuveni 20%.
Otrajā testā mēs palaidām tik daudz savienojumu, cik tikai varēja ģenerēt mūsu klienti, un mērijām maksimālo savienojumu skaitu sekundē, ko spēja apstrādāt mūsu memcached serveris. Kā gaidīts, 'bez politikas' un 'parastā politika' abi sasniedza conntrack robežu vairāk nekā 4,000 savienojumiem sekundē (512k / 120s = 4,369 savienojumi/s). Ar do-not-track politiku mūsu klienti sūtīja 60,000 savienojumus sekundē bez jebkādām problēmām. Mēs esam pārliecināti, ka varētu palielināt šo skaitli, pieslēdzot vairāk klientu, bet jūtam, ka šie cipari jau pietiek, lai ilustrētu šī raksta būtību!
Secinājums
Conntrack ir svarīga kodola funkcija. Tas lieliski paveic savu darbu. To bieži izmanto sistēmas galvenie komponenti. Tomēr noteiktās situācijās, noslogojums dēļ conntrack pārsniedz parastās priekšrocības, ko tas sniedz. Šajā scenārijā Calico tīkla politikas var tikt izmantotas, lai izvēles veidā atslēgtu conntrack izmantošanu, vienlaikus paaugstinot tīkla drošības līmeni. Visam pārējām straumēm conntrack turpinās būt jūsu sabiedrotais!
Izlasiet arī citus rakstus mūsu emuārā:
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish