

Sveiki visiem. Pirms kursa uzsākšanas sagatavojām jums interesantas raksta tulkojumu.
Šodienas rokasgrāmata iepazīstinās jūs ar pamatprincipiem, lai uzsāktu darbu ar pakotni aircrack-ng. Protams, nav iespējams nodrošināt visu nepieciešamo informāciju un aptvert katru scenāriju. Tāpēc esiet gatavi veikt mājasdarbus un veikt pētījumus patstāvīgi. Tajā un ir daudz papildu pamācību un citas noderīgas informācijas.
Lai gan tas nepārklāj visus soļus no sākuma līdz beigām, rokasgrāmata sīkāk izskaidro darbu ar aircrack-ng.
Aprīkojuma iestatīšana, Aircrack-ng instalēšana
Pirmais solis, lai nodrošinātu pareizu darbību aircrack-ng jūsu Linux sistēmā ir atjaunināšana un atbilstošu draiveru uzstādīšana jūsu tīkla kartē. Daudzas kartes darbojas ar vairākiem draiveriem, dažas no tām nodrošina nepieciešamo funkcionalitāti pakotņu injekcijām aircrack-ng, citas - nē.
Domāju, ka nevajag teikt, ka jums nepieciešama tīkla karte, kas ir saderīga ar pakotni aircrack-ng. Tas ir, aparatūra, kas ir pilnīgi saderīga un spēj veikt pakotņu injekcijas. Ar saderīgu tīkla karti varat uzlauzt bezvadu piekļuves punktu mazāk nekā stundas laikā.
Lai noteiktu, kādai kategorijai pieder jūsu karte, iepazīstieties ar lapu . Izlasiet , ja nezināt, kā strādāt ar tabulu. Tomēr tas netraucēs jums izlasīt rokasgrāmatu, kas palīdzēs jums uzzināt ko jaunu un pārbaudīt savu karti.
Pirmkārt, jums jāsaprot, kāds čipsets tiek izmantots jūsu tīkla kartē un kāds draiveris jums nepieciešams. Jums tas jāpārliecina ar iepriekšējā punkta informāciju. Sadaļā jūs uzzināsiet, kuri draiveri jums ir nepieciešami.
Aircrack-ng instalācija
Visjaunāko aircrack-ng versiju var iegūt, , vai arī varat izmantot testēšanas izplatījumu, piemēram, Kali Linux vai Pentoo, kur ir instalēta jaunākā versija. aircrack-ng.
Lai instalētu aircrack-ng, lūdzu, skatieties .
802.11 IEEE pamati
Labi, tagad, kad viss ir gatavs, ir laiks apstāties pirms mēs sākam rīkoties un uzzināt nedaudz par to, kā darbojas bezvadu tīkli.
Nākamā daļa ir svarīga, lai saprastu, kā rīkoties, ja kaut kas nedarbosies, kā gaidīts. Saprašana par to, kā viss tas darbojas, palīdzēs jums atrast problēmu vai vismaz pareizi to aprakstīt, lai kāds cits varētu jums palīdzēt. Šeit viss ir nedaudz sarežģīti, un varbūt jums to vēlēsies izlaist. Tomēr bezvadu tīklu uzlaušanai ir nepieciešamas zināšanas, tāpēc uzlaušana ir nedaudz vairāk nekā vienkārši ierakstīt komandu un ļaut aircrack darīt visu jūsu vietā.
Kā atrast bezvadu tīklu
Šī daļa ir īss ievads pārvaldītajos tīklos, kuri strādā ar piekļuves punktiem (Access Point, AP). Katrs piekļuves punkts sekundē nosūta apmēram 10 tā dēvētos Bīkona rāmjus (beacon frame). Šie paketi satur sekojošo informāciju:
- Tīkla nosaukums (ESSID);
- Vai tiek izmantota šifrēšana (un kāda šifrēšana tiek izmantota, taču ņemiet vērā, ka šī informācija var nebūt patiess, jo piekļuves punkts to var norādīt);
- Kādas datu pārsūtīšanas ātrumi tiek atbalstīti (MBit);
- Uz kāda kanāla atrodas tīkls.
Šī informācija tiek rādīta rīkā, kas pieslēdzas tieši šim tīklam. Tā tiek rādīta, kad jūs atļaujat kartei skenēt tīklus, izmantojot iwlist <interface> scan
Katram piekļuves punktam ir unikāls MAC adrese (48 biti, 6 pāri sešpadsmitnieku ciparu). Tā izskatās aptuveni šādi: 00:01:23:4A:BC:DE. Katram tīkla ierīcei ir šāda adrese, un tīkla ierīces savstarpēji mijiedarbojas, izmantojot šo adresi. Tāpēc tas ir kaut kas līdzīgs unikālam vārdam. MAC adreses ir unikālas, un nav divu ierīču ar vienādām MAC adresēm.
Pievienošanās tīklam
Ir vairāki veidi, kā pieslēgties bezvadu tīklam. Vairumā gadījumu tiek izmantota Open System Authentication. (Pēc vēlēšanās: ja vēlaties uzzināt vairāk par autentifikāciju, .)
Open System Authentication:
- Pieprasa piekļuves punkta autentifikāciju;
- Piekļuves punkts atbild: OK, jūs esat autentificēts.
- Pieprasa piekļuves punkta asociāciju;
- Piekļuves punkts atbild: OK, jūs esat savienots.
Šis ir visvienkāršākais gadījums, bet problēmas rodas, kad jums nav piekļuves tiesību, jo:
- Tiek izmantots WPA/WPA2, un jums nepieciešama APOL autentifikācija. Pieeja punkts otrajā solī atbildēs noraidoši.
- Pieeja punkts ir atļauto klientu (MAC adreses) saraksts un neļaus pievienoties nevienam citam. To sauc par MAC filtrēšanu.
- Pieeja punkts izmanto Shared Key autentifikāciju, tas ir, jums ir jāsniedz pareizais WEP atslēga, lai pievienotos. (Skatīt sadaļu lai uzzinātu vairāk par to)
Vienkārša sniffing un uzlaušana
Tīklu atklāšana
Pirmais, kas jādara, ir atrast potenciālo mērķi. Aircrack-ng paketē tam ir , bet jūs varat izmantot arī citas programmas, piemēram, .
Pirms tīklu meklēšanas jums ir jāpārvērš sava tīkla karte tā saucamajā „uzraudzības režīmā“. Uzraudzības režīms ir īpašs režīms, kas ļauj jūsu datoram klausīties tīkla paketes. Šis režīms arī ļauj veikt injekcijas. Par injekcijām mēs runāsim nākamreiz.
Lai pārvērstu tīkla karti uzraudzības režīmā, izmantojiet :
airmon-ng start wlan0Tad jūs izveidosiet jaunu interfeisu un pievienosiet tam „mon“. Tātad, wlan0 būs wlan0mon. Lai pārbaudītu, vai tīkla karte tiešām atrodas uzraudzības režīmā, izpildiet iwconfig un pārliecinieties par to paši.
Pēc tam palaidiet tīklu meklēšanai:
airodump-ng wlan0monJa airodump-ng ja nevarēs pievienoties WLAN ierīcei, jūs redzēsiet kaut ko līdzīgu:
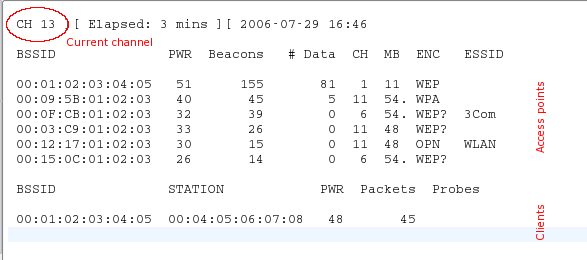
lēcienus no kanāla uz kanālu un parāda visus pieeja punktus, no kuriem tas saņem bikonus. Kanāli no 1 līdz 14 tiek izmantoti 802.11 b un g standartiem (ASV atļauts izmantot tikai no 1 līdz 11; Eiropā no 1 līdz 13 ar dažiem izņēmumiem; Japānā no 1 līdz 14). 802.11a darbojas 5 GHz diapazonā, un tā pieejamība atšķiras dažādās valstīs vairāk nekā 2,4 GHz diapazonā. Kopumā zināmie kanāli sākas no 36 (32 dažās valstīs) līdz 64 (68 dažās valstīs) un no 96 līdz 165. Vikipēdijā jūs varat atrast sīkāku informāciju par kanālu pieejamību. Linux pārliecinās par kanāla pārsūtīšanu/noturēšanu konkrētās valstīs, ko nodrošina ; tomēr tas ir jāiestata atbilstoši.
Pašreizējais kanāls tiek parādīts kreisajā augšējā stūrī.
Drīz parādīsies piekļuves punkti un (cerams) daži ar tiem saistītie klienti.
Augšējā blokā tiek parādīti atklātie piekļuves punkti:
bssid
piekļuves punkta MAC adrese
pwr
signāla kvalitāte, kad kanāls ir izvēlēts
pwr
signāla stiprums. Daži draiveri to neziņo.
beacons
saņemto bīkonu skaits. Ja jums nav signāla stipruma rādītāja, jūs varat to izmērīt bīkonos: jo vairāk bīkonu, jo labāks signāls.
data
saņemto datu frekuņu skaits
ch
kanāls, kurā darbojas piekļuves punkts
mb
piekļuves punkta ātrums vai režīms. 11 – tas ir tīrs 802.11b, 54 – tas ir tīrs 802.11g. Vērtības starp šiem diviem ir maisījums.
enc
šifrēšana: opn: nav šifrēšanas, wep: wep šifrēšana, wpa: wpa vai wpa2, wep?: wep vai wpa (pagaidām neskaidrs)
essid
tīkla nosaukums, dažreiz slēpts
Apakšējā blokā tiek parādīti atklātie klienti:
bssid
MAC adrese, ar kuru klients asociējas pie šī piekļuves punkta
station
paša klienta MAC adrese
pwr
signāla stiprums. Daži draiveri to neziņo.
packets
saņemto datu frekuņu skaits
probes
tīklu nosaukumi (essid), kurus šis klients jau ir pārbaudījis
Tagad jums jāpievērš uzmanība mērķtiecīgajai tīkla. Tam jābūt savienotam vismaz ar vienu klientu, jo tīklu uzlaušana bez klientiem ir sarežģītāka tēma (skat. sadaļu ). Tam jāizmanto WEP šifrēšana un jābūt labam signālam. Iespējams, ka jūs varat mainīt antenas novietojumu, lai uzlabotu signāla uztveri. Dažreiz signāla stiprumam dažas centimetri var izrādīties izšķiroši.
Iepriekšējā piemērā ir tīkls 00:01:02:03:04:05. Tas izrādījās vienīgais iespējamais mērķis, jo tikai tam ir pievienots klients. Un tam ir labs signāls, tāpēc tas ir piemērots mērķis praksei.
Iniciācijas Vektoru Snīpošana
Dēļ lēcieniem starp kanāliem jūs nesanāks pārtvert visus paketes no mērķtiecīgā tīkla. Tāpēc mēs vēlamies klausīties tikai vienā kanālā un papildu ierakstīt visus datus diskā, lai vēlāk tos varētu izmantot uzlaušanai:
airodump-ng -c 11 --bssid 00:01:02:03:04:05 -w dump wlan0mon Ar parametru -c jūs izvēlaties kanālu, bet parametrs pēc -w ir tīkla datu dumpu prefikss, kas ierakstīts diskā. Karogs –bssid kopā ar piekļuves punkta MAC adresi ierobežo paketes saņemšanu līdz vienam piekļuves punktam. Karogs –bssid ir pieejams tikai jaunākajās versijās airodump-ng.
Pirms WEP uzlaušanas jums būs nepieciešami no 40 000 līdz 85 000 dažādu inicializācijas vektoru (Initialization Vector, IV). Katrs datu pakets satur inicializācijas vektoru. Tos var atkārtoti izmantot, tāpēc inicializācijas vektoru skaits parasti ir nedaudz mazāks par noķerto pakešu skaitu.
Tādējādi jums nāksies gaidīt, lai noķertu no 40k līdz 85k datu pakešu (ar IV). Ja tīkls nav noslogots, tas prasīs ļoti daudz laika. Jūs varat paātrināt šo procesu, izmantojot aktīvu uzbrukumu (vai atkārtota atskaņojuma uzbrukumu). Par to mēs runāsim nākamajā sadaļā.
Hacking
Ja jums jau ir pietiekami daudz noķertu inicializācijas vektoru, kas glabājas vienā vai vairākos failos, jūs varat mēģināt uzlauzt WEP atslēgu:
aircrack-ng -b 00:01:02:03:04:05 dump-01.cap MAC adrese pēc karoga -b – ir mērķa BSSID, bet dump-01.cap – ir fails, kas satur noķertas paketes. Jūs varat izmantot vairākus failus, vienkārši pievienojot visus failu nosaukumus komandai vai izmantojot aizvietošanas simbolu, piemēram, dump*.cap.
Vairāk informācijas par iestatījumiem , izvadi un lietošanu jūs varat iegūt no .
Nepieciešamo inicializācijas vektoru skaits atslēgas uzlaušanai nav ierobežots. Tas tā notiek, jo daži vektori ir vājāki un nodod vairāk informācijas par atslēgu nekā citi. Parasti šie inicializācijas vektori tiek sajaukti ar spēcīgākiem. Tātad, ja jums paveicas, jūs varat uzlauzt atslēgu, izmantojot tikai 20 000 inicializācijas vektoru. Tomēr bieži pat tas ir par maz, aircrack-ng to var darboties ilgi (nedēļu vai vairāk, ja kļūdu procentuālais daudzums ir augsts), un tad tas var jums pateikt, ka atslēgu nevar uzlauzt. Jo vairāk jums ir inicializācijas vektoru, jo ātrāk var notikt uzlaušana, un parasti tas notiek dažu minūšu vai pat sekunžu laikā. Pieredze rāda, ka atslēgas uzlaušanai pietiek ar 40 000 – 85 000 vektoriem.
Ir progresīvākas piekļuves punktu, kas izmanto speciālus algoritmus, lai filtrētu vājos inicializācijas vektorus. Tā rezultātā jūs nevarat iegūt vairāk par N vektoriem no piekļuves punkta, vai arī jums vajadzēs miljonus vektoru (piemēram, 5-7 miljonus), lai uzlauztu atslēgu. Jūs varat , ko darīt šādās situācijās.
Aktīvie uzbrukumi
Lielākā daļa ierīču neatbalsta injekcijas, vismaz bez modificētiem draiveriem. Dažas atbalsta tikai noteiktus uzbrukumus. Sazinieties ar un skatiet kolonu aireplay. Dažreiz šī tabula nesniedz aktuālu informāciju, tāpēc, ja redzat vārdu “NĒ” pretī jūsu draiverim, neuztraucieties, labāk apskatiet draivera sākumlapu vai draiveru pastkastīti . Ja esat veiksmīgi atkārtojis procesa izpildi ar draiveri, kas nav norādīts saderīgiem, nebaidieties piedāvāt izmaiņas saderības lapas tabulā un pievienot saiti uz īso ceļvedi. (Tam ir nepieciešama wiki konta pieprasīšana IRC.)
Vispirms ir jānodrošina, ka paketu injekcijas tiešām darbojas ar jūsu tīkla karti un draiveri. Vienkāršākais veids, kā to pārbaudīt, ir veikt testēšanas injekcijas uzbrukumu. Pirms turpināt, pārliecinieties, ka esat izturējis šo testu. Jūsu kartei jāspēj ievietot injekcijas, lai jūs varētu veikt nākamos soļus.
Jums būs nepieciešams BSSID (MAC adrese piekļuves punkta) un ESSID (tīkla nosaukums) piekļuves punktam, kurš veic MAC adrešu filtrāciju (piemēram, jūsu paša), un kas atrodas pieejamā diapazonā.
Mēģiniet pieslēgties piekļuves punktam, izmantojot :
aireplay-ng --fakeauth 0 -e "jūsu tīkla ESSID" -a 00:01:02:03:04:05 wlan0mon Vērtība pēc -s būs jūsu piekļuves punkta BSSID.
Injekcija darbojās, ja redzat kaut ko līdzīgu:
12:14:06  Sūtīšana autentifikācijas pieprasījumam
12:14:06  Autentifikācija veiksmīga
12:14:06  Sūtīšana asociācijas pieprasījumam
12:14:07  Asociācija veiksmīga :-)
Ja nē:
- Pārbaudiet ESSID un BSSID precizitāti;
- Pārliecinieties, ka piekļuves punktā ir atspējota MAC adrešu filtrācija;
- Mēģiniet to pašu citā piekļuves punktā;
- Pārliecinieties, ka jūsu draiveris ir pareizi konfigurēts un atbalstīts;
- Vietā "0" mēģiniet "6000 -o 1 -q 10".
ARP atkārtojums
Tagad, kad mēs zinām, ka paketu injekcijas darbojas, mēs varam veikt kaut ko, kas ievērojami paātrina inicializācijas vektoru uzņemšanu: injekciju uzbrukumi .
Pamatideja
Vienkāršiem vārdiem sakot, ARP darbojas, nosūtot plašsaziņas pieprasījumu uz IP adresi, un ierīce ar šo IP adresi atgriež atbildi. Tā kā WEP nenodrošina aizsardzību pret atkārtošanas uzbrukumiem, jūs varat uzpūst paketi un nosūtīt to atkārtoti, kamēr tā ir derīga. Tādējādi jums vienkārši jāsagatavo un jāatkārto ARP pieprasījums, ko nosūta piekļuves punkts, lai radītu trafiku (un iegūtu sākotnējo vektoru).
Tīkla pieeja
Vispirms atveriet logu ar airodump-ng, kas uzrauga trafiku (skatīt iepriekš). Aireplay-ng un airodump-ng var darboties vienlaikus. Gaidi, līdz klients parādās mērķa tīklā, un sāc uzbrukumu:
aireplay-ng --arpreplay -b 00:01:02:03:04:05 -h 00:04:05:06:07:08 wlan0mon-b norāda uz mērķa BSSID, -h uz pievienotā klienta MAC adresi.
Tagad jums jāpagaida, kad saņemsiet ARP paketi. Parasti jāgaida dažas minūtes (vai izlasiet rakstu līdz galam).
Ja jums paveiksies, jūs redzēsiet kaut ko līdzīgu:
Saglabojot ARP pieprasījumus replay_arp-0627-121526.cap
Jums arī jāsāk airodump, lai nofiksētu atbildes.
Izlasīts 2493 paketēm (saņemti 1 ARP pieprasījumi), nosūtīti 1305 paketes...
Ja jums nepieciešams pārtraukt atkārtošanu, tad nav jāgaida, kad parādās nākamā ARP pakete, jūs varat vienkārši izmantot iepriekš noķertās paketes ar parametru -r <faila_nosaukums>
Izmantojot ARP injekcijas, jūs varat izmantot PTW metodi WEP atslēgas uzlaušanai. Tas būtiski samazina nepieciešamo paketes skaitu un līdz ar to arī laiku uzlaušanai. Jums jānoķer pilna pakete, izmantojot airodump-ng, proti, neizmantojot opciju “--ivs” paveicot komandu. Par aircrack-ng izmantojiet “aircrack -z <faila_nosaukums>”
Ja saņemto datu paketes skaits airodump-ng pārstāj palielināties, iespējams, jums būs jāsamazina atkārtošanas ātrums. Veiciet to ar parametru -x <paketes sekundē>
Agresīva pieeja
Lielākā daļa operētājsistēmu notīra ARP kešu pie atslēgšanās. Ja pēc atkārtotas pieslēgšanās ir jānosūta nākamā pakete (vai vienkārši jāizmanto DHCP), tās nosūta ARP pieprasījumu. Kā blakus efekts jūs varat uzraudzīt ESSID un, iespējams, keystream atkārtotas pieslēgšanās laikā. Tas ir īpaši noderīgi, ja jūsu mērķa ESSID ir slēpts vai ja tas izmanto kopīgo atslēgu autentifikāciju.
Lai airodump-ng un aireplay-ng darbojas. Atveriet vēl vienu logu un uzsāciet :
Šeit -a – tas ir piekļuves punkta BSSID, -c izvēlētā klienta MAC adrese.
Uzgaidiet dažas sekundes un ARP replay sāks darboties.
Lielākā daļa klientu automātiski cenšas atjaunot savienojumu. Taču risks, ka kāds pamanīs šo uzbrukumu, vai vismaz pievērsīs uzmanību tam, kas notiek WLAN, ir augstāks nekā citu uzbrukumu gadījumā.
Vairāk rīku un informācijas par tiem jūs .
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish