

 Risku samazināšana, izmantojot DoH un DoT
Aizsardzība pret DoH un DoT
Vai jūs kontrolējat savu DNS trafiku? Organizācijas iegulda daudz laika, naudas un pūļu, lai nodrošinātu savu tīklu drošību. Tomēr viena no jomām, kurai bieži nepietiekama uzmanība tiek pievērsta, ir DNS.
Labs risks, ko rada DNS, ir Infosecurity konferencē.
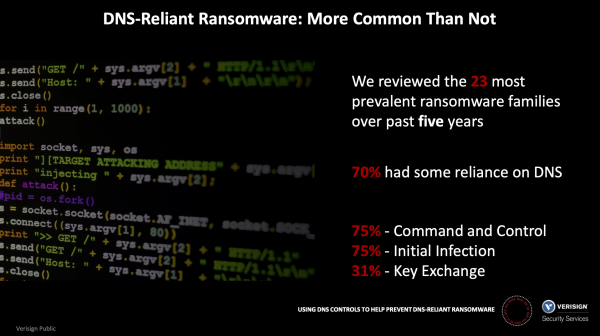 31% no aptaujātām izspiedēju programmatūrām izmantoja DNS atslēgu apmaiņai. Pētījuma secinājumi
31% no aptaujātām izspiedēju programmatūrām izmantoja DNS atslēgu apmaiņai.
Problēma ir nopietna. Saskaņā ar Palo Alto Networks Unit 42 pētniecības laboratorijas datiem aptuveni 85% ļaunprātīgas programmatūras izmanto DNS, lai izveidotu vadības un kontroles kanālu, ļaujot uzbrucējiem viegli ieviest ļaunprogrammatūru jūsu tīklā un arī nozagt datus. Kopš tās izveides DNS trafiks galvenokārt bija neapsargāts, un tā analīzi aizsardzības mehānismi NGFW varēja viegli veikt.
Ir parādījušies jauni protokoli DNS, kuru mērķis ir palielināt DNS savienojumu konfidencialitāti. Tos aktīvi atbalsta vadošie pārlūkprogrammu un citi programmatūras piegādātāji. Drīz uzņēmumu tīklos sāks pieaugt šifrētā DNS trafika īpatsvars. Šifrēts DNS trafiks, kuru atbilstoši neanalizē un ir atļauts, rada drošības apdraudējumu uzņēmumam. Piemēram, tāds apdraudējums ir šifrēšanas ļaunprogrammatūras, kas izmanto DNS atslēgu apmaiņai. Uzbrucēji šobrīd pieprasa izpirkuma maksu vairākus miljonus dolāru, lai atjaunotu piekļuvi jūsu datiem. Uzņēmumā Garmin, piemēram, tika samaksāti 10 miljoni dolāru.
Pareizi konfigurējot, NGFW var bloķēt vai aizsargāt DNS-over-TLS (DoT) izmantošanu, un tās var tikt izmantotas, lai bloķētu DNS-over-HTTPS (DoH) izmantošanu, ļaujot analizēt visu DNS trafiku jūsu tīklā.
Kas ir šifrēts DNS?
Kas ir DNS
Domenes vārdu sistēma (DNS) pārvērš cilvēkam draudzīgas domēnu nosaukumus (piemēram, adresi ) uz IP adresēm (piemēram, 34.107.151.202). Kad lietotājs ievada domēna vārdu tīmekļa pārlūkā, pārlūks nosūta DNS pieprasījumu uz DNS serveri, lūdzot IP adresi, kas saistīta ar šo domēna vārdu. Atbildot, DNS serveris atgriež IP adresi, kuru izmantos šis pārlūks.
DNS pieprasījumi un atbildes tiek pārsūtīti pa tīklu kā parasts teksts, neslēptā veidā, padarot tos uzņēmīgus pret spiegošanu vai atbildes maiņu un pāradresāciju uz ļaunprātīgiem serveriem. DNS šifrēšana apgrūtina DNS pieprasījumu izsekošanu vai to maiņu pārsūtīšanas laikā. DNS pieprasījumu un atbilžu šifrēšana pasargā jūs no Man-in-the-Middle uzbrukuma, vienlaikus veicot tās pašas funkcijas, ko tradicionālais DNS protokols (domēnu sistēma) ar atklāto tekstu.
Pēdējo gadu laikā ir ieviesti divi DNS šifrēšanas protokoli:
DNS-over-HTTPS (DoH)
DNS-over-TLS (DoT)
Šiem protokoliem ir viena kopīga iezīme: tie apzināti slēpj DNS pieprasījumus no jebkādas noklausīšanās… un no organizācijas drošības dienestiem, tostarp. Protokoli galvenokārt izmanto TLS (Transport Layer Security) protokolu, lai izveidotu šifrētu savienojumu starp klientu, kas veic pieprasījumus, un DNS serveri, kas izpilda DNS pieprasījumus, caur portu, ko parasti neizmanto DNS datu plūsmā.
DNS pieprasījumu konfidencialitāte ir liela šī protokola priekšrocība. Tomēr tie rada problēmas drošības speciālistiem, kas ir atbildīgi par tīkla datu plūsmas uzraudzību un ļaunprātīgu savienojumu atklāšanu un bloķēšanu. Protokolu realizācijas atšķirības nozīmē, ka analīzes metodes būs atšķirīgas starp DoH un DoT.
DNS over HTTPS (DoH)
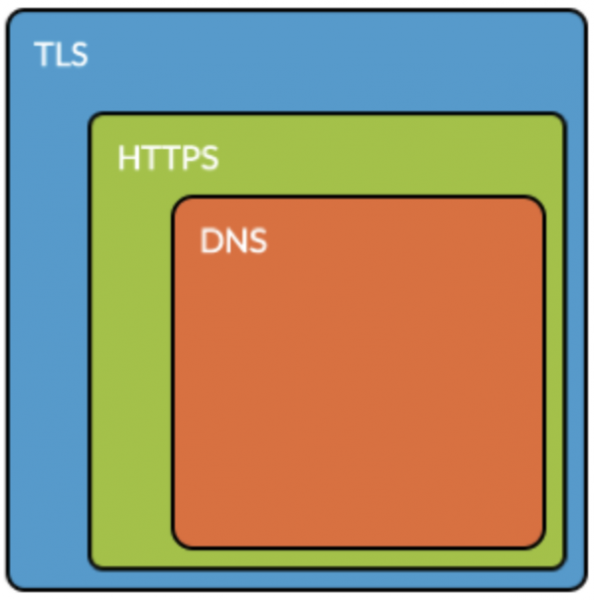 DNS iekšā HTTPS
DoH izmanto labi zināmo 443. portu HTTPS, kuram RFC īpaši norāda, ka mērķis ir "sajaukt DoH datu plūsmu ar citu HTTPS datu plūsmu tajā pašā savienojumā", "apgrūtināt DNS datu plūsmas analīzi" un tādējādi apiet korporatīvās kontroles pasākumus ( ). Protokols DoH izmanto TLS šifrēšanu un pieprasījumu sintaksi, ko sniedz standarti HTTPS un HTTP/2, pievienojot DNS pieprasījumus un atbildes virs standarta HTTP pieprasījumiem.
Riski, kas saistīti ar DoH
Ja jūs nespējat atšķirt parasto HTTPS trafiku no DoH pieprasījumiem, tad jūsu organizācijā esošās lietojumprogrammas var (un darīs) apiet vietējās DNS iestatījumus, novirzot pieprasījumus uz trešo pušu serveriem, kas atbild uz DoH pieprasījumiem, tādējādi apgāžot jebkādu uzraudzību, t.i., iznīcinot iespēju kontrolēt DNS trafiku. Ideālā gadījumā jums jāuzrauga DoH, izmantojot HTTPS atšifrēšanas funkcijas.
un savu pārlūku jaunākajā versijā, un abas kompānijas strādā pie DoH izmantošanas noklusējuma visiem DNS pieprasījumiem. DoH integrācijai savās operētājsistēmās. Mīnuss ir tas, ka ne tikai cienījami programmatūras izstrādātāji, bet arī ļaunprātīgi lietotāji ir sākuši izmantot DoH kā līdzekli, lai apietu tradicionālos uzņēmuma ugunsmūri. (Piemēram, skatiet šādas rakstus: , un .) Katrā ziņā, gan labs, gan ļaunprātīgs DoH trafiks paliks neredzams, atstājot organizāciju aklu pret ļaunprātīgu DoH izmantošanu kā kanālu ļaunprogrammatūras pārvaldībai (C2) un konfidenciālu datu zādzībai.
DoH trafika redzamības un kontroles nodrošināšana
Kā labāko risinājumu DoH kontrolei mēs iesakām iestatīt NGFW HTTPS trafika atšifrēšanu un DoH trafika bloķēšanu (lietojumprogrammas nosaukums: dns-over-https).
Vispirms pārliecinieties, ka NGFW ir iestatīts HTTPS atšifrēšanai, saskaņā ar .
Otrkārt, izveidojiet noteikumu lietojumprogrammas «dns-over-https» trafika bloķēšanai, kā parādīts zemāk:
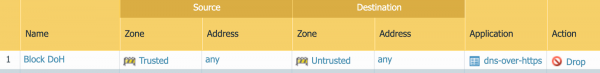 Palo Alto Networks NGFW noteikums DNS-over-HTTPS bloķēšanai
Kā starpposma alternatīva (ja jūsu organizācija nav pilnībā īstenojusi HTTPS atšifrēšanu) NGFW var iestatīt, lai piemērotu «aizliegt» darbību lietojumprogrammas «dns-over-https» identifikatoram, taču efekts būs ierobežots ar zināmu DoH serveru bloķēšanu, izmantojot to domēna nosaukumu, jo bez HTTPS atšifrēšanas DoH trafiku nav iespējams pilnībā pārbaudīt (skat. un meklējiet frāzi «dns-over-https»).
DNS over TLS (DoT)
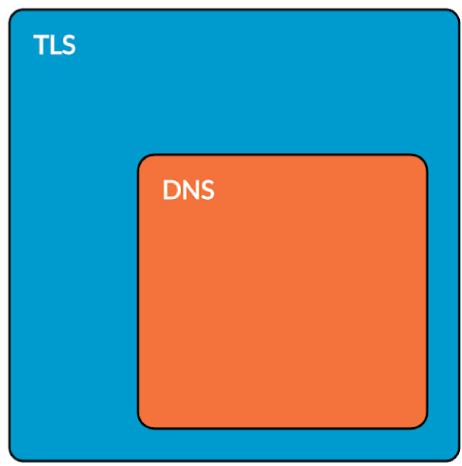 DNS iekš TLS
Kamēr DoH protokols cenšas sajaukt ar citu trafiku tajā pašā portā, DoT tā vietā pēc noklusējuma izmanto īpašu portu, kas rezervēts tikai šim nolūkam, pat speciāli aizliedzot izmantot to pašu portu tradicionālajam nešifrētajam DNS trafikam ( ).
DoT protokols izmanto TLS protokolu, lai nodrošinātu šifrēšanu, kas ietver standarta DNS protokola pieprasījumus, ar trafiku, kas izmanto labi pazīstamo portu 853 ( ). DoT protokols tika izstrādāts, lai vienkāršotu organizācijām bloķēt trafiku pa portu, vai nu piekrītot tā izmantošanai, bet iekļaujot šifrēšanu šajā portā.
Riski, kas saistīti ar DoT
Google ir īstenojis DoT savā klientā , ar noklusējuma iestatījumu automātiski izmantot DoT, ja tas ir pieejams. Ja esat novērtējis riskus un esat gatavs izmantot DoT organizācijas līmenī, tīkla administrātoriem skaidri jāatļauj izejošais trafiks uz portu 853 caur savu perimetru šim jaunajam protokolam.
DoT trafika redzamības un kontroles nodrošināšana
Kā labāko praksi DoT kontroli mēs iesakām kādu no iepriekš minētajiem risinājumiem, pamatojoties uz jūsu organizācijas prasībām:
Konfigurējiet NGFW, lai dekodētu visu trafiku uz mērķa portu 853. Pateicoties trafika dekodēšanai, DoT tiks parādīts kā DNS lietojumprogramma, kurai varat piemērot jebkuru darbību, piemēram, ieslēgt abonēšanu. DGA domēnu kontrolei vai jau esoša un anti-spyware.
Kā alternatīvu var pilnībā bloķēt App-ID dzinējā ‘dns-over-tls’ trafiku caur portu 853. Parasti tas pēc noklusējuma ir bloķēts, nekāda rīcība nav nepieciešama (ja vien jūs speciāli neesat atļāvuši lietojumu ‘dns-over-tls’ vai trafiku caur portu 853).
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish