

Sveiki, draugi! Mēs ar prieku sveicam jūs mūsu jaunajā kursā FortiAnalyzer Ievads. Kursā mēs jau apskatījām FortiAnalyzer funkcionalitāti, taču apskatījām to diezgan virspusēji. Tagad es vēlos detalizētāk pastāstīt par šo produktu, tā mērķiem, uzdevumiem un iespējām. Šim kursam jābūt ne tik apjomīgam kā iepriekšējam, bet es ceru, ka tas būs interesants un izglītojošs.
Kopš mācība ir pilnīgi teorētiska, jūsu ērtībām mēs nolēmām to ievietot arī raksta formātā.
Kursa gaitā mēs apskatīsim šādus aspektus:
- Vispārīga informācija par produktu, tā mērķi, risināmie uzdevumi un galvenās iezīmes
- Sagatavosim maketu, sagatavošanā detalizētāk apskatīsim FortiAnalyzer sākotnējo konfigurāciju
- Iepriecināsim ar mehānismu, kas uzglabā, apstrādā un filtrē žurnālus ērtai meklēšanai, kā arī iepazīsim mehānismu FortiView, kas sniedz vizuālu informāciju par tīkla stāvokli dažādu grafiku, diagrammu un citu logrīku veidā
- Apskatīsim esošo ziņojumu izveides procesu, kā arī iemācīsimies izveidot savus ziņojumus un rediģēt esošos ziņojumus
- Iziesim cauri galvenajiem jautājumiem, kas saistīti ar FortiAnalyzer administrēšanu
- Vēlreiz apspriedīsim licencēšanas shēmu — es jau par to stāstīju 11. nodarbībā kursā , bet, kā saka, atkārtojums ir mācību māte.
FortiAnalyzer pamatmērķis ir centralizēta žurnālu glabāšana no viena vai vairākiem Fortinet uzņēmuma ierīcēm, kā arī to apstrāde un analīze. Tas ļauj drošības administratoriem uzraudzīt dažādus tīkla un drošības notikumus no vienas vietas, ātri iegūt nepieciešamo informāciju no žurnāliem un logrīkiem, kā arī veidot ziņojumus par visām vai interesējošām ierīcēm.
Ierīču saraksts, no kurām FortiAnalyzer var pieņemt žurnālus un tos analizēt, ir attēlots tālāk.
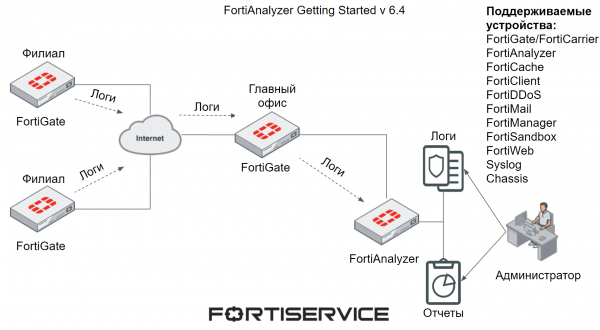
FortiAnalyzer izceļ trīs galvenās iezīmes — ziņošana, brīdinājumi, arhivēšana. Apskatīsim katru no tām.
Atbildība — pārskati sniedz skaidru priekšstatu par tīkla notikumiem, drošības incidentiem un dažādām aktivitātēm, kas notiek atbalstītajās ierīcēs. Pārskatu mehānisms apkopo nepieciešamos datus no esošajām žurnāla ierakstiem un attēlo tos viegli lasāmā un analizējamā veidā. Ar pārskatu palīdzību iespējams ātri iegūt nepieciešamo informāciju par ierīču veiktspēju, tīkla drošību, visapmeklētākajiem resursiem un tā tālāk. Ir daudz variantu. Arī pārskatus var izmantot tīkla un atbalstīto ierīču stāvokļa analīzei ilgā laika periodā. Ļoti bieži tie ir neaizstājami dažādu drošības incidentu izmeklēšanā.
Brīdinājumi ļauj ātri reaģēt uz dažādām draudēm, kas rodas tīklā. Sistēma ģenerē brīdinājumus, kad parādās žurnāli, kas atbilst iepriekš konfigurētajiem nosacījumiem — vīrusa atklāšana, dažādu ievainojamību izmantošana un tā tālāk. Šos brīdinājumus var redzēt FortiAnalyzer tīmekļa interfeisā, kā arī konfigurēt to nosūtīšanu, izmantojot SNMP protokolu, uz syslog serveri, kā arī uz konkrētiem e-pasta adresēm.
Arhivēšana ļauj saglabāt FortiAnalyzer ierīcē dažādu satura kopijas, kas plūst caur tīklu. Parasti to izmanto kopā ar DLP mehānismu, lai uzglabātu dažādus failus, kuri atbilst dažādām šī mehānisma prasībām. Tas var būt arī noderīgi dažādu drošības incidentu izmeklēšanā.
Vēl viena interesanta iezīme — administratīvo domēnu izmantošanas iespēja. Šī tehnoloģija ļauj izveidot ierīču grupas pēc dažādiem kritērijiem — ierīču tipi, ģeogrāfiskā atrašanās vieta un tā tālāk. Šādu ierīču grupu izveidei ir šādi mērķi:
- Ierīču grupēšana pēc līdzīgiem kritērijiem ērtākai uzraudzībai un pārvaldībai — pieņemsim, ierīces ir grupētas pēc ģeogrāfiskās atrašanās vietas. Jums ir nepieciešams atrast informāciju žurnālos par ierīcēm, kas atrodas vienā grupā. Tā vietā, lai rūpīgi filtrētu žurnālus, jūs vienkārši skatāties žurnālus attiecīgajā administratīvajā domēnā un meklējat nepieciešamo informāciju.
- Lai nodrošinātu administratīvā piekļuves sadalījumu, katram administratīvajam domēnam var būt viens vai vairāki administratori, kuriem ir piekļuve tikai šim administratīvajam domēnam.
- Efektīva diska vietas un datu glabāšanas politiku pārvaldība, kas iegūti no ierīcēm — tā vietā, lai izveidotu vienotu datu glabāšanas konfigurāciju visām ierīcēm, administratīvie domēni ļauj noteikt piemērotākas konfigurācijas atsevišķām ierīču grupām. Tas var būt noderīgi, ja jums ir vairākas ierīces, un no vienas grupas ierīcēm jums ir nepieciešams glabāt datus gadu, bet no otras — 3 gadus. Attiecīgi katrai grupai var piešķirt atbilstošu diska vietu — grupai, kas rada lielu skaitu žurnālu, piešķirt vairāk vietas, bet citai grupai — mazāk.
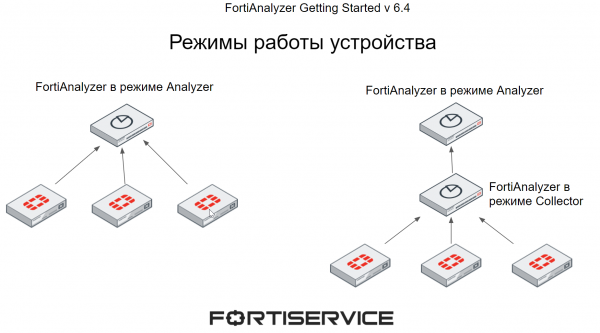
FortiAnalyzer var darboties divos režīmos — Analyzer un Collector. Režīms tiek izvēlēts atkarībā no individuālajām prasībām un tīkla topoloģijas.
Kad FortiAnalyzer darbojas režīmā Analyzer, tas darbojas kā galvenais žurnālu agregators no viena vai vairākiem žurnālu vācējiem. Žurnālu vācēji ir gan FortiAnalyzer režīmā Collector, gan citas ierīces, kuras atbalsta FortiAnalyzer (to saraksts tika sniegts iepriekš attēlā). Šis darbības režīms tiek izmantots pēc noklusējuma.
Kad FortiAnalyzer darbojas režīmā Collector, tas vāc žurnālus no citām ierīcēm un pēc tam tos nosūta uz citu ierīci, piemēram, FortiAnalyzer režīmā Analyzer vai Syslog. Collector režīmā FortiAnalyzer nevar izmantot lielāko daļu funkciju, piemēram, ziņošanu un brīdinājumus, jo tā galvenais mērķis ir vākt un pārsūtīt žurnālus.
Izmantojot vairākas FortiAnalyzer ierīces dažādos režīmos, var palielināt veiktspēju — FortiAnalyzer režīmā Collector vāc žurnālus no visām ierīcēm un nosūta tos uz Analyzer turpmākai analīzei, kas ļauj FortiAnalyzer režīmā Analyzer ietaupīt resursus, kas tērēti žurnālu saņemšanai no vairākiem ierīcēm, un pilnībā koncentrēties uz žurnālu apstrādi.
FortiAnalyzer atbalsta deklaratīvo SQL vaicājumu valodu žurnālu un pārskatu veidošanai. Tās palīdzība ļauj žurnāliem tikt attēlotiem lasāmā veidā. Arī, izmantojot šo vaicājumu valodu, tiek veidoti dažādi pārskati. Dažām pārskatu veidošanas iespēju izmantošanai ir nepieciešamas konkrētas SQL un datu bāzu zināšanas, taču bieži vien FortiAnalyzer iebūvētās iespējas ļauj iztikt bez šīm zināšanām. Mēs vēl par to runāsim, kad apspriedīsim pārskatu mehānismu.
Pats FortiAnalyzer var būt pieejams vairākos variantos. Tas var būt atsevišķa fiziska ierīce, virtuālā mašīna — atbalstītās ir dažādas hipervizoru platformas, pilnu sarakstu var atrast . Tas var tikt izvietots arī specializētās infrastruktūrās — AWS, Azure, Google Cloud un citi. Un pēdējais variants — FortiAnalyzer Cloud — mākoņpakalpojums, ko nodrošina uzņēmums Fortinet.
Nākamajā nodarbībā mēs sagatavosim modelis turpmākajām praktiskajām darbībām. Lai to nepārsniegtu, sekojiet mūsu .
Tāpat varat sekot līdzi jaunumiem šajos resursos:
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish