

Sveicinām jūs trešajā kursa nodarbībā . Uz mēs izveidojām maketu, nepieciešamu laboratorijas darbu veikšanai. Šajā nodarbībā mēs apskatīsim pamata principus, kā strādāt ar žurnāliem programmā , iepazīsimies ar notikumu apstrādātājiem un apskatīsim žurnālu aizsardzības mehānismus. Teorētiskā daļa un pilna video nodarbības ieraksta versija ir pieejama zemāk.
Lai vāktu žurnālus no ierīcēm, tās ir jāregistrē programmā FortiAnalyzer. Ir divi reģistrācijas varianti.
- Pirmais variants — reģistrējamajā ierīcē tiek aktivizēta opcija "sūtīt žurnālus uz FortiAnalyzer" un norādīta tās IP adrese. Pēc tam tiek nosūtīts reģistrācijas pieprasījums uz FortiAnalyzer. Administratoram jāapstiprina vai jāattur saņemtais pieprasījums. Ja ir aktivizēta administratīvo domēnu tehnoloģija, FortiGate var pievienot gan pamatā ADOM (kas tiek dēvēts par root un ar kuru mēs strādājām iepriekšējā nodarbībā), gan pašizveidotā ADOM, kas ir paredzēts FortiGate ierīcēm.
- Otrais variants — saucamais Ierīču reģistrācijas vednis. Ierīces reģistrācija notiek pašā FortiAnalyzer. Reģistrācijai nepieciešama informācija par reģistrējamo ierīci — sērijas numurs, IP adrese, ierīces tips un operētājsistēmas versija. Ja datu verifikācija norit veiksmīgi, ierīce tiek pievienota FortiAnalyzer sarakstam. Ja administratīvo domēnu tehnoloģija ir aktivizēta, ierīce automātiski tiks reģistrēta atbilstošajā administratīvajā domēnā. Ja jums ir izveidoti vairāki līdzīgi administratīvie domēni, šajā gadījumā ir nepieciešams reģistrēt ierīci no tā administratīvā domēna, kurā jūs vēlaties to pievienot.
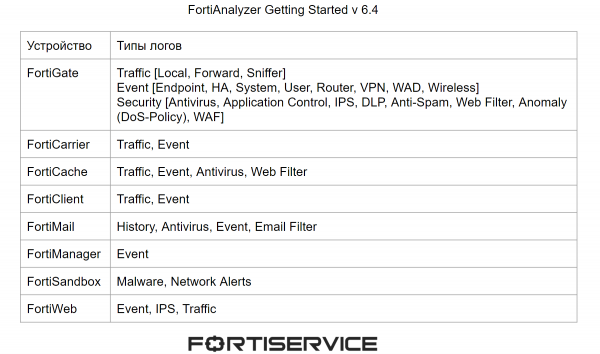
Katrs ierīce ģenerē dažādu veidu žurnālus. Galvenie žurnālu veidi, kurus var ģenerēt Fortinet uzņēmuma ierīces, ir attēloti zemāk.
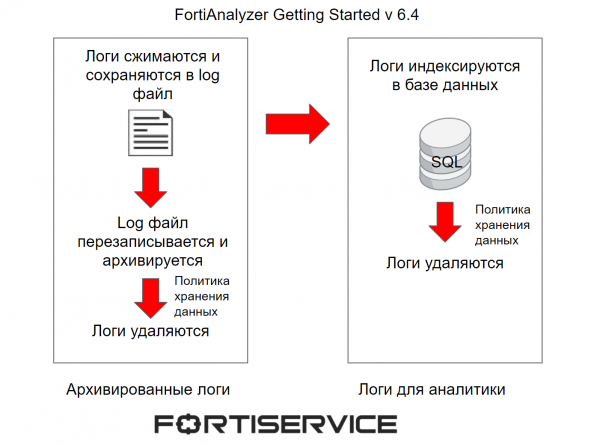
Par sākotnējo žurnālu apstrādi mēs jau runājām pagājušajā nodarbībā, taču, domāju, ir vērts atsvaidzināt atmiņu. Žurnāli, kas tiek nosūtīti uz FortiAnalyzer, tiek saspiesti un saglabāti žurnāla failā. Kad šis fails sasniedz noteiktu izmēru, tas tiek pārrakstīts un arhivēts. Šādi žurnāli tiek saukti par arhivētiem. Tie tiek uzskatīti par off-line žurnāliem, jo tos nav iespējams analizēt reālajā laikā. Lai apskatītu, tie ir pieejami tikai RAW formātā. Datu glabāšanas politika administratīvajā domēnā nosaka, cik ilgi šādi žurnāli tiks uzglabāti FortiAnalyzer atmiņā.
Tajā pašā laikā žurnāli tiek indeksēti SQL datubāzē analīzes atbalstam. Šie žurnāli tiek analizēti FortiAnalyzer reālā laikā, izmantojot Log View, FortiView un Reports mehānismus. Datu glabāšanas politika administratīvajā domēnā nosaka, cik ilgi šādi žurnāli tiks uzglabāti FortiAnalyzer atmiņā. Pēc tam, kad dati tiks dzēsti no FortiAnalyzer atmiņas, tie var palikt arhivētu žurnālu veidā, taču tas ir atkarīgs no datu glabāšanas politikas administratīvajā domēnā.
Shēmiski žurnālu apstrādes process ir attēlots zemāk.
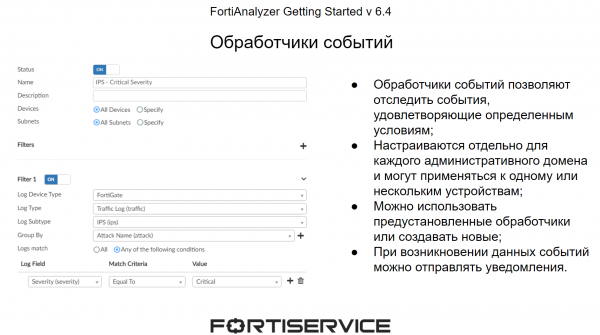
Kad žurnāli nonāk ierīcē, tos pārbauda notikumu apstrādātāji. Tie ļauj izsekot interesantiem notikumiem, izmantojot iepriekš iestatītus nosacījumus. Nosacījumi tiek piemēroti parametriem, kas saturēti RAW formāta žurnālos. Sistēmā katram administratīvajam domēnam pastāv iepriekš noteikts notikumu kopums, taču, ja nepieciešams, iespējams izveidot savus notikumu apstrādātājus. Galvenā ieguvums no notikumu apstrādātājiem ir tas, ka, kad notiek interesanti notikumi, sistēma var nosūtīt paziņojumus - uz e-pastu vai syslog serveriem, kā arī caur SNMP. Tas ļauj diezgan ātri reaģēt uz notikumiem, kas notiek tīklā.
Tagad parunāsim par žurnālu aizsardzību. Tā kā žurnālos tiek glabāta svarīga informācija par notikumiem tīklā, tie ir jāaizsargā gan no iespējamas zaudēšanas dažādu traucējumu dēļ, gan no ārējās kompromitācijas. Pirma tehnoloģija, kas palīdzēs aizsargāt žurnālus dažādu traucējumu gadījumā, ir RAID. Tā ļauj sadalīt pieejamā diska telpu vairākos loģiskajos segmentos tā, lai pie viena vai vairāku disku bojājuma (atkarībā no RAID veida) dati netiktu zaudēti. Galvenie RAID veidi, kurus var izmantot FortiAnalyzer, ir attēloti zemāk.
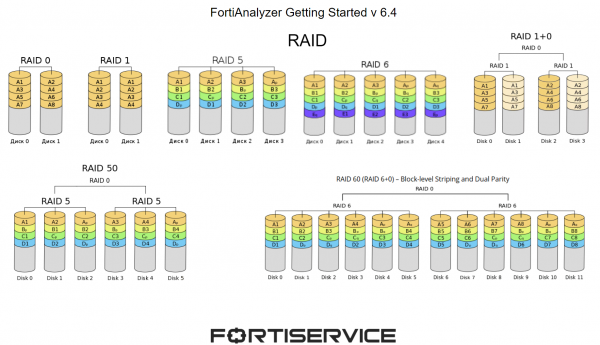
- RAID 0 izplata informāciju uz 2 vai vairāk diskiem. Galvenais mērķis — ātrums un veiktspēja. Ja viens vai vairāki diski iziet no ierindas, viss disku masīvs tiks bojāts;
- RAID 1 izplata informācijas kopijas uz 2 vai vairāk diskiem. Ja viens disks iziet no ierindas, disku masīvs turpinās darboties normālā režīmā;
- RAID 5 izplata informāciju uz vairākiem diskiem, un arī katrā tā sauktajā “informācijas ķēdē” tiek atvēlēts viens disks datu atjaunošanai. Ja viens disks iziet no ierindas, disku masīvs turpinās strādāt normālā režīmā;
- RAID 6 darbojas līdzīgi, tikai datu atjaunošanai ir atvēlēti jau divi diski;
- RAID 10 apvieno RAID 0 un RAID 1 opcijas. Ar šo ir iespējams turpināt darbu ar informāciju, ja iziet no ierindas 2 diski (pa vienam no katra RAID, citādi informāciju nebūs iespējams saskaitīt);
- RAID 50 apvieno RAID 0 un RAID 5 funkcionalitāti. Šādā gadījumā stabila informācijas apstrāde turpināsies, pat ja katrā RAID 5 izies no ierindas viens disks;
- RAID 60 apvieno RAID 0 un RAID 6 funkcionalitāti. Šādā gadījumā stabila informācijas apstrāde turpināsies, pat ja katrā RAID 6 izies no ierindas 2 diski.
Nākamais mehānisms — žurnālu dublējumi. Ir vairāki dublējuma varianti — no Log View izvēlnes, kur var izmantot noteiktu filtru nepieciešamo žurnālu saglabāšanai, vai Log Browse, no kura var lejupielādēt ierakstītos žurnālu failus. Ir arī iespēja veikt žurnālu dublēšanu uz ārējiem serveriem, izmantojot CLI saskarni.
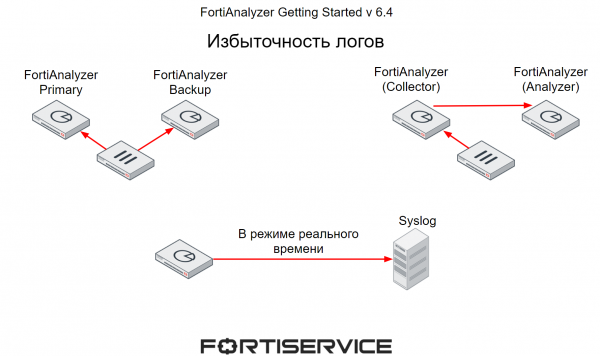
Vēl viens mehānisms, kas ļauj aizsargāt svarīgu informāciju, kas satur žurnālos, ir redundance. Šeit ir arī vairāki varianti.
- Pirmais, pie kura ierīces nosūta žurnālus uzreiz uz 2 FortiAnalyzer — viens no tiem ir galvenais, otrs rezerves.
- Otrais metode, ko mēs jau apspriedām iepriekšējā nodarbībā — viens FortiAnalyzer darbojas kolektora režīmā un vākt žurnālus no dažādām ierīcēm. Saskaņā ar grafiku savāktie žurnāli tiek sūtīti uz FortiAnalyzer, kas darbojas analizatora režīmā. Gadījumā, ja otrais iziet no ierindas, kolektors var pārsūtīt žurnālus uz citu FortiAnalyzer.
- Un trešais variants — žurnālu pārsūtīšana no FortiAnalyzer uz ārējiem serveriem, piemēram, uz Syslog. Šajā gadījumā žurnālu pārsūtīšana notiks reālajā laikā.
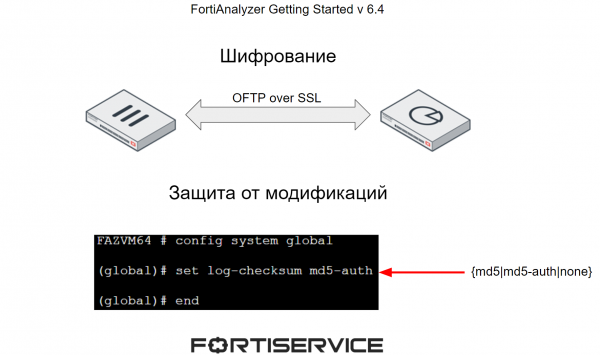
Lai aizsargātu žurnālus no kompromitācijas, tiek izmantoti divi galvenie mehānismi:
- Datu pārsūtīšanas kanāla šifrēšana starp FortiAnalyzer un citām ierīcēm;
- Žurnālu aizsardzība no modificēšanas, pievienojot kontrolsummu.
Video nodarbībā tiek prezentēti iepriekš pieminētie teorētiskie materiāli, kā arī praktiskie aspekti darbā ar žurnāliem — to filtrēšana, skatīšana dažādos režīmos, notikumu apstrādātāju iestatīšana. Patīkamu skatīšanos!
Nākamajā nodarbībā mēs sīkāk apskatīsim ziņojumu darbības aspektus. Lai to nepalaistu garām, sekojiet mūsu .
Tāpat varat sekot līdzi jaunumiem šajos resursos:
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish