

Sveicināti lasītāji trešajā UserGate sāks tiekšanās rakstā, kur tiek stāstīts par NGFW risinājumu no uzņēmuma . Iepriekšējā rakstā tika aprakstīts starpniekservera uzstādīšanas process un veikta tā sākotnējā konfigurācija. Tagad mēs detalizētāk izpētīsim noteikumu izveidi sadaļās, piemēram, “Starpniekserveris”, “NAT un maršrutēšana” un “Pārvades jauda”.
UserGate noteikumu ideoloģija ir tāda, ka noteikumi tiek izpildīti no augšas uz leju, līdz tiek izpildīts pirmais. Izmantojot iepriekš aprakstīto, var secināt, ka specifiskāki noteikumi jānovieto virs vispārējiem noteikumiem. Tomēr jāatzīmē, ka, tā kā noteikumi tiek pārbaudīti secīgi, attiecībā uz veiktspēju ir labāk izveidot vispārīgus noteikumus. Nosacījumi, izveidojot jebkuru noteikumu, tiek piemēroti saskaņā ar “UN” loģiku. Ja nepieciešams izmantot “VAI” loģiku, to var sasniegt, izveidojot vairākus noteikumus. Tātad, šajā rakstā aprakstītā informācija attiecas arī uz citām UserGate politikām.
Starpniekserveris
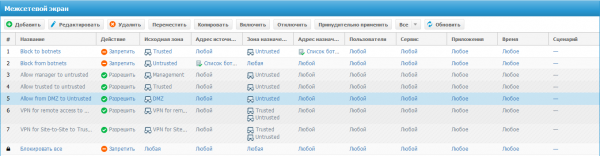
Pēc UserGate uzstādīšanas sadaļā “Starpniekserveris” jau ir vienkārša politika. Pirmie divi noteikumi aizliedz plūsmu botu tīkliem. Pēc tam seko piekļuves noteikumu piemēri no dažādām zonām. Pēdējais noteikums vienmēr tiek dēvēts par “Aizliegt visu” un ir atzīmēts ar slēdzenes simbolu (tas nozīmē, ka noteikumu nevar dzēst, mainīt, pārvietot vai atslēgt; tam var tikai ieslēgt žurnāla iespēju). Tādējādi šī noteikuma dēļ visa skaidri nenoteiktā plūsma tiks bloķēta ar pēdējo noteikumu. Ja nepieciešams atļaut visu plūsmu caur UserGate (lai gan tas tiek stingri nerekomendēts), vienmēr var izveidot priekšpēdējo noteikumu “Atļaut visu”.
Rediģējot vai izveidojot noteikumu starpniekserverim pirmajā cilnē “Vispārīgi”, tajā jāveic sekojošas darbības:
Ar izvēles rūtiņu “Ieslēgt” (Vkl) ieslēdziet vai izslēdziet noteikumu.
ievadiet noteikuma nosaukumu.
norādiet noteikuma aprakstu.
izvēlēties no divām darbībām:
Aizliegt – bloķē plūsmu (izrādot šo nosacījumu, ir iespēja nosūtīt ICMP host unreachable; jāizvēlas attiecīgā izvēles rūtiņa).
Atļaut – atļauj plūsmu.
Scenārija punkts — ļauj izvēlēties scenāriju, kas ir papildu nosacījums, lai likums stātos spēkā. Tā uzņēmums UserGate īsteno SOAR (Security Orchestration, Automation and Response) koncepciju.
Žurnālfailēšana — ierakstīt žurnālā informāciju par datu plūsmu, kad tiek aktivizēts noteikums. Pieejami varianti:
Žurnālfailēt sesijas sākumu. Šajā gadījumā žurnālā tiks ierakstīta tikai informācija par sesijas sākumu (pirmais datu pārsūtīšanas pakets). Tas ir ieteicamais žurnālfailēšanas variants.
Žurnālfailēt katru paketi. Šajā gadījumā tiks ierakstīta informācija par katru pārsūtīto datu pārneses paketi. Šai režīmā ieteicams ieslēgt žurnālfailēšanas ierobežojumus, lai novērstu ierīces pārslodzi.
Piemērot noteikumu:
Visām paketēm
pa fragmentētām paketēm
pa nefragmentētām paketēm
Jaunā noteikuma izveidē var izvēlēties vietu politikā.
Nākamais cilne “Avots”. Šeit mēs norādām datu plūsmas avotu, tas var būt zona, no kuras ienāk datu plūsma, vai arī var norādīt sarakstu vai konkrētu IP adresi (Geoip). Praktiski visos noteikumos, kurus var izveidot ierīcē, objektu var izveidot no noteikuma, piemēram, nerodoties nodaļā “Zonas”, ar pogu “Izveidot un pievienot jaunu objektu” var izveidot nepieciešamo zonu. Bieži sastopams ir arī izvēles lodziņš “Invertēt”, kas maina noteikuma nosacījuma darbību uz pretēju, kas ir līdzīgi loģiskai darbībai — noliegumam. Cilne «Mērķis» ir līdzīga kā avota cilne, tikai vietā avota datu plūsmas mēs norādām datu plūsmas mērķi. Cilne «Lietotāji» — šajā vietā var pievienot lietotāju vai grupu sarakstu, kurām tiek piemērots šis noteikums. Cilne «Pakalpojums» — izvēlamies pakalpojuma veidu no jau iepriekš definētā vai varam norādīt savu. Cilne «Lietojums» — šeit izvēlamies konkrētus lietojumus vai lietojumu grupas. Un cilne «Laiks» norādām laiku, kad šis noteikums ir spēkā.
No iepriekšējās stundas mums ir noteikums internetam iziešanai no zonas “Trust”, tagad es parādīšu, kā izveidot noteikumu, kas aizliedz ICMP datu plūsmu no zonas “Trust” uz zonu “Untrusted” kā piemēru.
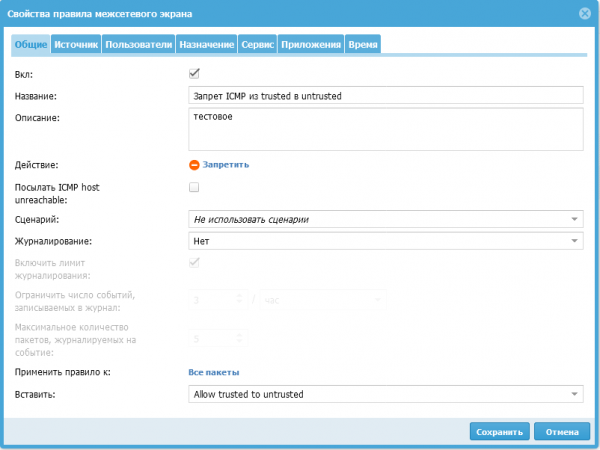
Vispirms izveidojam noteikumu, nospiežot pogu “Pievienot”. Atvērtajā logā, sadaļā vispārējais, aizpildām nosaukumu (ICMP aizliegums no trusted uz untrusted), atzīmējam izvēles rūtiņu “Aktīv”, izvēlamies darbību aizliegt un, pats svarīgākais, pareizi izvēlamies šo noteikumu pozīciju. Saskaņā ar manu politiku šim noteikumam jāatrodas virs noteikuma “Atļaut trusted uz untrusted”:
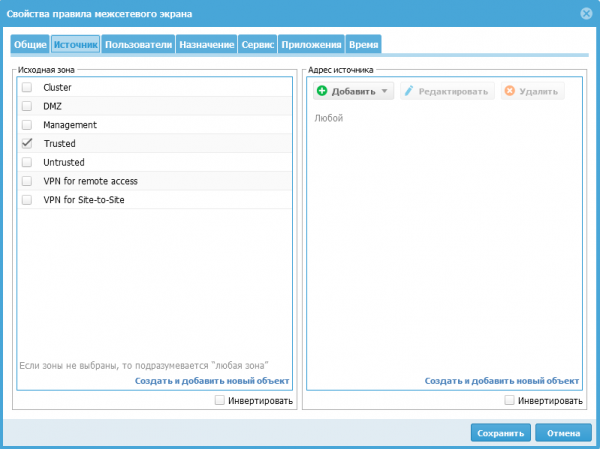
Sadaļā “Avots” manai uzdevumam ir divi varianti:
Izvēloties zonu “Trusted”
Izvēloties visas zonas izņemot “Trusted” un atzīmējot izvēles rūtiņu “Invertēt”
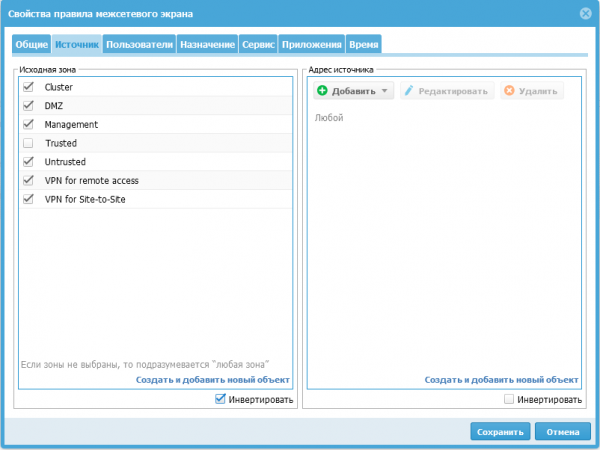
Sadaļa “Mērķis” tiek iestatīta līdzīgi sadaļai “Avots”.
Tālāk pārejām uz sadaļu “Pakalpojums”. Tā kā UserGate ir iepriekš definēts pakalpojums ICMP trafikai, mēs, nospiežot pogu “Pievienot”, izvēlamies no piedāvātā saraksta pakalpojumu ar nosaukumu “Any ICMP”:
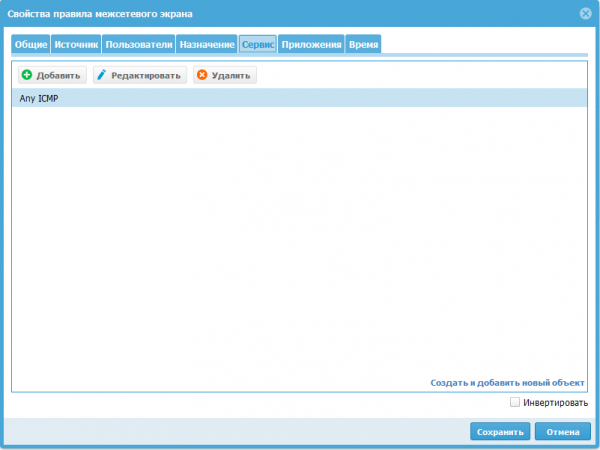
Varbūt tā arī bija plānots UserGate izstrādātājiem, taču man izdevās izveidot vairākus pilnīgi identiskus noteikumus. Lai gan tiks izpildīts tikai pirmais noteikums sarakstā, iespēja izveidot dažādus funkcionālos noteikumus ar identiskiem nosaukumiem, domāju, var izraisīt neskaidrības, ja vairāk nekā viens ierīces administrators to lieto.
NAT un maršrutēšana
Izveidojot NAT noteikumus, mēs redzam vairākas līdzīgas sadaļas, kā arī starpniekserverim. Sadaļā “Vispārējais” parādījusies lauks “Tips”, kas ļauj izvēlēties, par ko atbildēs šis noteikums:
NAT — Tīkla adreses pārvēršana.
DNAT — Pārsūta trafiku uz norādīto IP adresi.
Porta pārsūtīšana — Pārsūta trafiku uz norādīto IP adresi, taču ļauj mainīt publiskā pakalpojuma portu
Politikas balstīta maršrutēšana — Ļauj maršrutēt IP paketes, balstoties uz papildu informāciju, piemēram, pakalpojumiem, MAC adresēm vai serveriem (IP adresēm).
Tīkla kartēšana — Ļauj aizvietot avota vai mērķa IP adreses no vienas tīkla uz citu tīklu.
Pēc atbilstošā veida izvēles tiks pieejamas iestatījumi tam.
SNAT IP laukā (ārējā adrese) mēs skaidri norādām IP adresi, uz kuru tiks aizvietota avota adrese. Šis lauks nepieciešams, ja ir vairāki IP adreses, kas piešķirtas mērķa zonas interfeisiem. Ja šo lauku atstāj tukšu, sistēma izmantos nejaušu adresi no pieejamo IP adresu saraksta, kas piešķirtas mērķa zonas interfeisiem. UserGate iesaka norādīt SNAT IP, lai uzlabotu ugunsmūra veiktspēju.
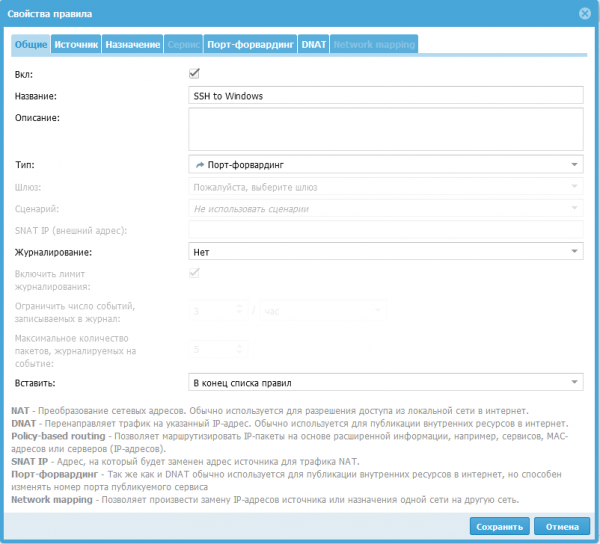
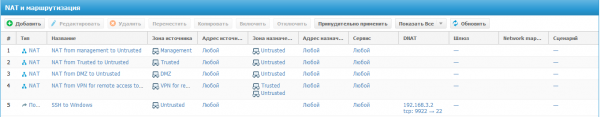
Piemēram, publicēšu SSH servera Windows pakalpojumu, kas atrodas 'DMZ' zonā, izmantojot 'port forwarding' noteikumu. Lai to izdarītu, nospiežam pogu 'Pievienot' un aizpildām cilni 'Vispārīgi', norādot noteikuma nosaukumu 'SSH to Windows' un tipu 'Port forwarding':
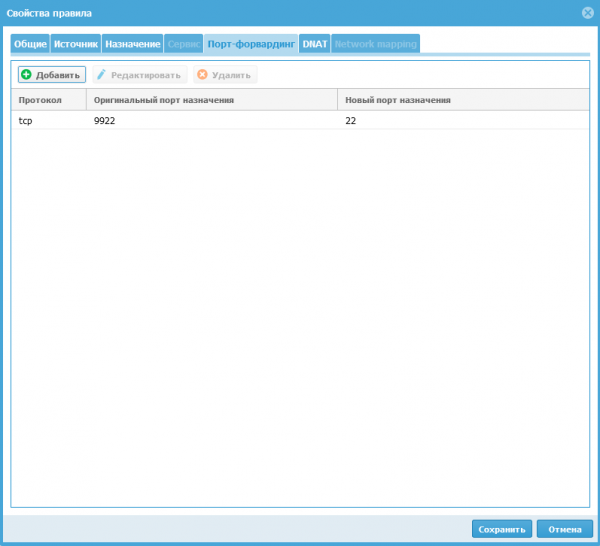
Cilnē 'Avots' izvēlamies zonu 'Untrusted' un pārejām uz cilni 'Port forwarding'. Šeit mums jānorāda protokols 'TCP' (piedāvāti četri varianti — TCP, UDP, SMTP, SMTPS). Oriģinālais mērķa ports 9922 — ports, uz kuru lietotāji sūta pieprasījumus (nav atļauts izmantot portus: 2200, 8001, 4369, 9000-9100). Jaunais mērķa ports (22) — ports, uz kuru tiks pārsūtīti lietotāju pieprasījumi uz iekštelpu publicēto serveri.
Cilnē 'DNAT' norādām datora IP adresi vietējā tīklā, kas tiek publicēta internetā (192.168.3.2). Un opcijonāli var ieslēgt SNAT, tad UserGate mainīs avota adresi paketes no ārējā tīkla uz savu IP adresi.
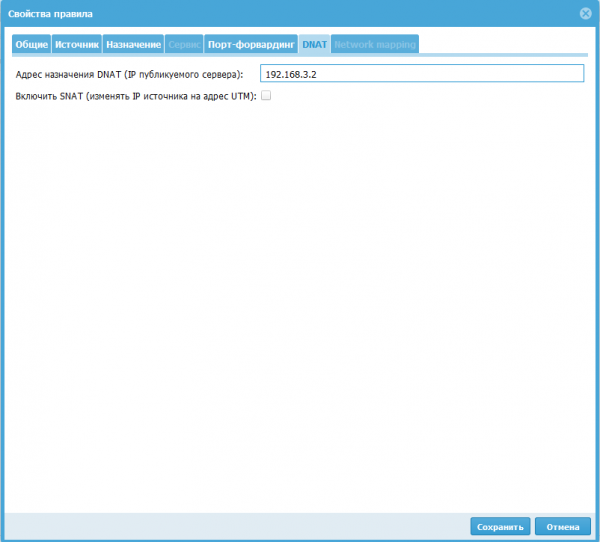
Pēc visām iestatīšanām iegūstam noteikumu, kas ļauj piekļūt no zonas 'Untrusted' serverim ar IP adresi 192.168.3.2, izmantojot SSH protokolu, izmantojot savienojumam ārējo adresi UserGate.
Caurlaižu jauda
Šajā sadaļā tiek noteikti noteikumi caurlaižu jaudas pārvaldībai. Tie var tikt izmantoti, lai ierobežotu noteiktu lietotāju, hostu, pakalpojumu, aplikāciju kanālu.
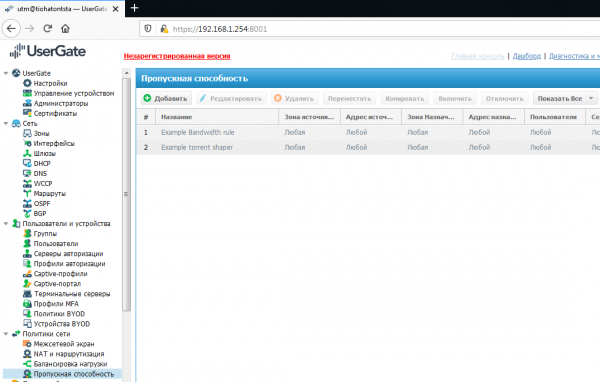
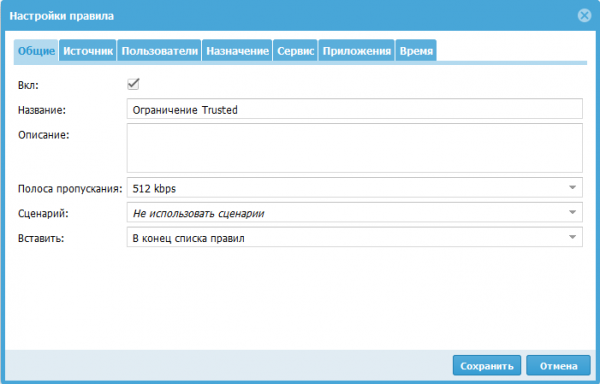
Izveidojot noteikumu, nosacījumus cilnēs nosakām satiksmi, kurai tiks piemēroti ierobežojumi. Joslas platumu var izvēlēties no piedāvātajām, vai arī norādīt savu. Joslas platuma izveidē var norādīt satiksmes priorizācijas marķējumu DSCP. Piemērs situācijai, kad tiek izmantoti DSCP marķējumi: norādot noteikumu scenāriju, kurā tiek piemērota šī noteikuma, tas var automātiski mainīt šos marķējumus. Vēl viens scenārija piemērs: noteikums darbosies tikai tad, kad tiks konstatēts torrents vai satiksmes apjoms pārsniegs noteikto ierobežojumu. Pārējās cilnes aizpildām tāpat kā citās politikās, pamatojoties uz satiksmes veidu, kuram jābūt piemērotam noteikumam.
Secinājums
Šajā rakstā es apskatīju noteikumu izveidi sadaļās "Ugunsmūris", "NAT un maršrutēšana" un "Joslas platums". Un pašā raksta sākumā aprakstīju lietotāju noteikumu veidošanas principus, kā arī noteikumu nosacījumu darbību.
Sekojiet mūsu kanālu jaunumiem (, , , )!
Avots: habr.com
