

Sveicināti! Laipni lūdzam piektajā kursa nodarbībā. . Uz Mēs esam sapratuši, kā darbojas drošības politikas. Tagad ir pienācis laiks ļaut vietējiem lietotājiem piekļūt internetam. Šajā nodarbībā mēs apskatīsim NAT mehānisma darbību.
Papildus lietotāju piekļuvei internetam mēs arī izskatīsim iekšējo pakalpojumu publicēšanas metodi. Zemāk ir īsa teorija no video, kā arī pats video lekcija.
NAT tehnoloģija (Network Address Translation) ir mehānisms, kas pārvērš IP adreses tīkla pakotnēs. Fortinet terminoloģijā NAT tiek iedalīts divos tipos: Source NAT un Destination NAT.
Nosaukumi runā paši par sevi — izmantojot Source NAT, tiek mainīta avota adrese, bet izmantojot Destination NAT, tiek mainīta mērķa adrese.
Turklāt ir arī vairāki NAT iestatījumu varianti — Firewall Policy NAT un Central NAT.
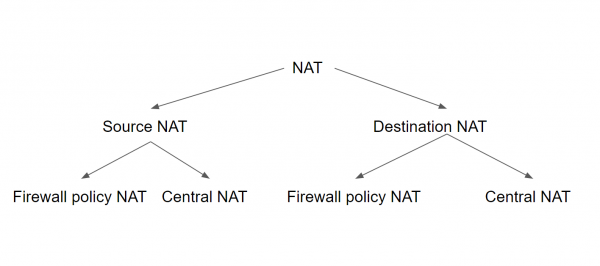
Izmantojot pirmo variantu, Source un Destination NAT ir jāiestata katrai drošības politikai. Šādā gadījumā Source NAT izmanto vai nu izejošā interfeisa IP adresi, vai iepriekš konfigurētu IP Pool. Destination NAT izmanto iepriekš konfigurētu objektu (tā saukto VIP — Virtual IP) kā mērķa adresi.
Izmantojot Central NAT, Source un Destination NAT konfigurēšana tiek veikta uzreiz visam ierīcei (vai virtuālajam domēnam). Šajā gadījumā NAT parametri tiek lietoti visām politikām atkarībā no Source NAT un Destination NAT noteikumiem.
Source NAT noteikumi tiek konfigurēti centrālajā Source NAT politikā. Destination NAT tiek konfigurēts DNAT izvēlnē, izmantojot IP adreses.
Šajā nodarbībā mēs apskatīsim tikai Firewall Policy NAT — praksē šo konfigurācijas variantu sastop daudz biežāk nekā Central NAT.
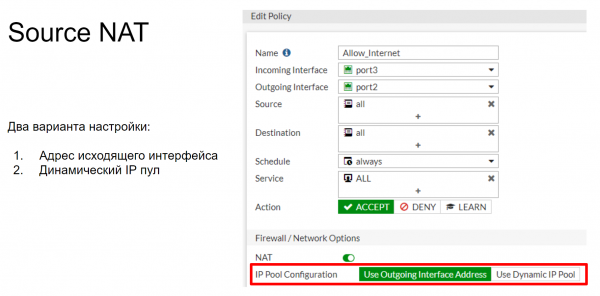
Kā jau minēju, konfigurējot Firewall Policy Source NAT, ir divi iestatīšanas varianti: nomainīt IP adresi uz izejošā interfeisa adresi vai uz IP adresi no iepriekš konfigurēta IP adrešu pūļa. Tas izskatās aptuveni tā, kā parādīts zemāk. Turpmāk es īsi iepazīstināšu ar iespējamajiem pūļiem, bet praksē mēs apskatīsim tikai variantu ar izejošā interfeisa adresi — mūsu maketā IP adrešu pūļi mums nav nepieciešami.
IP pūlis nosaka vienu vai vairākas IP adreses, kas tiks izmantotas kā avota adrese sesijas laikā. Šīs IP adreses tiks izmantotas, lai aizstātu FortiGate izejošā interfeisa IP adresi.
Ir ir četri IP baseini, kurus var konfigurēt uz FortiGate:
- Pārslogošana
- No viena uz vienu
- Fiksēts portu diapazons
- Portu bloku piešķiršana
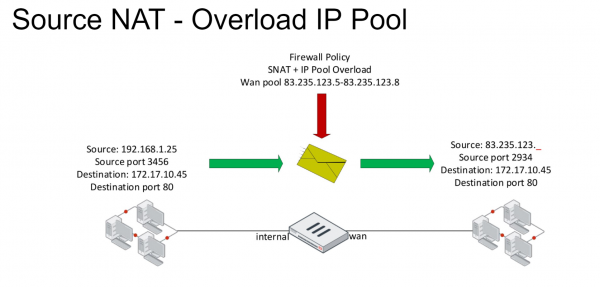
Pārslogošana ir galvenais IP baseins. Tajā IP adreses tiek pārvērstas pēc shēmas daudz uz vienu vai daudz uz vairākiem. Tiek izmantota arī portu translācija. Apskatīsim shēmu, kas norādīta zemāk. Mums ir pakete ar noteiktām Source un Destination laukiem. Kad šī pakete iestājas ugunsmūra politikā, kas ļauj tai piekļūt ārējai tīklam, tai tiek piemērots NAT noteikums. Rezultātā šajā paketē Source lauks tiek aizvietots ar vienu no IP adresēm, kas norādītas IP baseinā.
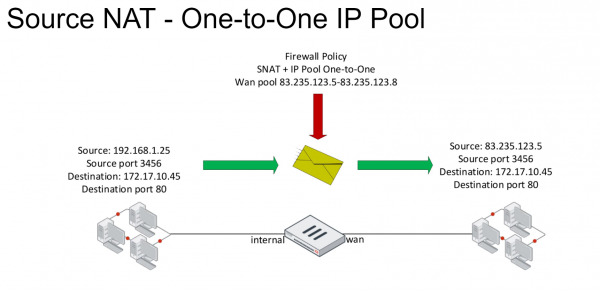
No viena uz vienu baseinā arī tiek noteikts vairāku ārējo IP adresu kopums. Kad pakete iestājas ugunsmūra politikā ar ieslēgtu NAT noteikumu, IP adrese Source laukā tiek mainīta uz vienu no adresēm, kas pieder šim baseinam. Aizvietošana notiek pēc principa — “pirmais ieradās, pirmais apkalpots”. Lai būtu skaidrāk, apskatīsim piemēru.
Dators lokālajā tīklā ar IP adresi 192.168.1.25 nosūta paketi ārējā tīklā. Tas nokļūst NAT noteikuma redzeslokā, un Source lauks tiek mainīts uz pirmo IP adresi no baseina, mūsu gadījumā tas ir 83.235.123.5. Jāatzīmē, ka, izmantojot šo IP baseinu, portu translācija netiek izmantota. Ja pēc tam dators no tā paša lokālā tīkla, ar adresi, pieņemsim, 192.168.1.35 nosūta paketi ārējā tīklā un arī nokļūst šī NAT noteikuma redzeslokā, šīs paketes Source lauks tiek mainīts uz 83.235.123.6. Ja baseinā vairs neatliks adreses, nākamie savienojumi tiks noraidīti. T.i., šajā gadījumā mūsu NAT noteikumam vienlaikus var piekļūt četri datori.
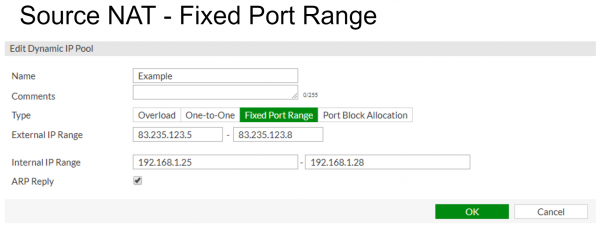
Fiksēts portu diapazons saista iekšējos un ārējos IP adresu diapazonus. Portu translācija arī ir atspējota. Tas ļauj fiksēti saistīt sākumu vai beigas iekšējo IP adresu baseinam ar sākumu vai beigas ārējo IP adresu baseinam. Apskatīsim piemēru zemāk, kur iekšējais adresu baseins 192.168.1.25 — 192.168.1.28 tiek saistīts ar ārējo adresu baseinu 83.235.123.5 — 83.235.125.8.
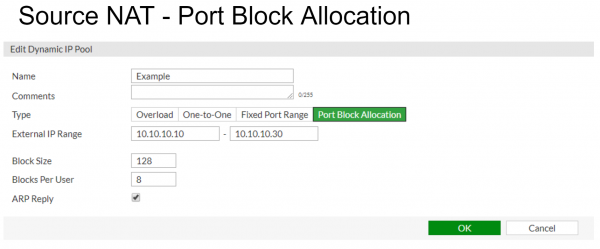
Portu bloku piešķiršana — šis IP baseins tiek izmantots, lai piešķirtu portu bloku IP baseina lietotājiem. Bez tā paša IP baseina šeit jānorāda arī divi parametri — bloka izmērs un bloku skaits, kas piešķirts katram lietotājam.
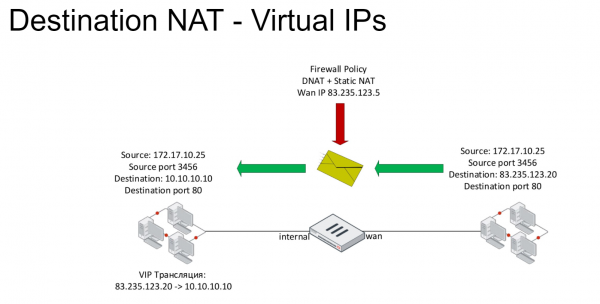
Tagad aplūkosim Destination NAT tehnoloģiju. Tā ir balstīta uz virtuālajiem IP adresēm (VIP). Paketēm, kas atbilst Destination NAT noteikumiem, tiek mainīta IP adrese mērķa laukā: parasti publiskā interneta adrese tiek aizstāta ar servera privāto adresi. Virtuāli IP adreses tiek izmantotas ugunsmūra politikās kā mērķa lauks.
Standarta virtuālo IP adresu veids ir Static NAT. Tas nodrošina ārējo un iekšējo adresu atbilstību viens pret vienu.
Static NAT vietā virtuālās adreses var ierobežot, pārsūtot konkrētus portus. Piemēram, savienojumus ar ārējo adresi pa 8080. portu var saistīt ar savienojumiem ar iekšējo IP adresi pa 80. portu.
Piemērā, kas sniegts zemāk, dators ar adresi 172.17.10.25 mēģina piekļūt adresei 83.235.123.20 pa 80. portu. Šis savienojums ietilpst DNAT noteikumā, tāpēc mērķa IP adrese tiek mainīta uz 10.10.10.10.
Video ir apskatīta teorija, kā arī sniegti praktiski piemēri Source un Destination NAT iestatīšanai.
Nākamajās nodarbībās mēs pāriesim pie lietotāju drošības nodrošināšanas internetā. Konkrēti, nākamajā nodarbībā tiks apskatīti tīmekļa filtrēšanas un lietojumprogrammu kontroles funkcionalitāte. Lai to nepalaistu garām, sekojiet līdzi jaunumiem nākamajos kanālos:
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish