

Laipni lūdzam 8. nodarbībā. Šī nodarbība ir ļoti svarīga, jo pēc tās pabeigšanas jūs jau varēsiet iestatīt interneta piekļuvi saviem lietotājiem! Jāatzīst, ka daudzi šajā brīdī beidz iestatījumu 🙂 Bet mēs neesam viņu vidū! Mums vēl ir daudz interesanta priekšā. Tagad pāriesim pie mūsu nodarbības tēmas.
Kā jūs jau, iespējams, esat uzminējuši, šodien runāsim par NAT. Esmu pārliecināts, ka visi, kas skatās šo nodarbību, zina, kas ir NAT. Tāpēc mēs neaprakstīsim, kā tas darbojas. Es vēlreiz atkārtošu, ka NAT ir adrešu translācijas tehnoloģija, kas izstrādāta ar mērķi taupīt “baltās”, t.i., publiskās IP adreses (tās adreses, kuras tiek maršrutētas internetā).
Iepriekšējā nodarbībā, iespējams, jau pamanījāt, ka NAT iekļaujas piekļuves kontroles politikā. Tas ir loģiski. SmartConsole NAT iestatījumi ir izcelti atsevišķā cilnē. Šodien mēs noteikti tur iegrimsim. Kopumā šajā nodarbībā mēs apspriedīsim NAT tipus, iestatīsim piekļuvi internetam un apskatīsim klasisko piemēru ar portu pārvirzīšanu. T.i., to funkcionalitāti, ko visbiežāk izmanto uzņēmumos. Ķersimies pie darba.
Divi NAT iestatīšanas veidi
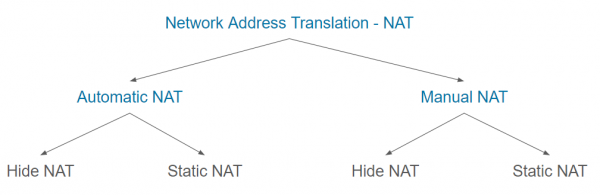
Check Point atbalsta divus NAT iestatīšanas veidus: Automātiskais NAT un Manuālais NAT. Katram no šiem veidiem ir divi translācijas tipi: Hide NAT un Statiskā NAT. Vispārīgā izpratnē tas izskatās kā šajā attēlā:
Saprotu, ka, visticamāk, šobrīd viss izskatās diezgan sarežģīti, tāpēc aplūkosim katru tipu nedaudz sīkāk.
Automātiskais NAT
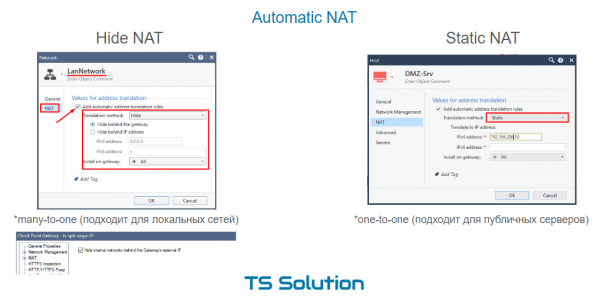
Tas ir visātrākais un vienkāršākais veids. NAT iestatīšana tiek veikta burtiski divu klikšķu laikā. Viss, kas jums jādara, ir atvērt attiecīgā objekta (būt vai nu vārteja, tīkls, hosts utt.) īpašības, pāriet uz NAT cilni un atzīmēt rūtiņu “Pievienot automātiskās adreses translācijas noteikumus”. Šeit jūs, kā jau tika teikts, redzēsiet lauku — translācijas metodi. Ir, kā jau minēts iepriekš, divas.
1. Automātiska Hide NAT
Pēc noklusējuma tas ir Hide. T.i., šādā gadījumā mūsu tīkls “slēpsies” aiz kāda publiska IP adreses. Šajā gadījumā adrese var tikt ņemta no vārtejas ārējā interfeisa vai var norādīt kādu citu. Šāda veida NAT bieži dēvē par dinamisko vai pāra uz vienu, jo vairāki iekšējie adresi tiek pārveidoti par vienu ārējo. Protams, tas ir iespējams, izmantojot dažādus portus pārveides laikā. Hide NAT darbojas tikai vienā virzienā (no iekšpuses uz ārpusi) un ir ideāli piemērots vietējām tīklam, kad ir nepieciešams vienkārši nodrošināt piekļuvi internetam. Ja trafiks tiks iniciēts no ārpuses, tad NAT, protams, nedarbosies. Tādējādi tas nodrošina papildu aizsardzību iekšējiem tīkliem.
2. Automātiska statiskā NAT
Hide NAT ir labs, bet iespējams, ka jums ir nepieciešams nodrošināt piekļuvi no ārējā tīkla kādam iekšējam serverim. Piemēram, DMZ serverim, kā mūsu piemērā. Šajā gadījumā var palīdzēt Static NAT. To ir diezgan vienkārši konfigurēt. Pietiek mainīt pārveides metodi objektu īpašībās uz Static un norādīt publisku IP adresi, kas tiks izmantota NAT (skatīt attēlu augstāk). T.i., ja kāds no ārējā tīkla piekļūst šai adresei (neatkarīgi no porta!), pieprasījums tiks pārsūtīts uz serveri ar iekšējo IP adresi. Tajā pašā laikā, ja pats serveris iziet internetā, tā IP adrese arī tiks mainīta uz norādīto adresi. T.i., tas ir NAT abos virzienos. To vēl dēvē par one-to-one un dažreiz izmanto publiskiem serveriem. Kāpēc “dažreiz”? Jo tam ir viens liels trūkums — publiskā IP adrese tiek pilnībā izmantota (visi porti). Nav iespējams izmantot vienu publisku adresi dažādiem iekšējiem serveriem (ar dažādiem portiem). Piemēram, HTTP, FTP, SSH, SMTP utt. Šo problēmu var atrisināt ar Manual NAT.
Manuālais NAT
Manual NAT atšķirība ir tāda, ka ir jāveido pārveides noteikumi pašam. Tajā pašā NAT cilnē Access Control Policy. Manual NAT ļauj izveidot sarežģītākus pārveides noteikumus. Jums ir pieejami tādi lauki kā: Original Source, Original Destination, Original Services, Translated Source, Translated Destination, Translated Services.
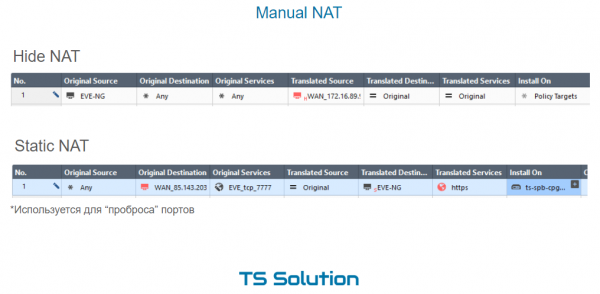
Šeit arī ir iespējami divi NAT tipi — Hide un Static.
1. Roku darbs Hide NAT
Hide NAT šajā gadījumā var tikt izmantots dažādās situācijās. Daži piemēri:
- Kad jūs piekļūstat kādam konkrētam resursam no vietējā tīkla, vēlaties izmantot citu adresi pārveidei (atšķirīgu no tās, kas tiek izmantota visos citos gadījumos).
- Lokālajā tīklā ir milzīgs skaits datoru. Automatic Hide NAT šajā gadījumā nav piemērots, jo ar šādu iestatījumu var piešķirt tikai vienu publisko IP adresi, aiz kuras paslēpsies datori. Portu skaits, kas nepieciešams pārsūtīšanai, var vienkārši nepietikt. Kā jūs atceraties, to ir nedaudz vairāk par 65 tūkstošiem. Tajā pašā laikā katrs dators var ģenerēt simtus sesiju. Manual Hide NAT ļauj laukā Translated Source noteikt publisko IP adresu rezervi. IP adreses. Tādējādi palielinot iespējamās NAT pārsūtīšanas skaitu.
2. Manual Static NAT
Static NAT tiek izmantots daudz biežāk, kad tiek roku izveidoti pārsūtīšanas noteikumi. Klasisks piemērs - portu pārsūtīšana. Gadījums, kad no ārējā tīkla pieprasījumi tiek sūtīti uz publisko IP adresi (kura var piederēt vārtiem) noteiktā portā un pieprasījums tiek pārsūtīts uz iekšējo resursu. Mūsu laboratorijas darbā mēs pārsūtīsim 80. portu uz DMZ serveri.
Video mācība
Sekojiet līdzi jauniem materiāliem un pievienojieties mūsu 🙂
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish