

Sveiki! Laipni lūdzam astotajā lekcijā kursā . Uz un lekcijās iepazināmies ar galvenajiem drošības profiliem, tagad mēs varam izlaist lietotājus internetā, aizsargājot viņus no vīrusiem, ierobežojot piekļuvi tīmekļa resursiem un lietojumprogrammām. Tagad rodas jautājums par lietotāju kontu administrēšanu. Kā nodrošināt piekļuvi internetam tikai noteiktai lietotāju grupai? Kā vienai lietotāju grupai aizliegt apmeklēt noteiktas tīmekļa vietnes, bet citai atļaut? Kā integrēt esošos risinājumus lietotāju kontu kontroli ar FortiGate ugunsmūri? Šodien mēs apspriedīsim šos jautājumus un cenšamies tos īstenot praksē.
Sāksim ar autentifikācijas metodēm, kuras atbalsta FortiGate, Tajās būtībā ir divas — lokālā un attālinātā.
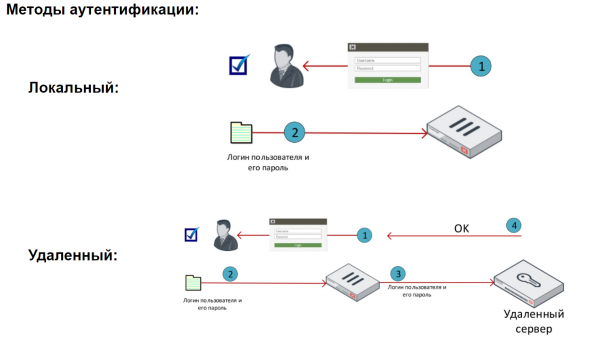
Lokālā metode ir vienkāršākā autentifikācijas metode. Šādā gadījumā lietotāja dati tiek glabāti lokāli uz FortiGate. Lokālos lietotājus var apvienot grupās. Un, pamatojoties uz lietotājiem vai grupām, ierobežot piekļuvi dažādām resursiem.
Kad tiek izmantota attālinātā autentifikācija, lietotāju autentifikāciju veic attālinātie serveri. Šī metode ir noderīga, ja vairākiem FortiGate ir nepieciešams autentificēt tos pašus lietotājus, vai ja tīklā jau ir esošs autentifikācijas servers.
Kad attālinātais servers autentificē lietotājus, FortiGate nosūta šim serverim lietotāja ievadītos akreditācijas datus. Šis serveris savukārt pārbauda, vai tādatubā ir tādi akreditācijas dati. Ja jā, lietotājs veiksmīgi tiek autentificēts sistēmā.
Jāatzīmē, ka šādā gadījumā lietotāju akreditācijas dati netiek uzglabāti uz FortiGate, un pats autentifikācijas process notiek attālinātajā serverī.
Jāmin arī Fortinet Single Sign On mehānisms. Tas ļauj organizēt caurlaidi lietotājiem, izmantojot piekļuves datus no domēna kontrolieriem. Diemžēl šī mehānisma apskate pārsniedz mūsu kursa robežas.
FortiGate atbalsta daudzus autentifikācijas serveru tipus, piemēram, POP3, RADIUS, LDAP, TACAS+. Mēs apskatīsim darbu ar LDAP serveri.
Videā apskatīta galvenā teorija, kā arī darbs ar lokālajiem lietotājiem un LDAP serveri.
Nākamajā mācību nodarbībā mēs apskatīsim darbu ar žurnāliem, īpaši pievēršoties FortiAnalyzer risinājumam. Lai to nepalaistu garām, sekojiet līdzi jaunumiem šajos kanālos:
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish