

Tālāk sekos instrukcija par AWS MFA iestatīšanu, kā arī AWS CLI uzstādīšanu un konfigurēšanu.
Diemžēl šai obligātajai procedūrai man aizgāja puse darba dienas. Lai citiem neuzticamajiem AWS lietotājiem 😉, kāds biju es pats, netērētu dārgo laiku muļķīgām lietām, nolēmu sagatavot instrukciju.
Pat sandbox kontam iestatīšana — parasti ir obligāts nosacījums. Mums tas tā.
MFA iestatīšana
- Uzstādiet
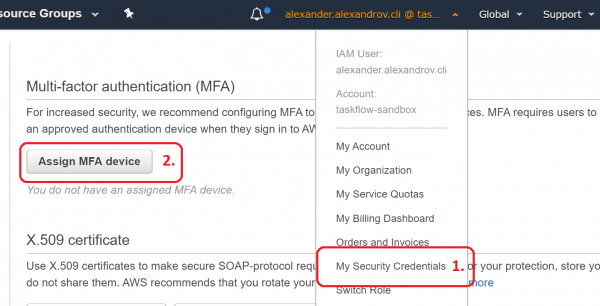
- Piekļūstiet
- -> Piešķirt MFA ierīci

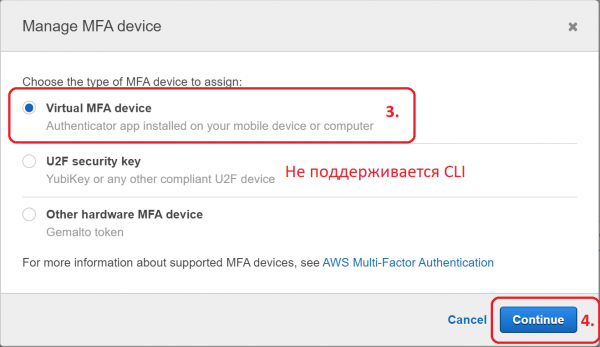
- Virtuālā MFA ierīce

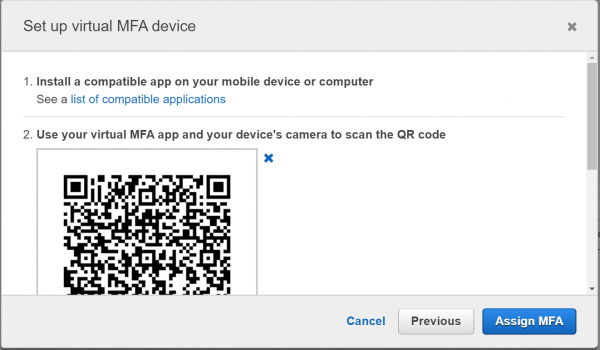
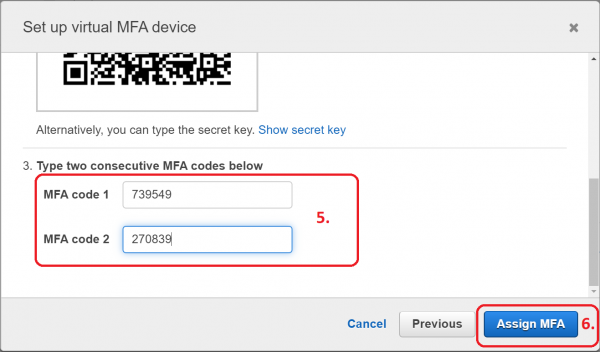
- Sekojiet ekrānā redzamajām instrukcijām


- Virtuālā ierīce ir gatava

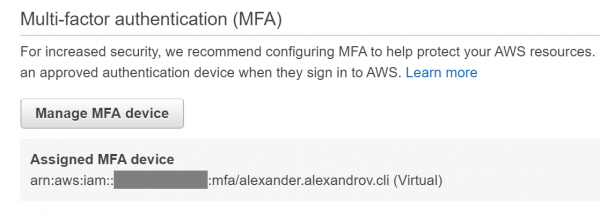
AWS CLI uzstādīšana
Nosaukto profilu iestatīšana
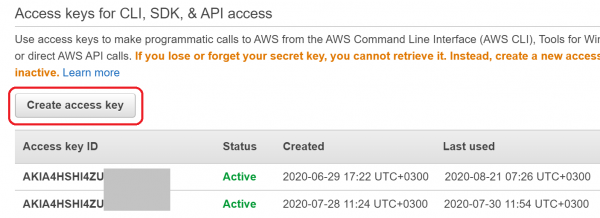
- -> Izveidot piekļuves atslēgu

- Kopējiet atslēgu starpliktuvē. Tā būs nepieciešama nākamajā solī.
$ aws configure --profile
AWS CLI caur MFA
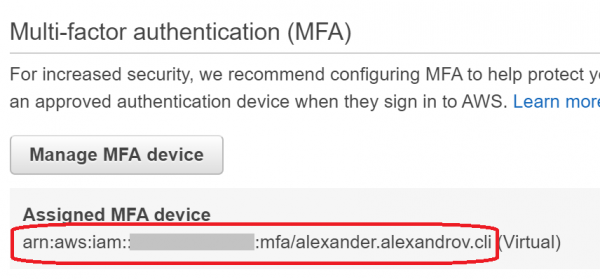
- Kopējiet virtuālās ierīces ARN

aws sts get-session-token --profile --serial-number --token-code
Vienreizējā parole ir jāņem no iepriekš konfigurētās mobilās lietotnes.- Komanda izvadīs JSON, un atsevišķās lauciņos jāievada atbilstošās vides mainīgās AWS_ACCESS_KEY_ID, AWS_SECRET_ACCESS_KEY, AWS_SESSION_TOKEN.
Es nolēmu automatizēt caur ~/.bash_profile
Lai analizētu JSON, šim skriptam ir nepieciešams .
#!/usr/bin/env bash

aws_login() {
    session=$(aws sts get-session-token "$@")
    echo "${session}"
    AWS_ACCESS_KEY_ID=$(echo "${session}" | jq -r '.Credentials.AccessKeyId')
    export AWS_ACCESS_KEY_ID
    AWS_SECRET_ACCESS_KEY=$(echo "${session}" | jq -r '.Credentials.SecretAccessKey')
    export AWS_SECRET_ACCESS_KEY
    AWS_SESSION_TOKEN=$(echo "${session}" | jq -r '.Credentials.SessionToken')
    export AWS_SESSION_TOKEN
}

alias aws-login-dev='aws_login --profile <имя dev профиля> --serial-number <ARN виртуального устройства> --token-code '
alias aws-login-prod='aws_login --profile <имя prod профиля> --serial-number <ARN виртуального устройства> --token-code '
Izmantošana:
$ aws-login-devCeru, ka šī instrukcija palīdzēs jums izvairīties no ilgas klaiņošanas oficiālajā dokumentācijā 😉
Avots: habr.com
