

Zero Trust ("nulles uzticības") ir drošības modelis, ko izstrādājusi bijusī Forrester analītiķe 2010. gadā. Kopš tā laika "nulles uzticības" modelis ir kļuvis par vispopulārāko koncepciju kiberdrošībā. Nesenās masveida datu noplūdes tikai apstiprina nepieciešamību uzņēmumiem pievērst lielāku uzmanību kiberdrošībai, un Zero Trust modelis var izrādīties pareizais pieejas veids.
Zero Trust nozīmē pilnīgu uzticības trūkumu kādam – pat lietotājiem iekšējā perimetrā. Modelis paredz, ka katram lietotājam vai ierīcei ir jāapstiprina savi dati katru reizi, kad tiek pieprasīts piekļuve kādam resursam iekšpusē vai ārpus tīkla.
Lasiet tālāk, ja vēlaties uzzināt vairāk par Zero Trust drošības koncepciju.
Kā darbojas Zero Trust koncepcija
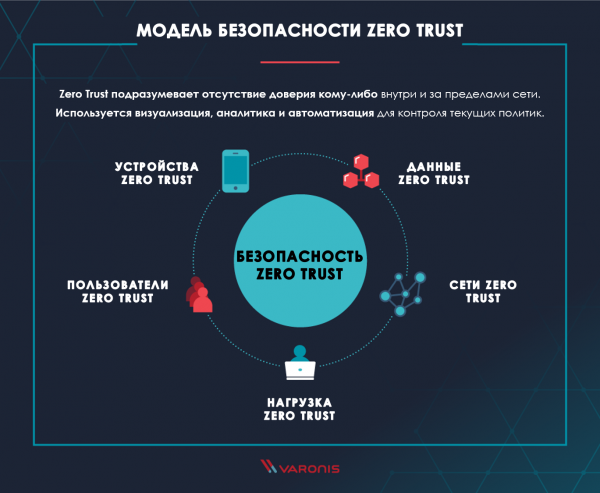
Zero Trust koncepcija ir attīstījusies par visaptverošu pieeju kiberdrošībai, iekļaujot vairākas tehnoloģijas un procesus. "Nulles uzticības" modeļa mērķis ir aizsargāt uzņēmumu no mūsdienu kiberdrošības draudiem un datu noplūdēm, vienlaikus sasniedzot atbilstību datu aizsardzības un drošības regulām.
Apskatīsim galvenās jomas Zero Trust koncepcijā. Forrester iesaka organizācijām pievērst uzmanību katram punktam, lai izstrādātu labāko "nulles uzticības" stratēģiju.
Zero Trust dati: Jūsu dati ir tas, ko mēģina nozagt uzbrucēji. Tāpēc ir pilnīgi loģiski, ka pirmā "nulles uzticības" koncepcijas pamatā ir . Tas nozīmē, ka ir jāspēj analizēt, aizsargāt, klasificēt, uzraudzīt un uzturēt drošību savos korporatīvajos datos.
Zero Trust tīkla: Lai nozagtu informāciju, uzbrucējiem jāpārvietojas iekšienē tīklā, tāpēc jūsu uzdevums ir padarīt šo procesu pēc iespējas grūtāku. Segmentējiet, izolējiet un kontrolējiet savus tīklus, izmantojot modernas tehnoloģijas, piemēram, nākamās paaudzes ugunsmūrus, kas speciāli izstrādāti šo uzdevumu veikšanai.
Zero Trust lietotāji: Cilvēki ir vājākais posms drošības stratēģijā. Ierobežojiet, uzraugiet un stingri ieviest principus, kā lietotāji iegūst piekļuvi resursiem gan tīklā, gan internetā. Iestatiet VPN, CASB (mākoļa drošības piekļuves brokeri) un citas piekļuves iespējas, lai aizsargātu savus darbiniekus.
Zero Trust noslodze: Noslodzes termins tiek izmantots infrastruktūras apkalpošanas un kontroles speciālistiem, lai apzīmētu visu lietojumprogrammu un aizmugures programmatūras kaudzi, ko jūsu klienti izmanto, lai sazinātos ar biznesu. Un nepārlabojot klientu lietojumprogrammas, kas ir izplatīts uzbrukuma vektors, no kura ir jāaizsargājas. Apsveriet visu tehnoloģiju kaudzi — no hipervizora līdz tīmekļa saskarnei — kā apdraudējumu un aizsargājiet to ar rīkiem, kas atbilst
Zero Trust ierīces: Saistībā ar lietu interneta izplatību (viedtālruņi, viedtelevizori, viedās kafijas automāti utt.), ierīču skaits, kas darbojas jūsu tīklos, pēdējo gadu laikā ir ievērojami pieaudzis. Šīs ierīces ir arī potenciāls uzbrukuma vektors, tāpēc tām jābūt segmentētām un uzraugāmām kā ikvienai citai datoram tīklā.
Vizualizācija un analītika: Lai veiksmīgi ieviestu un analītika ir galvenie aspekti veiksmīgai cīņai ar jebkādiem potenciāliem tīkla apdraudējumiem.
Automatizācija un pārvaldība: palīdz uzturēt visu jūsu sistēmu darbību ar
3 Zero Trust modeļa principi
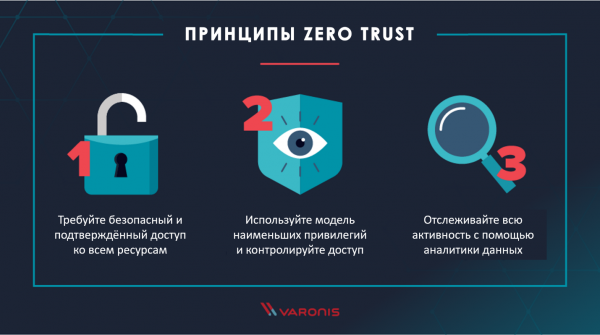
Prasiet drošu un verificētu piekļuvi visiem resursiem
Pirmais pamata princips Zero Trust koncepcijā – Visu tiesību pārvaldība attiecībā uz visiem resursiem. Katru reizi, kad lietotājs piekļūst failu resursiem, lietojumprogrammām vai mākoņkrātuvei, ir nepieciešams atkārtoti veikt autentifikāciju un autorizāciju šim lietotājam attiecībā uz šo resursu.
Jums jārūpējas par katru piekļuves mēģinājumu jūsu tīklam kā apdraudējumu, līdz tas tiek apstiprināts pretēji, neatkarīgi no jūsu hostinga modeļa un no kurienes nāk savienojums.
Izmantojiet minimālo privilēģiju modeli un kontrolējiet piekļuvi
ir drošības paradigma, kas ierobežo katra lietotāja piekļuves tiesības līdz līmenim, kas nepieciešams viņam darba pienākumu izpildei. Ierobežojot piekļuvi katram darbiniekam, jūs novēršat ļaunprātīgas darbības iespēju, ka uzbrukuma gadījumā viens konts ļaus piekļūt daudziem datiem.
Izmantojiet , lai sasniegtu minimālās privilēģijas un sniegtu uzņēmējdarbības īpašniekiem iespēju pašiem pārvaldīt piekļuves tiesības uz to kontrolētajiem datiem. Veiciet tiesību un grupu dalību auditu regulāri.
Izsekojiet visu
Nulles uzticēšanās principi ietver visu kontroli un verifikāciju. Katrs tīkla pieprasījums, piekļuve failiem vai e-pasta ziņojumi, ko analizēt ļaunprātīgai darbībai, nav uzdevums, ko var veikt viens cilvēks vai visa komanda. Tādēļ izmantojiet virs savāktajiem žurnāliem, lai viegli atklātu draudus jūsu tīklā, piemēram, , ļaunprogrammatūras vai slepenas datu izsūknēšanas darbības.
Nulles uzticēšanās modeļa ieviešana
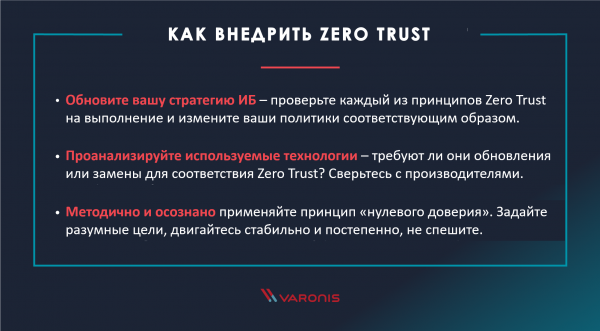
Iezīmēsim dažus galvenos ieteikumus nulles uzticēšanās modeļa ieviešanai:
- Atsvaidziniet katru elementu jūsu informācijas drošības stratēģijā, lai atbilstu Nulles uzticēšanās principiem: Pārbaudiet visus jūsu esošās stratēģijas elementus, vai tie atbilst iepriekš minētajiem nulles uzticēšanās principiem un veiciet nepieciešamos pielāgojumus.
- Analizējiet izmantoto tehnoloģiju komplektu un pārbaudiet, vai tam nepieciešami uzlabojumi vai maiņa, lai sasniegtu Nulles uzticēšanos: noskaidrojiet no izmantoto tehnoloģiju ražotājiem par to atbilstību „nulles uzticības” principiem. Sazinieties ar jauniem piegādātājiem, lai atrastu papildu risinājumus, kas var būt nepieciešami, lai īstenotu Zero Trust stratēģiju.
- Ievērojiet metodiskuma un apzinātības principu, īstenojot Zero Trust: izvirziet sev izmērāmus uzdevumus un sasniedzamus mērķus. Pārliecinieties, ka jauni risinājumu piegādātāji arī atbilst izvēlētajai stratēģijai.
Zero Trust modelis: uzticieties saviem lietotājiem
„Nulles uzticības” modelis nav tieši saskaņā ar savu nosaukumu, taču frāze „neuzticieties nekam, pārbaudiet visu” no otras puses, neizklausās tik labi. Jums patiešām ir jāuzticas saviem lietotājiem, ja (un tas tiešām ir liels „ja”) ja viņi ir izgājuši adekvātu autorizācijas līmeni un jūsu uzraudzības līdzekļi nav atklājuši neko aizdomīgu.
„Nulles uzticības” princips ar Varonis
Ieviešot Zero Trust principu, Varonis ļauj ieviest pieeju ar orientāciju uz datu drošību:
- Varonis skata piekļuves tiesības un mapju struktūru lai sasniegtu , piešķir uzņēmumu datu īpašniekiem un analizē saturu un identificē kritiskos datus
- Varonis lai pievienotu papildu drošības un uzraudzības slāni vissvarīgākajai informācijai, kā arī lai izpildītu likumdošanas prasības. seko piekļuvei failiem, aktivitātei Active Directory, VPN, DNS, Proxy un e-pastam
- Varonis veidojot katra lietotāja lai Uzlabota analītika
Varonis piedāvā - pamatu uzraudzībai, klasificēšanai, atļauju pārvaldīšanai un draudu atklāšanai , kas nepieciešams, lai īstenotu „nulles uzticības” principu jūsu tīklā.Kāpēc izvēlēties Zero Trust modeli?
Kāpēc tieši Zero Trust modelis?
Nulles uzticības stratēģija nodrošina būtisku aizsardzības līmeni pret datu noplūdēm un mūsdienu kiberdraudiem. Viss, kas uzbrucējiem nepieciešams, lai iekļūtu jūsu tīklā, ir laiks un motivācija. Neviena ugunsmūra vai paroles politika viņus nepiešķirs. Ir nepieciešams izveidot iekšējās barjeras un uzraudzīt visu, kas notiek, lai atklātu viņu darbību, kad notiek uzbrukums.
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish