

Pirms pāris gadiem pētniecības aģentūras un informācijas drošības pakalpojumu sniedzēji jau bija sākuši ziņot par DDoS uzbrukumu skaita. Tomēr jau 2019. gada 1. ceturksnī tie paši pētnieki ziņoja par to satriecošo par 84%. Pēc tam viss turpināja pieaugt. Pat pandēmija neizveidoja mierīgu atmosfēru — tieši otrādi, kiberdelianti un spameri to uzskatīja par lielisku signālu uzbrukumiem, un DDoS apjoms pieauga. .
Mēs esam pārliecināti, ka vienkāršo un viegli atklājamo DDoS uzbrukumu (un vienkāršo rīku, kas var tos novērst) laiks ir beidzies. Kiberdelianti ir iemācījušies labāk slēpt šos uzbrukumus un veikt tos arvien izsmalcinātāk. Tumšā industrija pārgāja no brute force uz uzbrukumiem lietojumprogrammu līmenī. Tā saņem nopietnus pasūtījumus biznesa procesu traucēšanai, tostarp pilnīgi оффлайновās.
Ievīstot realitātē
2017. gadā sērija DDoS uzbrukumu, kas bija vērsti uz transporta pakalpojumiem Zviedrijā, noveda pie ilgstošām . 2019. gadā Dānijas nacionālajam dzelzceļa operatoram atvienojās pārdošanas sistēmas. Rezultātā stacijās nedarbojās biļešu automāti un automātiskās vārti, un vairāk nekā 15 tūkstoši pasažieru nespēja nekur aizbraukt. Tajā pašā 2019. gadā spēcīgs kiberspiediens izraisīja elektroenerģijas apgādes pārtraukšanu .
DDoS uzbrukumu sekas tagad izjūt ne tikai tiešsaistes lietotāji, bet arī cilvēki, kā saka, IRL (īpašajā dzīvē). Lai gan vēsturiski uzbrucēji mērķēja tikai uz tiešsaistes pakalpojumiem, tagad bieži viņu uzdevums ir traucēt jebkuras uzņēmējdarbības operācijas. Pēc mūsu aplēsēm, šodien vairāk nekā 60% uzbrukumu ir šāds mērķis — izspiešanai vai negodīgai konkurencei. Īpaši neaizsargātas ir transakcijas un loģistika.
Gudrāk un dārgāk
DDoS joprojām tiek uzskatīts par vienu no visizplatītākajiem un ātri augošajiem kiberdeliņu veidiem. Pēc ekspertu prognozēm, no 2020. gada to skaits tikai pieaugs. To saista ar dažādiem iemesliem — un ar vēl lielāku uzņēmējdarbības pāreju tiešsaistē pandēmijas dēļ, un ar pašas tumšās nozares attīstību kiberdeliņu jomā, un pat ar .
"Populārie" DDoS uzbrukumi ieguva savu popularitāti pateicoties vieglai izvietošanai un zemajām izmaksām: vēl pirms diviem gadiem tos varēja uzsākt par 50 ASV dolāriem dienā. Šodienu mērķi, kā arī uzbrukumu metodes ir mainījušās, radot to sarežģītību un, attiecīgi, izmaksas. Jā, cenas no 5 ASV dolāriem stundā joprojām ir pieejamas, taču vietas ar aizsardzību jau prasa no 400 ASV dolāriem dienā, bet “individuālo” pasūtījumu izmaksas lielajām kompānijām sasniedz vairākus tūkstošus dolāru.
Pašlaik pastāv divi galvenie DDoS uzbrukumu veidi. Pirmajam mērķis ir padarīt tiešsaistes resursu nepieejamu noteiktu laiku. Aizsardzības izmaksas ļaundari iekasē par paša uzbrukuma laiku. Šajā gadījumā DDoS operators neuztraucas par konkrētu rezultātu, un klients faktiski veic priekšapmaksu uzbrukuma uzsākšanai. Šādas metodes ir salīdzinoši lētas.
Otrais veids ir uzbrukumi, par kuriem tiek maksāts tikai tad, ja tiek sasniegts noteikts rezultāts. Ar tiem ir interesantāk. Tie ir krietni sarežģītāki izpildē un līdz ar to daudz dārgāki, jo uzbrucējiem ir jāizvēlas visefektīvākās metodes mērķu sasniegšanai. Mēs Variti reizēm veicam īstas šaha spēles ar kibernoziedzniekiem, kuri nekavējoties maina taktiku un rīkus, un mēģina vienlaicīgi iekļūt vairākās ievainojamībās uz dažādiem līmeņiem. Tas ir acīmredzami komandas uzbrukums, kurā hakeri lieliski zina, kā reaģēt un pretoties aizsardzības pasākumiem. Cīnīties pret tiem nav tikai grūti, bet arī ļoti dārgi uzņēmumiem. Piemēram, viens no mūsu klientiem, liels tīkla mazumtirgotājs, gandrīz trīs gadus turēja pie sevis 30 cilvēkus, kuru uzdevums bija cīnīties pret DDoS uzbrukumiem.
Saskaņā ar Variti datiem, vienkāršas DDoS uzbrukumi, kas tiek veikti tikai garlaicības, troļļu vai neapmierinātības dēļ ar kādu uzņēmumu, šobrīd veido mazāk par 10% no visiem DDoS uzbrukumiem (protams, nepasargātiem resursiem var būt cita statistika, mēs skatāmies uz mūsu klientu datiem). Viss pārējais ir profesionālu komandu darbs. Turklāt trīs ceturtdaļas no visiem “sliktajiem” robotprogrammatūrām ir sarežģīti roboti, kurus ir grūti atklāt ar vairumu mūsdienu tirgus risinājumu. Tie imitē reālu lietotāju vai pārlūku uzvedību un ievieš modeļus, kas apgrūtina atšķiršanu starp “labajiem” un “sliktajiem” pieprasījumiem. Tas padara uzbrukumus mazāk pamanāmus un, līdz ar to, efektīvākus.
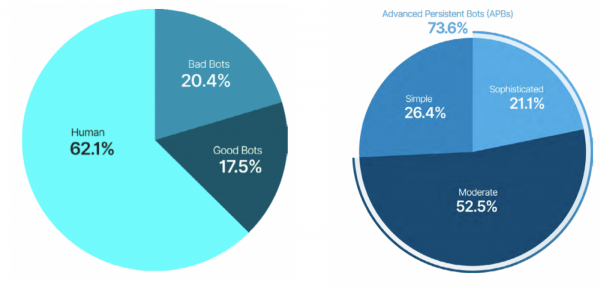
Dati no GlobalDots
Jauni DDoS mērķi
Ziņojums no GlobalDots analītiķiem liecina, ka roboti tagad ģenerē 50% no visa tīmekļa trafika, no kuriem 17,5% ir tieši ļaunprātīgi roboti.
Roboti spēj dažādi sabojāt uzņēmumu dzīvi: papildus tam, ka tie “nogalina” mājas lapas, tie tagad arī palielina reklāmas izdevumus, noklikšķinājumus uz reklāmām, pārskata cenas, lai tās padarītu par kapeiku mazāk un piesaistītu pircējus, un zāģē saturu ar dažādām ļaunprātīgām mērķiem (piemēram, mēs nesen par vietnēm ar nozagtu saturu, kas liek lietotājiem atrisināt citu cilvēku captcha). Roboti būtiski izkropļo dažādu uzņēmējdarbības statistiku, un, galu galā, lēmumi tiek pieņemti, pamatojoties uz nepareiziem datiem. DDoS uzbrukums bieži ir dūmu aizsegs vēl nopietnākiem noziegumiem, piemēram, uzlaušanas un datu zādzības. Tagad mēs redzam, ka ir parādījies jauns kiberapdraudējumu klase — tas ir noteiktu uzņēmējdarbības procesu, bieži — nepārtrauktu, darbības traucējumi (jo mūsdienās nekas nevar būt pilnīgi “bez tīkla”). Īpaši bieži mēs redzam, ka tiek izjaukti loģistikas procesi un komunikācija ar klientiem.
“Nedrīkst piegādāt”
Loģistikas uzņēmējdarbības procesi ir atslēgas lielākajai daļai uzņēmumu, tāpēc tie bieži tiek apdraudēti. Šeit ir daži uzbrukumu scenāriji, kas var rasties šajā situācijā.
Nav pieejams
Ja jūs strādājat e-komercijas jomā, tad noteikti jau esat saskārušies ar viltus pasūtījumu problēmu. Uzbrukumu gadījumos roboti noslogo loģistikas resursus un padara preces nepieejamas citiem pircējiem. Lai to panāktu, tie veic milzīgu skaitu viltus pasūtījumu, kas ir vienāds ar maksimālo pieejamo preču daudzumu. Šīs preces pēc tam netiek apmaksātas un pēc kāda laika tiek atgrieztas tīmekļa vietnē. Bet darbs jau ir izdarīts: tās tika atzītas par "nav pieejamas", un daļa pircēju jau devās pie konkurentiem. Šī taktika ir labi zināma aviobiļetu industrijā, kur roboti dažreiz acumirklī "izpērk" visus biļetes praktiski tūlīt pēc to parādīšanās. Piemēram, viens no mūsu klientiem - liela aviokompānija - cieta no šāda uzbrukuma, ko īstenoja ķīniešu konkurenti. Tā rezultātā tikai divu stundu laikā viņu roboti pasūtīja 100% biļešu uz noteiktām maršrutām.
Sneakers bots
Nākamais populārais scenārijs: roboti acumirklī iegādājas visu produktu līniju, bet to īpašnieki vēlāk tos pārdod par uzpūstām cenām (vidējā peļņa ir 200%). Šādus robotus dēvē par sneakers bots, jo ar šo problēmu labi saskaras modes krosovku industrija, īpaši ierobežotajās kolekcijās. Roboti praktiski dažu minūšu laikā izpirka jauniem izlaistiem produktiem, bloķējot resursus tā, lai reāli lietotāji nevarētu piekļūt. Tas ir reti gadījumi, kad par robotiem rakstīts modes žurnālos. Tomēr, pārdevēji, kas pārpārdod biļetes uz populāriem pasākumiem, piemēram, futbola mačiem, izmanto to pašu scenāriju.
Citi scenāriji
Bet arī tas vēl nav viss. Ir vēl sarežģītāks uzbrukumu variants loģistikai, kas apdraud nopietnus zaudējumus. To var veikt, ja pakalpojums piedāvā iespēju "Maksāt pie preces saņemšanas". Roboti atstāj viltus pasūtījumus uz takiem produktiem, norādot viltus vai pat reālas adreses neko nenojaušam cilvēkiem. Un uzņēmumi cieš milzīgus izdevumus par piegādi, glabāšanu, detaļu noskaidrošanu. Šajā laikā preces nav pieejamas citiem klientiem un vēl aizņem vietu noliktavā.
Ko vēl? Roboti atstāj masveida viltus negatīvas atsauksmes par produktiem, bloķē maksājumu atgriešanas funkciju, pārtrauc darījumus, zagot klientu datus, un sūta surogātpastu reāliem pircējiem — iespēju ir daudz. Labs piemērs ir nesenā uzbrukums DHL, Hermes, AldiTalk, Freenet, Snipes.com. Hakeri , ka tie „testē DDoS aizsardzības sistēmas”, bet patiesībā sabojāja uzņēmuma biznesa klientu portālu un visus API. Rezultātā radās būtiski traucējumi preču piegādē klientiem.
Zvaniet rīt
Pagājušajā gadā Federālā tirdzniecības komisija (FTC) ziņoja par dubultu sūdzību pieaugumu no uzņēmumiem un lietotājiem par surogātpasta un krāpnieciskajiem robotzvaniem. Pēc dažām aplēsēm tie veido no visiem zvaniem.
Kā jau gadījumos ar DDoS, TDoS mērķi — masveida robotu uzbrukumi telefoniem — svārstās no "sacensībām" līdz negodīgai konkurencei. Roboti spēj pārslogot kontaktu centrus un neļaut reāliem klientiem cauri. Šī metode ir efektīva ne tikai kol centru ar "dzīvām" operatorēm, bet arī tur, kur tiek izmantotas AVR sistēmas. Roboti var masveida uzbrukt arī citiem klientu komunikācijas kanāliem (čati, e-pasti), traucēt CRM sistēmu darbību un pat noteiktā mērā negatīvi ietekmēt personāla vadību, jo operatori ir pārslogoti, cenšoties tikt galā ar krīzi. Uzbrukumi var tikt sinhronizēti ar tradicionālu DDoS uzbrukumu uz upura tiešsaistes resursiem.
Nesen līdzīgs uzbrukums izjauca glābšanas dienestu darbu ASV — parasti cilvēki, kuri akūti nepieciešami palīdzībai, vienkārši nevarēja piezvanīt. Aptuveni tajā pašā laikā Dublinas zoodārzu skāra tāda pati likteņa daļa: vismaz 5000 cilvēku saņēma surogātpastu tekstu SMS ziņojumu formā, aicinot viņus steidzami piezvanīt uz zoodārza tālruņa numuru un lūgt izdomātu personu.
Wi-Fi nebūs
Kiberpārkāpēji var viegli bloķēt visu korporatīvo tīklu. Bieži vien IP bloķēšana tiek izmantota kā cīņas metode pret DDoS uzbrukumiem. Taču tas ir ne tikai neefektīvs, bet arī ļoti bīstams paraugs. IP adresi ir viegli atrast (piemēram, izmantojot resursu uzraudzību) un viegli aizstāt (vai viltojot). Mūsu klientiem, pirms viņi pievienojās Variti, bija gadījumi, kad noteikta IP bloķēšana vienkārši atslēdza Wi-Fi viņu pašās birojās. Ir bijis gadījums, kad klientam tika “nosedzēts” vajadzīgais IP, un viņš bloķēja piekļuvi savam resursam lietotājiem no visa reģiona, turklāt ilgi nepamanot, jo pārējais resurss lieliski darbojās.
Kas jauns?
Jaunas briesmas prasa jaunus risinājumus aizsardzībai. Tomēr šī jaunā niša tirgū tikai sāk veidoties. Ir daudz risinājumu, kas efektīvi cīnās ar vienkāršiem robota uzbrukumiem, bet ar sarežģītākajiem viss nav tik vienkārši. Daudzi risinājumi joprojām izmanto IP bloķēšanas metodes. Citiem ir nepieciešams laiks, lai savāktu pirmos datus uzsākšanai, un šie 10-15 minūtes var kļūt par ievainojamību. Ir risinājumi, kas balstīti uz mašīnmācīšanos, kas ļauj noteikt robotu pēc tā uzvedības. Tajā pašā laikā komandas no “tās” puses izsaka, ka viņiem jau ir roboti, kas var imitēt reālas, cilvēkiem grūti atšķiramas uzvedības paraugus. Kurš kuram — joprojām nav skaidrs.
Ko darīt, ja jācīnās ar profesionālām robota komandu un sarežģītiem, daudzposmu uzbrukumiem vienlaicīgi vairākos līmeņos?
Mūsu pieredze rāda, ka ir jāfokusējas uz nederīgu pieprasījumu filtrēšanu bez IP adresu bloķēšanas. Sarežģītiem DDoS uzbrukumiem nepieciešama filtrēšana uz vairākām līmeņiem, tostarp transporta līmenī, lietojumprogrammu līmenī un API saskarnēs. Tādējādi var atspoguļot pat zemas frekvences uzbrukumus, kurus parasti nepamana un tādēļ bieži ļauj tālāk. Visbeidzot, ir jāatļauj visiem reāliem lietotājiem piekļūt pat tad, kad notiek aktīvā uzbrukuma fāze.
Otrkārt, uzņēmumiem ir nepieciešama iespēja izveidot savas daudzposmu aizsardzības sistēmas, kurās, papildus DDoS uzbrukumu novēršanas rīkiem, būtu iekļautas krāpšanas, datu zādzības, satura aizsardzības sistēmas un tamlīdzīgas.
Treškārt, tām jāstrādā reāllaikā no pirmā pieprasījuma — iespēja acumirklī reaģēt uz drošības incidentiem ievērojami palielina izredzes novērst uzbrukumu vai samazināt tā kaitējumu.
Tuvo nākotne: reputācijas vadība un liela datu vākšana, izmantojot robotus
DDoS vēsture ir attīstījusies no vienkāršas uz sarežģītu. Sākumā uzbrucēju mērķis bija apstādināt vietnes darbu. Tagad viņi uzskata, ka efektīvāk ir vērsties pret galvenajiem biznesa procesiem.
Uzbrukumu sarežģītība turpinās pieaugt, tas ir neizbēgami. Papildus tam, ko sliktie roboti dara pašlaik — datu zādzība un to viltošana, izspiešana, surogātpasta sūtīšana — roboti vāks datus no daudziem avotiem (Big Data) un radīs "uzticamas" viltus kontus ietekmes, reputācijas vai masveida pikšķerēšanas pārvaldībai.
Pašlaik tikai lielas kompānijas var atļauties ieguldīt līdzekļus DDoS un robotu aizsardzībā, taču pat tās ne vienmēr spēj pilnībā izsekot un filtrēt robotu ģenerēto trafiku. Vienīgā pozitīvā lieta tajā, ka robotu uzbrukumi kļūst sarežģītāki, ir tā, ka tas stimulē tirgu radīt “gudras” un uzlabotas risinājumus aizsardzībai.
Ko jūs domājat — kā attīstīsies robotu aizsardzības nozare un kādi risinājumi tirgū ir nepieciešami jau tagad?
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish