

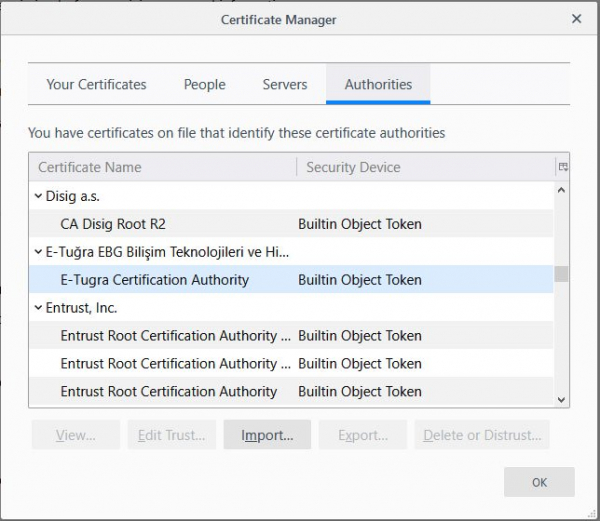
Firefox sertifikātu veikals
Līdz ar Mozilla Firefox 65 izlaišanu 2019. gada februārī daži lietotāji piedzīvoja piemēram, “Jūsu savienojums nav drošs” vai “SEC_ERROR_UNKNOWN_ISSUER”. Iemesls izrādījās tādi antivīrusi kā Avast, Bitdefender un Kaspersky, kas datorā instalē savus saknes sertifikātus, lai lietotāja HTTPS trafikā ieviestu MiTM. Un tā kā Firefox ir savs sertifikātu veikals, viņi mēģina iefiltrēties arī tajā.
Pārlūkprogrammu izstrādātāji lietotājiem atteikties instalēt trešo pušu antivīrusus, kas traucē pārlūkprogrammu un citu programmu darbībai, taču masu auditorija aicinājumus vēl nav ņēmusi vērā. Diemžēl, strādājot kā caurspīdīgs starpniekserveris, daudzi antivīrusi samazina kriptogrāfiskās aizsardzības kvalitāti klientu datoros. Šim nolūkam mēs attīstāmies , kas servera pusē nosaka MiTM, piemēram, pretvīrusu, klātbūtni kanālā starp klientu un serveri.
Tā vai citādi, šajā gadījumā antivīrusi atkal traucēja pārlūkprogrammai, un Firefox neatlika nekas cits, kā atrisināt problēmu pašam. Pārlūkprogrammas konfigurācijās ir iestatījums security.enterprise_roots.enabledJa iespējosiet šo karodziņu, Firefox sāks izmantot sertifikātu krātuvi. Windows lai validētu SSL savienojumus. Ja, apmeklējot HTTPS vietnes, rodas iepriekš minētās kļūdas, var atspējot SSL savienojumu skenēšanu savā pretvīrusu programmatūrā vai manuāli iespējot šo karodziņu pārlūkprogrammas iestatījumos.
problēma Mozilla kļūdu izsekotājā. Izstrādātāji nolēma aktivizēt karogu eksperimentāliem nolūkiem security.enterprise_roots.enabled pēc noklusējuma sertifikātu glabāšanai Windows tiek izmantots bez jebkādām papildu lietotāja darbībām. Tas notiks, sākot ar Firefox 66 sistēmās Windows 8 un Windows 10, kurā ir instalēti trešo pušu antivīrusi (API ļauj noteikt antivīrusa klātbūtni sistēmā tikai no versijas Windows 8).
Avots: www.habr.com
