

Pētot internetu, lai atrastu programmatūru sava VPN izveidei, pastāvīgi sastopaties ar daudzām apgrūtinošām OpenVPN iestatīšanas un lietošanas pamācībām, kas prasa īpašu Wireguard klientu. Tikai SoftEther no visu šo ceļvežu piedāvājuma izceļas ar sakarīgu realizāciju. Bet mēs stāstīsim par Windows vidi - Routing And Remote Access (RRAS).
Dīvainā kārtā neviens ne vienā ceļvedī nav uzrakstījis, kā to visu ieviest un kā ieslēgt NAT, tāpēc mēs tagad visu izlabosim un pastāstīsim, kā izveidot savu VPN uz Windows Server.
Gatavo un iepriekš iestatīto VPN var pasūtīt no mūsu , kas, starp citu, strādā no kārbas.
1. Uzstādam pakalpojumus
Vispirms mums nepieciešams Windows Server Desktop Experience. Core instalācija mums neder, jo trūkst NPA komponenta. Ja dators būs domēna dalībnieks, varam apstāties pie Server Core, šādā gadījumā to visu var iespraudēt 1 GB RAM.
Mums ir jāuzstāda RRAS un NPA (Network Policy Server). Pirmais mums būs nepieciešams tunelēšanai, bet otrais ir vajadzīgs, ja serveris nav domēna dalībnieks.
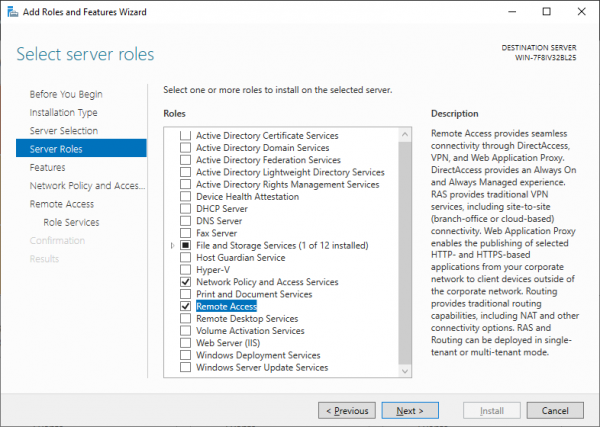
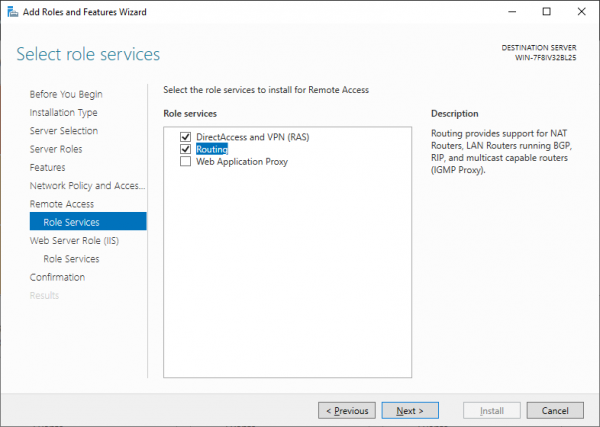
RRAS komponentu izvēlē izvēlamies Direct access and VPN un Routing.
2. Iestata RRAS
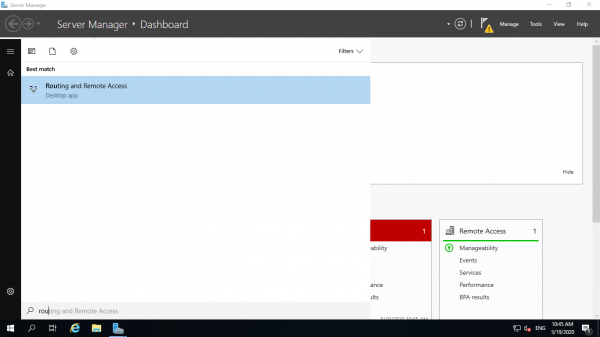
Pēc visu komponentu uzstādīšanas un datora pārstartēšanas jāsāk iestatījums. Kā attēlā, sākuma izvēlnē atrodam RRAS pārvaldnieku.
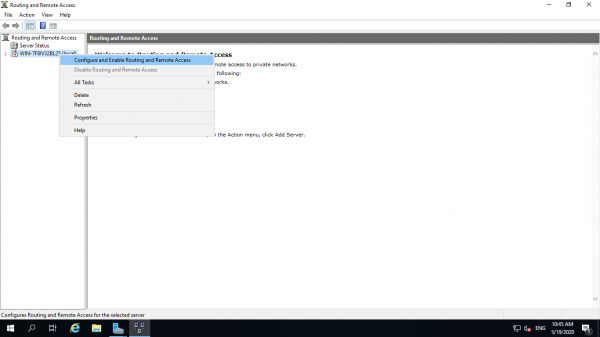
Izmantojot šo rīku, mēs varam pārvaldīt serverus ar uzstādītu RRAS. Ar peles labo pogu noklikšķinām, izvēlamies iestatīšanu un pārejam tālāk.
Izlaižam pirmo lapu un pārejam pie konfigurācijas izvēles, izvēlamies savu.
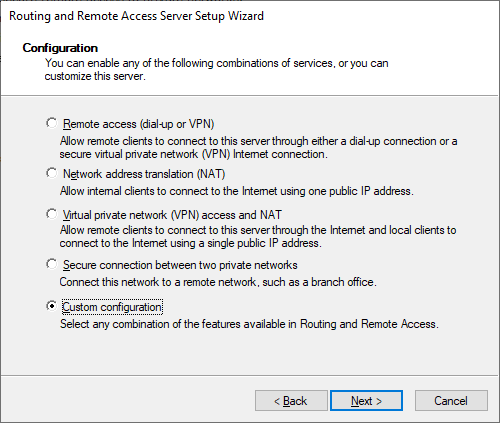
Nākamajā lapā mums piedāvā izvēlēties komponentus, izvēlamies VPN un NAT.
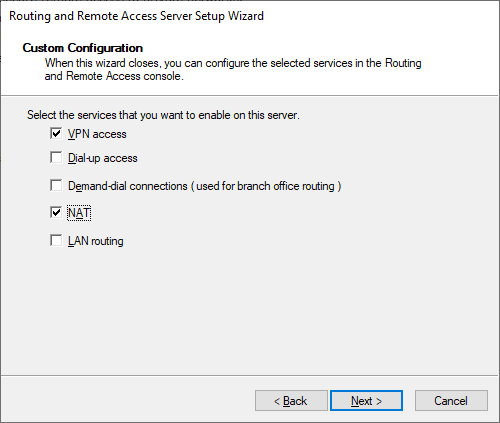
Tālāk, tālāk. Gatavs.
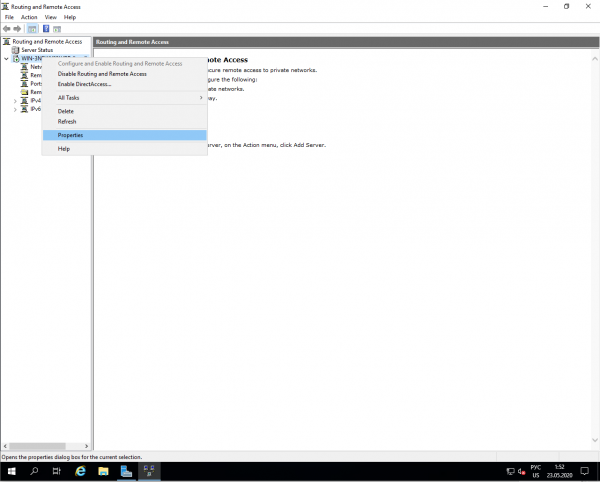
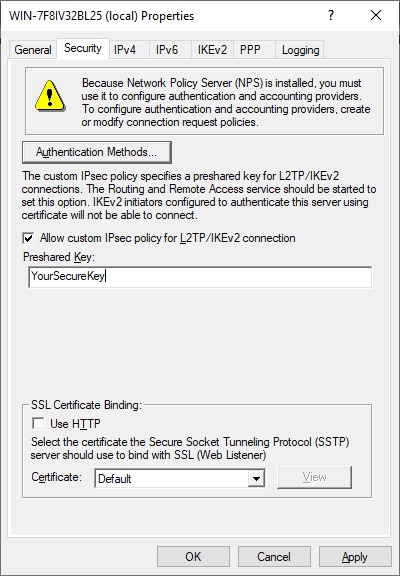
Tagad jāieslēdz ipsec un jānosaka adrešu globuss, ko izmantos mūsu NAT. Ar peles labo pogu noklikšķinām uz servera un ejam uz īpašībām.
Vispirms ievadām savu paroli l2TP ipsec.
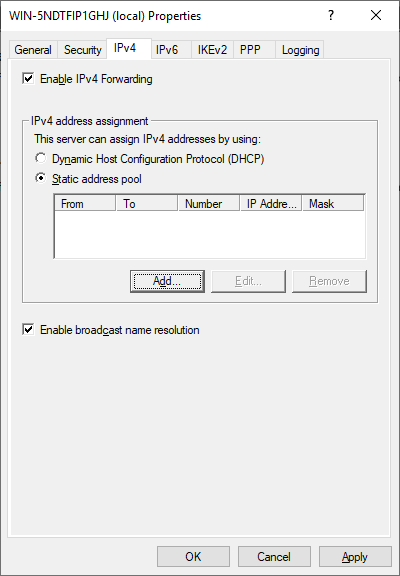
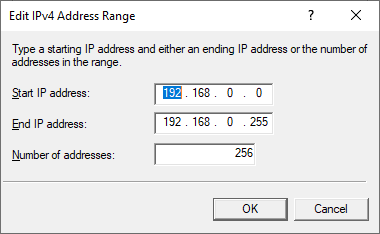
IPv4 cilnē obligāti jānosaka klientiem piešķirto IP adresu diapazons. Bez tā NAT nedarbosies.
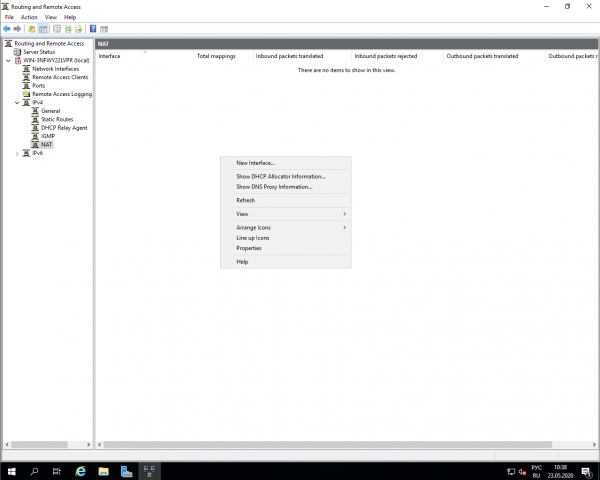
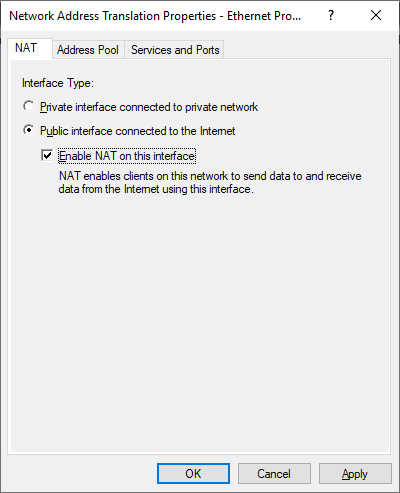
Tagad atliek pievienot interfeisu aiz NAT. Pārejiet uz apakšpunktu IPv4, noklikšķinām ar peles labo pogu tukšajā vietā un pievienojam jaunu interfeisu.
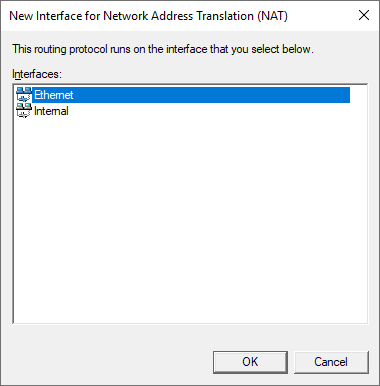
Interfeisā (kurš nav Internal) ieslēdzam NAT.
3. Atļaujam noteikumus ugunsmūrī
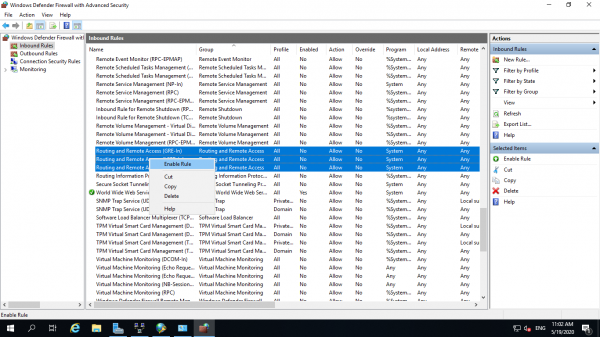
Šeit viss ir vienkārši. Jāatrod Routing and Remote Access grupas noteikumi un jāieslēdz visi.
4. Iestatām NPS
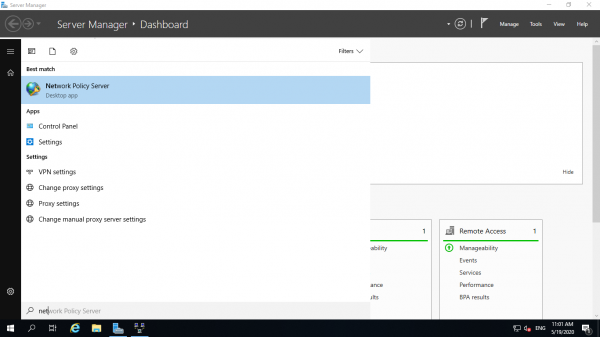
Meklējam sākuma izvēlnē Network Policy Server.
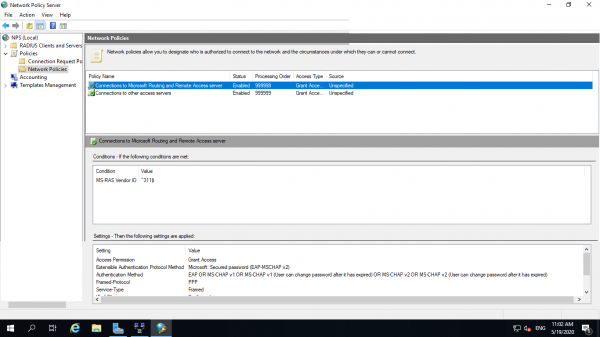
Sadaļā, kur uzskaitītas visas politikas, jāieslēdz abas standarta. Tas atļaus visiem vietējiem lietotājiem piekļūt VPN.
5. Pieslēdzamies pār VPN
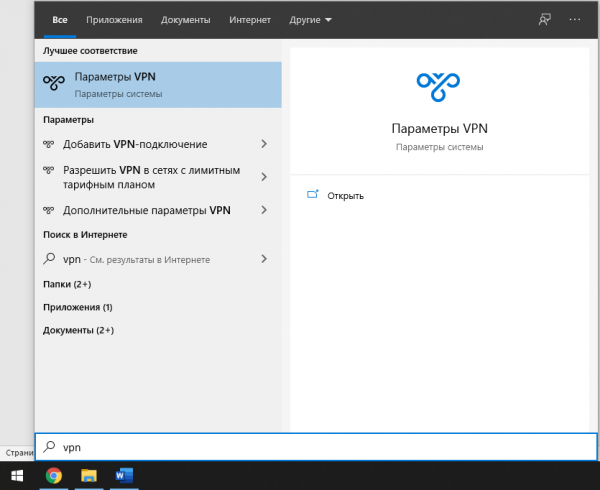
Demonstrācijas nolūkiem izvēlēsimies Windows 10. Sākuma izvēlnē meklējam VPN.
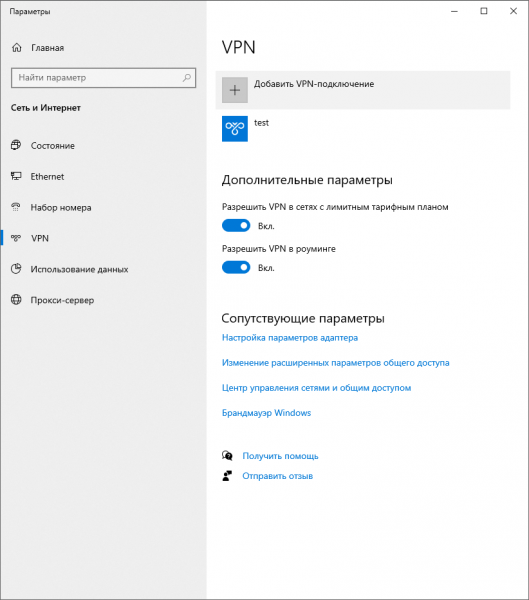
Noklikšķinām uz savienojuma pievienošanas pogas un pārejam uz iestatījumiem.
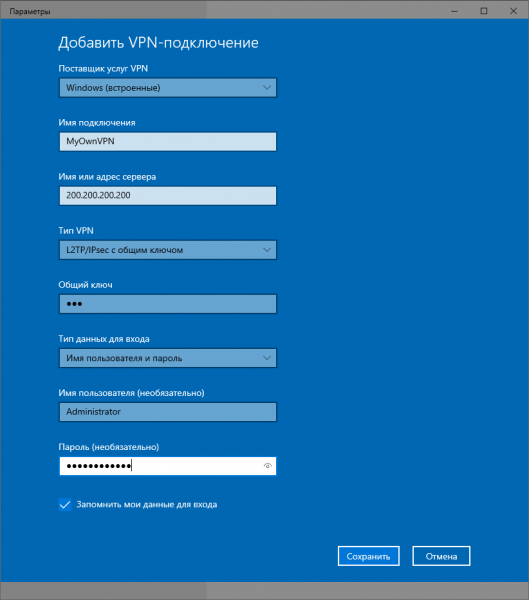
Savienojuma nosaukumu varat izvēlēties kādu vēlaties.
IP adrese – tas ir jūsu VPN servera adrese.
VPN tips – l2TP ar iepriekšēju atslēgu.
Kopējā atslēga – vpn (mūsu paraugam tirgū).
Un lietotājvārds un parole – tas ir vietējā lietotāja, proti, administratora, lietotājvārds un parole.
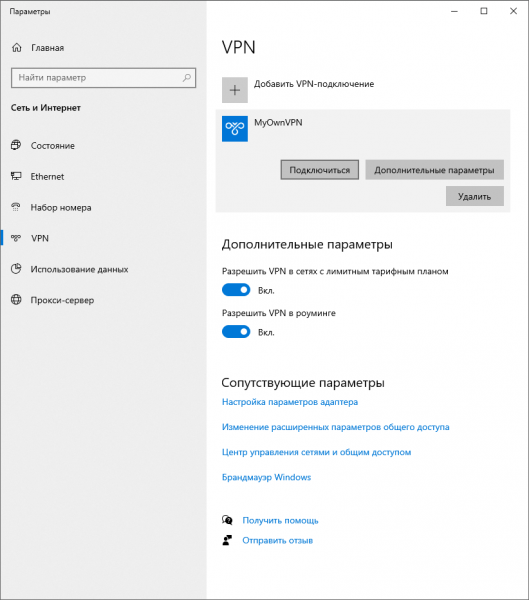
Noklikšķinām uz savienojuma un viss. Jūsu paša VPN ir gatavs.
Ceram, ka mūsu ceļvedis sniegs vēl vienu iespēju tiem, kas vēlas izveidot savu VPN, nesaiņojot Linux vai vienkārši vēloties pievienot vārtus savai AD.
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish