

Mēs Google uzņēmumā ticam, ka nākotnē mākoņdatošana arvien vairāk pārvērsīsies uz privātiem, šifrētiem pakalpojumiem, kas garantē lietotājiem pilnīgu pārliecību par datu konfidencialitātes kontroli.
Google Cloud jau šifrē pārsūtītus un uzglabātus klientu datus, taču to apstrādes laikā tie joprojām ir jāatšifrē. Konfidenciāla datorkomplekts — revolucionāra tehnoloģija, kas tiek izmantota datu šifrēšanai to apstrādes laikā. Konfidenciāla datorkomplektu bāzes vidēs ir iespējams uzglabāt šifrētus datus operatīvajā atmiņā un citās vietās ārpus procesora (CPU).
Konfidenciālās virtuālās mašīnas šobrīd ir beta testēšanas posmā un ir pirmais produkts Google Cloud Konfidenciālās datorkomplekta rindā. Mēs jau izmantojam dažādas izolācijas un smilšu kastes metodes mūsu mākoņu infrastruktūrā, lai nodrošinātu drošību daudzlietotāju arhitektūrā. Konfidenciālās virtuālās mašīnas pacel drošību jaunā līmenī, piedāvājot operatīvās atmiņas šifrēšanu papildu izolācijai savu slodžu laikā mākoņī, palīdzot mūsu klientiem aizsargāt konfidenciālus datus. Mēs domājam, ka tas īpaši var interesēt tos, kas strādā regulētās nozarēs (iespējams, tas attiecas uz GDPR un citām saistītām lietām, piezīme tulkotājam).
Atveram jaunas iespējas
Ar Asylo, atvērta koda platformu konfidenciālai datorkomplektai, mēs esam koncentrējušies uz vienkāršības nodrošināšanu konfidenciālās datorkomplekta vides izveidē un izmantošanā, piedāvājot augstu veiktspēju un pielietojumu jebkurai slodzei, ko izvēlaties izpildīt mākoņa vidē. Mēs uzskatām, ka jums nevajadzētu piekāpties attiecībā uz lietojamību, elastību, veiktspēju un drošību.
Pārejot uz beta fāzi, Konfidenciālās virtuālās mašīnas kļuva par pirmo lielo mākoņpakalpojumu sniedzēju, kas piedāvā tādu drošības un izolācijas līmeni, un sniedz klientiem vienkāršu un lietošanā draudzīgu variantu, gan jaunām lietotnēm, gan «portētām» (iespējams, šajā gadījumā domājot par lietotnēm, kuras var palaist mākoņī bez būtiskām izmaiņām, piezīme tulkotājam). Mēs nodrošinām:
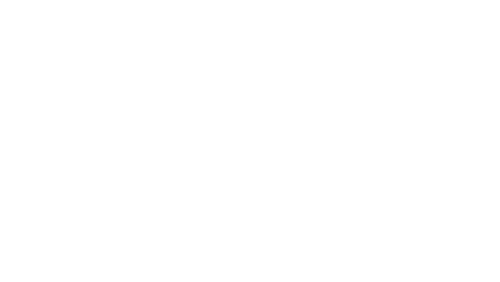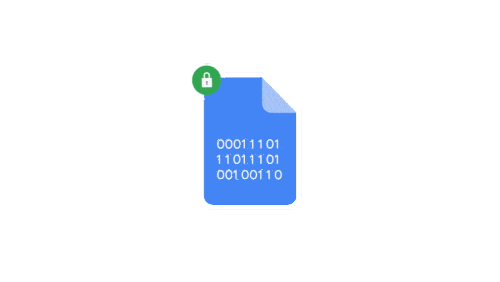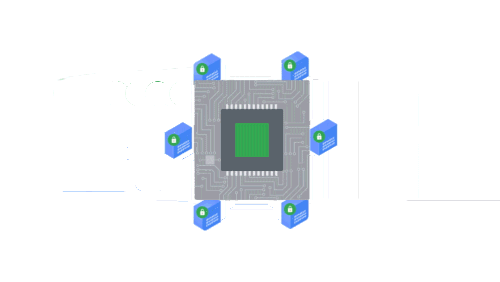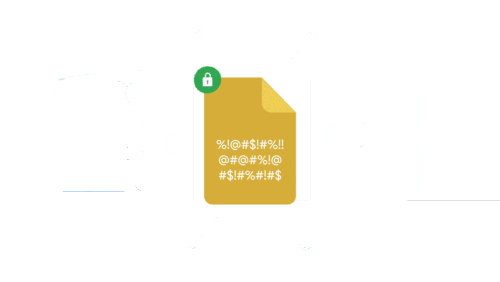
Nepārspējama konfidencialitāte: klienti var aizsargāt savu jūtīgo datu konfidencialitāti mākonī pat to apstrādes laikā. Konfidenciālās VM izmanto AMD EPYC otrās paaudzes procesoru Secure Encrypted Virtualization (SEV) funkcionalitāti. Jūsu dati paliek šifrēti to lietošanas, indeksēšanas, pieprasīšanas un apmācības laikā. Šifrēšanas atslēgas tiek veidotas aparatūrā atsevišķi katrai virtuālajai mašīnai un nekad nepārsniedz aparatūru.
Uzlabotas inovācijas: konfidenciālā datu apstrāde var atklāt apstrādes scenārijus, kas iepriekš bija neiespējami. Tagad uzņēmumi var apmainīties ar slepeno datu kopām un kopīgi strādāt pie pētniecības mākonī, saglabājot konfidencialitāti.
Konfidencialitāte ‘portētām’ darba slodzēm: mūsu mērķis ir vienkāršot konfidenciālo datu apstrādi. Pāreja uz Konfidenciālām VM ir bezšuvīga - visas GCP darba slodzes, kas darbojas virtuālajās mašīnās, var pāriet uz Konfidenciālām VM. Viss ir vienkārši - pietiek ar vienu 'atzīmējumu'.
Aizsardzība pret uzlabotām apdraudējumiem: konfidenciālā datu apstrāde balstās uz Shielded VM aizsardzību pret rootkit un bootkit apdraudējumiem, palīdzot nodrošināt operētājsistēmas integritāti, kas izvēlēta darbībai Konfidenciālā VM.
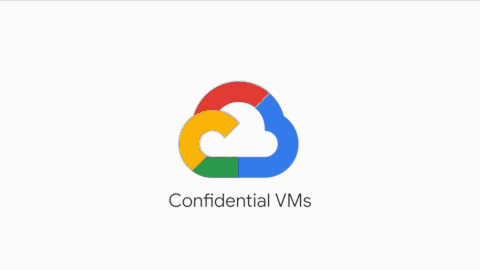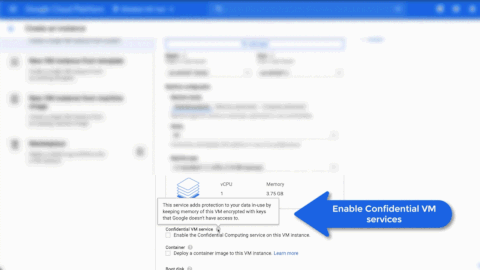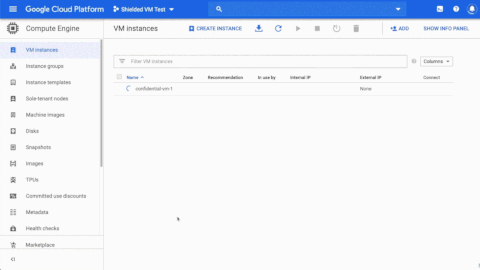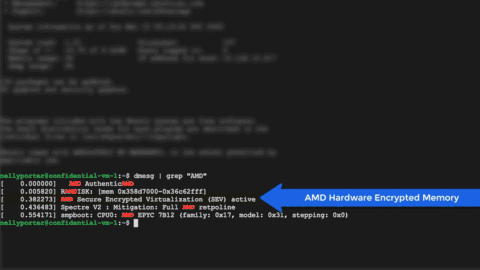
Konfidenciālo VM pamati
Konfidenciālās VM darbojas uz N2D virtuālajām mašīnām, kas tiek iedarbinātas uz AMD EPYC otrās paaudzes procesoriem. AMD SEV funkcija nodrošina augstu veiktspēju lielākajai daļai prasīgu aprēķinu uzdevumu, vienlaikus saglabājot virtuālās mašīnas operatīvo atmiņu šifrētu ar atsevišķu atslēgu katrai virtuālajai mašīnai, ko izveido un pārvalda EPYC procesors. Atslēgas tiek veidotas, izmantojot AMD Secure Processor, kad tiek izveidota virtuālā mašīna, un tās atrodas ekskluzīvi tajā, kas padara tās nepieejamas gan Google, gan citām virtuālajām mašīnām, kas darbojas uz tā paša mezgla.
Papildus iebūvētajai aparatūras atmiņas šifrēšanai mēs izveidojam Konfidenciālās VM virs Shielded VM, lai nodrošinātu izturību pret operētājsistēmas attēla uzlaušanu, firmware integritātes pārbaudi, kodolu bināro failu un draiveru pārbaudi. Google piedāvātie attēli ietver Ubuntu 18.04, Ubuntu 20.04, Container Optimized OS (COS v81) un RHEL 8.2. Mēs strādājam pie CentOS, Debian un citiem, lai piedāvātu citus operētājsistēmas attēlus.
Mēs cieši sadarbojamies arī ar AMD Cloud Solution inženieru komandu, lai nodrošinātu, ka virtuālās mašīnas atmiņas šifrēšana neietekmē sniegumu. Mēs esam pievienojuši atbalstu jauniem OSS (nvme un gvnic) draiveriem, lai apstrādātu pieprasījumus uz uzglabāšanas apakšsistēmu un tīkla trafiku ar augstāku caurlaidspēju nekā vecie protokoli. Tas ļāva pārliecināties, ka Confidential VMs sniegums ir līdzīgs parasto virtuālo mašīnu rādītājiem.
Pateicoties Secure Encrypted Virtualization, kas ir iebūvēta otrās paaudzes AMD EPYC procesoros, tiek nodrošināta inovatīva aparatūras drošības funkcija, kas ļauj aizsargāt datus virtualizētā vidē. Lai atbalstītu jaunas GCE Confidential VMs N2D, mēs sadarbojāmies ar Google, lai palīdzētu klientiem aizsargāt viņu datus un nodrošinātu viņu darba slodžu sniegumu. Mēs esam ļoti priecīgi redzēt, ka Confidential VMs sniedz tādu pašu augstas veiktspējas līmeni dažādām slodzēm, kā tipiskās N2D virtuālās mašīnas.
Raghu Nambiar, viceprezidents, Datu centra ekosistēma, AMD
Tehnoloģija, kas maina spēles noteikumus
Confidential computing var mainīt uzņēmumu datu apstrādes veidu mākoņos, saglabājot noslēpumainību un drošību. Turklāt, cita starpā, uzņēmumiem būs iespēja sadarboties, nepārkāpjot datu kopu noslēpumainību. Šāda sadarbība, savukārt, var novest pie vēl vairāk pārvērtējošu tehnoloģiju un ideju radīšanas, piemēram, iespējas ātri izveidot vakcīnas un ārstēt slimības šāda droša sadarbības rezultātā.
Mēs ar nepacietību gaidām iespējas, kuras šī tehnoloģija var sniegt jūsu uzņēmumam. Skatiet , lai uzzinātu vairāk.
P.S. Ne pirmo reizi un, cerams, ne pēdējo reizi Google izziņo tehnoloģiju, kas maina pasauli. Tāpat kā nesen ar Kubernetes. Mēs darām visu iespējamo, lai atbalstītu un izplatītu Google tehnoloģijas — apmācām IT speciālistus Krievijā. Mūsu uzņēmums ir viens no 3 Kubernetes Certified Service Provider un vienīgais Kubernetes Training Partner Krievijā. Tāpēc katru pavasari un rudeni mēs rīkojam Kubernetes apmācības intensīvus. Nākamie intensīvi notiks no 28. līdz 30. septembrim un no 14. līdz 16. oktobrim .
Avots: habr.com
