

Habrā jau ir vairākas ziņas par Honeypot un Deception tehnoloģijām (, ). Tomēr joprojām sastopam nesapratni par atšķirību starp šiem aizsardzības rīku veidiem. Tāpēc mūsu kolēģi no (pirmais Krievijā izstrādātāja ) nolēma sīkāk aprakstīt šo risinājumu atšķirības, priekšrocības un arhitektūras īpatnības.
Izpratīsim, kas ir «kaanipoti» un «deception»:
«Maldināšanas tehnoloģijas» (angl., Deception technology) parādījās informācijas drošības sistēmu tirgū salīdzinoši nesen. Tomēr daži speciālisti joprojām uzskata, ka Security Deception ir tikai attīstītākas «kaanipot» (angl., honeypot).
Šajā rakstā mēs centīsimies apgaismot gan līdzības, gan pamatatšķirības starp šiem diviem risinājumiem. Pirmajā daļā mēs pastāstīsim par «kaanipotu», kā attīstījās šī tehnoloģija un kādas ir tās priekšrocības un trūkumi. Otrajā daļā sīkāk apskatīsim izplatītu maldinošo mērķu infrastruktūru (angl., Distributed Deception Platform — DDP) darbības principus.
Pamatprincipa, uz kura balstās honeypoti, ir izveidot slazdus hakeriem. Arī pašās pirmajās Deception risinājumos tika izmantots līdzīgs princips. Tomēr mūsdienu DDP ievērojami pārspēj käänipotus gan funkcionalitātes, gan efektivitātes ziņā. Deception platformas ietver: slazdus (angl., decoys, traps), vilinājumus (angl., lures), lietojumprogrammas, datus, datubāzes, Active Directory. Mūsdienu DDP var nodrošināt plašas iespējas draudu atklāšanā, uzbrukumu analīzē un automatizētu atbildes rīcību.
Tādējādi Deception ir tehniskas IT infrastruktūras imitēšanas un hakeru maldināšanas metodes. Rezultātā šādas platformas ļauj pārtraukt uzbrukumus pirms ir nodarīti būtiski zaudējumi uzņēmuma aktīviem. Kaanipoti, protams, nav ar tik plašu funkcionalitāti un automātizācijas līmeni, tāpēc to izmantošana prasa lielāku darbinieku kvalifikāciju drošības departamentos.
1. Honeypots, Honeynets un Sandboxing: kas tas ir un kā to pielieto
Koncepcija "honeypots" pirmo reizi tika izmantota 1989. gadā Kliforda Stola grāmatā "The Cuckoo’s Egg", kurā tiek aprakstīti notikumi, kas saistīti ar hakeru izsekošanu Nacionālajā Berklija laboratorijā (ASV). Praksē šo ideju 1999. gadā īstenoja Lāns Spitners (Lance Spitzner), kiberdrošības speciālists uzņēmumā Sun Microsystems, kurš izveidoja pētījumu projektu "Honeynet Project". Pirmajiem honeypotiem bija ļoti liels resursu patēriņš, un to iestatīšana un apkalpošana bija sarežģīta.
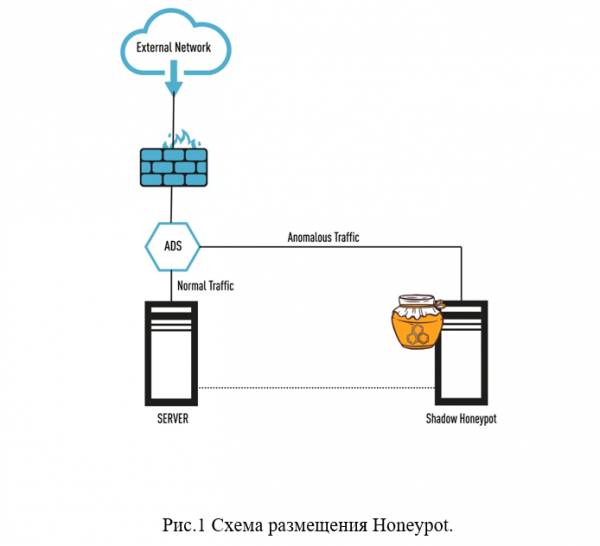
Apskatīsim sīkāk, kas ir honeypots un honeynets. Honeypots ir atsevišķi серверi, kuru uzdevums ir pievilināt uzbrucējus, lai viņi mēģinātu ieiet uzņēmuma tīklā un zagt vērtīgus datus, kā arī paplašināt tīkla darbības spektru. Honeypot (kas burtiski tulkojas kā "medus mucas") ir īpašs serveris ar dažādu tīkla pakalpojumu un protokolu komplektu, piemēram, HTTP, FTP u.c. (skatīt attēlu 1).
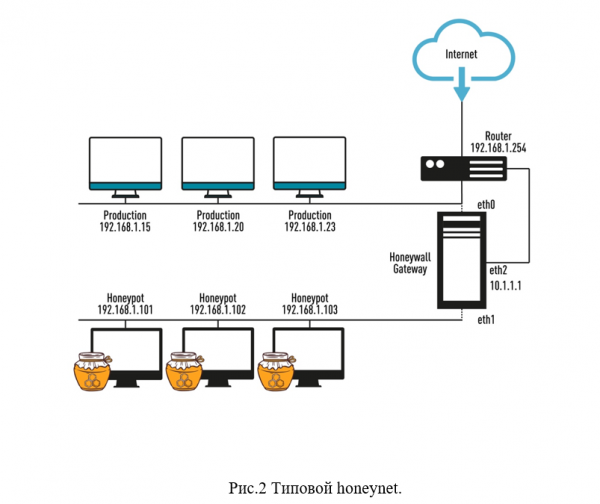
Ja apvienojam vairākus honeypots tīklos, mēs iegūstam efektīvāku sistēmu honeynet, kas ir uzņēmuma korporatīvā tīkla emulācija (web serveris, failu serveris u.c. tīkla komponenti). Šāds risinājums ļauj izprast uzbrucēju rīcības stratēģiju un ievest viņus maldos. Tipisks honeynet parasti darbojas līdztekus darba tīklam un ir pilnīgi neatkarīgs no tā. Šādu "tīklu" var publicēt internetā pa atsevišķu kanālu, un tam var piešķirt atsevišķu IP adresu diapazonu (skatīt attēlu 2).
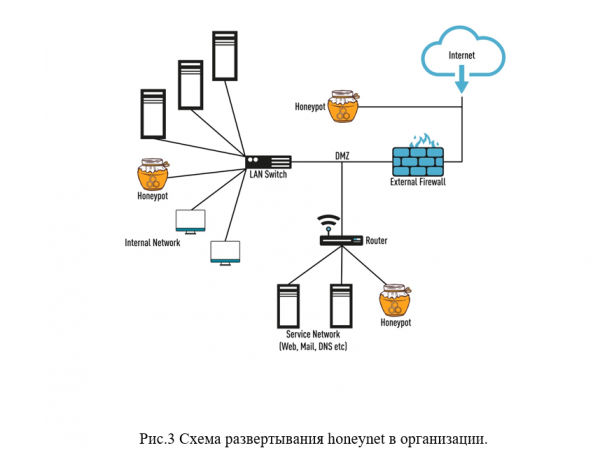
Honeynet izmantošanas jēga ir parādīt hakerim, ka viņš it kā ir iekļuvis uzņēmuma korporatīvajā tīklā, bet patiesībā uzbrucējs atrodas "izolētā vidē" un tiek rūpīgi uzraudzīts kiberdrošības speciālistu (skatīt attēlu 3).
Te jāpiebilst arī par tādu rīku kā "pētniecības vide" (angl., sandbox), kas ļauj uzbrucējiem instalēt un palaist ļaunprātīgas programmas izolētā vidē, kur IT speciālisti var izsekot viņu darbībām ar mērķi identificēt potenciālos riskus un veikt nepieciešamos pretpasākumus. Mūsdienās parasti sandboxing tiek īstenots atsevišķās virtuālās mašīnās virtuālajā hostā. Tomēr jāatzīmē, ka sandboxing rāda tikai to, kā uzvedas bīstamas un ļaunprātīgas programmas, bet honeynet palīdz speciālistiem analizēt "bīstamo dalībnieku" uzvedību.
Acīmredzamā honeynet izmantošana ir tā, ka tās maldina pārkāpējus, iztērējot viņu spēkus, resursus un laiku. Rezultātā viņi nevis uzbrūk reālām mērķiem, bet gan maldīgiem, un var pārtraukt uzbrukumu tīklam, nekas nenotiekot. Visbiežāk honeynet tehnoloģijas tiek izmantotas valdības iestādēs un lielās korporācijās, finanšu organizācijās, jo tieši šīs struktūras ir mērķi lieliem kiberuzbrukumiem. Taču mazo un vidējo uzņēmumu (MVU) nepieciešamas efektīvas rīkos incidentu novēršanai, bet honeynets MVU sektorā nav tik viegli izmantot kvalificētu speciālistu trūkuma dēļ šāda sarežģīta darba veikšanai.
Honeypot un honeynets risinājumu ierobežojumi
Kāpēc honeypots un honeynets nav labākie risinājumi cīņai pret uzbrukumiem mūsdienās? Jāatzīmē, ka uzbrukumi kļūst arvien plašāki, tehniski sarežģītāki un spēj nodarīt nopietnu kaitējumu organizācijas IT infrastruktūrai, un kiberdeliktu noziedzība ir sasniegusi pavisam jaunu līmeni, kas ir augsti organizēti ēnu biznesi ar visiem nepieciešamajiem resursiem. Tam jāpievieno "cilvēka faktors" (programmatūras un aprīkojuma konfigurācijas kļūdas, iekšējie darbinieki utt.), tāpēc šobrīd tikai tehnoloģiju izmantošana uzbrukumu novēršanai nav pietiekama.
Zemāk ir uzskaitīti galvenie honeypot (honeynets) ierobežojumi un trūkumi:
"Honeypots" sākotnēji tika izstrādāti, lai noteiktu draudus, kas atrodas ārpus korporatīvā tīkla, un ir paredzēti vairāk analīzei uzbrucēju uzvedībai, nevis ātrai reaģēšanai uz draudiem.
Parasti uzbrucēji jau ir iemācījušies atpazīt emulētās sistēmas un izvairīties no honeypots.
Honeynets (honeypots) ir ārkārtīgi zems interaktivitātes un mijiedarbības līmenis ar citām drošības sistēmām, tāpēc, izmantojot honeypots, ir grūti iegūt detalizētu informāciju par uzbrukumiem un uzbrucējiem, un līdz ar to arī efektīvi un ātri reaģēt uz incidentiem. Turklāt kiberdrošības speciālisti saņem lielu skaitu viltus brīdinājumu par draudiem.
Dažreiz hakeri var izmantot kompromitētu honeypot kā pirmo punktu, lai turpinātu uzbrukumu organizācijas tīklam.
Bieži rodas problēmas ar honeypot'iem, augstu operatīvo slodzi un šo sistēmu konfigurēšanu (tām ir nepieciešami augsti kvalificēti speciālisti, tām nav ērta vadības saskarne u.tml.). Pastāv lielas grūtības izplatīt honeypot'us specializētās vidēs, piemēram, IoT, POS, mākoņu sistēmās u.tml.
2. Deception tehnoloģija: priekšrocības un pamatprincipi
Izpētot visas honeypot'iem raksturīgās priekšrocības un trūkumus, nonākam pie secinājuma, ka nepieciešams pilnīgi jauns pieejas modelis incidentu pārvaldībā kiberdrošībā, lai izstrādātu ātru un adekvātu atbildi uz uzbrucēju darbībām. Un šāds risinājums ir tehnoloģijas. Kiberdarbināšanas (Security deception).
Termini «Kiberdarbināšana», «Drošības maldināšana», «Deception tehnoloģija», «Izplatītā maldināšanas platforma» (DDP) ir relatīvi jauni un parādījušies nesen. Faktiski visi šie termini nozīmē «maldināšanas tehnoloģiju» vai «IT infrastruktūras imitēšanas un dezinformācijas paņēmienu» izmantošanu. Vienkāršākie Deception risinājumi ir honeypot ideju attīstība, bet vairāk tehnoloģiski attīstītā līmenī, kas paredz lielāku apdraudējumu atklāšanas un reaģēšanas automatizāciju. Tomēr tirgū jau ir nopietni DDP klases risinājumi, kas paredz vieglu izvietošanu un mērogojamību, kā arī nozīmīgu
Kā darbojas «Izplatītā maldināšanas platforma»? Pēc DDP izvietošanas organizācijas IT infrastruktūra tiks veidota tā, it kā no diviem slāņiem: pirmais slānis ir reālā uzņēmuma infrastruktūra, bet otrais ir «imitācijas» vide, kas sastāv no lamatu (angl., decoys, traps) un vilinājumu (angl., lures), kas izvietoti uz reāliem fiziskiem tīkla ierīcēm (sk. att. 4).
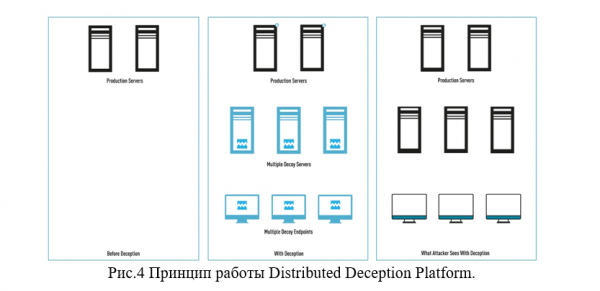
Piemēram, kibernoziegumnieks var atklāt viltus datu bāzes ar „konfidenciāliem dokumentiem”, viltus piekļuves datus apgalvotajiem „priviliģētajiem lietotājiem” — viss tas ir maldinošas mērķi, kas var interesēt pārkāpējus, novirzot viņu uzmanību no patiesajiem uzņēmuma informācijas aktīviem (skatīt att. 5).
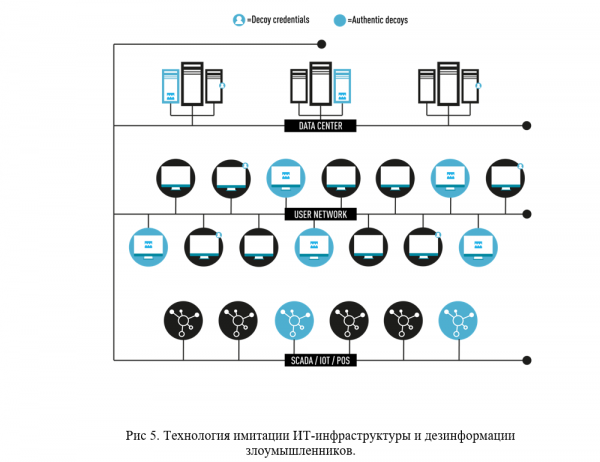
DDP ir jaunums drošības produktu tirgū, šīm risinājumiem ir tikai daži gadi, un pagaidām tos var atļauties tikai korporatīvais sektors. Taču mazais un vidējais bizness drīzumā varēs izmantot Deception, iznomājot DDP no specializētiem pakalpojumu sniedzējiem kā „pakalpojumu”. Šāds variants ir pat izdevīgāks, jo nav nepieciešami savi augsti kvalificēti speciālisti.
Zemāk ir uzskaitītas Deception tehnoloģijas galvenās priekšrocības:
Autentiskums. Deception tehnoloģija spēj radīt pilnīgi autentisku uzņēmuma IT vidu, kvalitatīvi emulējot operētājsistēmas, IoT, POS, specializētās sistēmas (medicīniskās, rūpnieciskās u.c.), pakalpojumus, lietotnes, piekļuves datus utt. Slazdi (decoys) rūpīgi sajaucas ar darba vidi, un kibernoziegumnieks tos nevar identificēt kā honeypots.
Ieviešana. DDP izmanto mašīnmācīšanās (angl., machine learning, ML) savā darbībā. Ar ML tiek nodrošināta vienkāršība, elastība iestatījumos un efektivitāte Deception ieviešanā. „Slazdi” un „prīmangas” ļoti ātri tiek atjauninātas, iesaistot kibernoziegumnieku „viltus” uzņēmuma IT infrastruktūrā, kamēr attīstītās mākslīgā intelekta balstītās analīzes sistēmas var noteikt hakeru aktīvās darbības un novērst tās (piemēram, piekļuves mēģinājumu Active Directory, pamatojoties uz maldinošiem piekļuves datiem).
Ekspluatācijas vienkāršība. Mūsdienu „Distributed Deception Platform” ir vienkārši apkalpojamas un pārvaldāmas. Parasti tās tiek pārvaldītas caur lokālo vai mākoņu konsoli, ir iespējas integrācijai ar uzņēmuma SOC (Datu drošības operāciju centrs) caur API un ar daudziem esošajiem drošības kontroles rīkiem. DDP apkalpošanai un darbībai nav nepieciešami augsti kvalificētu drošības speciālistu pakalpojumi.
Mērogojamība. Drošības māns var tikt izvērstas fiziskās, virtuālās un mākoņu vidēs. Veiksmīgi DDP darbojas arī ar specializētām vidēm, piemēram, IoT, ICS, POS, SWIFT utt. Uzlabotas mānīšanas platformas var projektēt „mānsēšanas tehnoloģijas” arī attālinātās birojās un izolētās vidēs, bez nepieciešamības veikt pilnīgu platformas paplašināšanu.
Sadarbība. Izmantojot efektīvas un pievilcīgas vilinošas (decoys), kas balstītas uz reālām OS un prasmīgi izvietotas starp reālo IT infrastruktūru, mānīšanas platforma apkopo plašu informāciju par uzbrucēju. Pēc tam DDP nodrošina brīdinājumu par draudiem pārsūtīšanu, tiek ģenerēti ziņojumi un notiek automātiska reakcija uz kiberdrošības incidentiem.
Uzbrukuma sākumpunkts. Mūsdienu mānīšanas vilinājumi un lamatas tiek izvietoti iekšpusē tīkla diapazona, nevis ārpus tā (kā to dara honeypots). Šāda lamatu izvietošanas modeļa dēļ uzbrucējs nevar izmantot tās kā atbalsta punktu uzbrukumam reālai uzņēmuma IT infrastruktūrai. Vairākos uzlabotajos mānīšanas risinājumos ir iespējams maršrutēt satiksmi, tāpēc var novirzīt visu uzbrucēju satiksmi caur īpaši norādītu pieslēgumu. Tas ļaus analizēt uzbrucēju aktivitāti bez riska uzņēmuma vērtīgajiem aktīviem.
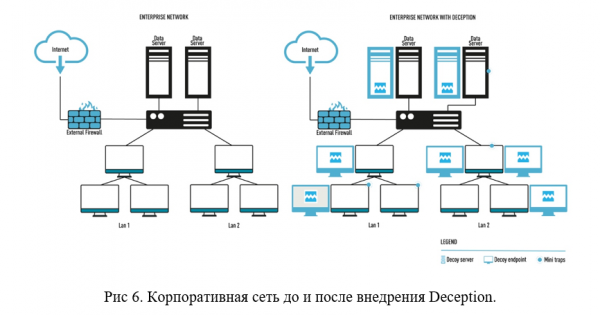
Mānsēšanas tehnoloģiju pārliecinošums. Uzbrukuma sākumposmā uzbrucēji apkopo un analizē datus par IT infrastruktūru, pēc tam izmanto tos horizontālai virzībai pa korporatīvo tīklu. Ar „mānsēšanas tehnoloģijām” uzbrucējs noteikti ieklems „lamatās”, kas novirzīs viņu no reālajiem organizācijas aktīviem. DDP analizēs potenciālos piekļuves ceļus uz uzņemuma kontiem un sniegs uzbrucējam „neīstas mērķus” vietā reālajiem akreditīviem. Šo iespēju ļoti pietrūka honeypot tehnoloģijām. (Skat. att. 6).
Mānsēšana VS Honeypot
Un beidzot, mēs nonākam pie visinteresantākā brīža mūsu pētījumā. Mēģināsim izcelt galvenās atšķirības starp mānīšanas un honeypot tehnoloģijām. Neskatoties uz zināmu līdzību, šīs divas tehnoloģijas tomēr būtiski atšķiras, sākot no pamatidejas un beidzot ar efektivitātes rādītājiem.
Atšķirīgas pamatidejas. Kā minējām iepriekš, honeypots tiek izveidoti kā "vilinājumi" ap uzņēmuma vērtīgajiem aktīviem (ārpus korporatīvās tīkla), lai novērstu uzbrucēju uzmanību. Honeypot tehnoloģija balstās uz izpratni par organizācijas infrastruktūru, tomēr honeypots var kļūt par uzbrukuma sākumpunktu uzņēmuma tīklam. Deception tehnoloģija ir izstrādāta ņemot vērā uzbrucēja perspektīvu un ļauj identificēt uzbrukumu agrīnā posmā, tādējādi kiberdrošības speciālistiem tiek nodrošināta ievērojama priekšrocība pār uzbrucējiem un iegūts laiks.
"Pievilkšana" VS "Jaukt". Izmantojot honeypots, panākumi ir atkarīgi no tā, cik efektīvi tiek pievērsta uzbrucēju uzmanība un viņu motivācija pāriet uz mērķi honeypotā. Tas nozīmē, ka uzbrucējam ir jānonāk līdz honeypotam, un tikai tad jūs varēsiet to apturēt. Tādējādi uzbrucēju klātbūtne tīklā var ilgt vairākus mēnešus un ilgāk, kas var novest pie datu noplūdēm un zaudējumiem. DDP kvalitatīvi imitē reālo uzņēmuma IT infrastruktūru, to ieviešanas mērķis nav tikai pievērst uzbrucēja uzmanību, bet sajaukt to, lai viņš tērētu laiku un resursus velti, bet neiegūtu piekļuvi uzņēmuma reālajiem aktīviem.
"ierobežota skalējamība" VS "automātiska skalējamība". Kā jau iepriekš tika minēts, honeypots un honeynets saskaras ar skalējamības problēmām. Tas ir sarežģīti un dārgi, un lai palielinātu honeypot skaitu korporatīvajā sistēmā, būs jāiegādājas jauni datori, operētājsistēmas, jāpērk licences, jāizdala IP adrese. Turklāt ir nepieciešams arī kvalificēts personāls šādu sistēmu pārvaldīšanai. Deception platformas tiek automātiski izvietotas, paplašinoties infrastruktūrai, bez ievērojamiem izdevumiem.
"Liels viltus trauksmes daudzums" VS "nav viltus trauksmju". Problemas būtība ir tāda, ka pat vienkāršs lietotājs var saskarties ar honeypot, tāpēc šīs tehnoloģijas „atzīme” ir liels viltus trigeru skaits, kas novērš kiberdrošības speciālistu uzmanību no darba. „Maigie” un „slazdi” DDP ir rūpīgi paslēpti no parastā lietotāja un ir paredzēti tikai ļaunprātīgajiem, tādēļ katrs signāls no šādas sistēmas ir brīdinājums par reālu apdraudējumu, nevis viltus trigeru.
Secinājums
Mūsuprāt, Deception tehnoloģija ir milzīgs solis uz priekšu salīdzinājumā ar vecajām honeypot tehnoloģijām. Faktiski DDP ir kļuvusi par visaptverošu drošības platformu, kas ir viegli izvietojama un pārvaldāma.
Mūsdienu šī klases platformas spēlē svarīgu lomu precīzā atklāšanā un efektīvā reaģēšanā uz tīkla apdraudējumiem, un to integrācija ar citiem drošības steka komponentiem palielina automatizācijas līmeni, uzlabo efektivitāti un rezultativitāti reaģēšanā uz incidentiem. Deception platformas balstās uz autentiskumu, mērogojamību, pārvaldības vienkāršību un integrāciju ar citām sistēmām. Viss šis dod būtisku priekšrocību incidentu risināšanā.
Pamatojoties uz novērojumiem par pentestiem uzņēmumos, kuros tika ieviesta vai pilotēta Xello Deception platforma, var secināt, ka pat pieredzējuši pentesteri bieži vien nespēj atpazīt slazdus korporatīvajā tīklā un cieš sakāvi, iekļūstot uzstādītajos slazdos. Šis fakts vēlreiz apliecina Deception efektivitāti un lielās perspektīvas, kas nākotnē paveras šai tehnoloģijai.
Produkta testēšana
Ja jūs interesē Deception platformas, mēs esam gatavi .
Sekojiet mūsu kanālu jaunumiem (, , , )!
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish