

Amazon Web Services tīkla mērogums aptver 69 zonas visā pasaulē 22 reģionos: ASV, Eiropa, Āzija, Afrika un Austrālija. Katrā zonā atrodas līdz 8 datu centriem. Katram datu centram ir tūkstošiem vai simtiem tūkstošu serveru. Tīkls ir veidots tā, lai ņemtu vērā visus maz ticamos pārtraukumu scenārijus. Piemēram, visi reģioni ir izolēti viens no otra, un pieejamības zonas ir novietotas vairākus kilometrus tālu. Pat ja tiek pārgriezts kabelis, sistēma pāries uz rezerves kanāliem, un datu zudums būs vienāds ar dažiem datu pakotnēm. Par citiem tīkla principiem un tā struktūru pastāstīs Vasīlijs Pantiuhins.
Vasīlijs Pantiuhins sāka kā Unix administrators .ru uzņēmumos, 6 gadus strādāja ar lielām Sun Microsystem iekārtām, 11 gadus sludināja datu centra centriskumu EMC. Dabiski attīstījās uz privātajiem mākoņiem, pēc tam pārgāja uz publiskajiem. Tagad, kā Amazon Web Services arhitekts, ar tehniskiem ieteikumiem palīdz dzīvot un attīstīties AWS mākoņos.
Iepriekšējā AWS struktūras triloģijas daļā Vasīlijs padziļināti izpētīja fizisko serveru uzbūvi un datu bāzu mērogošanu. Nitro kartes, pielāgots hipervizors, kas balstīts uz KVM, Amazon Aurora datu bāze — par visu šo runā rakstā „”. Izlasiet, lai iedziļinātos kontekstā, vai noskatieties uzstāšanās.
Šajā daļā tiks runāts par tīkla mērogošanu — vienu no sarežģītākajām sistēmām AWS. Evolūcija no plaknes tīkla uz Virtual Private Cloud un tā struktūru, iekšējie pakalpojumi Blackfoot un HyperPlane, trokšņainā kaimiņa problēma, un beigās — tīkla mērogs, backbone un fiziskie kabeļi. Par visu šo sīkāk.
Disleimeris: viss, kas zemāk, ir Vasīlija personīgā viedokļa atspoguļojums, un tas var nesakrist ar Amazon Web Services nostāju.
Tīkla mērogošana
AWS mākonis tika palaists 2006. gadā. Tā tīkls bija salīdzinoši primitīvs — ar plakanu struktūru. Privāto adresāciju diapazons bija kopīgs visiem mākoņa klientiem. Jaunu virtuālo mašīnu palaišanas brīdī netīšu saņēmāt pieejamo IP adresi no šī diapazona.
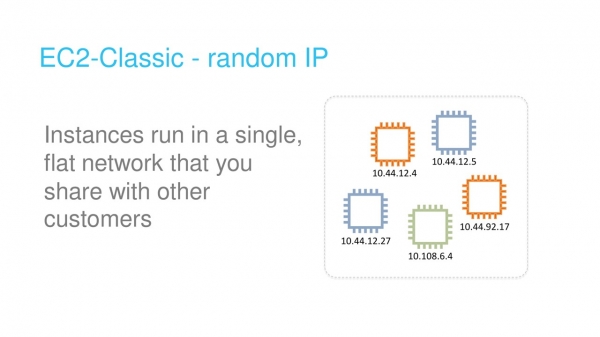
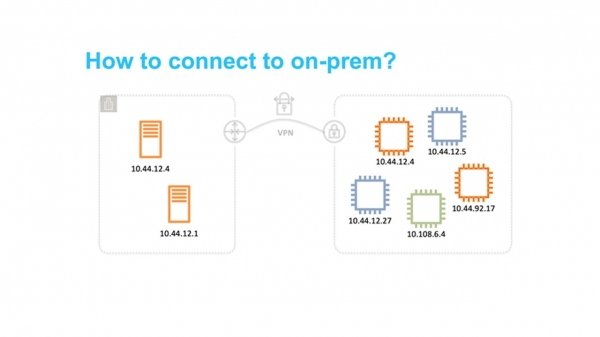
Šāds piegājiens bija viegli īstenojams, taču būtiski ierobežoja mākoņa izmantošanu. Piemēram, bija diezgan grūti izstrādāt hibrīdrisinājumus, kuros tika apvienotas privātās tīkla uz zemes un AWS. Visizplatītākā problēma bija IP adresu diapazonu krustojumā.
Virtuālais privātais mākonis
Mākoņa risinājums ir kļuvis pieprasīts. Ir pienācis laiks domāt par scalabilitāti un iespēju to izmantot desmitiem miljonu nomnieku. Plakanais tīkls ir kļuvis par galveno šķērsli. Tādēļ mēs domājām, kā izolēt lietotājus vienam no otra tīkla līmenī, lai viņi varētu patstāvīgi izvēlēties IP diapazonus.
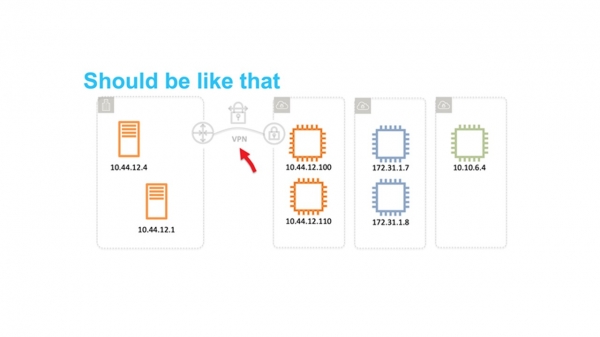
Kas pirmais ienāk prātā, kad domājat par tīkla izolāciju? Protams VLAN un VRF – Virtuālā maršrutēšana un pārsūtīšana.
Diemžēl tas neizdevās. VLAN ID ir tikai 12 biti, kas mums dod tikai 4096 izolētus segmentus. Pat vislielākajos slēdžos var izmantot maksimums 1-2 tūkstošus VRF. VRF un VLAN koplietošana dod mums tikai dažus miljonus apakštīklu. Tas noteikti nav pietiekami desmitiem miljonu nomnieku, katram no kuriem jābūt iespējai izmantot vairākus apakštīklus.
Mēs vienkārši nevaram atļauties iegādāties nepieciešamo lielo iekārtu daudzumu, piemēram, no Cisco vai Juniper. Ir divi iemesli: tas ir ļoti dārgi, un mēs nevēlamies būt atkarīgi no viņu izstrādes un labojumu politikas.
Secinājums ir viens – jāizstrādā mūsu pašu risinājums.
2009. gadā mēs paziņojām par VPC — Virtuālais privātais mākonis. Nosaukums ir iesakņojies, un tagad daudzi mākoņu pakalpojumu sniedzēji to arī izmanto.
VPC ir virtuāls tīkls SDN (Programmatūras definētais tīkls). Mēs nolēmām neizdomāt speciālus protokolus L2 un L3 līmeņos. Tīkls darbojas uz standarta Ethernet un IP. Lai pārraidītu datu plūsmu pa tīklu, virtuālo mašīnu saturs tiek iepakots mūsu pašu protokola ietvarā. Tajā ir norādīts ID, kas pieder VPC nomniekam.
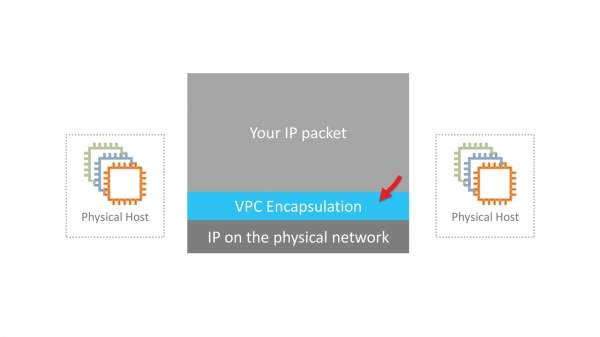
Izskatās vienkārši. Tomēr ir jānokārto vairāki nopietni tehniskie uzdevumi. Piemēram, kur un kā uzglabāt datus par virtuālo MAC/IP adresu, VPC ID un atbilstošo fizisko MAC/IP savienojumu korelāciju. AWS līmenī tā ir milzīga tabula, kas jādarbojas ar minimālām aizkavēšanās reizēm. Par to atbild marķēšanas pakalpojums, kas ir izplatīts pa visu tīklu.
Jauno paaudžu mašīnās iepakošana tiek veikta, izmantojot Nitro kartes dzelzs līmenī. Vecākās instancēs iepakošana un dekapsulācija ir programmatiskas.
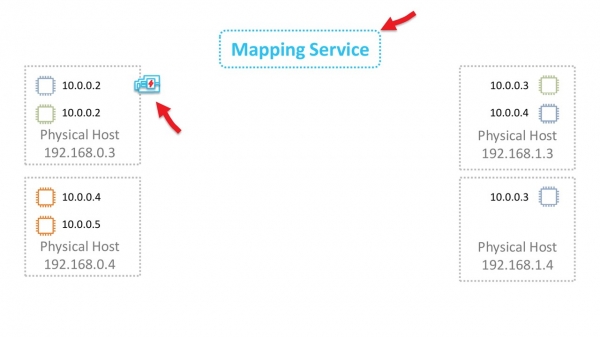
Apspriedīsim, kā tas darbojas vispārīgi. Sāksim ar L2 līmeni. Pieņemsim, ka mums ir virtuālā mašīna ar IP 10.0.0.2 fiziskajā serverī 192.168.0.3. Tā sūta datus virtuālajai mašīnai 10.0.0.3, kas atrodas uz 192.168.1.4. Tiek izveidots ARP pieprasījums, kas nonāk tīkla Nitro kartē. Lai būtu vienkāršāk, pieņemam, ka abas virtuālās mašīnas atrodas vienā "zilajā" VPC.
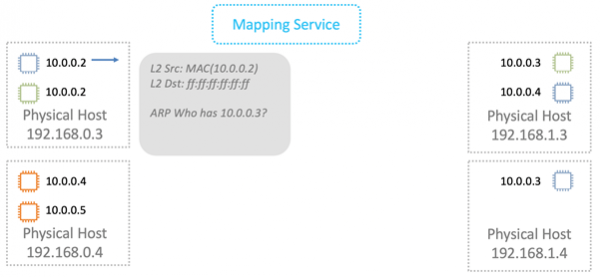
Karšu karta aizvieto avota adresi ar savu pašu un pārsūta ARP ietvaru mappēšanas pakalpojumam.
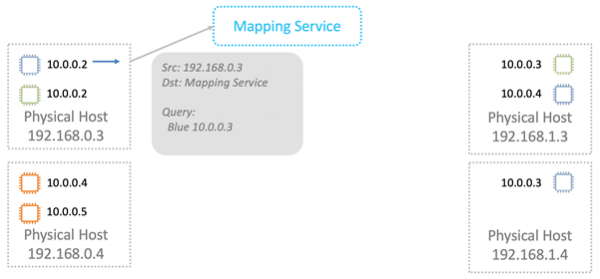
Mappēšanas pakalpojums atgriež informāciju, kas nepieciešama datu pārsūtīšanai pa fizisko L2 tīklu.
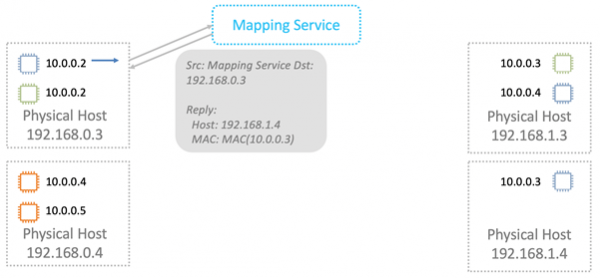
Nitro karte ARP atbildē nomaina MAC fiziskajā tīklā uz adresi VPC.
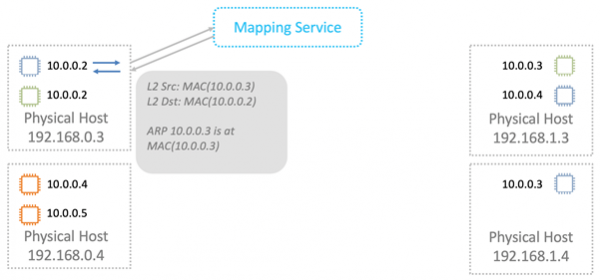
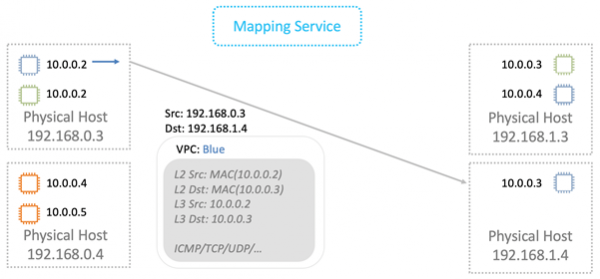
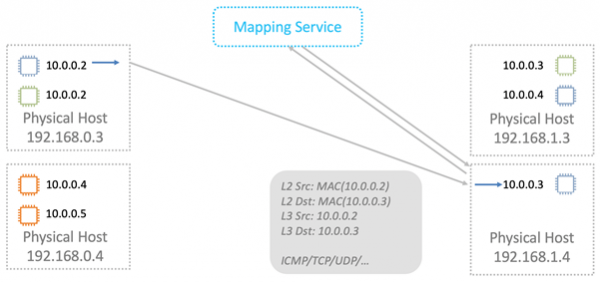
Datu pārsūtīšanas laikā mēs iekļaujam loģiskos MAC un IP VPC apvalkā. To visu nodošana tiek veikta fiziskajā tīklā, izmantojot atbilstošās IP Nitro kartes avotā un galamērķī.
Fiziskā mašīna, kurai pakets ir paredzēts, veic pārbaudi. Tas ir nepieciešams, lai novērstu adreses izmaiņu iespējamību. Mašīna nosūta īpašu pieprasījumu mappēšanas pakalpojumam un jautā: "No fiziskās mašīnas 192.168.0.3 es saņēmu paku, kas paredzēta 10.0.0.3 'zilajā' VPC. Vai tā ir legāli?"
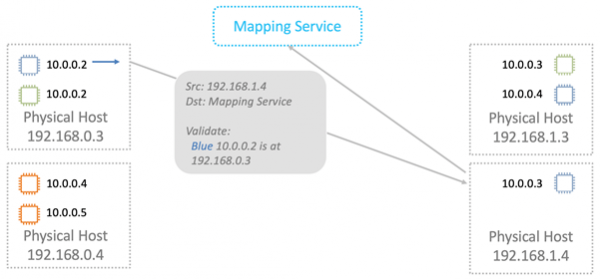
Mappēšanas pakalpojums salīdzina ar savu resursu izvietojuma tabulu un ļauj vai aizliedz paketes pāreju. Visās jaunajās instancēs papildus validācija ir iebūvēta Nitro kartēs. To nevar apiet pat teorētiski. Tāpēc spoofing uz resursiem citā VPC nedarbosies.
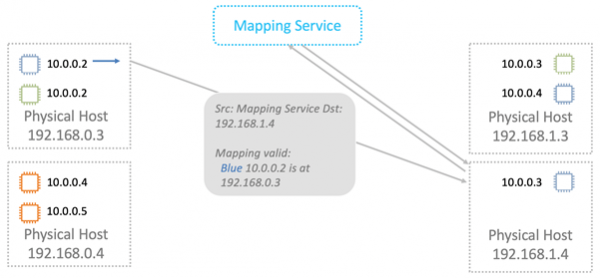
Tālāk dati tiek nosūtīti virtuālajai mašīnai, kurai tie ir paredzēti.
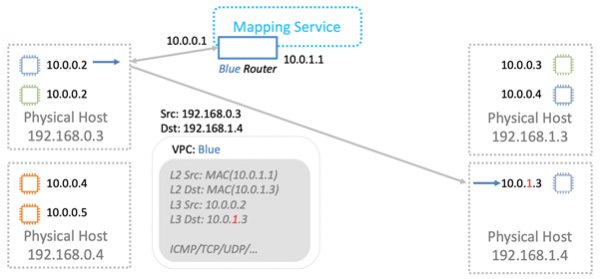
Mappēšanas pakalpojums darbojas arī kā loģiskais maršrutētājs datu pārsūtīšanai starp virtuālajām mašīnām dažādās apakšnetos. Tur konceptuāli viss ir vienkārši, nevēlos detalizēti izskaidrot.
Izrādās, ka katra paketa pārsūtīšanas laikā serveri vēršas pie mappēšanas pakalpojuma. Kā cīnīties ar neizbēgamajām aizkavēm? Ar kešatmiņu, protams.
Visa burvība ir tāda, ka nav jākešē visa milzīgā tabula. Fiziskajā serverī dzīvo virtuālās mašīnas no salīdzinoši neliela VPC skaita. Ir jākešē informācija tikai par šiem VPC. Datu pārsūtīšana uz citiem VPC 'noklusējuma' konfigurācijā joprojām nav legāla. Ja tiek izmantota tāda funkcionalitāte kā VPC-peering, tad kešā papildus tiek ielādēta informācija par atbilstošajiem VPC.
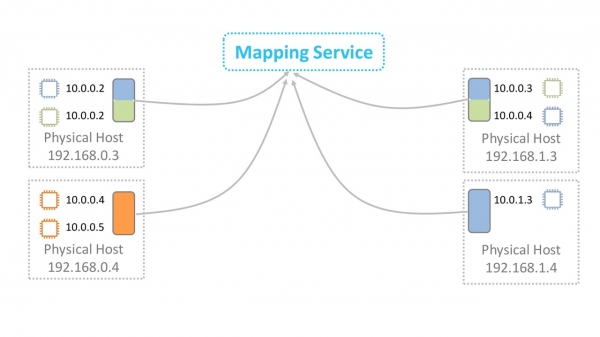
Esam sapratuši par datu pārsūtīšanu VPC.
Blackfoot
Kā rīkoties gadījumos, kad trafiku nepieciešams pārsūtīt ārējā vidē, piemēram, Internetā vai caur VPN uz zemi? Šeit mūs izglābj Blackfoot — iekšējais pakalpojums AWS. To izstrādājusi mūsu Dienvidāfrikas komanda. Tāpēc pakalpojums nosaukts tādā vārdā, kas ir saistīts ar pingvīnu, kurš dzīvo Dienvidāfrikā.
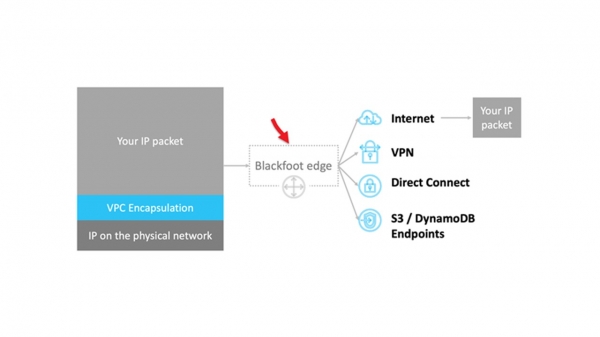
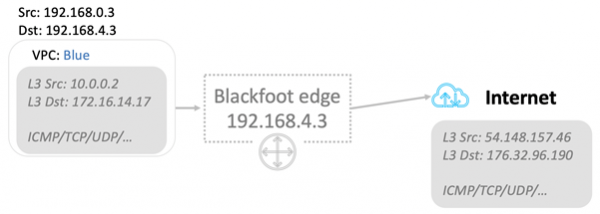
Blackfoot dekapsulē trafiku un dara ar to to, kas nepieciešams. Dati Internetā tiek nosūtīti tādi, kādi tie ir.
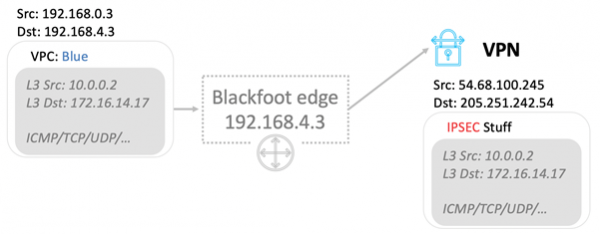
Dati dekapsulējas un atkal tiek ietīti IPsec apvalkā, izmantojot VPN.
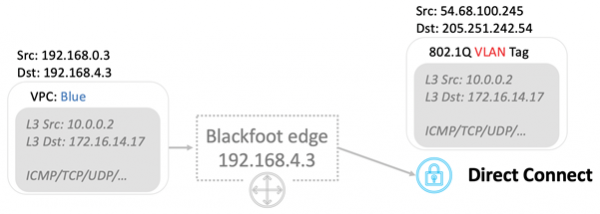
Izmantojot Direct Connect, trafiks tiek marķēts un sūtīts atbilstošajā VLAN.
HyperPlane
Tas ir iekšējais plūsmas kontroles pakalpojums. Daudzi tīkla pakalpojumi prasa kontroles datu plūsmas stāvokļa. Piemēram, izmantojot NAT, plūsmas kontrolei jāgarantē, ka katrai „IP: galamērķa ports” pārim atbilst unikāls izejošais ports. Balansētājā NLB — Tīkla slodzes balansētājs, datu plūsma vienmēr jānosūta uz to pašu mērķa virtuālo mašīnu. Drošības grupas — tas ir ugunsmūris ar stāvokļa saglabāšanu. Tas uzrauga ienākošo trafiku un neizslēdz portus izejošo paketu plūsmai.
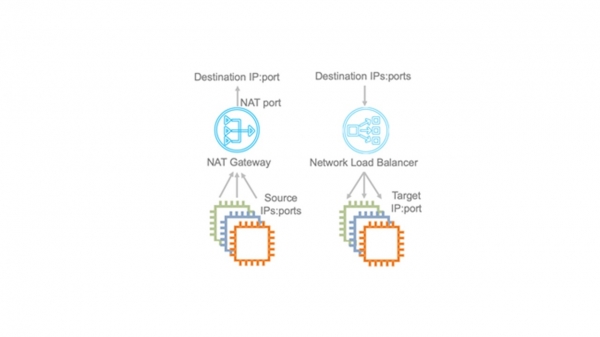
AWS mākoņos prasības attiecībā uz pārsūtīšanas aizturi ir ļoti augstas. Tāpēc HyperPlane tas ir kritiski svarīgs visu tīklu darbībai.
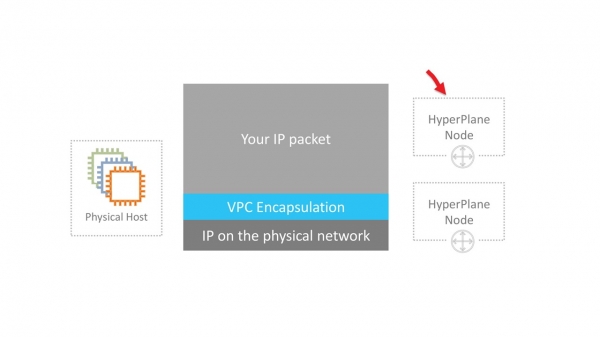
Hyperplane ir balstīts uz EC2 virtuālajām mašīnām. Šeit nav nekādas maģijas, tikai viltība. Viltība ir tā, ka tās ir virtuālās mašīnas ar lielu RAM. Darījumdarījumi tiek veikti tikai atmiņā. Tas ļauj sasniegt pārsūtīšanas aizturi tikai desmitos mikrosekundēs. Darbs ar disku iznīcinātu visu veiktspēju.
Hyperplane ir izplatīta sistēma, kas sastāv no milzīga skaita šādu EC2 mašīnu. Katra virtuālā mašīna ir ar 5 GB/s caurlaidspēju. Visā reģionālajā tīkla mērogā tas nodrošina neticamus terabitus caurlaidspējas un ļauj apstrādāt miljoniem savienojumu sekundē..
HyperPlane darbojas tikai ar plūsmām. VPC iepakojumu inkapsulācija tam ir pilnīgi caurspīdīga. Potenciālā ievainojamība šajā iekšējā pakalpojumā tomēr neļaus pārkāpt VPC izolāciju. Par drošību atbild zemāk esošās pakāpes.
Noise neighbor
Ir arī cita problēma skaļā kaimiņa — skaļš kaimiņš. Pieņemsim, ka mums ir 8 mezglu. Šie mezgli apstrādā visu mākoņa lietotāju plūsmas. Viss šķiet labi, un slodze jāizdala vienmērīgi visiem mezgliem. Mezgli ir ļoti jaudīgi un tos ir grūti pārslogot.
Taču mēs projektējam savu arhitektūru, ņemot vērā pat maz iespējamo scenāriju.
Zema varbūtība nenozīmē neiespējamību.
Mēs varam iedomāties situāciju, kurā viens vai vairāki lietotāji ģenerē pārāk lielu slodzi. Šīs slodzes apstrādē ir iesaistīti visi HyperPlane mezgli, un citi lietotāji potenciāli var just kādu veiktspējas kritumu. Tas izjauc mākoņa koncepciju, kurā īrniekiem nav iespējas ietekmēt viens otru.
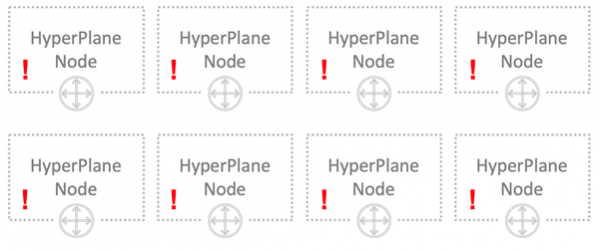
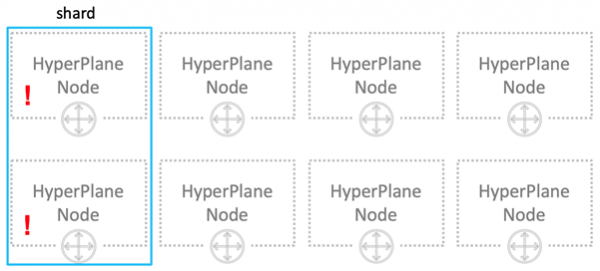
Kā atrisināt troksni radījušā kaimiņa problēmu? Pirmais, kas nāk prātā, ir shardēšana. Mūsu 8 mezgli loģiski tiek sadalīti 4 shardos ar 2 mezgliem katrā. Tagad troksni radījušais kaimiņš traucēs tikai ceturtdaļu no visiem lietotājiem, taču būtiski.
Darīsim citādi. Katram lietotājam piešķirsim tikai 3 mezglus.
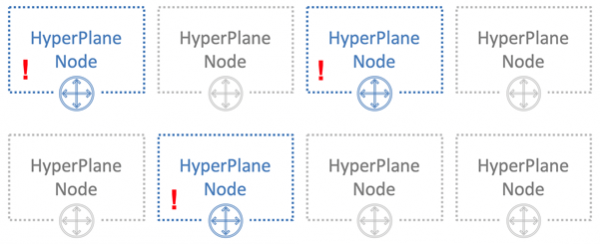
Triks ir piešķirt mezglus dažādiem lietotājiem nejauši. Zemāk redzamajā attēlā zils lietotājs krustojas ar citiem diviem lietotājiem - zaļo un oranžo.
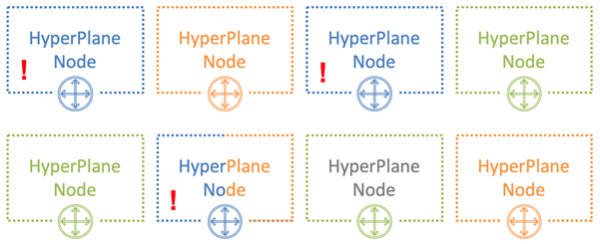
Pie 8 mezgliem un 3 lietotājiem troksni radījušā kaimiņa krustošanās ar vienu no lietotājiem ir 54%. Tieši ar tādu varbūtību zils lietotājs ietekmēs citus īrniekus. Turklāt tikai ar daļu savas slodzes. Mūsu piemērā šī ietekme būs pamanāma tikai vienai trešdaļai visiem lietotājiem. Tas jau ir labs rezultāts.
Lietotāju skaits, kuri krustosies
Varbūtība procentos
0
18%
1
54%
2
26%
3
2%
Tuvojoties reālai situācijai - ņemsim 100 mezglus un 5 lietotājus uz 5 mezgliem. Šajā gadījumā neviens no mezgliem nesakrīt ar varbūtību 77%.
Lietotāju skaits, kuri krustosies
Varbūtība procentos
0
77%
1
21%
2
1,8%
3
0,06%
4
0,0006%
5
0,00000013%
Reālajā situācijā ar lielu HyperPlane mezglu un lietotāju skaitu troksni radījušā kaimiņa potenciālā ietekme uz citiem lietotājiem ir minimāla. Šī metode tiek saukta par jauktā shardēšana — shuffle sharding. Tā minimizē negatīvo efektu no mezglu kļūmēm.
Uz HyperPlane bāzes ir izveidoti daudzi pakalpojumi: Network Load Balancer, NAT Gateway, Amazon EFS, AWS PrivateLink, AWS Transit Gateway.
Tīkla apjoms
Tagad runāsim par tīkla apmēriem. 2019. gada oktobrī AWS piedāvā savus pakalpojumus 22 reģionos, un plānoti vēl 9.
- Katrs reģions satur vairākas pieejamības zonas — Availability Zone. Visā pasaulē to ir 69.
- Katrs AZ sastāv no datu centriem. To skaits nepārsniedz 8.
- Datu centros atrodas milzīgs skaits serveru, dažās līdz pat 300 000.
Tagad to visu apkoposim, reizināsim un iegūsim iespaidīgu skaitli, kas atspoguļo Amazon mākoņa apmērus.
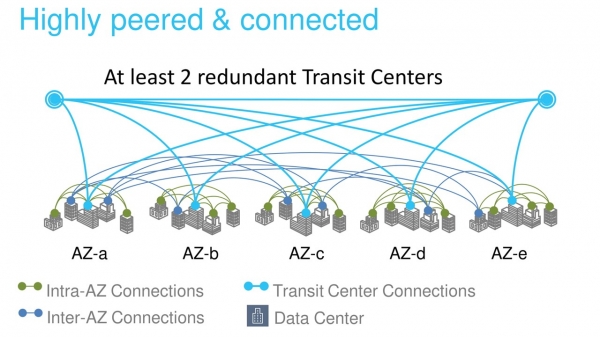
Starp pieejamības zonām un datu centriem ir izveidoti daudzi optiskie kanāli. Vienā no mūsu lielākajām reģioniem tikai saziņai starp AZ un saziņas centriem ar citiem reģioniem (Transit Centers) ir izveidoti 388 kanāli. Kopumā tas dod neticamus 5000 Tbit.
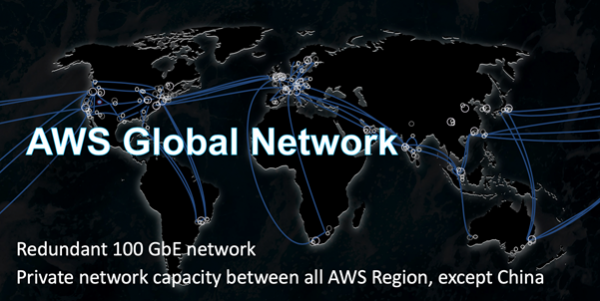
AWS backbone ir izveidota tieši mākoņiem un optimizēta, lai ar to strādātu. Mēs to būvējam uz kanāliem 100 Gb/s. Mēs tos pilnībā kontrolējam, izņemot reģionus Ķīnā. Satiksme netiek dalīta ar citu kompāniju slodzēm.
Protams, mēs neesam vienīgais mākoņu pakalpojumu sniedzējs ar privātu backbone tīklu. Aizvien vairāk lielu uzņēmumu iet pa šo ceļu. To apliecina neatkarīgi pētnieki, piemēram, no .
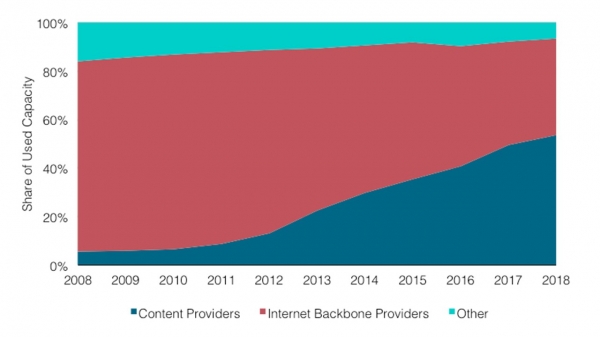
Grafikā redzams, ka saturu nodrošinātāju un mākoņu pakalpojumu sniedzēju īpatsvars pieaug. Tāpēc backbone pakalpojumu sniedzēju interneta datu plūsmas daļa pastāvīgi samazinās.
Izskaidrošu, kāpēc tas tā notiek. Agrāk lielākā daļa tīmekļa pakalpojumu bija pieejami un tos patērēja tieši no interneta. Tagad aizvien vairāk serveru ir izvietoti mākoņos un pieejami caur CDN — Content Distribution Network. Lai piekļūtu resursam, lietotājs dodas caur internetu tikai līdz tuvākajai CDN PoP — Point of Presence. Bieži vien tas ir kaut kur tuvumā. Tālāk viņš pamet publisko internetu un pa privāto backbone lido pāri Atlantijai, piemēram, un tieši nokļūst pie resursa.
Interesanti, kā internets izskatīsies pēc 10 gadiem, ja šī tendence saglabāsies?
Fiziskie kanāli
Zinātnieki vēl nav izdomājuši, kā palielināt gaismas ātrumu Visumā, bet ir ievērojami progresējuši optiskās šķiedras pārvades metodēs. Šobrīd mēs izmantojam kabelus ar 6912 šķiedrām. Tas ievērojami optimizē to ieklāšanas izmaksas.
Dažos reģionos mums jāizmanto īpaši kabeli. Piemēram, Sidnejas reģionā mēs pielietojam kabelus ar speciālu pārklājumu pret termītiem.
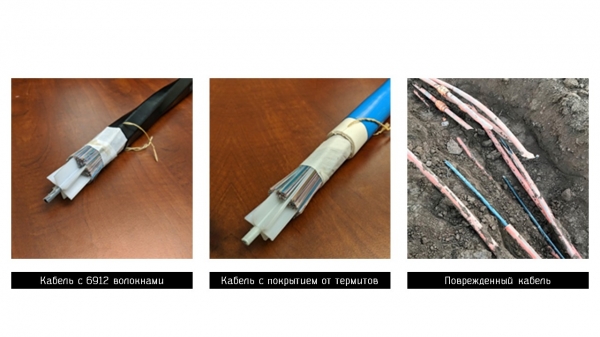
Neviens nav pasargāts no nepatikšanām, un dažreiz mūsu kanāli tiek bojāti. Attēlā pa labi ir optiskie kabeļi vienā no Amerikas reģioniem, kurus pārgrieza būvnieki. Negadījumā tika zaudēti tikai 13 datu paketes, kas ir pārsteidzoši. Vēlreiz – tikai 13! Sistēma burtiski acumirklī pārgāja uz rezerves kanāliem — mērogot.
Mēs ātri iepazināmies ar dažiem Amazon mākoņu pakalpojumiem un tehnoloģijām. Ceru, ka jums ir radusies vismaz daži priekšstats par tām milzīgajām problēmām, ar kurām saskaras mūsu inženieri. Personīgi mani tas ļoti aizrauj.
Šis ir noslēdzošais daļas triloģijas no Vasilija Pantjuhina par AWS ierīci. V daļā ir aprakstīta serveru optimizācija un datubāzu mērogošana, bet V — serverless funkcijas un Firecracker.
Uz Novembrī Vasilijs Pantjuhins dalīsies ar jaunām detaļām par Amazon ierīci. Viņš par atteikumu cēloņiem un izplatītu sistēmu projektēšanu Amazon. 24. oktobrī vēl ir iespējams biļeti par labu cenu, un vēlāk veikt maksājumu. Gaidām jūs uz HighLoad++, nāciet — parunāsim!
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish