

Daudzas uzņēmumus, īpaši NVS valstīs, jau ir izveidojuši sarežģītu IT infrastruktūru, kurā lietotāju pārvaldībai un autentifikācijai bieži tiek izmantots tāds rīks kā Active Directory no Microsoft. Tāpat šādiem uzņēmumiem, kad tie sāk plānot Zimbra Collaboration Suite ieviešanu, rodas jautājums, vai ZCS varēs normāli integrēties viņu infrastruktūrā un izmantot Microsoft AD lietotāju autentifikācijai? Ko gan, Zimbra pilnīgi var darboties kopā ar Active Directory, un tagad mēs izskaidrosim, kā to paveikt.
Tātad pieņemsim, ka jūsu uzņēmuma infrastruktūrā Active Directory atrodas domēnā domain.local, bet Zimbra paredzēts uzstādīt domēnā mail.domain.com. Integrējot Zimbra un Active Directory, mēs pievienosim AD kā ārējo LDAP ZCS, tādēļ ieteicams uzreiz aizliegt lietotājiem patstāvīgi mainīt paroli. Tāpat atzīmējam, ka, lai pārbaudītu integrācijas veiksmīgumu starp Zimbra un Active Directory, uz serveri AD ieteicams būt vismaz vienai kontam ar jums zināmu lietotāja vārdu/paroli, lai pārbaudītu divu informācijas sistēmu savienojumu.
AD pievienošana ZCS tiek veikta Zimbra administratora konsolē adresē mail.domain.com. Šeit mums kreisajā sānu panelī jāizvēlas punkts Configure, un pēc tam apakšpunkts Domains. Sarakstā ar domēniem tagad jāizvēlas tas, kuru izmantosim kopā ar AD un, ar peles labo pogu noklikšķinot uz izvēlētā domēna, jāizvēlas punkts „Configure Authentification”. Pēc tam ekrānā parādīsies ārējā LDAP konfigurācijas dialogs, kurā mēs „satiekšu” Zimbra ar AD.
Authentification Mode lapā jāizvēlas punkts „External Active Directory”, pēc tam Authentification Settings lapā jāievada dati par serveri AD. No jums tiks prasīts ievadīt domēna nosaukumu, servera IP adresi un portu, caur kuru tiek nodrošināta piekļuve AD, savukārt nākamā lapa ar nosaukumu LDAP Bind ieteicams atstāt neaizpildītu.
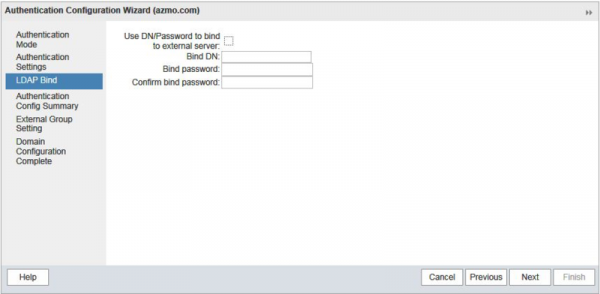
Authentifikācijas konfigurācijas kopsavilkumā var pārbaudīt Zimbra savienojuma ar AD veiksmīgumu, ievadot pareizu jebkura lietotāja lietotājvārda/paroles pāri. Ja savienojums būs veiksmīgs, Zimbra pats aprēķinās Bind DN šim lietotājam. Pēc tam var atstāt lapas External Group Settings un Domain Configuration Complete bez izmaiņām. Ar to Zimbra integrācija ar AD ir pabeigta, un mums atliek tikai izveidot Zimbra esošos lietotājus no AD, lai veiksmīgi veiktu sinhronizāciju starp informācijas sistēmām.
Ja kontu skaits ir neliels, to var izdarīt manuāli, taču, ja kontu ir patiešām daudz, vislabāk būs automatizēt šo procesu, izmantojot funkciju Auto-provisioning. Tam mums būs jādodas uz Zimbra serveri un jāveic tur vairākas darbības komandu rindā:
su zimbra
zmprov md domain.com zimbraAutoProvMode LAZY
zmprov md domain.com zimbraAutoProvLdapURL "ldap://domain.local:389"
zmprov md domain.com zimbraAutoProvLdapStartTlsEnabled FALSE
zmprov md domain.com zimbraAutoProvLdapAdminBindDn "zimbra@domain.local"
zmprov md domain.com zimbraAutoProvLdapAdminBindPassword PassworD
zmprov md domain.com zimbraAutoProvLdapSearchBase "ou=User,dc=domain,dc=local)"
zmprov md domain.com zimbraAutoProvLdapSearchFilter "(samAccountName=%u)"
zmprov md domain.com zimbraAutoProvLdapBindDn "%u@%d"
zmprov md domain.com zimbraAutoProvAccountNameMap sAMAccountName
zmprov md domain.com +zimbraAutoProvAttrMap "sn=sn" +zimbraAutoProvAttrMap "description=description" +zimbraAutoProvAttrMap "cn=displayName" +zimbraAutoProvAttrMap "givenName=givenName" +zimbraAutoProvAttrMap "zimbraMailAlias=mail"
zmprov md domain.com zimbraAutoProvNotificationFromAddress admin@domain.com
zmprov md domain.com zimbraAutoProvNotificationSubject "Mēs priecājamies jūs redzēt mūsu e-pasta serverī"
zmprov md domain.com zimbraAutoProvNotificationBody "Jūsu konts ir izveidots automātiski. Lūdzu, iepazīstieties ar elektroniskā pasta lietošanas instrukciju, nospiežot šo saiti"
zmprov md domain.com zimbraAutoProvBatchSize 20
zmprov md domain.com zimbraAutoProvAuthMech LDAP
zmcontrol restart
Ar šo konfigurāciju lietotāja konts automātiski tiks izveidots Zimbra serverī pie pirmās mēģinājuma ieiet tīmekļa klientā ar esošo lietotājvārda/paroles pāri. Jāatzīmē, ka dažos gadījumos, lai autoregulācija darbotos pareizi, var būt nepieciešams mainīt porta numuru no 389 uz 3268.
Pēc visu šo darbību veikšanas jūsu lietotāji varēs piekļūt savai e-pastai Zimbra serverī ar lietotājvārda/paroles pāri no AD, kas ievērojami atvieglos uzņēmuma IT infrastruktūras pārvaldību.
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish