

Raksta tulkojums sagatavots kursa uzsākšanas priekšvakarā .
Ja, ja to lasāt, visticamāk, esat dzirdējuši par Kubernetes (un, ja nē, tad kā jūs šeit nokļuvojāt?) Bet kas patiesībā ir Kubernetes? Tas ir ? Или ? Что вообще это значит?
Godīgi sakot, es neesmu 100% pārliecināts. Bet domāju, ka būtu interesanti iepazīties ar to, kā patiesībā notiek Kubernetes iekšienē un ko mēs redzam zem tā daudziem abstrakciju slāņiem. Tāpēc, lai gūtu interesi, aplūkosim, kā patiesībā izskatās minimālais „Kubernetes klasteris“. (Tas būs daudz vieglāk nekā .)
Es pieņemu, ka jums ir pamatzināšanas par Kubernetes, Linux un konteineriem. Viss, par ko mēs šeit runāsim, ir domāts tikai izpētei/mācībām, nekad neveiciet to ražošanā!
Pārskats
Kubernetes satur daudz komponentu. Saskaņā ar , arhitektūra izskatās šādi:
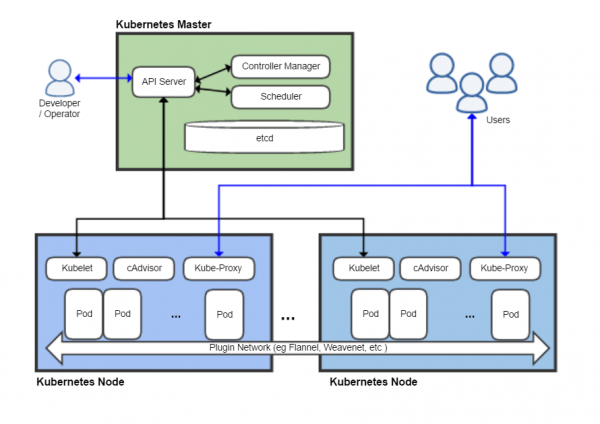
Šeit ir parādīti vismaz astoņi komponenti, bet lielāko daļu no tiem mēs ignorēsim. Vēlos apgalvot, ka minimālā lieta, ko var pamatoti dēvēt par Kubernetes, ir trīs galvenās sastāvdaļas:
- kubelet
- kube-apiserver (kas ir atkarīgs no etcd — tā datu bāzes)
- konteineru izpildes vide (šajā gadījumā Docker)
Paskatīsimies, ko par katru no tiem saka dokumentācija (., ). Sākumā kubelet:
Aģents, kas darbojas katrā mezglā klasterī. Tas uzrauga, lai konteineri tiktu palaisti podā.
Izskatās diezgan vienkārši. Ko par konteineru izpildes vidi (container runtime)?
Konteineru izpildes vide ir programma, kas paredzēta konteineru izpildei.
Ļoti informatīvi. Bet, ja jums ir zināšanas par Docker, tad jums vajadzētu būt vispārējai izpratnei par to, ko tas dara. (Atbildības sadalījuma detaļas starp konteineru izpildes vidi un kubelet ir patiešām diezgan smalkas un šeit es neskaidrošu.)
un API-serveris?
API-serveris ir Kubernetes vadības paneļa komponents, kas nodrošina Kubernetes API. API-serveris ir klients, kas attiecas uz Kubernetes vadības paneli.
Ikvienam, kas kādreiz ir veicis jebko ar Kubernetes, vajadzēja mijiedarboties ar API vai nu tieši, vai caur kubectl. Tas ir sirds tam, kas padara Kubernetes par Kubernetes — smadzenes, kas pārvērš milzīgas YAML, kuras mēs visi pazīstam un mīlam (?), par funkcionālu infrastruktūru. Izskatās acīmredzami, ka API ir jābūt mūsu minimālajā konfigurācijā.
Priekšnosacījumi
- Virtuāla vai fiziska Linux mašīna ar root piekļuvi (es izmantoju Ubuntu 18.04 virtuālajā mašīnā).
- Un tas arī viss!
Garlaicīga instalācija
Uz mašīnas, ko mēs izmantosim, nepieciešams instalēt Docker. (Es neplānoju detalizēti aprakstīt, kā darbojas Docker un tvertnes; ja jums interesē, ir ). Vienkārši instalēsim to, izmantojot apt:
$ sudo apt install docker.io
$ sudo systemctl start docker
Pēc tam mums jāiegūst Kubernetes binārie faili. Patiesībā, mūsu “klastera” sākotnējai palaišanai mums nepieciešama tikai kubelet, jo citu servera sastāvdaļu palaišanai varēsim izmantot kubelet. Lai mijiedarbotos ar mūsu klasteri, kad tas sāks darboties, mēs arī izmantosim kubectl.
$ curl -L https://dl.k8s.io/v1.18.5/kubernetes-server-linux-amd64.tar.gz > server.tar.gz
$ tar xzvf server.tar.gz
$ cp kubernetes/server/bin/kubelet .
$ cp kubernetes/server/bin/kubectl .
$ ./kubelet --version
Kubernetes v1.18.5
Ko mēs redzēsim, ja vienkārši palaidīsim kubelet?
$ ./kubelet
F0609 04:03:29.105194 4583 server.go:254] mkdir /var/lib/kubelet: atļauja noraidīta
kubelet jādarbojas no root. Pietiekami loģiski, jo tam ir jāvada viss mezgls. Apskatīsim tā parametrus:
$ ./kubelet -h

$ ./kubelet -h | wc -l
284
Ak, cik daudz opciju! Par laimi, mums būs nepieciešamas tikai dažas no tām. Šeit ir viens no parametriem, kas mūs interesē:
--pod-manifest-path stringCeļš uz katalogu, kas satur statisko podu failus, vai ceļš uz failu, kas satur statisko podu aprakstu. Faili, kas sākas ar punktu, tiek ignorēti. (NOVECOJIS: šo parametru vajadzētu iestatīt konfigurācijas failā, ko nodod Kubelet ar opciju —config. Papildinformāciju skatiet. .)
Šis parametrs ļauj mums palaist — podus, kuri netiek pārvaldīti caur Kubernetes API. Statiskie podi tiek izmantoti reti, taču tie ir ļoti ērti, lai ātri uzsāktu klasteri, kas ir tieši tas, kas mums nepieciešams. Mēs ignorēsim šo skaļo brīdinājumu (atkal, nerosiniet to ražošanā!) un redzēsim, vai mēs varam palaist podu.
Vispirms izveidosim katalogu statiskajiem podiem un palaidīsim kubelet:
$ mkdir pods
$ sudo ./kubelet --pod-manifest-path=pods
Tad citā terminālā/logā tmux/vēl kaut kur, mēs izveidosim poda manifestu:
$ cat < pods/hello.yaml
apiVersion: v1
kind: Pod
metadata:
  name: hello
spec:
  containers:
  - image: busybox
    name: hello
    command: ["echo", "hello world!"]
EOF
kubelet sāk uzrādīt dažādus brīdinājumus un šķiet, ka nekas nenotiek. Taču tā nav taisnība! Apskatīsim Docker:
$ sudo docker ps -a
CONTAINER ID        IMAGE                  COMMAND                 CREATED             STATUS                      PORTS               NAMES
8c8a35e26663        busybox                "echo 'hello world!'"   36 seconds ago      Exited (0) 36 seconds ago                       k8s_hello_hello-mink8s_default_ab61ef0307c6e0dee2ab05dc1ff94812_4
68f670c3c85f        k8s.gcr.io/pause:3.2   "pause"                2 minutes ago       Up 2 minutes                                    k8s_POD_hello-mink8s_default_ab61ef0307c6e0dee2ab05dc1ff94812_0
$ sudo docker logs k8s_hello_hello-mink8s_default_ab61ef0307c6e0dee2ab05dc1ff94812_4
hello world!
kubelet izlasīja poda manifestu un deva Docker komandai palaist pāris konteinerus saskaņā ar mūsu specifikāciju. (Ja jūs interesē konteineru “pause”, tad tas ir Kubernetes triks — sīkāk skatiet .) Kubelet palaidīs mūsu konteineru busybox ar norādīto komandu un turpinās to pārstartēt bezgalīgi, kamēr statiskais pods netiks dzēsts.
Apsveicam jūs. Mēs tieši izdomājām vienu no vispretrunīgākajiem veidiem, kā izvadi tekstu terminālī!
Palaidīsim etcd
Mūsu galvenais mērķis ir palaist Kubernetes API, bet pirms tam mums vispirms jāpalaiž . Apskatīsim minimālo etcd klasteri, novietojot tā konfigurāciju pods katalogā (piemēram, pods/etcd.yaml):
apiVersion: v1
kind: Pod
metadata:
  name: etcd
  namespace: kube-system
spec:
  containers:
  - name: etcd
    command:
    - etcd
    - --data-dir=/var/lib/etcd
    image: k8s.gcr.io/etcd:3.4.3-0
    volumeMounts:
    - mountPath: /var/lib/etcd
      name: etcd-data
  hostNetwork: true
  volumes:
  - hostPath:
      path: /var/lib/etcd
      type: DirectoryOrCreate
    name: etcd-data
Ja jūs kādreiz esat strādājuši ar Kubernetes, tad šādi YAML faili jums jābūt pazīstamiem. Šeit jāatzīmē divi aspekti:
Mēs pievienojām mitināšanas mapi /var/lib/etcd podam, lai etcd dati saglabātos pēc pārstartēšanas (ja to nedarīsiet, klastera stāvoklis tiks dzēsts pie katras poda pārstartēšanas, kas pat minimālai Kubernetes instalācijai nebūs labi).
Mēs esam iestatījuši hostNetwork: true. Šis parametrs, kā paredzēts, konfigurē etcd, lai izmantotu mitināšanas tīklu nevis iekšējo tīklu podā (tas atvieglos API-servera atrašanu etcd klasterī).
Vienkārša pārbaude parāda, ka etcd patiešām darbojas localhost un saglabā datus diskā:
$ curl localhost:2379/version
{"etcdserver":"3.4.3","etcdcluster":"3.4.0"}
$ sudo tree /var/lib/etcd/
/var/lib/etcd/
└── member
    ├── snap
    │   └── db
    └── wal
        ├── 0.tmp
        └── 0000000000000000-0000000000000000.wal
API-servera palaišana
Palai API server Kubernetes vēl vienkāršāk. Vienīgais parametrs, kas jums jānodod, --etcd-servers, dara to, ko sagaidāt:
apiVersion: v1
kind: Pod
metadata:
  name: kube-apiserver
  namespace: kube-system
spec:
  containers:
  - name: kube-apiserver
    command:
    - kube-apiserver
    - --etcd-servers=http://127.0.0.1:2379
    image: k8s.gcr.io/kube-apiserver:v1.18.5
  hostNetwork: true
Ievietojiet šo YAML failu katalogā pods, un API serveris tiks palaists. Pārbaudot ar curl parāda, ka Kubernetes API klausās uz porta 8080 ar pilnīgu piekļuvi — autentifikācija nav nepieciešama!
$ curl localhost:8080/healthz
ok
$ curl localhost:8080/api/v1/pods
{
  "kind": "PodList",
  "apiVersion": "v1",
  "metadata": {
    "selfLink": "/api/v1/pods",
    "resourceVersion": "59"
  },
  "items": []
}
(Atkal, neražojiet to! Es biju nedaudz pārsteigts, ka noklusējuma iestatījums ir tik nedrošs. Bet es pieņemu, ka tas ir izdarīts, lai atvieglotu izstrādi un testēšanu.)
Un, patīkams pārsteigums, kubectl darbojas uzreiz bez jebkādām papildu iestatījumiem!
$ ./kubectl version
Client Version: version.Info{Major:"1", Minor:"18", GitVersion:"v1.18.5", GitCommit:"e6503f8d8f769ace2f338794c914a96fc335df0f", GitTreeState:"clean", BuildDate:"2020-06-26T03:47:41Z", GoVersion:"go1.13.9", Compiler:"gc", Platform:"linux/amd64"}
Server Version: version.Info{Major:"1", Minor:"18", GitVersion:"v1.18.5", GitCommit:"e6503f8d8f769ace2f338794c914a96fc335df0f", GitTreeState:"clean", BuildDate:"2020-06-26T03:39:24Z", GoVersion:"go1.13.9", Compiler:"gc", Platform:"linux/amd64"}
$ ./kubectl get pod
No resources found in default namespace.
Problēma
Bet, ja padziļināsiet, izskatās, ka kaut kas neiet tā, kā vajag:
$ ./kubectl get pod -n kube-system
No resources found in kube-system namespace.
Statiskie podi, kurus mēs izveidojām, ir pazuduši! Patiesībā mūsu kubelet mezgls vispār nav konstatēts:
$ ./kubectl get nodes
No resources found in default namespace.
Kas notiek? Ja atceraties, pirms dažiem teikumiem mēs palaidām kubelet ar ļoti vienkāršu komandrindas parametru kopumu, tāpēc kubelet nezina, kā sazināties ar API serveri un paziņot tam par savu stāvokli. Pētot dokumentāciju, mēs atrodam atbilstošo zīmi:
--kubeconfig string
Ceļš uz failu kubeconfig, kurā ir norādīts, kā savienoties ar API serveri. Klātbūtne --kubeconfig iekļauj API servera režīmu, neesamība --kubeconfig iekļauj autonomo režīmu.
Visu šo laiku, paši to nezinot, mēs palaidām kubelet "autonoma režīmā". (Ja mēs būtu pedanti, mēs varētu uzskatīt autonomo režīmu kubelet kā "minimāli dzīvotspējīgu Kubernetes", bet tas būtu ļoti garlaicīgi). Lai aktivizētu "īsto" konfigurāciju, mums jānodod kubeconfig fails kubelet, lai tas zinātu, kā runāt ar API serveri. Par laimi, tas ir diezgan vienkārši (jo mums nav problēmu ar autentifikāciju vai sertifikātiem):
apiVersion: v1
kind: Config
clusters:
- cluster:
    server: http://127.0.0.1:8080
  name: mink8s
contexts:
- context:
    cluster: mink8s
  name: mink8s
current-context: mink8s
Saglabājiet to kā kubeconfig.yaml, nogaliniet procesu kubelet un restartējiet ar nepieciešamajiem parametriem:
$ sudo ./kubelet --pod-manifest-path=pods --kubeconfig=kubeconfig.yaml(Starp citu, ja jūs mēģināsiet piekļūt API caur curl, kad kubelet nedarbojas, jūs atklāsiet, ka tas joprojām darbojas! Kubelet nav "vecākais" saviem podiem, līdzīgi kā Docker, tas vairāk atgādina "pārvaldītāju dēmonu". Konteineri, ko pārvalda kubelet, darbosies, kamēr kubelet tos nenosaka.)
Pēc dažām minūtēm kubectl jāparāda mums podi un mezgli, kā mēs sagaidījām:
$ ./kubectl get pods -A
NAMESPACE     NAME                    READY   STATUS             RESTARTS   AGE
default       hello-mink8s            0/1     CrashLoopBackOff   261        21h
kube-system   etcd-mink8s             1/1     Running            0          21h
kube-system   kube-apiserver-mink8s   1/1     Running            0          21h
$ ./kubectl get nodes -owide
NAME     STATUS   ROLES    AGE   VERSION   INTERNAL-IP    EXTERNAL-IP   OS-IMAGE             KERNEL-VERSION       CONTAINER-RUNTIME
mink8s   Ready       21h   v1.18.5   10.70.10.228           Ubuntu 18.04.4 LTS   4.15.0-109-generic   docker://19.3.6
Lai šoreiz sevi patiešām apsveikt (es zinu, ka jau sveicu) — mums ir izveidojies minimāls "klasteris" Kubernetes, kas darbojas ar pilnvērtīgu API!
Palaižam podu
Tagad paskatīsimies, ko spēj API. Sāksim ar podu nginx:
apiVersion: v1
kind: Pod
metadata:
  name: nginx
spec:
  containers:
  - image: nginx
    name: nginx
Šeit mēs saņemsim diezgan interesantu kļūdu:
$ ./kubectl apply -f nginx.yaml
Error from server (Forbidden): error when creating "nginx.yaml": pods "nginx" is
forbidden: error looking up service account default/default: serviceaccount
"default" not found
$ ./kubectl get serviceaccounts
No resources found in default namespace.
Šeit mēs redzam, cik šausmīgi nepilnīga ir mūsu Kubernetes vide — mums nav pakalpojuma kontu. Mēģināsim vēlreiz, izveidojot pakalpojuma kontu manuāli, un paskatīsimies, kas notiks:
$ cat <<EOS | ./kubectl apply -f -
apiVersion: v1
kind: ServiceAccount
metadata:
  name: default
  namespace: default
EOS
serviceaccount/default created
$ ./kubectl apply -f nginx.yaml
Error from server (ServerTimeout): error when creating "nginx.yaml": No API
token found for service account "default", retry after the token is
automatically created and added to the service account
Pat even tad, kad mēs manuāli izveidojām pakalpojuma kontu, autentifikācijas tokens netiek izveidots. Turpinot eksperimentēt ar mūsu minimālistisko "klasteri", mēs secināsim, ka lielākā daļa noderīgo lietu, kas parasti notiek automātiski, būs trūkstošas. Kubernetes API servers ir diezgan minimālistisks, lielākā daļa smago automātisko iestatījumu notiek dažādos kontrolieros un fonu uzdevumos, kas joprojām nav izpildīti.
Mēs varam apiet šo problēmu, iestatot opciju automountServiceAccountToken pakalpojuma kontam (jo mums tas tik un tā nebūs jādara):
$ cat <<EOS | ./kubectl apply -f -
apiVersion: v1
kind: ServiceAccount
metadata:
  name: default
  namespace: default
automountServiceAccountToken: false
EOS
serviceaccount/default configured
$ ./kubectl apply -f nginx.yaml
pod/nginx created
$ ./kubectl get pods
NAME    READY   STATUS    RESTARTS   AGE
nginx   0/1     Pending   0          13m
Visbeidzot, pods parādījās! Bet patiesībā tas nesāks darboties, jo mums nav (scheduler) — vēl viena svarīga Kubernetes sastāvdaļa. Atkal mēs redzam, ka Kubernetes API ir pārsteidzoši "muļķīgs" — kad jūs izveidojat podu API, tas to reģistrē, bet nemēģina noskaidrot, uz kāda mezgla to palaist.
Patiesībā, lai palaistu podu, plānotājs nav nepieciešams. Varat manuāli pievienot mezglu manifestā opcijā nodeName:
apiVersion: v1
kind: Pod
metadata:
  name: nginx
spec:
  containers:
  - image: nginx
    name: nginx
  nodeName: mink8s
(Aizvietojiet mink8s ar mezgla nosaukumu.) Pēc dzēšanas un piemērošanas mēs redzam, ka nginx ir palaists un klausās iekšējo IP adresi:
$ .\/kubectl dzēst pod nginx
pod "nginx" dzēsts
$ .\/kubectl lietot -f nginx.yaml
pod/nginx izveidots
$ .\/kubectl iegūt podus -owide
VĀRDS    GATAVS   STATUSS    ATJAUNOJUMI   VECUMS   IP           DOMAINS     NORAKSTĪTAIS DOMAINS   GATAVAS IEBRAUKŠANAS VĀRTI
nginx   1\/1     Darbojas   0          30s   172.17.0.2   mink8s   <none>           <none>
$ curl -s 172.17.0.2 | head -4
<!DOCTYPE html>
<html>
<head>
<title>Laipni lūdzam nginx!</title>
Lai pārliecinātos, ka tīkls starp podiem darbojas pareizi, mēs varam palaist curl no cita poda:
$ cat <<EOS | .\/kubectl apply -f -
apiVersion: v1
kind: Pod
metadata:
  name: curl
spec:
  containers:
  - image: curlimages\/curl
    name: curl
    command: ["curl", "172.17.0.2"]
  nodeName: mink8s
EOS
pod\/curl created
$ .\/kubectl logs curl | head -6
  % Total    % Received % Xferd  Average Speed   Time    Time     Time  Current
                                 Dload  Upload   Total   Spent    Left  Speed
<!DOCTYPE html>
<html>
<head>
<title>Laipni lūdzam nginx!</title>
Visai interesanti ir izpētīt šo vidi un redzēt, kas darbojas, bet kas nē. Es atklāju, ka ConfigMap un Secret darbojas tā, kā gaidīts, bet Service un Deployment nē.
Veiksmīgi!
Šis ieraksts kļūst garš, tāpēc es plānoju paziņot par uzvaru un apgalvot, ka šī ir dzīvotspējīga konfigurācija, ko var saukt par “Kubernetes". Rezumējot: četri binārie faili, piecas komandrindas opcijas un “tikai” 45 YAML rindiņas (ne pārāk daudz Kubernetes standartiem), un mums ir daudz ko darīt:
- Podus tiek pārvaldīts ar parasto Kubernetes API (ar dažiem trikiem)
- Varat augšupielādēt publiskos konteineru attēlus un pārvaldīt tos
- Podus paliek dzīvi un automātiski tiek restartēti
- Tīkls starp podiem viena mezgla ietvaros darbojas diezgan labi
- ConfigMap, Secret un vienkāršā glabātuves montēšana darbojas kā paredzēts
Tomēr liela daļa no tā, ko Kubernetes tiešām dara noderīgu, joprojām trūkst, piemēram:
- Podu plānotājs
- Autentifikācija / autorizācija
- Vairāki mezgli
- Pakalpojumu tīkls
- Klastra iekšējais DNS
- Kontrolieri pakalpojumu kontiem, izvietojumiem, integrācijai ar mākonis piegādātājiem un gandrīz visām citām 'priekšrocībām', ko sniedz Kubernetes
Tātad, ko mēs patiesībā ieguvām? Kubernetes API, kas darbojas pats par sevi, patiesībā ir tikai platforma konteineru automatizācijai. Tas nedara daudz — tas ir dažādu kontrolieru un operatoru darbs, kas izmanto API — bet tas nodrošina konsekventu vidi automatizācijai.
Lasīt vēl:
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish