

Vēl joprojām izmantojat Putty + WinSCP/FileZilla?
Tad iesakām pievērst uzmanību tādam programmatūrai kā xShell.
- Tas atbalsta ne tikai SSH protokolu, bet arī citus. Piemēram, telnet vai rlogin.
- Vienlaikus var pieslēgties vairākām serveriem (tabu mehānisms).
- Nav nepieciešams katru reizi ievadīt datus, tos var saglabāt.
- Sākot ar 6. versiju, parādījās krievu saskarne, kas saprot visas krievu kodējumu versijas, tostarp UTF-8.
- Atbalsta gan pieslēgšanos ar paroli, gan pieslēgšanos ar atslēgu.
- Turklāt tagad, lai pārvaldītu failus pa ftp/sftp, nav jāpalaiž atsevišķi WinSCP vai FileZilla.
- xShell izstrādātāji ir ņēmuši vērā jūsu vajadzības un izstrādājuši arī xFtp, kas atbalsta parasto FTP un SFTP.
- Un pats galvenais ir tas, ka xFtp var palaist tieši no aktīvās ssh sesijas, un tas uzreiz pieslēgsies šim konkrētajam serverim failu pārsūtīšanas režīmā (izmantojot sFtp protokolu). Bet jūs varat arī patstāvīgi atvērt xFtp un pieslēgties jebkuram no serveriem.
Komplektā ir iekļauts arī publisko/privāto atslēgu ģenerators un to pārvaldības rīks.
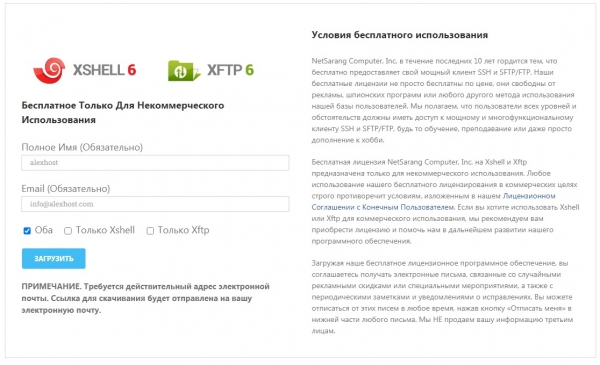
Pilnīgi bez maksas personiskai nekomerciālai lietošanai vai mācībām.
Aizpildiet laukus, obligāti jānorāda e-pasts, kuram jums ir piekļuve, uz kuru tiks nosūtīta saite lejupielādei.
Lejupielādējam, instalējam abus lietojumus. Palaižam.
Palaidiet, un redzam logu ar saglabātajiem sesijām, pagaidām tas ir tukšs. Nospiežam 'jauna'
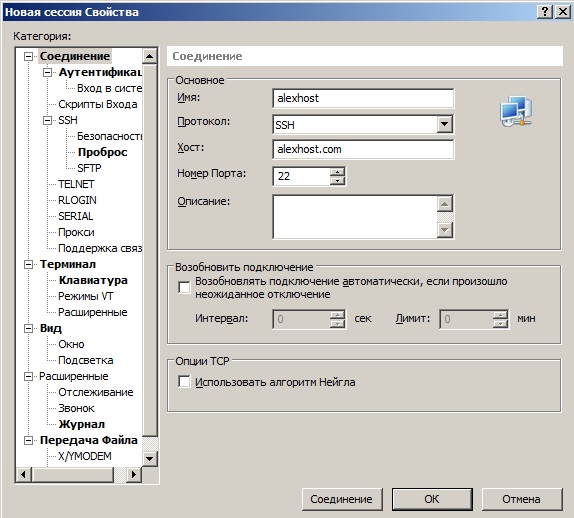
Aizpildām piekļuves datus, portu/host/IP adresi, kā arī vēlamo sesijas nosaukumu.
Tālāk pārejiet uz autentifikāciju un aizpildiet login ar paroli.
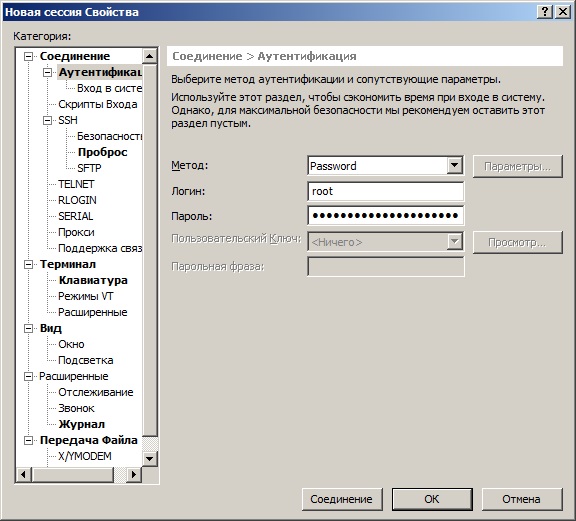
Tad nospiežam Ok un pieslēdzamies serverim.
xFTP viss notiek tāpat. Vienīgais, kas jāizvēlas, ir protokols, noklusējums būs sFTP, varat izvēlēties parasto FTP.
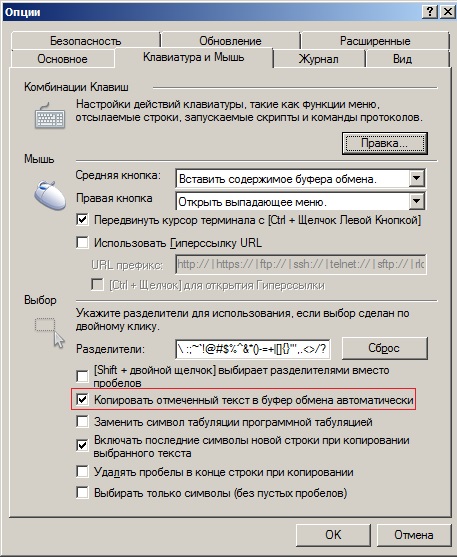
Visērtāk ir tas, ka atlasītais teksts automātiski tiek kopēts starpliktuvē.
(Rīki – opcijas – tastatūra un pele – kopēt atlasīto tekstu starpliktuvē).
Pieslēgties var ne tikai ar paroli, bet arī izmantojot atslēgu, kas ir daudz drošāk un ērtāk.
Nepieciešams ģenerēt mūsu atslēgu, precīzāk, pāri – publisko/privāto atslēgu.
Palaist Xagent (tiek instalēts komplektā).
Redzam atslēgu sarakstu, pagaidām tas ir tukšs. Nospiežam 'Manage Keys', pēc tam 'Generate'
Ievadiet RSA
Garums vismaz 4096 biti.
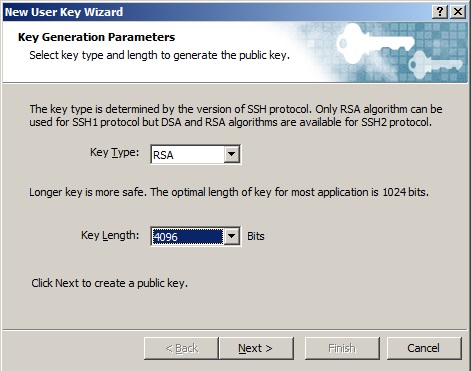
Nospiežam Next, gaidām. Pēc tam vēlreiz Next
Nosaucam atslēgu, kā mums patīk; ja vēlaties, varam aizsargāt atslēgu, uzstādot papildu paroli (tā tiks prasīta, pievienojoties vai importējot atslēgu citā ierīcē).
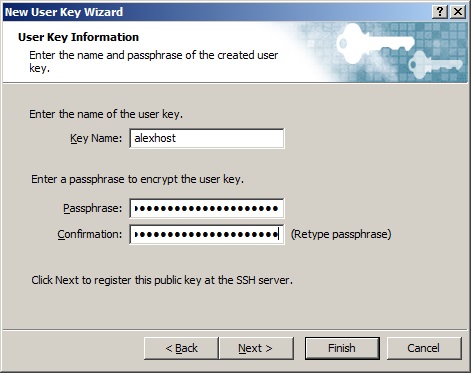
Pēc tam nospiežam Next un redzam mūsu PUBLIKO atslēgu. To izmantojam pieslēgšanai serverim. Viena atslēga var tikt izmantota vairākos servidores, kas ir ērti.
Šeit ģenerēšana beidzas, bet ne viss ir pabeigts.
Nepieciešams pievienot atslēgu serverī.
Pieslēdzamies serverim caur ssh un dodamies uz /root/.ssh.
root@alexhost# cd /root/.ssh uz ko 90% gadījumu saņemam kļūdu -bash: cd: /root/.ssh: No such file or directory.
Tas ir normāli, šī mape nav, ja serverī iepriekš nav ģenerētas atslēgas.
Jāģenerē līdzīga veidā arī servera atslēga.
root@alexhost# ssh-keygen -t rsa -b 4096 Mums tiks piedāvāts ceļš, kur saglabāt atslēgas failu.
Pieņemam noklusējumu /root/.ssh/id_rsa, nospiežot Enter.
Pēc tam atslēgas faila parole un apstiprinājums, vai atstāt to tukšu un nospiest Enter.
Atkal jāieiet /root/.ssh:
root@alexhost# cd /root/.sshNepieciešams izveidot failu authorized_keys:
root@alexhost# nano authorized_keysIevietojam tajā mūsu atslēgu teksta formā, ko ieguvām iepriekš:
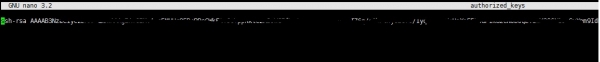
Saglabājam, izejam.
Ctrl + O
Ctrl + X
Pārejām uz xShell, izsaucam saglabāto sesiju sarakstu (Alt+O).
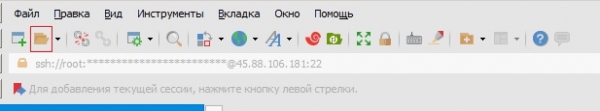
Atrodam mūsu sesiju, nospiežam īpašības, pārejām uz autentifikāciju.
Laukā metode izvēlamies public key.
Laukā lietotāja atslēga izvēlamies mūsu iepriekš izveidoto atslēgu, saglabājam un pieslēdzamies.
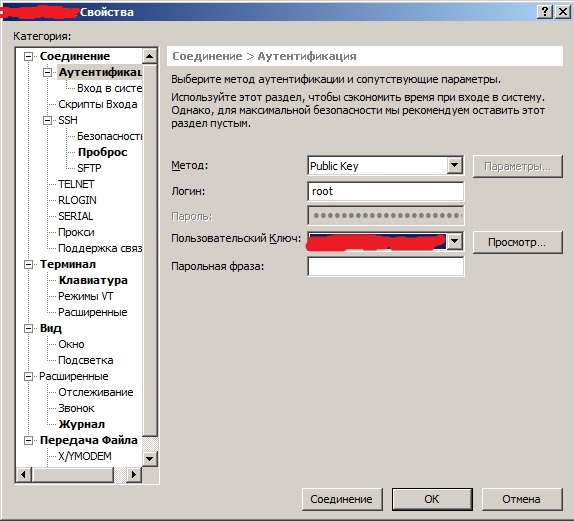
Klients izmanto PRIVĀTO atslēgu, serverī ir ierakstīta PUBLIKA.
Privāto atslēgu var pārvietot uz citu jūsu datoru, ja vēlaties no tā pieslēgties.
Xagent — manage keys, izvēlamies atslēgu — Export, saglabājam.
Cita datorā Xagent — manage keys — Import, izvēlamies, pievienojam. Ja atslēga bija aizsargāta ar paroli, šajā brīdī tiks prasīta parole.
Atslēgu var ierakstīt jebkuram lietotājam, ne tikai root.
Standarta ceļš /lietotāja_mājas_mapes/.ssh/authorized_keys.
Piemēram, lietotājam alexhost noklusējuma ceļš būs /home/alexhost/.ssh/authorized_keys.
Avots: habr.com
