

Janvāra beigās tika izlaists atjauninājums Update 4 Veeam Availability Suite 9.5, kas ir bagāts ar funkcijām kā pilnvērtīgs major izlaidums. Šodien es īsi pastāstīšu par galvenajām jaunām iezīmēm, kas ieviestas Veeam Backup & Replication, savukārt par Veeam ONE apsolu rakstīt tuvākajā laikā. Šajā pārskatā izskatīsim:
- sistēmu un lietotņu versijas, kuras tagad atbalsta risinājums
- darbu ar mākoņa infrastruktūrām
- uzlabojumi dublēšanā
- uzlabojumi atjaunošanā
- jaunumi vSphere un Hyper-V atbalstā
Un arī uzzināsim par uzlabojumiem darbā ar Linux virtuālajām mašīnām, jauniem papildinājumiem un citām funkcijām.
Līdz ar to, laipni lūdzam zem satura.
Atbalsts Windows Server 2019, Hyper-V 2019, jaunākajām lietojumprogrammām un platformām
Microsoft Windows Server 2019 tiek atbalstīts kā:
- mākoņu OS aizsargātām virtuālajām mašīnām
- serveris Veeam Backup & Replication un tā attālinātajām komponentēm
- mašīna, kuru var dublēt, izmantojot Veeam Agent for Microsoft Windows
Analogs atbalsts ir ieviests arī Microsoft Windows 10 October 2018 Update.
Jaunā hipervizora versija ir atbalstīta Microsoft Windows Server Hyper-V 2019, tostarp atbalsts VM ar virtuālo aparatūru versijā 9.0.
Populārajām sistēmām un lietojumprogrammām Microsoft Active Directory 2019, Exchange 2019 un SharePoint 2019 tiek atbalstīts dublēšana, ņemot vērā lietojumprogrammu darbību (application-aware processing), un atjaunošana no lietojumprogrammu objektiem, izmantojot Veeam Explorer rīkus.
Windows viesos OS VM atbalsts ir ieviests Oracle Database 18c — arī ņemot vērā lietojumprogrammas darbību, tostarp žurnālu dublēšanu un atjaunošanu uz izvēlēto punktu.
Turklāt tagad tiek atbalstīts VMware vSphere 6.7 U1 ESXi, vCenter Server un vCenter Server Appliance (VCSA), kā arī VMware vCloud Director 9.5.
Elastīgas dublējumu uzglabāšanas iespējas ar Capacity Tier
Capacity Tier — tas ir jauns piegājiens dublējumu uzglabāšanai skaidrojamā repozitorijā (scale-out backup repository, SOBR) ar iespēju automatizēt datu ielādi mākoņa glabātuvē.
Ar Capacity Tier un uzglabāšanas politiku palīdzību var izveidot efektīvu vairāku līmeņu uzglabāšanas sistēmu, kurā "pietiekami tuvu" (t.i., pietiekami operatīvā glabātuvē) būs svaigi dublējumi steidzamām atjaunošanām. Pēc noteikta laika tie pāries uz "otro svaigumu" un automātiski tiks pārsūtīti uz attālināto vietu — šajā gadījumā uz mākoņu.
Lai strādātu ar Capacity Tier, nepieciešama:
- viens vai vairāki SOBR-repozitoriji, kas satur 1 vai vairāk izsākumu-repozitoriju
- viens mākoņa repozitorijs (t.i., objekta krātuve — object storage repository)
Atbalsta mākoņa S3 saderīgus, Amazon S3, Microsoft Azure Blob Storage, IBM Cloud Object Storage.
Ja plānojat izmantot šo funkcionalitāti, jums būs jādara:
- Jāsagatavo dublējuma repozitoriji, lai izmantotu kā izsākumu SOBR-repozitorijam.
- Jāsagatavo mākoņa repozitorijs.
- Jāsagatavo skalojams SOBR-repozitorijs un jāpievieno tam izsākumu-repozitoriji.
- Jāizveido saikne starp mākoņa repozitoriju un SOBR, kā arī jānosaka datu glabāšanas politika un to augšupielāde mākoņos — tas būs jūsu Capacity Tier konfigurācija.
- Jāizveido dublēšanas uzdevums, kas saglabā dublējumus SOBR-repozitorijā.
Par punktu 1 viss ir diezgan acīmredzams (tiem, kas ir piemirsuši, ir krievu valodā). Pārejiet pie punkta 2.
Mākoņa krātuve kā Veeam Backup infrastruktūras elements
Par mākoņa repozitorija (aka objekta krātuves) iestatīšanu ir detalizēti rakstīts (pašlaik angļu valodā). Ja īsi, tad jāveic sekojošais:
- Skatā Dublēšanas infrastruktūra izvēlamies kreisajā panelī mezglu Dublējuma repozitoriji un augšējā izvēlnē noklikšķinām uz punkta Pievienot repozitoriju.
- Izvēlamies, kuru mākoņa krātuvi mēs vēlamies iestatīt:

- Tālāk izietam cauri vedņa soļiem (piemēram, aplūkošu Amazon S3)
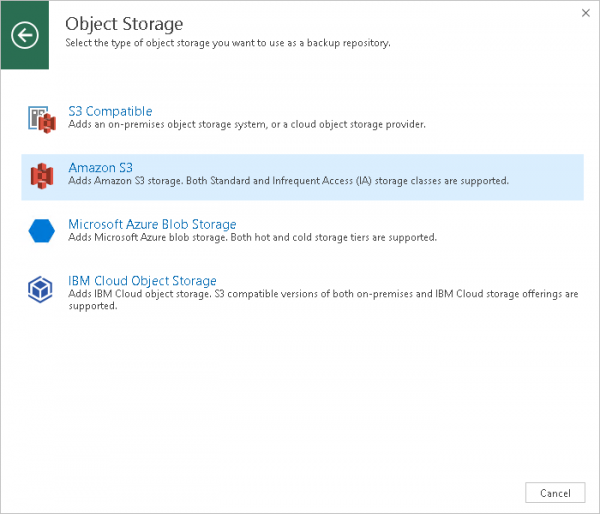
Piezīme: Atbalsta glabāšanas klasi Standarta un Retais piekļuve.
- Vispirms ievadām mūsu jaunās glabāšanas nosaukumu un īso aprakstu.
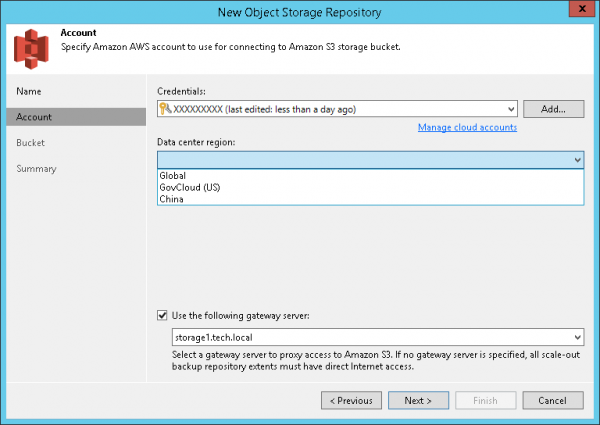
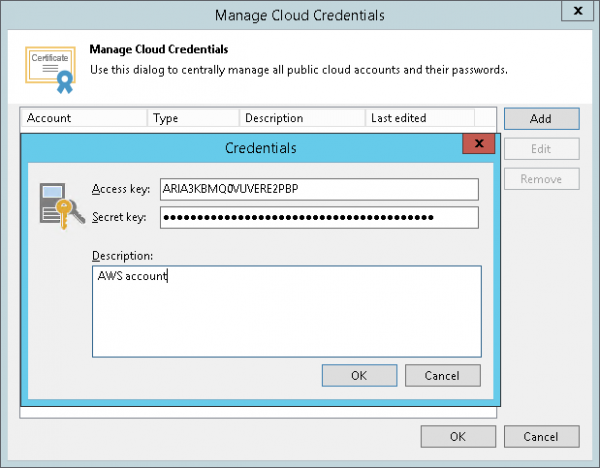
- Pēc tam norādām kontu piekļuvei Amazon S3 — izvēlamies esošo no saraksta vai noklikšķinām Pievienot un ievadām jaunu. No datu centru izvietošanas reģioniem Datu centra reģions izvēlamies nepieciešamo reģionu.

Ieteikums: Lai norādītu kontus, kas tiek izmantoti, strādājot ar mākoņa komponentiem, ir izstrādāts Mākoņa akreditācijas datu pārvaldnieks.
- Ja nepieciešams regulēt interneta trafiku caur vārtiem (gateway), var izvēlēties opciju Izmantot vārtu serveri un norādīt nepieciešamos vārtus.
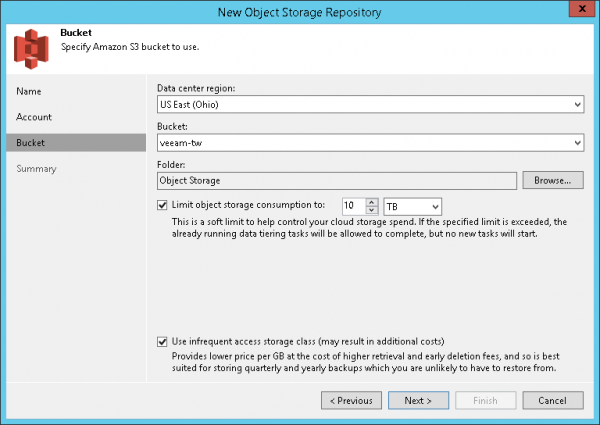
- Norādām jaunās glabāšanas iestatījumus: nepieciešamo bucket, mapi, kur tiks glabāti mūsu dublējumi, ierobežojumu uz kopējo vietas apjomu (pēc izvēles) un glabāšanas klasi (pēc izvēles).
Svarīgi! Vienai mapē var piesaistīt tikai vienu objekta krātuvi! Nekādā gadījumā nedrīkst konfigurēt vairākas šādas krātuves, kas "skata" uz to pašu mapi. - Pēdējā solī pārbaudām visus iestatījumus un nospiežam Pabeigt.
Mākoņu glabāšanas iestatīšana dublējumu augšupielādei
Tagad attiecīgi iestatām SOBR repozitoriju:
- Skatā Dublēšanas infrastruktūra izvēlamies kreisajā panelī mezglu Dublējuma repozitoriji un augšējā izvēlnē noklikšķinām uz punkta Pievienot paplašināmo repozitoriju.
- Pārlūka vedņa solī Veiktspējas līmenis norādām tam extent'us un sakām, kā glabāt dublējumus tajos:
- Uz solim Capacity Tier:
- izvēlamies opciju Paplašināt dublējumu repozitorija jaudu ar objektu glabāšanu (paplašināt repozitorija jaudu, izmantojot objektu glabāšanu) un norādām, kuru tieši objektu glabāšanu izmantot. Var izvēlēties no saraksta vai palaist vedni izveidei, nospiežot Pievienot.
- norādām, kuri dienās-un stundās var veikt augšupielādi mākoņos — tam mēs nospiežam pogu Logs (augšupielādes logs).
- iestatām datu uzglabāšanas politiku — nosakām, pēc cik dienām uzglabāšanā SOBR repozitorijā dati kļūs par “otru svaigumu”, un tos varēs pārvietot uz mākoņa — mūsu piemēra gadījumā tas ir 15 dienas.
- varam ieslēgt datu šifrēšanu mākoņa augšupielādes laikā — tam izvēlamies opciju Šifrēt datus, kas augšupielādēti objektu glabāšanā un norādām, kuru no parolēm, kas uzglabātas Atslēgu pārvaldnieks, jādod apstiprinājums. Šifrēšana tiek veikta, izmantojot AES 256-bit.
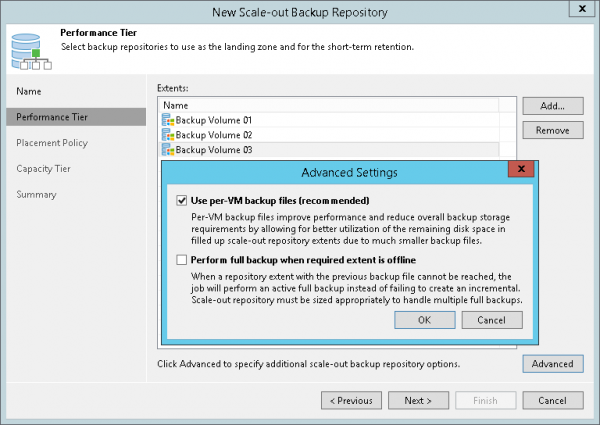
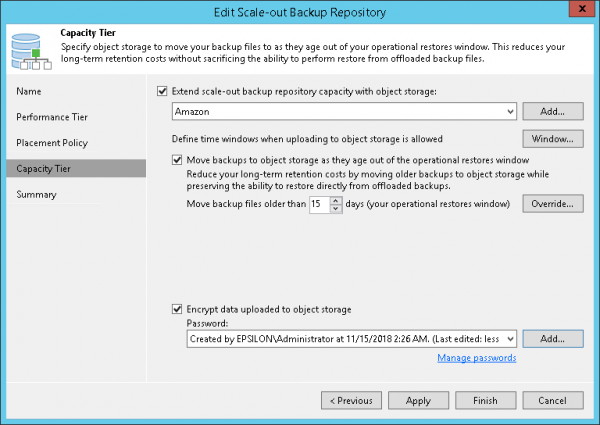
Pēc noklusējuma dati tiek vākti no extent'iem un pārvietoti uz objektu glabāšanu, izmantojot īpaša veida uzdevumu — SOBR nolaišanas uzdevums. Tas darbojas fona režīmā, tiek nosaukts pēc SOBR repozitorija nosaukuma ar sufiksu Nolaišana (piemēram, Amazon nolaišana) un ik pēc 4 stundām veic šādas operācijas:
- Pārbauda, vai dublēšanas ķēdes, kas uzglabātas extent'os, atbilst pārvietošanas kritērijiem uz objektu glabāšanu.
- Savāc pārbaudītās ķēdes un nosūta tās pa blokiem uz objektu glabāšanu.
- Pieraksta savas sesijas darba rezultātus datubāzē, lai administrators varētu tos pārskatīt, ja nepieciešams.
Datu pārvietošanas shēma un to uzglabāšanas struktūra mākoņos ir attēlota zemāk:
Svarīgi! Lai izveidotu šādu daudzslāņu uzglabāšanas sistēmu, jums būs nepieciešama licence uz redakciju ne zemāku par Uzņēmējdarbība.
Dublējumi, kas uzglabāti mākoņos, protams, var tikt izmantoti atjaunošanai tieši no uzglabāšanas vietas. Turklāt ir iespējams arī lejupielādēt tos no mākoņa un atjaunot, izmantojot pat bezmaksas Veeam Backup Community Edition.
Jaunumi darbā ar mākoņu infrastruktūrām
Lai strādātu ar Amazon
- Atjaunošana no dublējumiem tieši AWS - tiek atbalstīta VM ar viesdarbības sistēmām Windows vai Linux, kā arī fiziskām mašīnām. Viss to var atjaunot virtuālajās mašīnās AWS EC2 VM, Amazon valdības mākonis un Amazon Ķīnā.
- Iebūvētā UEFI2BIOS pārveidošana darbojas.
Lai strādātu ar Microsoft Azure
- Tiek nodrošināts atbalsts Azure valdības mākonim un Azure CSP abonementiem.
- Pastāv iespēja izvēlēties tīkla drošības grupu atjaunošanai AZURE IaaS VM.
- Ienākot mākonī, izmantojot Azure kontu, tagad var norādīt Azure Active Directory lietotāju.
Jaunais atbalsts lietojumprogrammu darbam
- Lietojumprogrammu darbībai virtuālajās mašīnās vSphere ir ieviests atbalsts Kerberos autentifikācijai. Tas ļaus atslēgt NTLM tīkla iestatījumos viesdarbības sistēmā, lai novērstu uzbrukumus, kas izmanto hash nodošanu, kas ir ļoti aktuāli infrastruktūrām ar ne tik augstu kontroli.
- Transakciju žurnālu dublēšanas modulis SQL un Oracle tagad izmanto kā palīglokāciju žurnālu dublēšanai nevis sistēmas disku Ar, kur bieži pietrūkst vietas, bet disku ar maksimālo brīvo vietu. Linux VM tiks izmantota direktorija /var/tmp vai /tmp, atkarībā no brīvās vietas.
- Žurnālu dublēšanas procesā Oracle redo logs tiks veikts to analīze, lai saglabātu garantētos atjaunošanas punktus Guaranteed Restore Points (ir daļa no iebūvētās funkcijas Oracle Flashback).
- Pievienota atbalsta iespēja Oracle Data Guard.
Uzlabota dublēšana
- Maksimālais atbalstītais diska un dublējuma faila izmērs ir palielinājies vairāk nekā 10 reizes: pie 1 MB blokiem maksimālais diska izmērs dublēšanas failā tagad var būt 120 TB, bet maksimālais dublējuma faila izmērs - 1 PB. (Apstiprināts ar testēšanu 100 TB abiem rādītājiem.)
- Nešifrētiem dublējumiem metadatu apjoms samazināts par 10 MB.
- Optimizēta procesa inicializācijas un dublēšanas uzdevuma pabeigšanas veiktspēja; rezultātā mazo VM dublēšanas notikumi notiks gandrīz divreiz ātrāk.
- Pārstrādāts modulis, kas atbild par VM attēla satura publicēšanu, kas nodrošināja ievērojamus uzlabojumus atjaunošanā failu un objektu līmenī.
- Preferēto tīklu iestatījumi tagad tiks attiecināti arī uz WAN paātrinātājiem.
Jaunais atjaunošanas process
Jauna virtuālo mašīnu atjaunošanas iespēja saucas Posmu atjaunošana — posma atjaunošana. Šajā režīmā VM tiek atjaunota no izvēlētā dublējuma vispirms „smilšu kastē” (kas tagad saucas DataLab), kur viesoperētājsistēmā var palaist savu skriptu, lai veiktu izmaiņas datubāzes saturā, operētājsistēmas vai lietojumprogrammu iestatījumos. VM ar jau veiktām izmaiņām pēc tam var pārcelt uz ražošanas infrastruktūru. Tas var būt noderīgi, piemēram, iepriekš uzstādot nepieciešamās lietojumprogrammas, ieslēdzot vai izslēdzot iestatījumus, dzēšot personas datus utt.
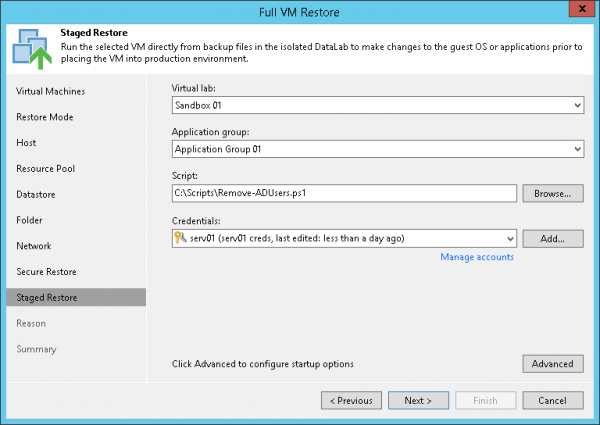
Vairāk var izlasīt (angļu valodā).
Piezīme: Nepieciešama licence vismaz Uzņēmējdarbība.
Pievienota arī iespēja Droša atjaunošana — droša atjaunošana (darbojas gandrīz visiem atjaunošanas veidiem). Tagad pirms atjaunošanas procesā var pārbaudīt VM viesosistēmas failus (tieši dublējumā) attiecībā uz vīrusiem, trojāniem utt. — šim nolūkam VM diski tiek pievienoti mount-serverim, kas saistīts ar repozitoriju, un tiek uzsākta skenēšanas procedūra ar antivīrusu, kas uzstādīts šajā mount-serverī. (Šajā gadījumā nav obligāti, lai mount-serverim un pašai VM būtu tas pats antivīruss.)
„Nodrošinātas” Microsoft Windows Defender, Symantec Protection Engine un ESET NOD32; var norādīt arī citu antivīrusu, ja tas atbalsta darbību caur komandrindu.
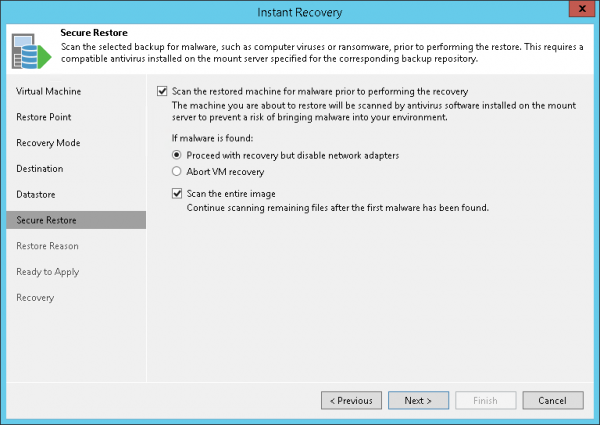
Vairāk var izlasīt (angļu valodā).
Jaunumi darbā ar Microsoft Hyper-V
- Dublējumu un replikācijas uzdevumos tagad var pievienot Hyper-V VM grupas.
- Momentāna atjaunošana Hyper-V VM no dublējumiem, kas izveidoti, izmantojot Veeam Agent, atbalsta Windows 10 Hyper-V kā galveno hipervizoru.
Jaunumi darbā ar VMware vSphere
- Uzlabota rakstīšanas keša veiktspēja vPower NFS — efektīvākai momentānai VM atjaunošanai un SSD izmantošanas optimizācijai.
- vPower NFS tagad efektīvāk darbojas ar SOBR repozitoriju, ļaujot apstrādāt vairāk virtuālo mašīnu paralēli.
- vPower NFS serverim pievienota hostu autentifikācijas iespēja pēc IP adreses (pēc noklusējuma piekļuve tiek nodrošināta ESXi hostam, kas nodrošina vPower NFS datastore). Lai atslēgtu šo funkciju, mount-servera reģistrā jāiet uz HKEY_LOCAL_MACHINE
SOFTWAREWOW6432NodeVeeamVeeam NFS un jānoklikšķina uz tā, lai izveidotu atslēgu vPowerNFSDisableIPAuth - Tagad var iestatīt SureBackup uzdevumu, lai izmantotu vPower NFS kešatmiņu (papildus izmaiņu ierakstu pāradresācijai uz vSphere datu krātuvi). Tas atrisina problēmu par SureBackup izmantošanu VM ar diskiem, kas pārsniedz 2 TB, gadījumos, kad vienīgā datu krātuve vSphere ir VMware VSAN.
- Ir ieviesta Paravirtual SCSI kontrolleru atbalsts ar vairāk nekā 16 pievienotiem diskiem.
- Quick Migration tagad automātiski pārvieto arī vSphere tagus; šie tagi tiek saglabāti arī momentuzņēmumu atjaunošanas laikā.
Uzlabota atbalsta funkcionalitāte Linux VM.
- Lietotājiem, kas jāpaaugstina līdz root, tagad nav nepieciešams pievienot opciju NOPASSWD:ALL sudoers failā.
- Pievienots atbalsts iekļautai opcijai !requiretty sudoers failā (kā ir noklusējums, piemēram, CentOS versijā).
- Reģistrējot Linux serveri, tagad var izpildīt pāreju ar komandu
su, ja komandasudonav pieejama. - SSH pēdu (fingerprint) pārbaude tagad attiecina uz visiem Linux servera savienojumiem — lai aizsargātu pret MITM uzbrukumiem.
- Palielināta PKI autentifikācijas algoritma uzticamība.
Jauni spraudņi
Veeam Plug-in for SAP HANA — palīdz aktivizēt BACKINT saskarni, lai dublētu un atjaunotu HANA datubāzes no/vai uz Veeam krātuves. Nodrošināts atbalsts HCI SAP HANA. Risinājums ir sertificēts SAP.
Veeam Plug-in for Oracle RMAN — ļauj izmantot RMAN manager Oracle datubāzu dublēšanai un atjaunošanai no/vai uz Veeam krātuves. (Nav nepieciešams aizstāt esošo iebūvēto integrāciju, kas balstīta uz OCI.)
Papildu iespējas
- Eksperimentāls bloku klonēšanas atbalsts deduplicētiem failiem Windows Server 2019 ReFS. Lai aktivizētu šo funkciju, Veeam backup serveri reģistrā jāatrod atslēga HKEY_LOCAL_MACHINESOFTWAREVeeamVeeam Backup and Replication un jāizveido vērtība ReFSDedupeBlockClone (DWORD).
- Instalācijā tagad ir iekļauts Microsoft SQL Server 2016 SP1.
- RESTful API darbībai ir ieviests JSON atbalsts.
Ko vēl izlasīt un apskatīt
Lietotāja rokasgrāmata (angļu valodā) attiecībā uz un
Tikai reģistrētie lietotāji var piedalīties aptaujā. , lūdzu.
Par kuru no jaunumiem jums vispirms interesētu uzzināt vairāk?
Kapacitātes slānis dublējumu glabāšanai
Darbs ar Amazon mākoņu infrastruktūrām
Jauni spraudņi SAP HANA, Oracle datubāzu dublēšanai
Jaunas atjaunošanas iespējas Staged Restore, Secure Restore
Jauni Veeam ONE rīki
Citi (uzrakstīšu komentāros)
Nobalsojuši 20 lietotāji. Atturējās 8 lietotāji.
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish