

Domēnu vārdu sistēma (DNS) ir līdzīga telefongrāmatai, kas pārveido lietotājam draudzīgas nosaukumus, piemēram, "ussc.ru", IP adresēs. Tā kā DNS aktivitāte ir klātesoša gandrīz visos saziņas sesijās, neatkarīgi no protokola, DNS žurnālfaili ir vērtīgs datu avots informācijas drošības speciālistiem, ļaujot tiem atklāt anomālijas vai iegūt papildus datus par pētāmo sistēmu.
2004. gadā Florijans Veimers ieteica žurnālfailu metodi, ko sauc par Passive DNS, ļaujot atjaunot DNS datu izmaiņu vēsturi ar iespēju indeksēt un meklēt, kas var sniegt piekļuvi sekojošiem datiem:
- Domēna vārds
- IP adrese pieprasītā domēna vārda
- Atbildes datums un laiks
- Atbildes veids
- utt.
Dati par Passive DNS tiek vākti no rekursīvajiem DNS serveriem iebūvēto moduļu vai DNS serveru atbilžu pārtveršanas ceļā, kas ir atbildīgi par zonu.
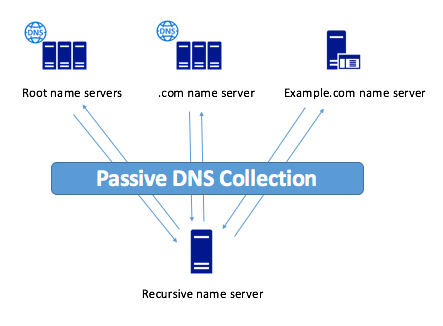
Attēls 1. Passive DNS (ņemts no vietnes )
Passive DNS īpašība ir tā, ka nav nepieciešams reģistrēt klienta IP adresi, kas ļauj aizsargāt lietotāju privātumu.
Pašlaik ir daudz pakalpojumu, kas nodrošina piekļuvi Passive DNS datiem:
Uzņēmums
Farsight Security
VirusTotal
Riskiq
SafeDNS
SecurityTrails
(CallManager),
Piekļuve
Pēc pieprasījuma
Nav nepieciešama reģistrācija
Brīva reģistrācija
Pēc pieprasījuma
Nav nepieciešama reģistrācija
Pēc pieprasījuma
API
Ir klients
Ir klients
Ir klients
Ir klients
Ir klients
Ir klients
Datu vākšanas sākums
Ir klients
Ir klients
Ir klients
Nav
Nav
Nav
2010. gads
2013. gads
2009. gads
Rāda tikai pēdējos 3 mēnešus
2008. gads
2006. gads
Tabula 1. Pakalpojumi ar piekļuvi Passive DNS datiem
Passive DNS izmantošanas iespējas
Izmantojot Passive DNS, var izveidot saites starp domēnu nosaukumiem, NS serveriem un IP adresēm. Tas ļauj veidot pētāmo sistēmu kartes un sekot šīs kartes izmaiņām no pirmā atklājuma līdz šim brīdim.
Passive DNS arī atvieglo anomāliju atklāšanu satiksmē. Piemēram, izsekojot izmaiņām NS zonās un A un AAAA tipu ierakstos, var atklāt ļaunprātīgas vietnes, kas izmanto ātrā plūsma metodi, lai slēptu C&C no atklāšanas un bloķēšanas. Tā kā leģitīmi domēnu nosaukumi (izņemot tos, kas tiek izmantoti slodzes sadalīšanai) nereti nemaina savus IP adreses, un lielākā daļa leģitīmo zonu reti maina savus NS serverus.
Passive DNS arī atvieglo anomāliju atklāšanu tīkla trafika plūsmā. Piemēram, sekošana izmaiņām NS zonās un A un AAAA ierakstos ļauj identificēt ļaunprātīgas vietnes, kas izmanto fast flux metodi, lai slēptu C&C no atklāšanas un bloķēšanas. Tā kā likumīgi domēna nosaukumi (izņemot tos, kas tiek izmantoti slodzes sadalīšanai) neizmaina savas IP adreses bieži, un lielākā daļa likumīgu zonu reti maina savus NS serverus.
Passive DNS, atšķirībā no tiešas apakšdomēnu meklēšanas caur vārdnīcām, ļauj atrast pat vissarežģītākos domēna nosaukumus, piemēram, “222qmxacaiqaaaaazibq4aaidhmbqaaa0undefined7140c0.p.hoff.ru”. Tas dažreiz arī ļauj atrast testēšanas (un ievainojamas) tīmekļa vietnes, izstrādātāju materiālus utt.
Saite no vēstules pētniecība, izmantojot Passive DNS
Pašlaik surogātpasts ir viens no galvenajiem veidiem, kā uzbrucējs iekļūst upura datorā vai zog konfidenciālu informāciju. Mēģināsim izpētīt saiti no šādas vēstules, izmantojot Passive DNS, lai novērtētu šī metode efektivitāti.
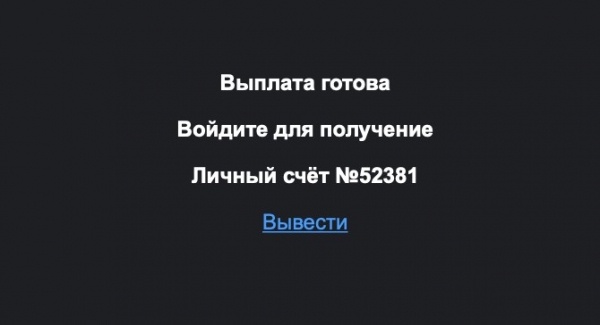
Attēls 2. Surogātpasta vēstule
Saite no šīs vēstules noveda uz vietni magnit-boss.rocks, kas piedāvāja automātiski krāt bonusus un saņemt naudu:
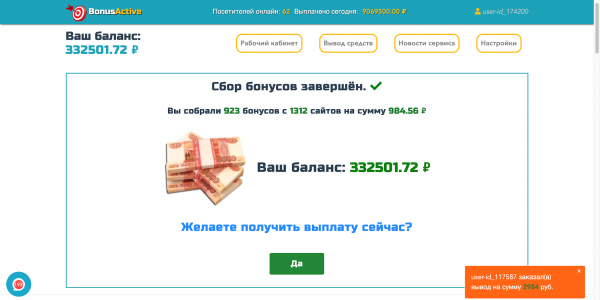
Attēls 3. Lapa, kas izvietota domēnā magnit-boss.rocks
Šī vietnes izpētīšanai tika izmantots , kas jau ir 3 gatavi klienti par , un .
Vispirms noskaidrosim visu šo domēna nosaukuma vēsturi, tam izmantosim komandu:
pt-client pdns —query magnit-boss.rocks
Šī komanda izsniegs informāciju par visiem DNS pieprasījumiem, kas saistīti ar šo domēna nosaukumu.
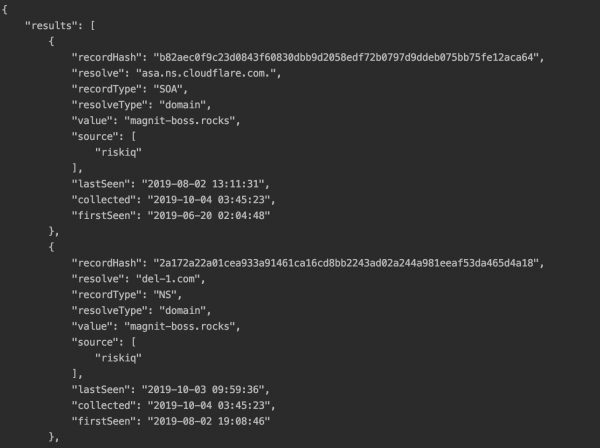
Attēls 4. Atbilde no API Riskiq
Pārvērtīsim atbildi no API uz saprotamāku formu:
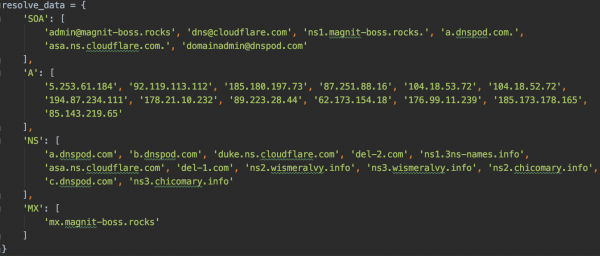
Attēls 5. Visas ieraksti no atbildes
Tālākai izpētei tika ņemti IP adreses, uz kurām šis domēna nosaukums tika novirzīts vēstules saņemšanas brīdī 01.08.2019, šīs IP adreses ir 92.119.113.112 un 85.143.219.65.
Izmantojot komandu:
pt-client pdns —query
varam iegūt visus domēna nosaukumus, kas saistīti ar šīm IP adresēm.
IP adrese 92.119.113.112 ir 42 unikālu domēna nosaukumu, kas tika novirzīti uz doto IP adresi, to vidū ir šādi nosaukumi:
- magnit-boss.club
- igrovie-avtomaty.me
- pro-x-audit.xyz
- zep3-www.xyz
- utt.
IP adrese 85.143.219.65 ir 44 unikālu domēna nosaukumu, kas tika novirzīti uz doto IP adresi, to vidū ir šādi nosaukumi:
- cvv2.name (vietne kredītkartes datu pārdošanai)
- emaills.world
- www.mailru.space
- utt.
Savienojumi ar šiem domēna nosaukumiem var liecināt par krāpniecību, bet mēs taču ticam labiem cilvēkiem, tāpēc mēģināsim iegūt bonusu 332 501.72 rubļu? Pēc pogas “JĀ” nospiešanas vietne lūdz mūs pārskaitīt 300 rubļus no kartes konta, lai atbloķētu kontu, un nosūta mūs uz vietni as-torpay.info datu ievadei.
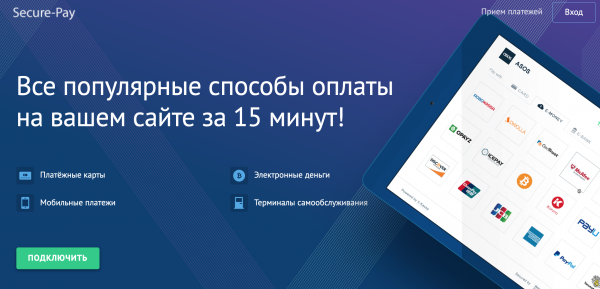
Attēls 6. Vietnes ac-pay2day.net sākumlapa
No pirmā acu uzmetiena tas izskatās kā legāla vietne, pieejams HTTPS sertifikāts, un galvenā lapa pat piedāvā pievienot šo maksājumu sistēmu savai vietnei, bet, diemžēl, visi saites uz pieslēgšanu nedarbojas. Šis domēna vārds risinās tikai uz 1 IP adresi — 190.115.19.74. Šai IP adresei ir 1475 unikāli domēna vārdi, kas ir risināti uz šo IP adresi, tostarp tādi nosaukumi kā:
- ac-pay2day.net
- ac-payfit.com
- as-manypay.com
- fletkass.net
- as-magicpay.com
- utt.
Kā mēs varam redzēt, Passive DNS ļauj samērā ātri un efektīvi apkopot datus par pētīto resursu un pat izveidot sava veida pirkstu nospiedumu, kas ļauj atklāt visu shēmu par personisko datu zādzību, no to iegūšanas līdz iespējamo pārdošanas vietu.
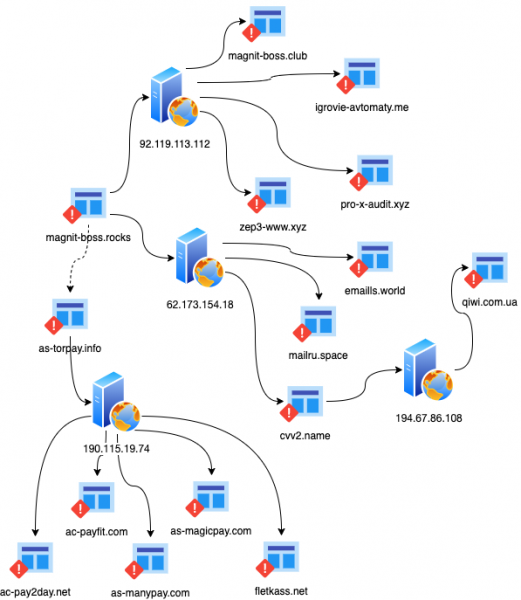
Attēls 7. Pētāmās sistēmas karte
Nav viss tā rozā, kā mēs vēlētos. Piemēram, šādas izmeklēšanas viegli var satrūkt pie CloudFlare vai līdzīgiem pakalpojumiem. Un apkopoto datu efektivitāte ļoti atkarīga no DNS pieprasījumu skaita, kas iet caur moduli, kas apkopojas Passive DNS datus. Tomēr, neskatoties uz to, Passive DNS ir papildu informācijas avots pētniekam.
Autors: Uralas drošības sistēmu centra speciālists
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish