

Interneta pasaulē, tāpat kā parastajā dzīvē, ne vienmēr atvērta durvju nozīmē, ka viss, kas aiz tās ir, tiks iznests, un aizvērtas durvis ne vienmēr garantē mieru.
Mūsu šodienas stāsts ir par vairākiem lieliem datu noplūdes un finanšu zādzību gadījumiem Pasaules interneta vēsturē.
Traģiskā jaunā talanta stāsts
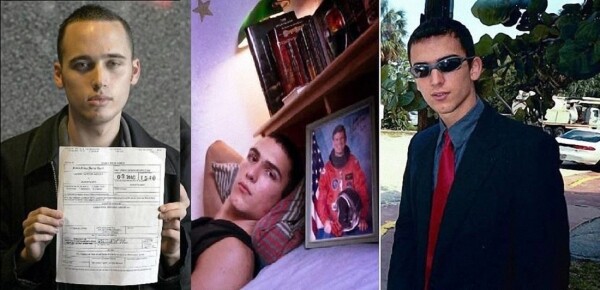
Ar ģēnija Jonathan Joseph James vārdu saistīta viena no tumšākajām lappusēm haikinga vēsturē. Piecpadsmit gadu vecais pusaudzis uzlauza sava skolas tīklus, telekomunikāciju kompāniju Bell South, apgāja NASA serveru aizsardzību un nozaga daudzus vērtīgus datus, tostarp Starptautiskās kosmiskās stacijas avota kodus. Vēljoprojām Jamesa sarakstā bija iebrukumi valsts aizsardzības ministrijas serveros.
Pats jaunietis vairākkārt ir izteicies, ka neuzticas valdībai un ka lietotāji paši ir vainīgi pie savas datoru neaizsargātības. Piemēram, Jamesa teica, ka programmatūras atjauninājumu neievērošana ir tiešs ceļš uz to, lai kādu dienu tiktu uzlauzti. Novecojušas programmas jau kāds noteikti bija uzlauzis, viņš uzskatīja. Ar lielu ministriju un uzņēmumu izstrādēm haikeris izturējās ar nievājo attieksmi, uzskatot, ka tās ir pārspīlētas.
Jonathan radītais kaitējums tika novērtēts miljonos dolāru, un viņa stāsts beidzās traģiski – 2008. gadā, 24 gadu vecumā, hakera dzīve noslēdzās pašnāvībā.
Daudzi saistīja viņu ar masveida haikeru uzbrukumiem 2007. gadā, tostarp informācijas par kredītkaršu noplūdi no miljoniem TJX mazumtirgotāju klientu, bet James to noliedza. Šo notikumu un nožēlojamo beigu dēļ daudzi uzskata, ka patiesībā hackers varēja tikt nogalināts.
Kryptovalūtu biržas krahs
Nedēļu laikā straujā Bitcoin cenas pieaugums satrauca tīkla lietotājus.
Lai gan ar kavēšanos, ir vērts atcerēties bankrotējušās Mount Gox biržas stāstu, kas iznīcina rezultātā vairākiem kiberuzbrukumiem. 2013. gada augusta stāvoklī apmēram 47% no visām Bitcoin transakcijām tika veiktas caur šo platformu, un tirdzniecības apjoms dolāros pārsniedza 80 procentus no pasaules kriptovalūtu apgrozījuma. 2014. gada janvārī šis serviss ieņēma trešo vietu tirdzniecības apjomā tirgū, kas liecina par tā nozīmīgumu kriptovalūtu tirdzniecībā tajā laikā.
Patiesībā problēma bija ne tikai hakeru uzbrukumā – Mount Gox trūka versiju kontroles, kas apgrūtināja koda ievainotību izsekošanu, kā arī grāmatvedības sistēmas, kas ļautu sekot finanšu operācijām, tas ir, šis ir tipisks "atvērtās durvis" gadījums. Uzbrukums 2014. gadā atklātajai ievainojamībai bija tikai laika jautājums. Negatīvo seku rezultātā, kas ilga apmēram 3 gadus, birža zaudēja vairāk nekā pusmiljardu dolāru.
Prātīgās finansiālās un reputācijas izmaksas pilnībā iznīcināja Mount Gox, bet turpmākās transakcijas noveda pie Bitcoin kursa sabrukuma. Rezultātā daudzi cilvēki zaudēja savus uzkrājumus, kas tika glabāti virtuālajā valūtā, hakeru darbību dēļ. Kā vēlāk Tokijas tiesā paziņoja Marks Karpeles (Mt.Gox izpilddirektors), "tehniskas kļūmes platformā radīja piekļuvi mūsu klientu līdzekļu nelikumīgai izņemšanai".
Visu noziedznieku identitāte netika noskaidrota, taču 2018. gadā tika arestēts Aleksandrs Vinņiks, viņam tika izvirzītas apsūdzības naudas atmazgāšanā, kas iegūta noziedzīgā veidā summā no „četriem līdz deviņiem miljardiem dolāru”. Tieši šādi apmēri (atkarībā no pašreizējā biržas kursa) tiek lēsti par 630 tūkstošiem Bitcoin, kas pazuda Mt.Gox sabrukuma dēļ.
Adobe Systems uzbrukums
2013. gadā notika lielākā hakeru datu zādzība no lietotājiem.
Adobe Systems izstrādātājs paziņoja, ka noziedznieki nolaupījuši programmatūras avota kodu un datus no gandrīz 150 miljoniem cilvēku.
Situācijas sarežģītību radīja pati kompānija, pirmās bojājuma pazīmes iekšējā sistēmā tika konstatētas jau divas nedēļas pirms uzbrukuma, tomēr Adobe speciālisti tās uzskatīja par neatbilstošām hakeriem. Vēlāk uzņēmums publicēja izlīdzinātas zaudējumu skaitliskās vērtības, atsaucoties uz pārliecinošu pierādījumu trūkumu. Rezultātā hakeri nolaupīja dati par gandrīz 3 miljoniem lietotāju banku kartēm no 150 miljoniem kontu, un atsevišķas bažas radīja koda zādzība, kas nozīmē, ka hakeri viegli spēja reproducēt dārgu programmatūru.
Visas problēmas beidzās ar nelielu biedēšanu, jo, nezināmu iemeslu dēļ, hakeri neizmantoja iegūtos datus. Šajā stāstā ir daudzas neskaidrības un neatbildēti jautājumi, dati būtiski atšķiras atkarībā no laika un informācijas avota.
Adobe tikās ar sabiedrības nosodījumu un izdevumiem papildu aizsardzībai; citādi, ja noziedznieki būtu nolēmuši izmantot iegūtos datus, uzņēmuma un lietotāju zaudējumi būtu milzīgi.
Moralizējošie hakeri
Grupējums The Impact Team iznīcināja Avid Life Media (ALM) mājaslapas.
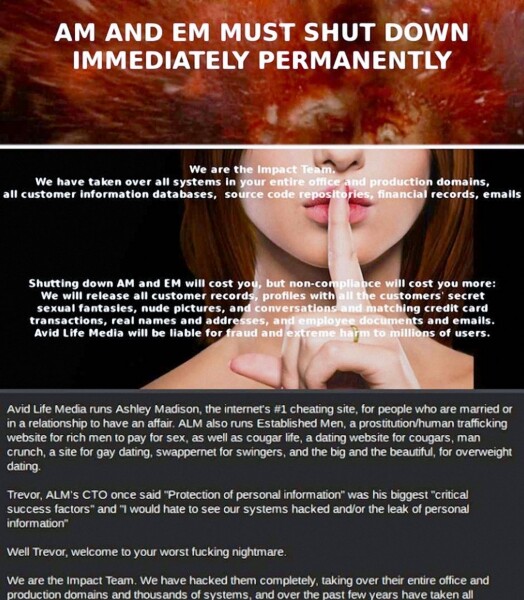
Vairumā gadījumu kibernoziedznieki zaga naudu vai lietotāju personiskos datus izmantošanai vai pārdotšanai, taču grupējuma The Impact Team motīvi bija citi. Pati slavenākā šī hakeru grupējuma lieta bija Avid Life Media piederējo mājaslapu iznīcināšana. Trīs šīs kompānijas mājaslapas, tostarp portāls Ashley Madison, bija vietas, kur cilvēki iepazinās, meklējot laulības pārkāpšanas iespējas.
Mājaslapu specifiskā orientācija jau bija strīdu priekšmets, bet fakts paliek nemainīgs – Ashley Madison, Cougar Life un Established Men serveros bija saglabāta milzīga personiskās informācijas deva par cilvēkiem, kuri krāpa savus partnerus. Situācija ir interesanta arī tāpēc, ka ALM vadība bija ieinteresēta uzlauzt konkurentus – CEO un CTO sarakstē tika pieminēta uzlaušana viņu tiešajam konkurentam Nerve. Pusstundas pirms tam ALM bija vērsusies pie Nerve, vēlējoties kļūt par partneri un iegādāties viņiem piederošo mājaslapu. Grupējums The Impact Team pieprasīja no mājaslapu īpašniekiem pilnīgu darbības pārtraukšanu, pretējā gadījumā visi lietotāju dati tiks publiski pieejami.
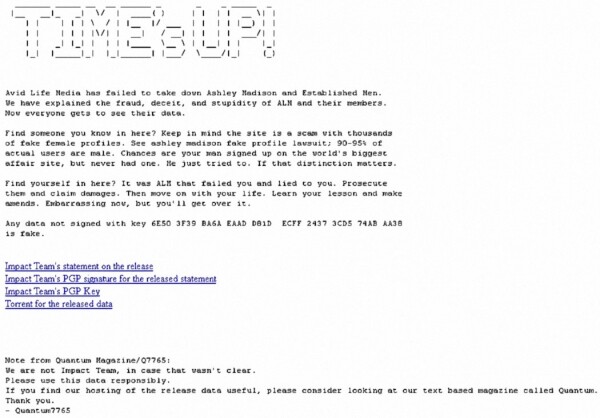
Avid Life Media uzskatīja, ka hakeri blēdās un to ignorēja. Kad paziņotais laiks — 30 dienas — beidzās, The Impact Team pildīja solījumu pilnā apmērā — tīklā nonāca vairāk nekā 30 miljonu lietotāju dati, tostarp viņu vārdi, paroles, e-pasta adreses, ārējie dati, sarakstes vēstures. Tas noveda pie viroja laulību šķiršanas procesu, skaļiem skandāliem un pat iespējams… vairākiem pašnāvībām.
Grūti teikt, vai hakeru motīvi bija tīri, jo viņi prasa naudu. Jebkurā gadījumā ir maz ticams, ka tāda veida taisnīgums bija vērts cilvēku dzīvības.
Neredzot robežas nebeidzamā meklējumā pēc NLO
Gērijs Makkinons uzlauza NASA, Aizsardzības ministrijas, Jūras spēku un Gaisa spēku ASV serverus.
Mūsu stāstu gribētos noslēgt ar smieklīgu piezīmi: saka, ka «muļķīgā galva rokām miera nedod». Šis teikums pilnīgi atbilst Gārī Makkinona, vienam no hakeriem, kuri uzbruka NASA, gadījumam. Iemesls, kāpēc mānīgs laikā uzlauza gandrīz simts datora aizsardzības sistēmas ar slepenajiem datiem, ir pārsteidzošs. Gārī ir pārliecināts, ka ASV valdība un zinātnieki slēpj no iedzīvotājiem datus par citplanētiešiem, kā arī par alternatīviem enerģijas avotiem un citām tehnoloģijām, kas ir noderīgas parastiem cilvēkiem, bet neizdevīgas uzņēmumiem.
2015. gadā Gārī Makkinons sniedza interviju Rišardam D. Holam RichPlanet TV kanālā.
Viņš pastāstīja, ka vairākus mēnešus krājas informācija no NASA serveriem, sēžot mājās ar vienkāršu datoru ar Windows, un ieguva piekļuvi failiem un mapēm, kas satur informāciju par ASV valdības slepeno programmu starpplanētu lidojumiem un kosmosa izpēti, antigravitācijas tehnoloģijām, brīvo enerģiju, un tas nav izsmeļošs informācijas saraksts.
Makkinons ir īsts sava amata meistars un patiesi sapņotājs, bet vai vajadzēja tiesas prāvu, dzenoties pēc UFO? Tā kā ASV valdība izraisīja zaudējumus, Gārī bija spiests palikt Apvienotajā Karalistē un dzīvot bailēs no izdošanas. Ilgu laiku viņš atradās personīgas aizsardzības paspārnē pie TeRezas Mejas, kas tobrīd ieņēma iekšlietu ministres amatu Apvienotajā Karalistē; viņa ar tiešu rīkojumu aizliedza nodot viņu ASV iestādēm. (Interesanti, vai kāds tic politiķu cilvēcībai? Varbūt Makkinons patiešām ir vērtīgas informācijas nesējs.) Cerēsim, ka hakeram vienmēr būs veiksme, jo Amerikas Savienotajās Valstīs viņam draud 70 gadu cietumsods.
Visticamāk, kaut kur ir hakeri, kuri nodarbojas ar savu darbu no vēlmes palīdzēt kādam vai mīlestības pret mākslu, tomēr šādas darbības vienmēr ir kā divas galus kabatas. Pārāk bieži chase dēļ taisnīguma vai citu noslēpumu apdraud cilvēku labklājību. Visbiežāk upuri ir cilvēki, kuriem nav nekādas saistības ar hakeriem.
Ja jūs interesē kāda no rakstā apskatītajām tēmām, lūdzu, uzrakstiet komentāros, iespējams, mēs varēsim to izskaidrot detalizētāk kādā no nākamajiem materiāliem.
Ievērojiet tīkla drošības noteikumus un sargājiet sevi!
Reklāmas tiesībās
Episkie serveri — tas ir ar DDoS uzbrukumu aizsardzību, kas jau ir iekļauta plānu izmaksās. Maximāla konfigurācija — 128 CPU kodoli, 512 GB RAM, 4000 GB NVMe.
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish