

Mūsu klientu vidū ir uzņēmumi, kas izmanto Kaspersky risinājumus kā korporatīvo standartu un patstāvīgi pārvalda antivīrusu aizsardzību. Šķiet, ka viņiem nepiestāv pakalpojums ar virtuālajiem darbvirsmām, kurā antivīrusu uzrauga pakalpojumu sniedzējs. Šodien parādīšu, kā klienti var paši pārvaldīt aizsardzību, neapdraudot virtuālo darbvirsmu drošību.
No mēs jau stāstījām par to, kā aizsargājam klientu virtuālās darbvirsmas. Antivīruss VDI pakalpojuma ietvaros palīdz nostiprināt aizsardzību mākoņos un patstāvīgi to kontrolēt.
Pirmajā raksta daļā es parādīšu, kā mēs pārvaldām risinājumu mākoņos, un salīdzināšu «mākoņu» Kaspersky rādītājus ar tradicionālo Endpoint Security. Otrā daļa būs par patstāvīgas pārvaldības iespējām.
Kā mēs pārvaldām risinājumu
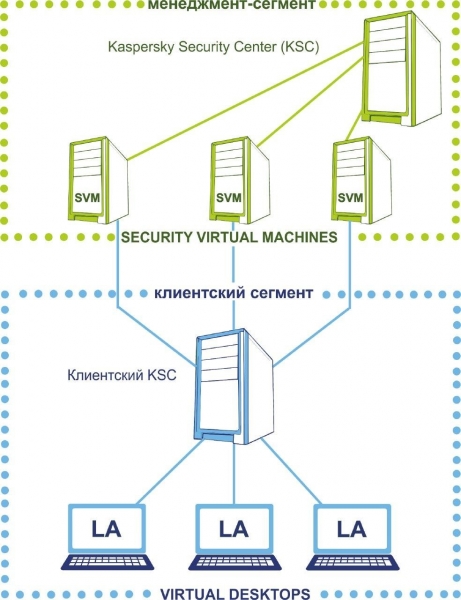
Lūk, kā izskatās risinājuma arhitektūra mūsu mākoņos. Antivīrusam mēs izdalām divas tīkla segmentus:
- klientu segments, kur atrodas lietotāju virtuālās darbvietas,
- pārvaldības segments, kur atrodas antivīrusa servera daļa.
Pārvaldības segments paliek mūsu inženieru kontrolē, klientiem nav piekļuves šai daļai. Pārvaldības segments ietver KSC galveno administrēšanas serveri, kas satur licences failus un atslēgas klientu darbvietu aktivizēšanai.
Lūk, no kā sastāv risinājums Kaspersky laboratorijas terminoloģijā.
- Lietotāju virtuālajās darbvirsmās tiek uzstādīts viegls aģents (LA). Tas nenodrošina failu pārbaudi, bet sūta tos uz SVM un gaida «augšējo spriedumu». Rezultātā lietotāja darbvirsmas resursi netiek tērēti antivīrusu aktivitātēm, un darbinieki neveic sūdzības, ka «VDI palēnina visu».
- Pārbaudi veic atsevišķa aizsardzības virtuālā mašīna (Security virtual machine, SVM). Tas ir speciāls drošības ierīce, uz kuras atrodas ļaunprātīgas programmatūras datu bāzes. Pārbaudes laikā slodze tiek novirzīta uz SVM: caur to vieglais aģents sazinās ar serveri.
- Kaspersky security center (KSC) pārvalda aizsardzības virtuālās mašīnas. Tā ir konsolē ar uzdevumu un politiku iestatījumiem, kuri tiks piemēroti gala ierīcēs.
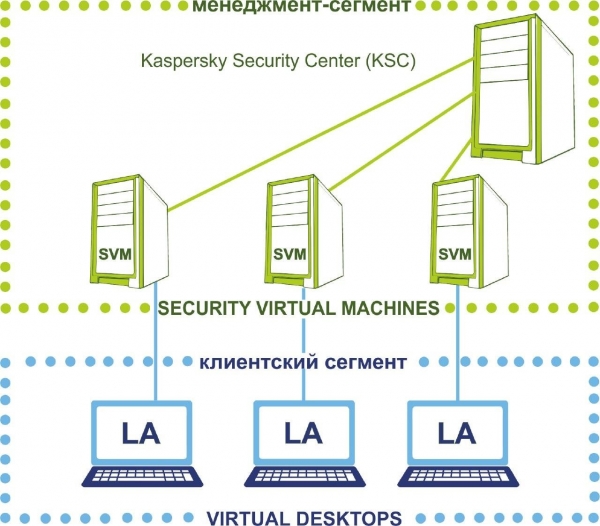
Šāds darbības ķēdes plāns sola ietaupīt līdz pat 30% vietējās mašīnas resursu salīdzinājumā ar antivīrusu datorā. Apskatīsim, kā tas darbojas praksē.
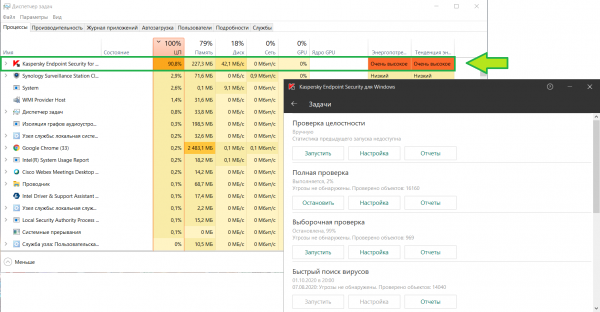
Salīdzinājumam izmantoju savu darba klēpjdatoru ar uzstādītu Kaspersky Endpoint Security, palaidu skenēšanu un apskatīju resursu patēriņu:
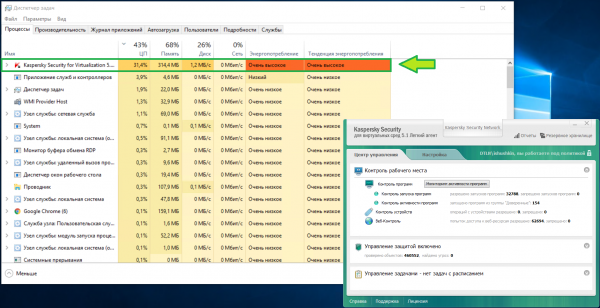
Bet šī pati situācija virtuālajā darbvirsmā ar līdzīgām specifikācijām mūsu infrastruktūrā. Atmiņas patēriņš ir aptuveni vienāds, bet CPU noslodze ir divreiz zemāka:
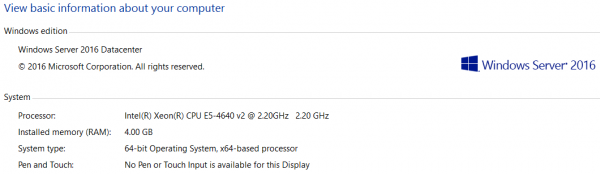
Pats KSC arī ir diezgan prasīgs attiecībā uz resursiem. Mēs piešķiram tam
pietiekami daudz, lai administratoram būtu ērti strādāt. Skatieties paši:
Ko kontrolē klients
Tātad ar uzdevumiem, kas saistīti ar pakalpojumu sniedzēju, esam tikuši galā, tagad nodosim klientam antivīrusu aizsardzības pārvaldību. Tam mēs izveidosim apakšserveri KSC un pārvietosim to klienta segmentā:
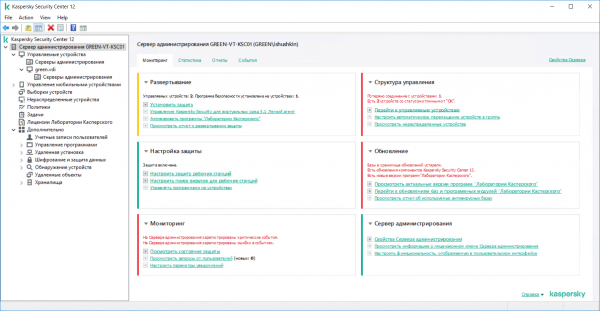
Ienāksim klienta KSC konsolē un aplūkosim, kādi noklusējuma iestatījumi būs klientam.
Uzraudzība. Pirmajā cilnē redzam uzraudzības paneli. Uzreiz skaidrs, kurām problēmām pievērst uzmanību:
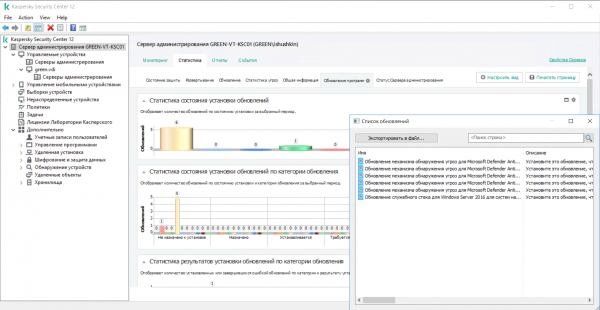
Pāriesim tālāk uz statistiku. Daži piemēri tam, ko šeit var apskatīt.
Šeit administrators uzreiz redzēs, ja kādās mašīnās nav uzstādīta atjauninājums
vai ir radusies cita problēma, kas saistīta ar programmatūru virtuālajās darbvirsmās. To
atjaunināšana var ietekmēt visas virtuālās mašīnas drošību:
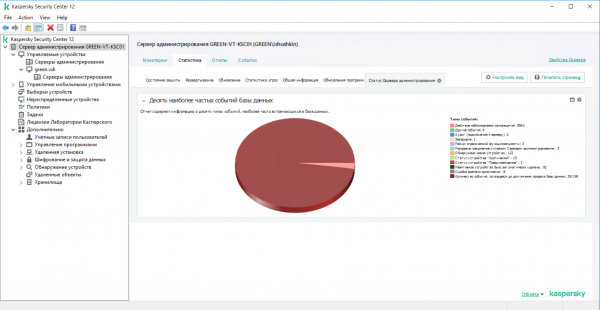
Šajā cilnē var analizēt atklātās draudus līdz konkrētai atklātai problēmai aizsargātajās ierīcēs:
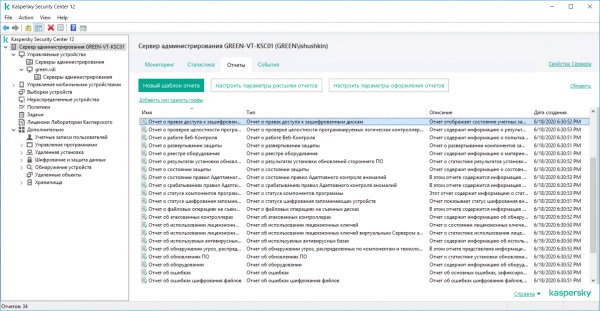
Trešajā cilnē ir visi iespējamie iepriekš iestatīti pārskatu varianti. Klienti var veidot savus pārskatus no šabloniem, izvēlēties, kura informācija tiks attēlota. Ir iespējams iestatīt regulāru nosūtīšanu uz e-pastu vai skatīt pārskatus lokāli no servera
administrēšanas (KSC).
Administrēšanas grupas. Labajā pusē redzam visus pārvaldītos ierīces: mūsu gadījumā – virtuālās darbvirsmas, kas tiek pārvaldītas ar KSC serveri.
Tās var apvienot grupās, lai izveidotu kopīgas uzdevumus un grupu politikas dažādām nodaļām vai visiem lietotājiem vienlaikus.
Kad klients ir izveidojis virtuālo mašīnu privātajā mākonī, tā tiek nekavējoties definēta tīklā, un Kaspersky to nosūta uz nepārdalītajām ierīcēm:
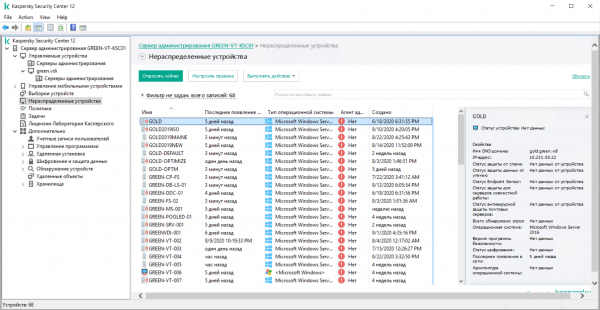
Uz nepārdalītajām ierīcēm neattiecas grupu politikas. Lai nepārdalītu virtuālos darbstacijas grupās manuāli, var izmantot noteikumus. Tā mēs automatizējam ierīču pārvietošanu grupās.
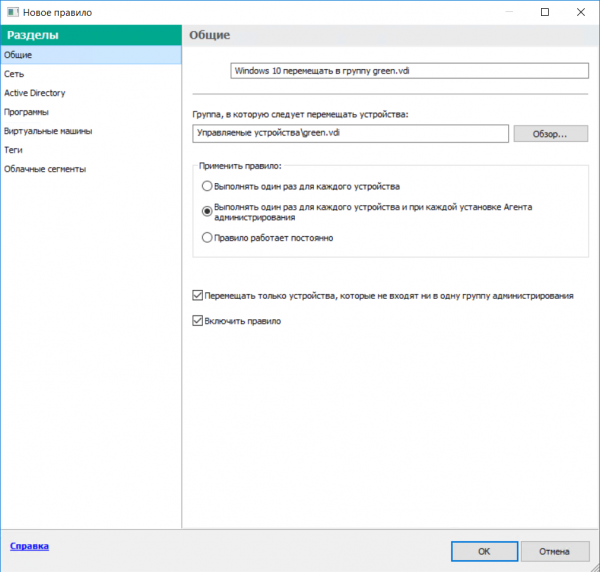
Piemēram, virtuālie darbstacijas ar Windows 10, bet bez uzstādīta administrēšanas aģenta nonāks grupā VDI_1, bet ar Windows 10 un uzstādītu aģentu – grupā VDI_2. Analogi šim ierīces var automātiski sadalīt, balstoties uz to domēna piederību, atrašanās vietu dažādos tīklos un noteiktiem tagiem, kurus klients var noteikt balstoties uz savām vajadzībām un prasībām.
Lai izveidotu noteikumu, vienkārši palaižam ierīču sadales noteikumu vedni:
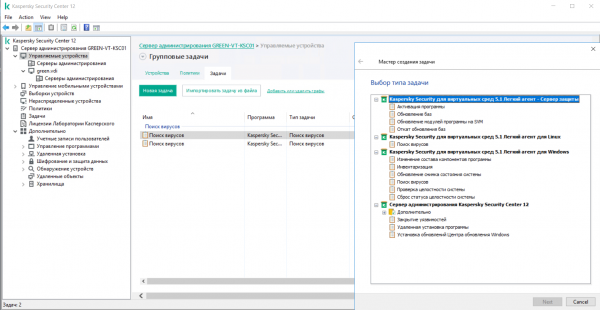
Grupu uzdevumi. Ar KSC uzdevumiem automatizējam noteikumu izpildi noteiktā laikā vai kādā brīdī, piemēram: vīrusu pārbaude tiek veikta ārpus darba laika vai kad virtuālā mašīna ir "neaktīva", kas savukārt samazina slodzi uz VM. Šajā sadaļā ir ērti plānot vīrusu pārbaudes virtuālajās darbstacijās grupā, kā arī atjaunināt vīrusu datu bāzes.
Lūk, pilns pieejamo uzdevumu saraksts:
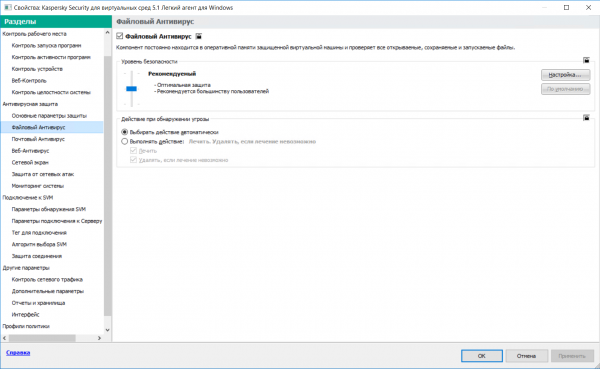
Grupu politikas. No dēla KSC klients var pats izplatīt aizsardzību jaunām virtuālajām darbstacijām, atjaunināt parakstus, konfigurēt izņēmumus
failiem un tīklam, veidot ziņojumus, kā arī pārvaldīt visus savas mašīnas pārbaudes veidus. Ieskaitot – ierobežot piekļuvi konkrētiem failiem, vietnēm vai hostiem.
Galvenā servera politikas un noteikumus var ieslēgt atpakaļ, ja kaut kas noiet greizi. Pašā sliktākajā gadījumā, ja konfigurācija ir nepareiza, vieglie aģenti zaudēs savienojumu ar SVM un atstās virtuālās darbstacijas bez aizsardzības. Mūsu inženieri nekavējoties saņems par to paziņojumu un varēs ieslēgt politiku mantošanu no galvenā KSC servera.
Tās ir galvenās iestatījumi, par kuriem es gribēju pastāstīt šodien.
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish