

„Es esmu mantoju šo neskaidrību,
sākot ar bezkaunīgajiem Zello; LinkedIn
un beidzot ar «visiem pārējiem» Telegram platformā
manā pasaulē.Un tad, izsīstot,
valsts amatpersona steidzīgi un skaļi piebilda:
bet es kārtību (šeit IT jomā) ieviesīšu“
(…).
Durovs, pamatoti uzskata, ka autoritārie režīmi viņa, šifrētā punkta, jābaidās, bet Roskomnadzor un zelta vairogi ar saviem DPI filtriem viņu īpaši neuztrauc»
(Politiskā tehnika)
Mana tehniskā politika ir vienkāršāka, varu šeit izklāstīt savas pārdomas par bezrūpīgajām bloķēšanām Krievijā, bet uzskatu, ka progresīvie pilsoņi Modern Krievijā un Habrā izjuta uz savas ādas esošās varas neprofesionalitāti, tāpēc ierobežošos ar vienu frāzi: mūsu tehniskā politika ir «Digitālā pretestība». «nodrošinot ģimenes locekļiem noturīgu saziņas kanālu».
MTProto proxy Telegram izvietošana
- Tehniskā sarežģītība — «nepārāk sarežģīti», ja, piemēram, seko šai piezīmju grāmatiņai.
- Uzticamības līmenis — «virs vidējā»: docker attēls strādā stabilitātē, to nav nepieciešams restartēt katru dienu, kā rakstīts izstrādātāju oficiālajā dokumentācijā Telegram, bet kādas ievainojamības konteinerā noteikti ir.
- Izturības/trauksmes līmenis — 10 igilovci vērp savus sazvērestības «radinieki lieto», aizliegums nekad nav bijis no RKN visu laiku (kopš pavasara).
- Uzticības līmenis — «publiskais mazais neuzticība», problēma ir klientu pusē (daži draugi ar aizdomām izturas pret manu MtprotoProxy).
- Testosterona līmenis — «nav pieaudzis».
- Finanšu izdevumi — «0₽».
- Finanšu atlīdzība — «no Durova pilsoņa neatkarīga». Atalgojums — iespēja uzspiest reklāmu.
Mēs izvietosim mūsu TelegramProxy uz «bezmaksas/personalizētām» Amazon-ec2 jaudām: t2.micro. Es izmantoju šo mašīnu.
Labi, esam izvietojuši savu bezmaksas servera, dodamies uz oficiālo vietni dockerhub un lejupielādējam docker konteineru.
Nav nepieciešams meklēt kādu attēlu, failu vai burvju pogu — «tādu nav», visa maģija notiek CLI:
$ docker pull telegrammessenger/proxy #attēls lejupielādēts.Bet pirms «šī» uzstādiet docker CLI:
sudo apt-get install docker.io dockerTālāk, oficiālajā MtprotoProxyTelegram dokumentācijā mums piedāvā izdarīt aptuveni sekojošo, rīkojamies:
$ sudo su && docker run -d -p443:443 --name=mtproto-proxy --restart=always -v proxy-config:/data telegrammessenger/proxy:latest #uzsākam mūsu konteineru «mtproto-proxy».
Pēc šīs komandas termināla izvadē parādīsies HEX virknes, bet tas mūs neinteresē.
Rakstām CLI:
$ docker logs mtproto-proxyUn iegūstam nepieciešamos datus:
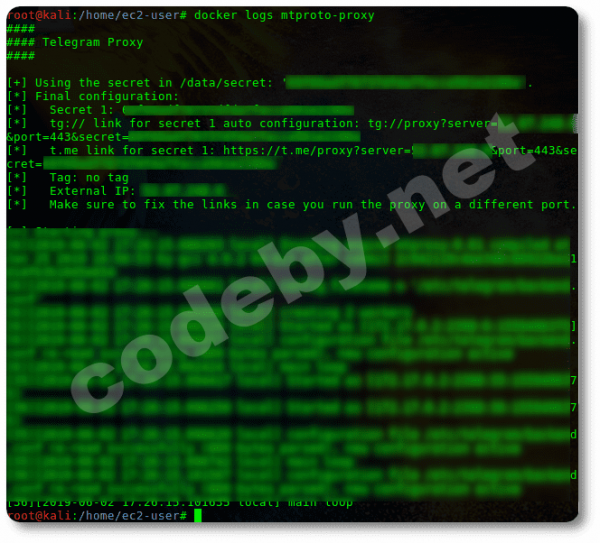
Šī žurnāla izvadē mums parāda (noslēpjot):
A) mūsu servera IP (ārējā servera IP);
B) un nejaušu noslēpumu — nejauša virkne HEX.
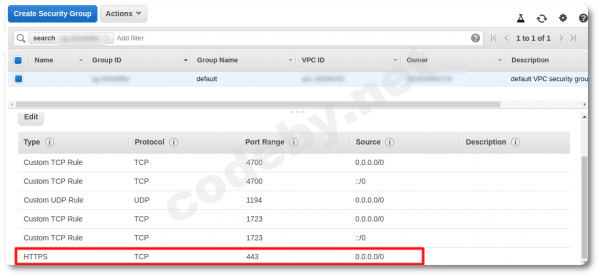
Pirms reģistrēt mūsu MtproProxy, ir nepieciešams iestatīt galveno ugunsmūri virs iptables (neatkarīgi no tā, kā jūs novirzāt datu plūsmu šajā VPC, tā būs nepaklausīga, jo pats galvenais ugunsmūris Amazon-EC2 atrodas tīmekļa interfeisā un tai ir augstāks prioritāte nekā iptables).
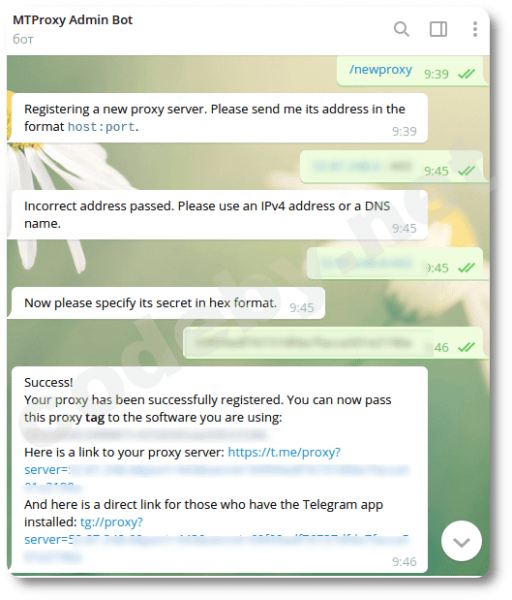
Pārejam uz "konsoli Amazon-EC2" drošības grupā un atveram ienākošo 443 portu (loģiska datu plūsmas slēpšana pagaidām). Izņemam no žurnāla mūsu datus "IP un noslēpumu" un dodamies uz Telegram ziņojumapmaiņu, atrodam oficiālo MTProxy Admin Bot (@MTProxybot) un reģistrējam mūsu MtproProxy: uzsākam komandu [\/newproxy] un ievadām [mūsu_ip:443], kā arī mūsu [noslēpumu\/HEX].
Ja pieļausiet kļūdas datu ievadē, bots būs nikns un nosūtīs jūs uz…
Ja abas rindiņas aizpildītas bez kļūdām, tad saņemsiet apstiprinājumu un darba saiti uz jūsu aktīvo MtprotoProxyTelegram, ko varat dalīties ar jebkuru.
Arī caur šo botu var pievienot jūsu sponsoru kanālu (bet ne čatu), kur jūs uzspiedīsiet savus uzskatus lietotājiem, kas pieslēgušies jūsu
, bet var arī „neizsist”, un nesatraukt savus potenciālos klientus, nerādot kanālu fiksētajā sarakstā ziņojumapmaiņā. serverimVēl pāris vārdi par botu, tur var pieprasīt statistiku, bet "arī pīrāgs". Acīmredzot "statistika" ir pieejama, kad ap tevi ir Mahacikalas "ēdāji".
Cik mēs varam pieslēgt lietotāju uz mūsu servera? Un vispār, kas\/kas tur? Kas? Un cik?
Uzraudzība
Skatāmies, kas tur ir pēc oficiālās dokumentācijas… Aha, tā jādara:
$ curl http:\/\/localhost:2398\/stats vai tā $ docker exec mtproto-proxy curl http:\/\/localhost:2398\/stats # un mums sniegs statistiku tieši CLI.
„Turiet kabatu plašāk” Pēc ieteiktajām komandām mēs vienmēr saņemsim līdzīgu kļūdu:curl: (7) Neizdevās izveidot savienojumu ar localhost portu 2398: Savienojums atteikts
«Mūsu proxies darbosies. Bet! Pīrāgs, nevis statistiku mēs saņemsim.»
Varam nodarboties ar lietām sarkano acu cilvēkiem: pārbaudīt
$ netstat -an | grep 2398 un...
Vispirms es domāju, ka tas ir kārtējais Telegram izstrādātāju kļūda (un es joprojām tā domāju), tad atradu pagaidu labu risinājumu: polēt Docker konteineru ar failu.Vispirms es domāju, ka tas ir vēl viens izstrādātāju Telegram kļūdainais darbs (un es joprojām tā domāju), taču atradu laiku, kā arī pieņemamu risinājumu: noslīpēt ar smilšpapīru Docker konteineru.
Vēlāk manī nonāca informācija:
par valsts Roskomnadzor deju ap "statistiku".
"Mēs esam bloķējuši daļu publisko proksiju savos serveros, izmantojot firehol projekta datu bāzes. Šis projekts uzrauga sarakstus ar publiskajiem proksijiem un veido datu bāzes ar tiem.
Kopš šī brīža (ti, jau gandrīz divas dienas) mūsu Krievijas proksim nav bijis bloķēts neviens IP adreses.
3. Pastāstīsim, kā izveidot gandrīz neievainojamu proksiju pret Roskomnadzor un dalīsimies ar publisko proksiju bloķēšanas skriptu.
— Atjauniniet docker konteineru (vai MTProto proksija demon), līdz pēdējai versijai: RKN nosaka vecās versijas pēc statistikas porta, kas bija saistīts ar 0.0.0.0 un skaidri identificējās visai internetā. Labāk — atveriet nepieciešamos portus ar iptables un aizveriet pārējos (atcerieties, ka docker konteinerā jāizmanto FORWARD noteikums).
— Roskomnadzor jau sen ir iemācījies noslogot trafiku: viņi redz pieejas iekš HTTP un SOCKS5 proksijiem, kā arī redz veco MTProto proksija obfuskācijas versiju.
Kad dažu pakalpojumu sniedzēju klienti, kuriem ir uzstādīta šāda dempinga programmatūra, pieslēdzas Telegram caur tādiem proksijiem, RKN redz šādas piekļuves un uzreiz bloķē šos proksijus. Tas pats attiecas uz MTProto proksiju ar veco obfuskāciju.
Risinājums: izsniedziet klientiem, kuri pieslēdzas proksiem, slepeno atslēgu tikai ar dd sākumā (nav nepieciešams norādīt papildu burtus dd MTProto proksija iestatījumos). Tas aktivizēs obfuskācijas versiju, kuru demping programmatūra nespēj noteikt.
Un nekādu HTTP un SOCKS5 proksiju.
— Pasākums, ar kuru katrs Telegram proksija īpašnieks, kurš regulāri tiek bloķēts RKN, var pilnībā (vai gandrīz pilnībā) pārtraukt bloķēšanas (un vienlaikus pārliecināties, ka RKN melo).
Skripts, kurš bloķē publiskos proksijus un neliela rokasgrāmata tam.
→ Avots
Mūsu proksis ir rietumu, nebija nekādu problēmu/bloķēšanas pavasara un patīkamās vasaras dienās, tas arī neizraisīja radošas problēmas, tāpēc es neriskēju ar tempā zaudēšanu un neesmu pievienojis priekšmetu dd* atslēgai.
Rokasgrāmata "statistikas iegūšana/uzraudzība" saskaņā ar oficiālajām MtprotoProxyTelegram instrukcijām — nedarbojas/ir novecojusi, būs jālabo docker attēls.
Labojam.
Mūsu konteiners joprojām ir palaists:
$ docker stop mtproto-proxy #apstājam mūsu palaisto docker konteineru un uzsākam jaunu attēlu ar izlaistu statistikas karodziņu
$ docker run --net=host --name=mtproto-proxy2 -d -p443:443 -v proxy-config:/data -e SECRET=jūsu_ievērojamais_taustāmais_hex telegrammessenger/proxy:latest
Pārbaudīsim statistiku:
$ curl http://localhost:2398/statscurl: (7) Neizdevās pieslēgties pie 0.0.0.0 port 2398: Savienojums atteikts
Statistika joprojām nav pieejama .!..
Noskaidrojam docker konteineru identifikatoru:
$ docker psKONTEINERA ID ATTĒLS KOMANDA IZVEIDOTS STATUSS PORTI NOSAUKUMI
f423c209cfdc telegrammessenger/proxy:latest «/bin/sh -c ‘/bin/ba…» Pirms vienas stundas Augsts Aptuveni minūti 0.0.0.0:443->443/tcp mtproto-proxy2
Ieejam ar savu noregulējumu docker konteinerā:
$ sudo docker exec -it f423c209cfdc /bin/bash

$ apt-get update
$ apt-get install nano
$ nano -$ run.sh
Un pašā pēdējā rindiņā skriptā «run.sh» pievienojam izlaisto karodziņu:
«—http-stats»
«exec /usr/local/bin/mtproto-proxy -p 2398 -H 443 -M «$WORKERS» -C 60000 —aes-pwd /etc/telegram/hello-explorers-how-are-you-doing -u root $CONFIG —allow-skip-d h —nat-info «$INTERNAL_IP:$IP» $SECRET_CMD $TAG_CMD»
Pievienojiet «—http-stats», kas izskatās apmēram šādi:
«exec /usr/local/bin/mtproto-proxy -p 2398 --http-stats -H 443 -M "$WORKERS" -C 60000 --aes-pwd /etc/telegram/hello-explorers-how-are-you-doing -u root $CONFIG --allow-skip-d h --nat-info "$INTERNAL_IP:$IP" $SECRET_CMD $TAG_CMD»
Ctrl+o/Ctrl+x/Ctrl+d (saglabāt/iziet no nano/iziet no konteineru).
Pārstartējam mūsu docker konteineru:
$ docker restart mtproto-proxy2Viss, tagad, izpildot komandu:
$ curl http://localhost:2398/stats #iegūstam plašu statistiku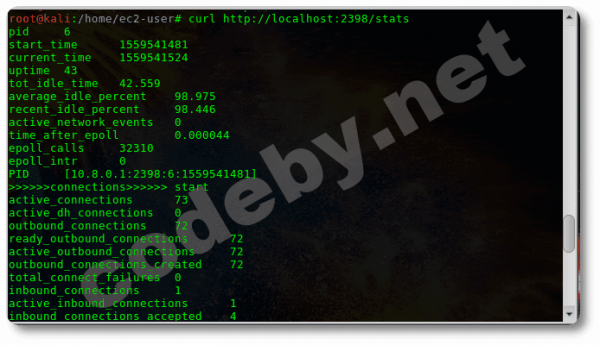
Statistikā ir daudz «atkritumu» (uz ekrāna 1/3 tās daļa), izveidojam alias:
$ echo "alias telega='curl localhost:2398/stats | grep -e total_special -e load_average_total'" >> .bashrc && bashIegūstam to pašmērķi, kādēļ noslīcinājām docker konteineru: pieslēgumu skaits un slodze:
$ telega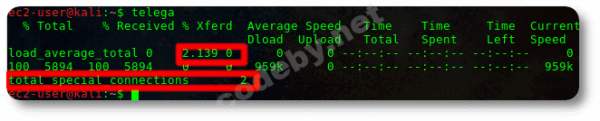
Docker konteineru darbojas, statistika griežas.
Izmantotie resursi
Kaut arī tu esi kruts Stevarts Redmans, pat tu atstāj pēdas uz saviem apakšveļiem. Strādājošs Docker attēls atstāj ievērojamu pēdas.
Nav jēgas izklāstīt docker attēlu priekšrocības un trūkumus; docker konteineris ir mini-vietējā mašīna, kas patērē resursus, mazāk nekā „īsta” virtuālā mašīna, piemēram, VirtualBox, bet patērē.
1) Uzsākts ar statistiku docker attēls vai bez, divi klienti vai desmit — resursi tiek izmantoti līdzīgi: 75% no kopējās CPU t2.micro veiktspējas.
2) Skatāmies VPC servera uzraudzību:
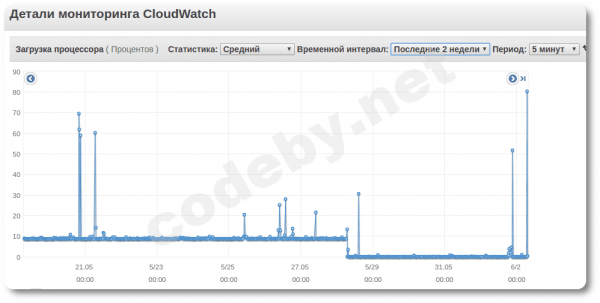
No resursu izmantošanas grafika uz VPC redzam, ka docker konteineris nepārtraukti patērē ~7,5% no kopējās maksimālās CPU veiktspējas un 28. maijā tika apstādināts manis tīšām/uz laiku (Piezīme — uz servera darbojas arī OpenVPN & pptp).
Kāpēc 10% pastāvīga CPU slodze ir limits šim serverim?
Jo ir ierobežojumi no Amazon EC2 puses, un tie tiek aprēķināti kredītos:
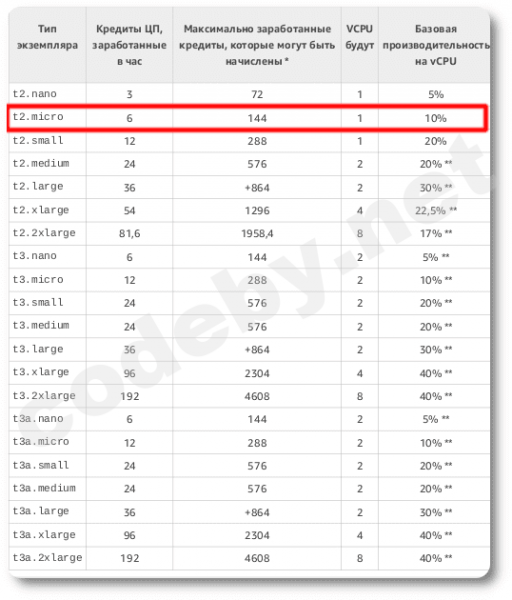
1 CPU kredīts = 1 CPU, kas darbojas ar 100% slodzi minūtes laikā, un mums ir 6 kredīti (tātad pīķos 100%-a CPU izmantošana ir iespējama 6 minūtes, pēc tam CPU jauda samazinās). Citas kombinācijas: piemēram, 1 CPU kredīts = 1 CPU, kas darbojas ar 50% slodzi divu minūšu laikā (tātad mēs varam izmantot CPU ar 50% slodzi 12 minūtes), vai, piemēram, pastāvīga 10%-ā CPU slodze visu laiku un tamlīdzīgi.
Secinājumi
- Mēs esam daļa no "Digitālās Pretestības". Nodrošinājām saviem "tētiem un māmiņām" uzticamu sakaru kanālu.
- Ja uz servera būs izvērsts MtprotoProxyTelegram un OpenVPN, bet ne vairāk, aiztures/ping/pārtraukumi nebūs, taču, ja jūs nepārtraukti eksperimentējat ar savu t2/micro, tad gaidiet savienojuma kavējumus.
- Mans pāri okeānam ping ~100-250ms, aiztures runas sakarā netiek jūtamas.
- Finanšu izdevumi par visu "šo" (ieskaitot VPC resursus) = 0₽.
Savās raksta kopijās.
UPD: Paldies daudziem hābra lietotājiem par noderīgajiem komentāriem, patiešām, iespējams (statistika tiek atbalstīta?), ir labāki analogi oficiālajam docker attēlam Mtproto proxy Telegram.
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish