

1. Ievads
Uzņēmumiem, kuriem nebija organizētas attālinātās piekļuves sistēmas, pirms dažiem mēnešiem tās steigā izvērsa. Ne visi administratori bija gatavi šādai "karstajai" situācijai; kā rezultātā radās drošības nepilnības: nepareiza pakalpojumu konfigurācija vai pat novecojušu programmatūras versiju uzstādīšana ar iepriekš atklātām ievainojamībām. Daži no šiem trūkumiem jau ir atgriezušies kā bumerangs, citiem ir veicies vairāk, taču secinājumus noteikti vajadzētu izdarīt visiem. Lojalitāte pret attālināto darbu ir ievērojami palielinājusies, un arvien vairāk uzņēmumu pieņem attālināto darbu kā pastāvīgu izpildes formu.
Tātad, iespēju nodrošināt attālinātu piekļuvi ir daudz: dažādi VPN, RDS un VNC, TeamViewer un citi. Administratori izvēlas atbilstoši korporatīvās tīkla struktūras un tajā esošo ierīču specifikai. Vispopulārākie paliek VPN risinājumi, tomēr daudzi mazi uzņēmumi izvēlas RDS (Attālinātās darbvirsmas pakalpojumus), jo tie ir vienkāršāki un ātrāki izvēršanā.
Šajā rakstā mēs detalizētāk runāsim par RDS drošību. Veiksim īsu pārskatu par zināmajām ievainojamībām, kā arī aplūkosim vairākus uzbrukuma scenārijus uz tīkla infrastruktūru, kas balstīta uz Active Directory. Ceram, ka kādam mūsu raksts palīdzēs veikt pārdomas un uzlabot drošību.
2. Neseni RDS/RDP ievainojamību gadījumi
Jebkura programmatūra satur kļūdas un ievainojamības, kuras izmanto ļaunprātīgas personas, un RDS nav izņēmums. Pēdējā laikā Microsoft bieži ziņo par jaunām ievainojamībām, mēs nolēmām veikt to īsu pārskatu:
Šī ievainojamība apdraud lietotājus, kuri savienojas ar kompromitētu serveri. Uzbrucējs var iegūt kontroli pār lietotāja ierīci vai nostiprināties sistēmā, lai iegūtu pastāvīgu attālinātu piekļuvi.
- / /
Šī ievainojumu grupa ļauj neautorizētam uzbrucējam attālināti izpildīt patvaļīgu kodu serverī ar RDS, izmantojot speciāli sagatavotu pieprasījumu. Tos var izmantot arī, lai izveidotu kāpurus — ļaunprātīgu programmatūru, kas inficē blakus esošās ierīces tīklā. Tādējādi šīs ievainojamības var apdraudēt visu uzņēmuma tīklu, un glābs tikai savlaicīga atjaunināšana.
Tā kā attālinātā piekļuve ir kļuvusi par aktuālu tēmu gan pētniekiem, gan ļaunprātīgiem lietotājiem, drīz vien, iespējams, mēs dzirdēsim par jaunām līdzīgām ievainojamībām.
Laba ziņa ir tā, ka ne visām ievainojamībām ir pieejami publiskie eksploitēšanas rīki. Sliktā ziņa – ļaunprātīgam lietotājam ar nepieciešamajām prasmēm nebūs grūti uzrakstīt eksploitācijas rīku, balstoties uz aprakstu, vai izmantojot metodes, piemēram, Patch Diffing (par to rakstījuši mūsu kolēģi ). Tāpēc mēs iesakām regulāri atjaunināt programmatūru un sekot jaunumiem par atrastajām ievainojamībām.
3. Uzbrukumi
Pārējā raksta otrajā daļā mēs parādīsim, kā sākas uzbrukumi tīkla infrastruktūrai, kas balstīta uz Active Directory.
Aprakstītās metodes ir piemērojamas sekojošā pārkāpēja modelim: ļaunprātīgs lietotājs, kuram ir lietotāja konts un piekļuve Remote Desktop Gateway – terminālserverim (bieži tas ir pieejams, piemēram, no ārējās tīkla). Izmantojot šīs metodes, ļaunprātīgais lietotājs varēs turpināt uzbrukumu infrastruktūrai un nostiprināt savu klātbūtni tīklā.
Tīkla konfigurācija katrā konkrētajā gadījumā var atšķirties, taču aprakstītās metodes ir diezgan universālas.
Gadījumi, kad iznāk no ierobežotas vides un palielina privilēģijas
Piekļūstot Remote Desktop Gateway, ļaunprātīgais lietotājs, visticamāk, sastapsies ar ierobežotu vidi. Pieslēdzoties terminālserverim, tajā tiek palaista lietojumprogramma: logs Remote Desktop pieslēgšanai iekšējiem resursiem, failu pārlūks, biroja komplekti vai jebkura cita programmatūra.
Uzbrucēja mērķis būs iegūt piekļuvi komandu izpildei, t.i., cmd vai powershell palaišanai. Tam var palīdzēt dažas klasiskas “smilšu kastes” pārsniegšanas tehnikas Windows. Apspriedīsim tās tālāk.
Varianta 1. Ļaunprātīgais lietotājs ir piekļuvis Remote Desktop pieslēgšanās logam Remote Desktop Gateway:
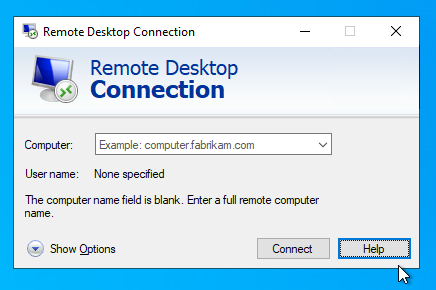
Atveras “Show Options” izvēlne. Parādās iespējas konfigurācijas failu manipulēšanai:
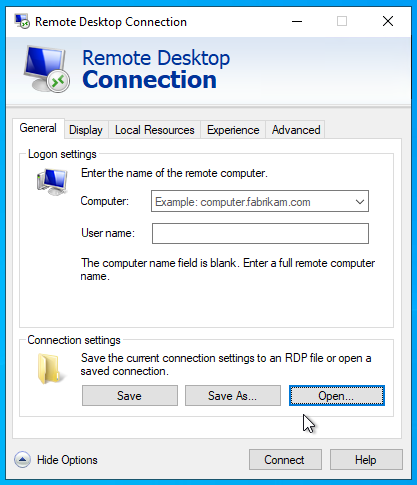
No šī loga var bez šķēršļiem piekļūt File Explorer, nospiežot jebkuru no “Open” vai “Save” pogām:
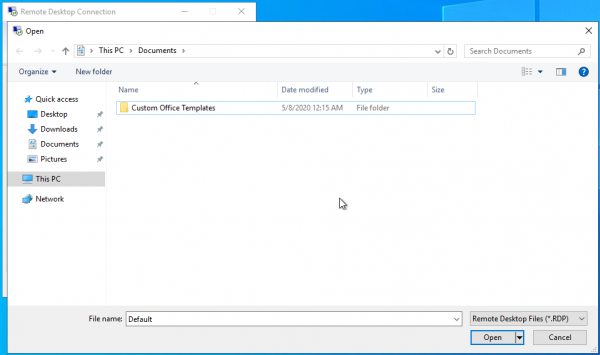
Atveras Pārlūks. Tā "adreses josla" ļauj palaist atļautus izpildāmus failus, kā arī parādīt failu sistēmu. Tas var noderēt uzbrucējam gadījumā, ja sistēmas diski ir slēpti un piekļuve tiem tieši nav iespējama:
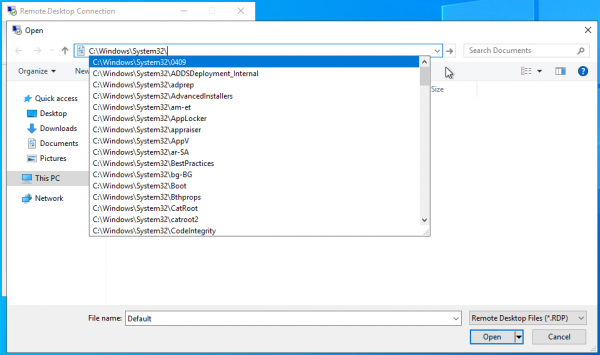
→
Līdzīgu scenāriju var reproducēt, piemēram, izmantojot Excel no Microsoft Office pakotnes kā attālinātu programmu.
→
Turklāt nevajadzētu aizmirst par makrosiem, kas tiek izmantoti šajā biroja paketē. Mūsu kolēģi apsprieda makro drošības problēmas šajā .
Varianta 2. Izmantojot tos pašus ievaddatus kā iepriekšējā variantā, uzbrucējs izveido vairākas savienojumu ar attālināto darbvirsmu ar vienu un to pašu kontu. Pieslēdzoties atkārtoti, pirmais savienojums tiks slēgts, un ekrānā parādīsies kļūdas ziņojums. Palīdzības poga šajā logā izsauks Internet Explorer serverī, pēc tam uzbrucējs var pāriet uz Pārlūku.
→
Varianta 3. Ja ir iestatīti ierobežojumi izpildāmo failu palaišanai, uzbrucējs var saskarties ar situāciju, kad grupas politikas aizliedz administratoram palaist cmd.exe.
Ir veids, kā to apiet, palaižot bat failu attālinātajā darbvirsmā ar tādu saturu kā cmd.exe /K . Kļūda cmd palaišanā un veiksmīgs bat faila izpildes piemērs ir parādīts zemāk.
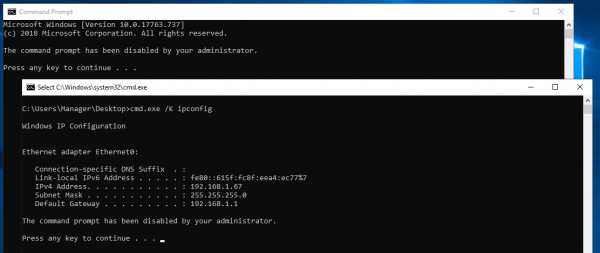
Variants 4. Aizliegums palaist lietotnes, izmantojot melnu sarakstu pēc izpildāmo failu nosaukumiem, nav panaceja, to var apiet.
Apskatīsim nākamo scenāriju: mēs esam aizlieguši piekļuvi komandrindai, aizlieguši Internet Explorer un PowerShell palaišanu, izmantojot grupas politikas. Uzbrucējs mēģina izsaukt palīdzību — nekādas atbildes. Mēģina palaist PowerShell caur konteksta izvēlni, kas izsaukta, nospiežot Shift taustiņu — ziņojums par aizliegumu palaist administratoram. Mēģina palaist PowerShell caur adreses joslu — atkal nekādas atbildes. Kā to apiet?
Sniegšana vajadzīga tikai kopēt powershell.exe no mapes C:WindowsSystem32WindowsPowerShellv1.0 uz lietotāja mapi, mainīt nosaukumu uz citu, nevis powershell.exe, un palaišanas iespēja parādīsies.
Noklusējuma piekļuve attālinātajā darbvirsmā nodrošina piekļuvi klienta lokālajiem diskiem, no kuriem uzbrucējs var kopēt powershell.exe un pēc tam pārdēvēt to, lai palaistu.
→
Esam paņēmuši vērā tikai dažus veidus, kā apiet ierobežojumus; iespējams izdomāt vēl daudzus scenārijus, taču visus tos vieno izeja Windows pārlūkā. Ir daudz lietojumprogrammu, kas izmanto Windows standarta rīkus failu apstrādei, un ierobežotā vidē var izmantot līdzīgas tehnikas.
4. Ieteikumi un secinājumi
Kā redzam, pat ierobežotā vidē ir attīstības iespējas uzbrukumam. Tomēr var apgrūtināt uzbrucēja dzīvi. Šeit ir vispārīgi ieteikumi, kas noderēs gan apskatītajos variantos, gan citos gadījumos.
- Ierobežojiet programmu palaišanu ar melnajiem / baltajiem sarakstiem, izmantojot grupas politiku.
Tomēr vairumā gadījumu joprojām ir iespēja palaist kodu. Iesakām iepazīties ar projektu , lai gūtu priekšstatu par neoficiālajiem failu manipulācijas un koda izpildes veidiem sistēmā.
Iesakām apvienot abus ierobežojumu veidus: piemēram, varat atļaut izpildāmo failu palaišanu, ko parakstījusi uzņēmums Microsoft, bet ierobežot cmd.exe palaišanu. - Izslēdziet Internet Explorer iestatījumu cilnes (to var izdarīt lokāli reģistrā).
- Izslēdziet iebūvētās Windows palīdzības izsaukumu caur regedit.
- Izslēdziet lokālo disku montēšanas iespēju attālajiem savienojumiem, ja šāds ierobežojums nav kritisks lietotājiem.
- Ierobežojiet piekļuvi attālās mašīnas lokālajiem diskiem, atstājot piekļuvi tikai lietotāja mapēm.
Ceram, ka jums bija vismaz interesanti, bet maksimāli — šis raksts palīdzēs padarīt jūsu uzņēmuma attālināto darbu drošāku.
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish