

Piezīme:: šī raksta autors (Luc Perkins) — izstrādātāju advokāts organizācijā CNCF, kas ir mājvieta tādiem open-source projektiem kā Linkerd, SMI (Service Mesh Interface) un Kuma (starpcitu, vai esat kādreiz domājuši, kāpēc šajā sarakstā nav Istio?..). Atkal cenšoties ieviest DevOps kopienā labāku izpratni par modīgu burbuli ar nosaukumu «service mesh», viņš izklāsta 16 raksturīgas iespējas, ko sniedz šādas risinājumus.
Mūsdienās ― viena no karstākajām tēmām programmatūras inženierijā (un pamatoti!). Es uzskatu, ka šī tehnoloģija ir neticami perspektīva un sapņoju redzēt tās plašu izplatību (protams, kad tam ir jēga). Tomēr tā joprojām ir apvīta noslēpumainības aurā vairumam cilvēku. Turklāt pat tie, kas ir labi pazīstami ar to, bieži vien grūtības atrast formulējumu tās priekšrocībām un tam, ko tā tieši sevī ietver (ieskaitot jūsu paklausīgo kalpu). Šajā rakstā es mēģināšu labot situāciju, uzskaitot dažādus lietojuma scenārijus «pakalpojumu tīklam»*.
* Piezīme. tulk.: šeit un turpmāk rakstā tiks izmantots tieši šāds tulkojums («pakalpojumu tīkls») jaunajam terminam service mesh.
Bet vispirms vēlos izdarīt dažus novērojumus:
- Es nekad neesmu strādājis ar pakalpojumu tīkliem un neesmu tos izmantojis ārpus projektiem, kas tika uzsākti manas izglītības labad. No otras puses, tieši es uzrakstīju daudz dokumentācijas iekšējā service mesh uzņēmumā Twitter 2015. gadā (toreiz vēl pat netika dēvēts par «pakalpojumu tīklu») un piedalījos tīmekļa vietnes un dokumentācijas izstrādē, , tāpēc tas kaut ko nozīmē.
- Mans saraksts ir piemērojošs un nepilnīgs. Ir iespējami man nezināmi lietojuma scenāriji, un ar laiku noteikti radīsies jauni varianti, attīstoties tehnoloģijai un pieaugot tās popularitātei.
- Vienlaikus tālu ne katra esošā service mesh realizācija atbalsta visus uzskaitītos lietojuma gadījumus. Tāpēc mani izteikumi, piemēram, «service mesh var…» ir jālas kā «atsevišķi, iespējams, arī visi populārie service mesh realizācijas var…».
- Piemēru secība nav nekādā veidā nozīmīga.
Īss saraksts:
- pakalpojumu atklāšana;
- šifrēšanu;
- autentifikācija un autorizācija;
- slodzes sadalīšana;
- circuit breaking;
- automātiskā mērogošana;
- kanāriju izvietojumi;
- zilā-zaļā izvietojumi;
- veselības pārbaude;
- load shedding;
- trafika spogulēšana;
- izolācija;
- pieprasījumu skaita ierobežošana, atkārtotas mēģinājumi un laika ierobežojumi;
- telemetrija;
- audits;
- vizualizācija.
1. Pakalpojumu atklāšana
TL;DR: Pievienojieties citiem pakalpojumiem tīklā, izmantojot viegli atpazīstamus nosaukumus.
Pakalpojumiem jābūt spējīgiem automātiski «atrast» viens otru, izmantojot atbilstošus nosaukumus — piemēram, service.api.production, pets/staging vai cassandra. Mākoņu vidēm piemīt elastība, un aiz viena nosaukuma var slēpties daudzi pakalpojumu instance. Ir skaidrs, ka šādā situācijā fiziski nav iespējams ierakstīt visus IP adreses.
Turklāt, kad viens pakalpojums atrod citu, tam jābūt spējīgam sūtīt pieprasījumus šim pakalpojumam, neuztraucoties, ka tie nonāks pie tā nedarbojošās instances. Citiem vārdiem sakot, service mesh jāuzrauga visu pakalpojumu instance darbspēja un jāatjaunina hostu saraksts maksimāli aktuālā stāvoklī.
Katra service mesh ievieš pakalpojumu atklāšanas mehānismu savā veidā. Pašreiz visizplatītākais veids ir deleģēšana ārējiem procesiem, piemēram, DNS Kubernetes. Pagātnē Twitter šiem mērķiem mēs izmantojām nosaukumu sistēmu . Turklāt service mesh tehnoloģija padara iespējamu pielāgotu nosaukumu mehānismu parādīšanos (lai gan es vēl neesmu sastapis nevienu SM ar šādu funkcionalitāti).
2. Šifrēšana
TL;DR: Atbrīvojieties no nešifrēta trafika starp pakalpojumiem, un ļaujiet šim procesam būt automatizētam un skalojamam.
Ir patīkami apzināties, ka ļaunprātīgi lietotāji nevar iekļūt jūsu iekšējā tīklā. Tīkla ugunsmūri lieliski to panāk. Bet kas notiks, ja hakeris tomēr iekļūst iekšā? Vai viņš varēs darīt ar iekšējo pakalpojumu trafiku visu, ko vēlas? Cerēsim, ka tas tā nenotiks. Lai novērstu līdzīgu scenāriju, būtu jāīsteno nulles ticamības (zero-trust) tīkls, kurā viss trafiks starp pakalpojumiem ir šifrēts. Lielākā daļa mūsdienu pakalpojumu tīklu to sasniedz, izmantojot savstarpējo (mutual TLS, mTLS). Dažos gadījumos mTLS darbojas visa mākoņu un klusteru ietvaros (domāju, ka arī starpplanētas komunikācijas kādreiz tiks organizētas līdzīgi).
Protams, mTLS service mesh nav obligāta. Katrs pakalpojums var pats parūpēties par savu TLS, taču tas nozīmē, ka būs jāatrod veids, kā ģenerēt sertifikātus, izplatīt tos pa pakalpojuma hostiem, iekļaut lietojumprogrammā kodu, kas ielādē šos sertifikātus no failiem. Jā, vēl nedrīkst aizmirst par šo sertifikātu atjaunināšanu noteiktos laika posmos. Pakalpojumu tīkli automatizē mTLS, izmantojot sistēmas, piemēram, , kas, savukārt, automatizē sertifikātu izdošanas un rotācijas procesu.
3. Autentifikācija un autorizācija
TL;DR: Uzziniet, kurš ir pieprasījuma iniciators, un nosakiet, ko viņam ir atļauts darīt vēl pirms pieprasījums sasniedz pakalpojumu.
Pakalpojumi bieži vēlas zināt, kas kurš izpilda pieprasījumu (autentifikācija), un, izmantojot šo informāciju, izlemj, ko vai konkrētai personai ir atļauts darīt (autorizācija). Šajā gadījumā aiz vietniekvārda “kurš” var slēpties:
- Citi pakalpojumi. To sauc par “peer” autentifikāciju. Piemēram, pakalpojumsvēlas piekļūt pakalpojumam
web. Pakalpojumu tīkli parasti risina šādas problēmas ar mTLS: sertifikāti šajā gadījumā kalpo kā nepieciešamais identifikators.dbDaži cilvēki lietotāji. To sauc par “pieprasījuma” autentifikāciju. - Piemēram, lietotājs haxor69vēlas iegādāties jaunu lampu. Pakalpojumu tīkli nodrošina dažādus mehānismus, piemēram,
JSON Web TokensDaudziem no mums ir nācies to darīt lietojumprogrammas kodā. Ierodas pieprasījums, mēs apskatām tabulu .permissions
lietotājiutt. Pakalpojumu tīklā tas notiek vēl pirms pieprasījums sasniedz pakalpojumu.permissionsPēc tam, kad mēs esam noskaidrojuši, no kura ir bijis pieprasījums, ir jānosaka, ko konkrētai personai ir atļauts darīt. Daži pakalpojumu tīkli ļauj izvirzīt pamata politikas (par to, kas un ko var darīt) kā YAML failus vai komandlīnijā, savukārt citi piedāvā integrāciju ar ietvariem, piemēram,
. Galvenais mērķis ir panākt, lai jūsu pakalpojumi pieņemtu visus pieprasījumus, droši pieņemot, ka tie ir no uzticama avota šī rīcība ir atļauta. un 4. Slodzes sadalīšana
TL;DR: Sadali slodzi pa pakalpojumu instancēm pēc noteikta parauga.
TL;DR: Sadaliet slodzi pakalpojuma instancēm saskaņā ar noteiktu paraugu.
«Serviss» sastāvā servisa sektora ļoti bieži ir daudzas identiskas kopijas. Piemēram, šodien serviss cache sastāv no 5 kopijām, bet rīt to skaits var pieaugt līdz 11. Pieprasījumi, kas tiek sūtīti uz cache, jādistribūē atbilstoši noteiktam mērķim. Piemēram, minimizēt aizturi vai maksimizēt iespējamo piekļuvi funkcionējošai kopijai. Visbiežāk tiek izmantots apaļās sadales algoritms (Round-robin), taču pastāv arī daudzi citi — piemēram, svērto (weighted) pieprasījumu metode (var izvēlēties priekšroces mērķus), riņķa (ring) hashēšana (saskaņotas hashēšanas izmantošana augšupvērstu hostu gadījumā) vai vismazākā pieprasījumu skaita metoda (priekšroka tiek dota kopijai ar vismazākajiem pieprasījumiem).
Klasiskajiem balancerim ir arī citas funkcijas, kā, piemēram, HTTP kešatmiņa un DDoS aizsardzība, taču tās nav ļoti aktuālas east-west tipa trafika gadījumā (t.i., trafika, kas notiek datu centrā ― tulk. piezīme), kas ir tipiska servisa tīklu pielietošanas joma. Protams, nav obligāti izmantot servisa tīklu slodzes balansēšanai, taču tas ļauj noteikt un kontrolēt balansēšanas politikas katram servisam no centralizētas vadības slāņa, tādējādi novēršot nepieciešamību palaist un konfigurēt atsevišķus balancerus tīkla kaudzes ietvaros.
5. Cirku pārtraukšana (circuit breaking)
TL;DR: Apturiet trafiku uz problemātisko servisu un kontrolējiet bojājumus sliktāko scenāriju gadījumā.
Ja kāda iemesla dēļ serviss netiek galā ar trafiku, servisa tīkls nodrošina vairākas šo problēmu risināšanas iespējas (par citām tiks stāstīts atbilstošajos sadaļās). Cirku pārtraukšana ir visstingrākais veids, kā atslēgt servisu no trafika. Tomēr pats par sevi tas nav jēgpilns — nepieciešams rezerves plāns. Var ieviest pretspiedienu () uz servisiem, kas izpilda pieprasījumus (tikai neaizmirstiet konfigurēt savu servisa tīklu šim nolūkam!), vai arī, piemēram, krāsot statusa lapu sarkanā krāsā un novirzīt lietotājus uz alternatīvu lapu ar “krītošu vaļu” (“Twitter nedarbojas”).
Servisa tīkli ļauj ne tikai noteikt, kad sekos atslēgšana un ko pēc tā sekos. Šajā gadījumā "kad" var ietvert jebkuru daudzumu noteiktu parametru: kopējo pieprasījumu skaitu noteiktā periodā, paralēlo savienojumu skaitu, gaidošus pieprasījumus, aktīvās atkārtotas mēģinājumu utt.
Jūs, iespējams, nevēlēsieties ļaunprātīgi izmantot circuit breaking, bet patīkami apzināties, ka ir rezerves plāns galējā gadījumā.
6. Automātiskā mērogošana
TL;DR: Palieliniet vai samaziniet pakalpojuma instanču skaitu atkarībā no noteiktiem kritērijiem.
Service mesh nav plānotāji, tāpēc tie nenodrošina mērogošanu paši. Tomēr tie var sniegt informāciju, uz kuras pamata plānotāji pieņems lēmumus. Tā kā service mesh piekļūst visam satiksmei starp pakalpojumiem, tiem ir plaša informācija par to, kas notiek: kuri pakalpojumi saskaras ar problēmām, kuri ir ļoti maz noslogoti (resursi tiek izšķērdēti) utt. Piemēram, Kubernetes mērogo pakalpojumus atkarībā no resurss, ko podi izmanto CPU un atmiņā
(sk. mūsu ziņojumu " ", bet ja jūs nolemsiet veikt mērogošanu, pamatojoties uz jebkuru citu rādītāju (mūsu gadījumā - kas saistīts ar satiksmi), būs nepieciešama speciāla metrika. Vadlīnijas» — tulkotāja piezīme.)kā šāda , bet pats process ir diezgan sarežģīts. Mēs vēlētos, lai service mesh to atvieglotu, ļaujot vienkārši uzstādīt nosacījumus, piemēram, "palieliniet pakalpojuma instanču skaitu , un , ja gaidošo izpildi pieprasījumu skaits pārsniegs sliekšņa vērtību minūtes laikā." auth7. Kanāriju izlaides
TL;DR: Izmēģiniet jaunas funkcijas vai pakalpojumu versijas daļai lietotāju.
TL;DR: Testējiet jaunās funkcijas vai pakalpojuma versijas noteiktā lietotāju grupā.
Teiksim, jūs izstrādājat kādu SaaS produktu un plānojat izlaiest tā jauno versiju. Jūs to esat izmēģinājis testēšanas vidē, un tas ir darbojies lieliski. Tomēr jūs joprojām uztrauc jautājumi par tā uzvedību reālajos apstākļos. Citiem vārdiem sakot, ir nepieciešams pārbaudīt jauno versiju reālos uzdevumos, neuzņemoties risku ar lietotāju uzticību. Kanāriju izvietojumi ir lieliski piemēroti šim mērķim. Tie ļauj demonstrēt jaunu funkciju noteiktai lietotāju apakšgrupai. Šī apakšgrupa var sastāvēt no vislojalākajiem lietotājiem vai tiem, kas izmanto bezmaksas produkta versiju, vai no lietotājiem, kuri ir izteikuši vēlmi būt "izmēģinājuma trusīšiem."
Servisa tīkli to realizē, ļaujot norādīt kritērijus, kas nosaka, kurš un kādu versiju lietojumprogrammas redzēs, un attiecīgi maršrutējot satiksmi. Tajā pat laikā paši servisi neko nemaina. 1.0 versijas serviss uzskata, ka visi pieprasījumi nāk no lietotājiem, kuri tieši to arī ir jāredz, savukārt 1.1 versijas uzskata to pašu attiecībā uz saviem lietotājiem. Bet jūs, tajā pašā laikā, varat mainīt satiksmes procentu starp veco un jauno versiju, pāradresējot pieaugošo lietotāju skaitu uz jauno, ja tā darbojās stabila un jūsu "izmēģinājuma" lietotāji piekrīt.
8. Zilā-zaļā izvietojumi
TL;DR: Izlaidiet jaunu foršu funkciju, bet esiet gatavi nekavējoties to atgriezt atpakaļ.
Jēga ir izlaist jauno "zilo" servisu, palaižot to paralēli vecajam, "zaļajam". Ja viss notiek raiti un jaunais serviss izrādās labs, veco var pakāpeniski izslēgt. (Diemžēl, kādreiz arī šim jaunajam "zilajam" servisam būs tāda pati liktenis kā "zaļajam", un tas pazudīs…) Zilā-zaļie izvietojumi atšķiras no kanāriju, jo jaunā funkcija aptver uzreiz visus lietotājus (nevis daļu); jēga šeit ir būt gatavam "rezervju piestātnei", ja kaut kas notiks ne tā.
Servisa mezhi piedāvā ļoti ērtu veidu, kā testēt "zilā" servisa un nekavējoties pārslēgties uz darbojošo "zaļo" gadījumā, ja iestājas problēmas. Nemaz nerunājot par to, ka tie sniedz daudz informācijas (skatīt punktu "Telemetrija" zemāk) par "zilā" darbu, kas palīdz saprast, vai tas ir gatavs pilnvērtīgai ekspluatācijai.
Piezīme:: Plašāk par dažādām izvietošanas stratēģijām Kubernetes (ieskaitot minētās kanāriju, zilo/zaļo un citas) var izlasīt .
9. Veselības pārbaude
TL;DR: Sekojiet līdzi tam, kuri servisa instancēm ir funkcionējošas, un reaģējiet uz tām, kuras vairs tādas nav.
Veselības pārbaude (health check) palīdz pieņemt lēmumu par to, vai servisa instancēm ir gatavi pieņemt un apstrādāt trafiku. Piemēram, HTTP servisa gadījumā veselības pārbaude var izskatīties kā GET pieprasījums uz endpoint /health. Atbilde 200 OK norādīs, ka instancē ir veselīga, jebkura cita atbilde norādīs, ka tā nav gatava pieņemt trafiku. Servisa mezhi ļauj norādīt, kādā veidā tiks pārbaudīta funkcionēšana un biežumu, ar kādu šī pārbaude tiks veikta. Šo informāciju var izmantot citām vajadzībām — piemēram, slodzes izlīdzināšanai un circuit breaking.
Tādējādi veselības pārbaude nav patstāvīgs lietošanas scenārijs, bet parasti tiek izmantota, lai sasniegtu citas mērķus. Atkarībā no veselības pārbaudes rezultātiem var būt nepieciešamas ārējas darbības (attiecībā uz citām servisa mezhu mērķiem): piemēram, atjaunināt statusa lapu, izveidot problēmu GitHub vai aizpildīt JIRA biļeti. Un servisa mezhi piedāvā ērtu mehānismu visu šo automatizācijai.
10. Slodzes pārnešana (load shedding)
TL;DR: Novirziet trafiku kā atbildi uz īslaicīgu pieprasījuma pieaugumu.
Ja kāds serviss ir pārblīvēts ar trafiku, jūs varat pagaidu novirzīt daļu no šī trafika uz citu vietu (t.i., "nolaist", "pārvietot" (shed) to tur). Piemēram, uz rezerves servisu vai datu centru, vai uz pastāvīgu Tēma. Līdz ar to pakalpojums turpinās apstrādāt daļu pieprasījumu, nevis pilnībā apstāsies. Slodzes atlaišana ir vēlams risinājums, nevis ķēdes pārtraukums, bet tomēr nevajadzētu to pārmērīgi izmantot. Tas palīdz novērst kaskādes kļūmes, pēc kurām apstājas pakalpojumi lejupplūsmā.
11. Paralelizācija/īspoguļošanas trafiks
TL;DR: Nosūtiet vienu pieprasījumu uzreiz vairākās vietās.
Dažreiz ir nepieciešams nosūtīt pieprasījumu (vai noteiktu pieprasījumu kopu) uzreiz vairākos pakalpojumos. Raksturīgs piemērs ir daļas ražošanas trafika nosūtīšana uz staging pakalpojumu. Galvenais tīmekļa serveris ražošanā nosūta pieprasījumu uz zemāk esošo pakalpojumu products.production un tikai uz to. Savukārt pakalpojumu tīkls intelektuāli kopē šo pieprasījumu un nosūta to uz products.staging, par ko tīmekļa serveris pat nenojauš.
Vēl viens saistīts scenārijs, kas izmanto pakalpojumu tīklu un ko var realizēt virs trafika paralelizācijas, ir . Tā paredz, ka vieni un tie paši pieprasījumi tiek nosūtīti dažādām pakalpojuma versijām un tiek pārbaudīts, vai visas versijas uzvedas vienādi. Līdz šim man nav bijusi iespēja saskarties ar pakalpojumu tīklu, kurā būtu iekļauta regresijas testēšanas sistēma, piemēram, , bet pati ideja izskatās perspektīva.
12. Izolācija
TL;DR: Sadaliet savu pakalpojumu tīklu mazās apakštīklos.
Tā arī pazīstama kā segmentācija, izolācija ir māksla dalīt pakalpojumu tīklu loģiski atsevišķos segmentos, kas neko nezin viens par otru. Izolācija ir līdzīga virtuālo privāto tīklu veidošanai. Principā atšķirība ir tāda, ka jūs joprojām varat izmantot visas pakalpojumu tīkla priekšrocības (piemēram, pakalpojumu atklāšanu), taču ar papildu drošību. Piemēram, ja uzbrucējs spēj iekļūt pakalpojumā kādā no apakštīklām, viņš nespēs redzēt, kādi pakalpojumi darbojas citos apakštīklos, vai pārņemt to trafiku.
Turklāt priekšrocības var būt arī organizatoriskas. Iespējams, vēlēsieties dalīt pakalpojumus apakštīklos atkarībā no uzņēmuma struktūras un atbrīvot izstrādātājus no kognitīvās slodzes, kas saistīta ar nepieciešamību atcerēties visu pakalpojumu tīklu.
13. Pieprasījumu biežuma ierobežošana, atkārtoti mēģinājumi un laika ierobežojumi
TL;DR: Vairs nav nepieciešams iekļaut kodu bāzē svarīgas uzdevumu pārvaldības funkcijas.
Visas šīs lietas varētu tikt uzskatītas par atsevišķiem izmantošanas gadījumiem, bet es izlēmu tās apvienot, jo tām ir viena kopīga īpašība: tās uzņemas uzdevumus par pieprasījumu dzīves cikla pārvaldību, ko parasti veiksmīgi paveic piemērošanas bibliotēkas. Ja jūs attīstāt tīmekļa serveri, kas veidots Ruby on Rails (neintegrēts ar pakalpojumu tīklu), kas veic pieprasījumus pie aizmugures pakalpojumiem caur , lietotnei pašai būs jānosaka, ko darīt, ja N pieprasījumi beidzas neveiksmīgi. Būs arī jānoskaidro, cik lielu trafiku šie pakalpojumi spēj apstrādāt, un jāiekodē šie parametri, izmantojot īpašu bibliotēku. Turklāt lietotnei būs jāizlemj, kad ir laiks padoties un ļaut pieprasījumam nosacīt.
UZdevu nodošana pakalpojumu tīklam nozīmē ne tikai to, ka pakalpojumu izstrādātājiem vairs nav jādomā par to, bet arī to, ka to var apskatīt plašākā kontekstā. Ja tiek izmantota sarežģīta pakalpojumu ķēde, teiksim, A → B → C → D → E, jāņem vērā viss pieprasījuma dzīves cikls. Ja mērķis ir pagarināt laika limitus pakalpojumā C, ir loģiski to darīt kā vienu kopumu, nevis pa daļām: atjauninot pakalpojuma kodu un gaidot, kamēr pull pieprasījums tiks akceptēts un CI sistēma izvietos atjaunināto pakalpojumu.
14. Telemetrija
TL;DR: Ievāciet visu nepieciešamo (un ne gluži) informāciju no pakalpojumiem.
Telemetrija ir vispārējs termins, kas ietver metrikas, izplatīto izsekošanu un žurnālus. Pakalpojumu tīkli piedāvā mehānismus, lai vāktu un apstrādātu visus trīs datu tipus. Šeit viss kļūst nedaudz neskaidrs, jo iespējamo variantu skaits ir pārāk liels. Metriku vākšanai ir un citi rīki, žurnālu vākšanai var izmantot , , u.c. (piemēram, ClickHouse ar mūsu K8s — tulkojumā), izplatītai izsekošanai ir utt. Katrs pakalpojumu tīkls var atbalstīt vienus rīkus un neatbalstīt citus. Interesanti, vai projekts spēs nodrošināt kādu konverģenci.
Šajā gadījumā service mesh tehnoloģijas priekšrocība ir tāda, ka sidecar konteineri principā var savākt visus iepriekš uzskaitītos datus no saviem pakalpojumiem. Citiem vārdiem sakot, jums ir pieejama vienota telemetrijas vākšanas sistēma, un service mesh var apstrādāt visu šo informāciju dažādos veidos. Piemēram:
- pārraidīt logus no konkrēta pakalpojuma CLI;
- uzraudzīt pieprasījumu apjomu no service mesh paneles;
- vāk dublikātus izsekojumus un novirzīt tos uz sistēmu, piemēram, Jaeger.
Uzmanību, subjektīvs apgalvojums: Vispārīgi runājot, telemetrija ir joma, kurā ir nevēlams spēcīgs service mesh iejaukšanās. Pamata informācijas vākšana un noteiktu „zelta metriju”, piemēram, veiksmīgu pieprasījumu procentu un aizkavi, reāllaikā uzraudzīšana ir normāla prakse, taču cerēsim, ka nepiecurlināsim tādus Frankešteina stekus, kas mēģinās aizstāt specializētas sistēmas, no kurām dažas jau ir lieliski nostiprinājušās un labi izpētītas.
15. Audits
TL;DR: Tas, kurš aizmirst vēstures mācības, ir nolemts tās atkārtot.
Audits ir māksla novērot svarīgus notikumus sistēmā. Service mesh gadījumā tas var nozīmēt izsekot, kurš ir veicis pieprasījumus konkrētiem endpoint nākamo pakalpojumu vai cik reizes pēdējā mēnesī noticis kāds notikums, kas attiecas uz drošību.
Ir acīmredzams, ka audits ir ļoti cieši saistīts ar telemetriju. Tomēr atšķirība ir tāda, ka telemetrija parasti tiek asociēta ar tādām lietām kā veiktspēja un tehniskā precizitāte, kamēr audits var attiekties uz juridiskiem un citiem jautājumiem, kas pārsniedz striktu tehnisko sfēru (piemēram, atbilstību GDPR – Vispārējam datu aizsardzības regulējumam).
16. Vizualizācija
TL;DR: Lai dzīvo React.js – neizsmeļams dīvainu interfeisu avots.
Varbūt ir piemērotāks termins, bet es to nezināšu. Es vienkārši domāju par service mesh vai tās dažiem komponentiem grafisko attēlojumu. Šīs vizualizācijas var ietvert rādītājus, piemēram, vidējās aizkaves, informāciju par sidecar konteineru konfigurāciju, veselības pārbaudes rezultātus un brīdinājumus.
Darbs pakalpojumu orientētā vidē ir saistīts ar daudz lielāku kognitīvo slodzi salīdzinājumā ar Viņa Majestāti Monolītu. Tādēļ kognitīvā spiediena mazināšanai jābūt prioritātei. Banāls grafiskais interfeiss pakalpojumu tīklam ar iespēju vienkārši nospiest pogu un saņemt nepieciešamo rezultātu var izrādīties izšķirošs šīs tehnoloģijas popularitātes pieaugumam.
Netika iekļauti sarakstā
Sākotnēji es plānoju iekļaut sarakstā vēl dažus lietošanas scenārijus, taču pēc tam nolēmu to nedarīt. Lūk, tie kopā ar manām lēmumu pieņemšanas pamatotībām:
- Vairāku datu centru. Manā izpratnē tas nav tik daudz lietošanas scenārijs, cik šaura un specifiska pakalpojumu tīklu vai konkrētu funkciju kopuma izmantošana, piemēram, pakalpojumu atklāšana.
- Ingress un egress. Tas ir saistīts ar jomu, taču es sevi ierobežoju (iespējams, mākslīgi) ar lietošanas scenāriju "east-west'' trafiks. Ingress un egress pelna atsevišķu rakstu.
Secinājums
Pagājām tas viss! Atkal, šis saraksts ir diezgan nosacīts un visticamāk nav pilnīgs. Ja jums šķiet, ka esmu ko aizmirsis vai kļūdījies, sazinieties ar mani Twitter (). Lūdzu, ievērojiet pieklājības noteikumus.
P.S. no tulka
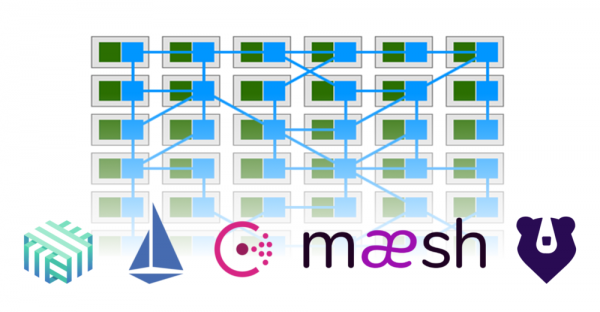
Kā ilustrācijas materiāls rakstam tika izmantots attēls no raksta "" (autore — Gregory MacKinnon). Tajā redzams, kā daļa no funkcionalitātes, kas iepriekš bija lietotnēs (zaļā krāsā), pārgāja uz pakalpojumu tīklu, nodrošinot to savstarpējās attiecības (zilā krāsā).
Lasiet arī mūsu emuāra rakstos:
- «»;
- «»;
- «».
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish