

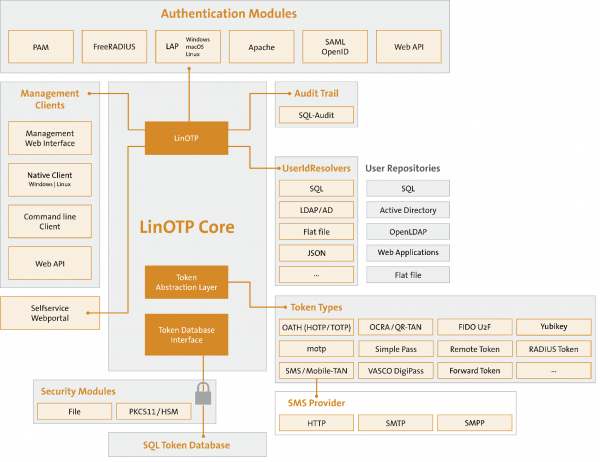
Šodien vēlos dalīties ar to, kā iestatīt divu faktoru autentifikācijas serveri, lai aizsargātu korporatīvo tīklu, vietnes, pakalpojumus, ssh. Serverī darbosies kombinācija: LinOTP + FreeRadius.
Kāpēc mums tas nepieciešams?
Tas ir pilnīgi bezmaksas, ērts risinājums iekšējai tīklam, neatkarīgs no trešo pušu pakalpojumu sniedzējiem.
Šis pakalpojums ir ļoti ērts, pietiekami skaidrs, salīdzinot ar citiem atvērtā koda produktiem, un atbalsta lielu skaitu funkciju un politiku (piemēram, login+password+(PIN+OTPToken)). Caur API integrējas ar SMS sūtīšanas pakalpojumiem (LinOTP Config->Provider Config->SMS Provider), ģenerē kodus mobilajām lietotnēm, piemēram, Google Authenticator, un vēl daudz ko citu. Uzskatu, ka tas ir ērtāks nekā pakalpojums, kas tiek izskatīts .
Šis serveris lieliski darbojas ar Cisco ASA, OpenVPN serveri, Apache2, un vispār ar gandrīz visu, kas atbalsta autentifikāciju caur RADIUS serveri (piemēram, SSH datu centra vidē).
Nepieciešams:
1) Debian 8 (jessie) — Noteikti! (izmēģinājuma uzstādīšana uz Debian 9 aprakstīta raksta beigās)
Sākums:
Instalējam Debian 8.
Pievienojam LinOTP repozitoriju:
# echo 'deb http://www.linotp.org/apt/debian jessie linotp' > /etc/apt/sources.list.d/linotp.listPievienojam atslēgas:
# gpg --search-keys 913DFF12F86258E5Dažkārt, veicot "tīru" uzstādīšanu, pēc šīs komandas izpildes Debian izsniedz:
gpg: izveidota mape `\/root\/.gnupg'\ngpg: izveidots jauns iestatījumu fails `\/root\/.gnupg\/gpg.conf'\ngpg: UZMANĪBA: parametri `\/root\/.gnupg\/gpg.conf' šajā palaidē vēl nav aktīvi\ngpg: izveidota atslēgu tabula `\/root\/.gnupg\/secring.gpg'\ngpg: izveidota atslēgu tabula `\/root\/.gnupg\/pubring.gpg'\ngpg: nav definēti atslēgu serveri (izmantojiet --keyserver)\ngpg: neizdevās meklēt atslēgu serverī: slikts URI
Tā ir sākotnējā gnupg iestatīšana. Nekas traks. Vienkārši izpildiet komandu vēlreiz.
Uz Debian jautājumu:
gpg: meklēšana "913DFF12F86258E5" hkp serverī keys.gnupg.net
(1)	LSE LinOTP2 Packaging
	  2048 bit RSA atslēga F86258E5, izveidota: 2010-05-10
Atslēgas 1-1 no 1 par "913DFF12F86258E5".  Ievadiet skaitļus, N) Nākamais vai Q) Izeja>
Atbildam: 1
Tālāk:
# gpg --export 913DFF12F86258E5 | apt-key add -# apt-get updateInstalējam mysql. Teorētiski var izmantot citu SQL serveri, bet es, lai vienkāršotu, izmantosimu to, jo tas ir ieteikts LinOTP.
(papildu informācija, ieskaitot LinOTP datu bazes rekonfigurēšanu, var atrast oficiālajā dokumentācijā par . Turpat jūs varat atrast komandu: dpkg-reconfigure linotp, lai mainītu parametrus, ja jau esat instalējis mysql).
# apt-get install mysql-server# apt-get update (vēlreiz pārbaudīt atjauninājumus nekaitēs)
Instalējam LinOTP un papildmoduļus:
# apt-get install linotp Atbildam uz instalētāja jautājumiem:
Izmantot Apache2: jā
Izdomājiet paroli admin Linotp: «JūsuParole»
Izveidot pašparakstītu sertifikātu?: jā
Vai izmantot MySQL?: jā
Kur atrodas datu bāze: localhost
Izveidojam datu bāzi LinOTP (datu bāzes nosaukums) uz servera: LinOTP2
Izveidojam atsevišķu lietotāju datu bāzei: LinOTP2
Uzstādam paroli lietotājam: «JūsuParole»
Vai izveidot datu bāzi tagad? (kaut kas līdzīgs “Vai esat pārliecināts, ka vēlaties ...”): jā
Ievadām root paroli no MySQL, kuru izveidojām tā uzstādīšanas laikā: «JūsuParole»
Gatavs.
(pēc izvēles, var arī neizdarīt)
# apt-get install linotp-adminclient-cli (pēc izvēles, var arī neizdarīt)
# apt-get install libpam-linotp Tātad, mūsu tīmekļa interfeiss Linotp tagad ir pieejams adresē:
"<b>https<\/b>: \\\/\\\/IP_servera\\\/manage"Par iestatījumiem tīmekļa interfeisā es pastāstīšu nedaudz vēlāk.
Tagad, vissvarīgākais! Uzsākam FreeRadius un saistām to ar Linotp.
Uzstādam FreeRadius un moduli darbam ar LinOTP
# apt-get install freeradius linotp-freeradius-perldublējam klientu un lietotāju configus radiusā.
# mv /etc/freeradius/clients.conf /etc/freeradius/clients.old# mv /etc/freeradius/users /etc/freeradius/users.oldIzveidojam tukšu klienta failu:
# touch /etc/freeradius/clients.confRediģējam mūsu jauno config failu (dublētais config var tikt izmantots kā piemērs)
# nano /etc/freeradius/clients.confclient 192.168.188.0/24 {
secret = passwd # parole klientu savienojumam
}Tālāk izveidojam failu users:
# touch /etc/freeradius/usersRediģējam failu, sakot radiusam, ka mēs izmantosim perl autentifikācijai.
# nano /etc/freeradius/usersDEFAULT Auth-type := perlTālāk rediģējam failu /etc/freeradius/modules/perl
# nano /etc/freeradius/modules/perlMums ir jānosaka ceļš uz perl skriptu linotp parametrā module:
Perl { .......
.........
module = /usr/lib/linotp/radius_linotp.pm
…..
Tālāk izveidojam failu, kurā mēs sakām no kura (domēna, datu bāzes vai faila) ņemt datus.
# touch /etc/linotp2/rlm_perl.ini# nano /etc/linotp2/rlm_perl.iniURL=https://IP_jūsu_LinOTP_servera(192.168.X.X)/validate/simplecheck
REALM=webusers1c
RESCONF=LocalUser
Debug=True
SSL_CHECK=FalseŠeit apstāšos nedaudz sīkāk, jo tas ir svarīgi:
Pilns faila apraksts ar komentāriem:
#IP of the linotp server (IP адрес нашего LinOTP сервера)
URL=https://172.17.14.103/validate/simplecheck
#Наша область которую мы создадим в веб интерфейсе LinOTP.)
REALM=rearm1
#Имя группы юзверей которая создается в вебморде LinOTP.
RESCONF=flat_file
#optional: comment out if everything seems to work fine
Debug=True
#optional: use this, if you have selfsigned certificates, otherwise comment out (SSL если мы создаем свой сертификат и хотим его проверять)
SSL_CHECK=False
Tālāk izveidosim failu /etc/freeradius/sites-available/linotp
# touch /etc/freeradius/sites-available/linotp# nano /etc/freeradius/sites-available/linotpUn kopējam tajā config (nekas nav jāmaina):
authorize {
#normalizes maleformed client request before handed on to other modules (see '/etc/freeradius/modules/preprocess')
preprocess
#  If you are using multiple kinds of realms, you probably
#  want to set "ignore_null = yes" for all of them.
#  Otherwise, when the first style of realm doesn't match,
#  the other styles won't be checked.
#allows a list of realm (see '/etc/freeradius/modules/realm')
IPASS
#understands something like USER@REALM and can tell the components apart (see '/etc/freeradius/modules/realm')
suffix
#understands USERREALM and can tell the components apart (see '/etc/freeradius/modules/realm')
ntdomain
#  Read the 'users' file to learn about special configuration which should be applied for
# certain users (see '/etc/freeradius/modules/files')
files
# allows to let authentification to expire (see '/etc/freeradius/modules/expiration')
expiration
# allows to define valid service-times (see '/etc/freeradius/modules/logintime')
logintime
# We got no radius_shortname_map!
pap
}
#here the linotp perl module is called for further processing
authenticate {
perl
}
Tālāk izveidosim simbolisko saiti:
# ln -s ../sites-available/linotp /etc/freeradius/sites-enabledPersonīgi es iznīcinu noklusējuma radiusa tīmekļa vietnes, taču, ja tās jums ir nepieciešamas, varat vai nu rediģēt to konfigurāciju, vai izslēgt.
# rm /etc/freeradius/sites-enabled/default# rm /etc/freeradius/sites-enabled/inner-tunnel# service freeradius reload Tagad atgriezīsimies pie tīmekļa saskarnes un aplūkosim to nedaudz sīkāk:
Augšējā labajā stūrī noklikšķiniet uz LinOTP Config -> UserIdResolvers ->New.
Izvēlamies, ko vēlamies: LDAP (AD win, LDAP samba), vai SQL, vai lokālie sistēmas lietotāji Flatfile.
Aizpildām nepieciešamās laukus.
Tālāk izveidojam REALMS:
Augšējā labajā stūrī noklikšķiniet uz LinOTP Config ->Realms ->New.
Un dodam vārdu mūsu REALMS un noklikšķinām uz iepriekš izveidotā UserIdResolvers.
Visi šie dati ir nepieciešami freeRadius failā /etc/linotp2/rlm_perl.ini, par ko es jau iepriekš rakstīju, tādēļ, ja jūs to neesat rediģējuši, tad izdariet to tagad.
Visi serveri ir iestatīti.
Papildinājums:
LinOTP iestatīšana Debian 9:
Instalācija:
# echo 'deb http://linotp.org/apt/debian stretch linotp' > /etc/apt/sources.list.d/linotp.list # apt-get install dirmngr# apt-key adv --recv-keys 913DFF12F86258E5
# apt-get update# apt-get install mysql-server(noklusējuma iestatījumos, Debian 9 mysql (mariaDB) nepiedāvā iestatīt root paroli, protams, jūs varat atstāt to arī tukšu, taču, lasot ziņas, tas bieži noved pie "episkām neveiksmēm", tādēļ mēs to tomēr iestatīsim).
# mysql -u root -puse mysql;UPDATE user SET Password = PASSWORD('šeit_parole') WHERE User = 'root';
exit# apt-get install linotp# apt-get install linotp-adminclient-cli# apt-get install python-ldap# apt install freeradius# nano /etc/freeradius/3.0/sites-enabled/linotpIevietojam kodu (nosūtījis JuriM, par ko viņam paldies!):
server linotp {
listen {
ipaddr = *
port = 1812
type = auth
}
listen {
ipaddr = *
port = 1813
type = acct
}
authorize {
preprocess
update {
&control:Auth-Type := Perl
}
}
authenticate {
Auth-Type Perl {
perl
}
}
accounting {
unix
}
}
Rediģējam /etc/freeradius/3.0/mods-enabled/perl
perl {
filename = /usr/share/linotp/radius_linotp.pm
func_authenticate = authenticate
func_authorize = authorize
}
Diemžēl Debian 9 bibliotēka radius_linotp.pm nav pieejama no krātuvēm, tāpēc mēs to ņemsim no github.
# apt install git# git clone https://github.com/LinOTP/linotp-auth-freeradius-perl# cd linotp-auth-freeradius-perl/# cp radius_linotp.pm /usr/share/linotp/radius_linotp.pmTagad labojam /etc/freeradius/3.0/clients.conf.
client servers {
ipaddr = 192.168.188.0/24
secret = jūsuparole
}
Tagad labojam nano /etc/linotp2/rlm_perl.ini.
Ievietojam tur to pašu kodu, kas tika izmantots Debian 8 instalēšanas laikā (aprakstīts iepriekš).
Idejiski viss. (vēl nav pārbaudīts)
Es atstāju zemāk dažas saites par sistēmu iestatīšanu, kuras visbiežāk ir nepieciešams aizsargāt ar divu faktoru autentifikāciju:
Divu faktoru autentifikācijas iestatīšana
(tur tiek izmantots cits tokenu ģenerēšanas serveris, bet pašām ASA iestatījumiem ir tie paši).
Iestatījumi (tur arī tiek izmantots LinOTP) — paldies autoram. Turpat var atrast interesantas lietas par LiOTP politikas iestatīšanu.
Tāpat daudzas vietņu cms atbalsta divu faktoru autentifikāciju (WordPress LinOTP pat ir sava īpašā moduļa versija) ), piemēram, ja jūs vēlaties izveidot aizsargātu sadaļu savā uzņēmuma tīmekļa vietnē darbiniekiem.
SVARĪGA Informācija! NEuzstādiet atzīmi "Google autentifikators" Google autentifikatora izmantošanai! QR kods tad netiks nolasīts… (dīvaina faktu)
Raksta izstrādei tika izmantota informācija no sekojošām rakstiem:
Paldies autoriem.
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish