

Par 12. versijas Sysmon iznākšanu ziņots 17. septembrī . Faktiski tajā pašā dienā tika izlaistas arī jaunas versijas Process Monitor un ProcDump. Šajā rakstā es stāstīšu par galveno un pretrunīgo jaunumu 12. versijā — notikumu tipu ar Event ID 24, kurā tiek reģistrēta darbība ar starpliktuvi.
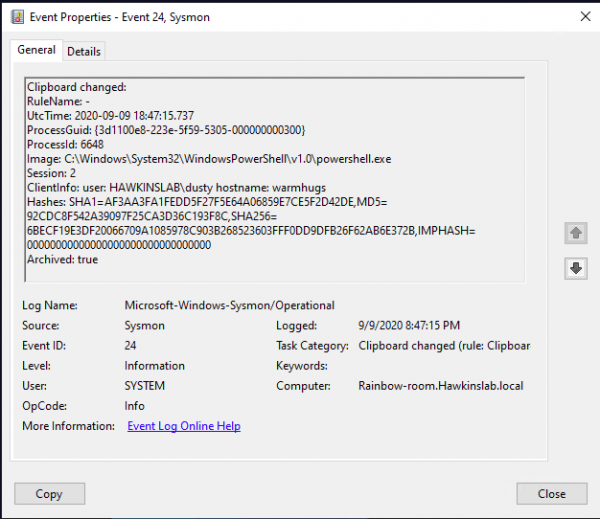
Informācija no šī notikumu tipa paver jaunas iespējas kontroli pār aizdomīgu aktivitāti (kā arī jaunus drošības riskus). Tādējādi jūs varēsiet saprast, kurš, no kurienes un ko tieši mēģināja nokopēt. Zemāk ir apraksts par dažiem jaunā notikuma laukiem un pāris lietojuma gadījumi.
Jaunais notikums satur šādus laukus:
Image: process, no kura dati tika ierakstīti starpliktuvē.
Session: sesija, kurā tika veikts ieraksts starpliktuvē. Tas var būt system(0)
interaktīvā vai attālinātā režīmā u.tml.
ClientInfo: satur sesijas lietotāja vārdu, bet attālinātās sesijas gadījumā — sākotnējo hosta nosaukumu un IP adresi, ja šie dati ir pieejami.
Hashes: nosaka faila nosaukumu, kurā tika saglabāts nokopētais teksts (līdzīgi kā notikumiem ar FileDelete tipu).
Archived: statuss, vai teksts no starpliktuves tika saglabāts arhīva direktorijā Sysmon.
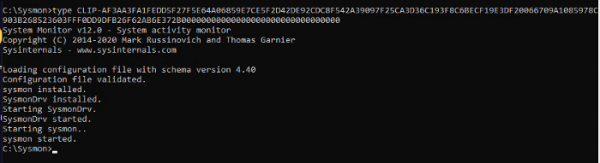
Daži no pēdējiem laukiem rada bažas. Proti, kopš 11. versijas Sysmon var (atbilstoši iestatījumiem) saglabāt dažādus datus savai arhīva direktorijai. Piemēram, Event ID 23 reģistrē notikumus par failu dzēšanu un var tos saglabāt tieši tajā pašā arhīva direktorijā. Failu nosaukumiem, kas radīti, strādājot ar starpliktuvi, tiek pievienots tags CLIP. Šie faili satur precīzus datus, kas tika nokopēti starpliktuvē.
Tā izskatās saglabātā faila
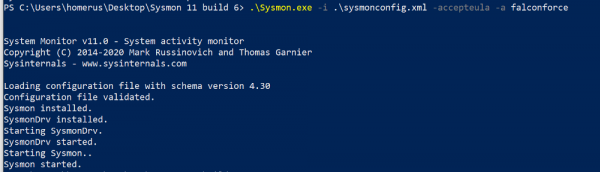
Saglabāšana failā tiek ieslēgta instalācijas laikā. Var izveidot baltos sarakstus procesiem, par kuriem teksts netiks saglabāts.
Tā izskatās Sysmon instalācija ar atbilstošu arhīva direktorijas iestatījumu:
Šeit, es domāju, ir vērts atcerēties par parole pārvaldniekiem, kuri arī izmanto starpliktuvi. Sysmon klātbūtne sistēmā ar paroles pārvaldnieku ļaus jums (vai uzbrucējam) uztvert šīs paroles. Ja pieņemt, ka jūs zināt, kurš tieši process alocē nokopēto tekstu (bet tas ne vienmēr ir paroles pārvaldnieka process, tas var būt kāds svchost), šo izņēmumu var pievienot baltajam sarakstam un nesaglabāt.
Varbūt jūs nezinājāt, bet teksta saturs no starpliktuves tiek ierakstīts attālinātajā serverī, kad jūs pārslēdzaties uz to RDP sesijas režīmā. Ja jums ir kaut kas starpliktuvē un jūs pārslēdzaties starp RDP sesijām, šī informācija ceļos kopā ar jums.
Kopsavilkums par Sysmon iespējām darbā ar starpliktuvi.
Fiksējams:
- Teksta kopija ievietotā teksta caur RDP un lokāli;
- Datu iegūšana no starpliktuves ar dažādiem rīkiem/procesiem;
- Teksta kopēšana/ielīmēšana no/vietējai virtuālajai mašīnai, pat ja šis teksts vēl nav ievietots.
Nefiksējams:
- Fails kopēšana/ielīmēšana no/vietējai virtuālajai mašīnai;
- Fails kopēšana/ielīmēšana caur RDP
- Vēl ļaunprogrammatūra, kas ieraksta jūsu starpliktuvi, raksta tikai pašā starpliktuvē.
Neskatoties uz visu tās neskaidrību, šis notikumu veids ļaus atjaunot uzbrucēja rīcības secību un palīdzēs noteikt iepriekš nepieejamos datus postmortem izveidei pēc uzbrukumiem. Ja starpliktuves satura ierakstīšana tomēr ir ieslēgta, ir svarīgi fiksēt katru faktu piekļuvei arhīva direktorijai un identificēt potenciāli bīstamas (nevis sysmon.exe iniciētas).
Ierakstīšanai, analīzei un reakcijai uz iepriekš minētajiem notikumiem var izmantot rīku , kas apvieno visus trīs pieejas un, pie tam, ir efektīvs centralizēts visus savāktos neapstrādātos datus. Mēs varam iestatīt tā integrāciju ar populārām SIEM sistēmām, lai samazinātu izmaksas par to licencēšanu, pārvietojot neapstrādāto datu apstrādi un uzglabāšanu uz InTrust.
Lai uzzinātu vairāk par InTrust, izlasiet mūsu iepriekšējās rakstus vai .
(populārs raksts)
Avots: habr.com
