

Sveiki, un vispirms nedaudz lirikas. Dažreiz es skaudīgi raugos uz kolēģiem, kas strādā attālināti — jo tas ir lieliski, ka ir iespēja strādāt no jebkuras pasaules vietas, kas savienota ar internetu, brīvdienas jebkurā laikā, atbildība par projektiem un termiņiem, nevis sēdēšana birojā no 8 līdz 17. Manas pozīcijas un darba pienākumi praktiski izslēdz ilgu prombūtni datu centrā. Tomēr periodiski notiek interesanti gadījumi, līdzīgi aprakstītajam zemāk — un es saprotu, ka ir maz pozīciju, kur ir tāda brīvība radošā izteiksmē iekšējā troubleshooter'a.
Neliels disklejms — raksta brīdī gadījums vēl nav pilnībā atrisināts, bet ņemot vērā piegādātāju atbildes ātrumu, pilnīga risinājuma iegūšana var aizņemt vēl mēnešus, bet es vēlos dalīties savās atziņās jau tagad. Ceru, cienījamie lasītāji, jūs piedosiet man šo steigšanu. Bet pietiek atvērta ūdens — kā tur ir ar gadījumu?
Sākumā ievads: ir uzņēmums (kur es strādāju kā tīkla inženieris), kas hostē klientu risinājumus privātajā VMWare mākoņā. Lielākā daļa jauno risinājumu pieslēdzas VXLAN segmentiem, kurus pārvalda NSX-V — nenovērtēšu, cik daudz laika man šis risinājums ir devis, īsi sakot — daudz. Pat izdevās apmācīt kolēģus NSX ESG konfigurēšanā, un daži mazie klientu risinājumi tiek izvērsti bez manas iejaukšanās. Svarīgs piezīmē — kontrolējošā sistēma mums ir ar unicast replikāciju. Hiperizvēlētāji ir pieslēgti lieki ar divām saskarnēm pie dažādiem fiziskiem Juniper QFX5100 slēdžiem (salikti Virtual Chassis) un route based on originating virtual port timinga politiku — tas ir, lai sniegtu pilnīgu ainu.
Klientu risinājumi ir ļoti dažādi: no Windows IIS, kur visi komponents web-servera ir uz viena datora, līdz diezgan lieliem — piemēram, load-balanced Apache web frontiem + LB MariaDB Galera + koplietošanas serveriem, kas sinhronizēti ar GlusterFS. Praktiski katru serveri ir jāmonitorē atsevišķi, un ne visiem komponentiem ir publiskie adreses — ja jūs esat saskārušies ar šo uzdevumu un jums ir elegantāks risinājums, būšu priecīgs par padomu.
Mans uzraudzības risinājums sastāv no ugunsmūra (Fortigate) 'pievienojuma' katrai iekšējai klienta tīklam (+SNAT un, protams, stingri ierobežojumi attiecībā uz atļauto trafiku) un iekšējo adresu uzraudzības — tādējādi tiek panākta zināma vienveidība un uzraudzības vienkāršošana. Pats uzraudzības process notiek no PRTG serveru klastera. Uzraudzības shēma ir aptuveni šāda:
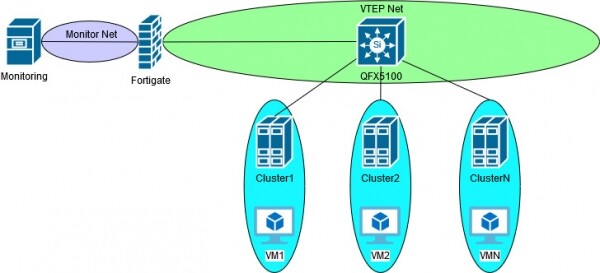
Kamēr mēs strādājām tikai ar VLAN, viss bija pilnīgi parasts un paredzami darbojās, kā pulkstenis. Pēc NSX-V un VXLAN ieviešanas saskārāmies ar jautājumu — vai var turpināt uzraudzību pa vecam? Uz šī jautājuma brīdi visātrākā risinājuma bija NSX ESG izsniegšana un VXLAN trunk saskarnes pieslēgšana VTEP tīklam. Ātri ar '''' — jo izmantot GUI klientu tīklu, SNAT un ugunsmūra noteikumu konfigurēšanai varbūt vienkāršo pārvaldību vienā vSphere saskarnē, bet manuprāt, tas ir diezgan smagnējs un ierobežo rīku klāstu, kas pieejams problēmu risināšanai. Tie, kas izmantoja NSX ESG kā 'īstā' ugunsmūra aizstājēju, domāju, piekritīs. Lai gan, jādomā, šāds risinājums būtu stabilāks — galu galā viss norisinās viena piegādātāja ietvaros.
Vēl viens risinājums ir izmantot NSX DLR bridža režīmā starp VLAN un VXLAN. Šeit viss ir saprotams - vienkārši tiek zaudēta VXLAN izmantošanas jēga, jo šajā gadījumā tomēr jāvelk VLAN uz uzraudzības instalāciju. Starp citu, strādājot pie šī risinājuma, es saskāros ar problēmu, kad DLR tilts nesūtīja paketes virtuālajai mašīnai, kura atradās uz viena hosta. Zinu, zinu - grāmatās un vadlīnijās par NSX-V tieši ir teikts, ka NSX Edge ir jāizveido atsevišķs klasteris, bet tas ir grāmatās... Tomēr pēc pāris mēnešiem ar atbalsta dienestu mēs problēmu neatrisinājām. Principā es sapratu darbības loģiku - hipervizora kodola modulis, kas atbild par VXLAN iepakošanu, netika aktivizēts, ja DLR un novērotais serveris atradās uz viena hosta, jo satiksme nepameta hostu un loģiski būtu jāpieslēdzas VXLAN segmentam - iepakošana nav nepieciešama. Ar atbalsta dienestu mēs apstājāmies pie virtuālā interfeisa vdrPort, kurš loģiski apvieno uplinkus un veic bridžošanu/iepakošanu - tur tika pamanīts neatbilstība ienākošajā satiksmē, kuru es ņēmu uz apstrādi šajā gadījumā. Bet, kā tika teikts, līdz galam es šo gadījumu nenovedu, jo tiku pārcelts uz citu projektu, un arī filiāle sākotnēji bija bezizejas un īpaši nebija vēlmes to attīstīt. Ja nemaldos, problēma novērota NSX versijās 6.1.4 un 6.2.
Un šeit - bingo! Fortinet paziņo par natīvu . Un ne tikai point-to-point vai VXLAN-over-IPSec, ne programmatūras tiltu VLAN-VXLAN - tas viss sāka tikt ieviests vēl no versijas 5.4 (un piedāvāts pie citiem ), unicast kontrolēšanas plāna īstenošanu. Ieviešot risinājumu, es saskāros ar vēl vienu problēmu — monitorēšanas procesā pārbaudītie serveri periodiski pazuda vai atkal parādījās, lai gan pati virtuālā mašīna bija dzīva. Izrādījās, ka iemesls bija tas, ka es aizmirsu atļaut Ping VXLAN interfeisā. Klasteru pārbalošanas procesā virtuālās mašīnas tika pārvietotas, un vMotion tika pabeigts ar Ping, lai norādītu jauno ESXI hostu, uz kuru mašīna bija pārvietota. Mana muļķība, taču šī problēma vēlreiz apturēja uzticību ražotāja atbalstam — šajā gadījumā Fortinet. Es pat nerunāšu par to, ka katrs gadījums, kas saistīts ar VXLAN, sākas ar jautājumu
Veiksmīgi testējot trafiku, tika nolemts ieviest šo risinājumu. Un ražošanā izrādījās, ka pēc dienas vai divām pakāpeniski atslēdzas viss, kas monitorēts caur VXLAN. Interfeisa deaktivizācija/aktivizācija bija noderīga, taču tikai uz brīdi. Atceroties ražotāja atbalsta lēnīgumu, es ķēros pie problēmu novēršanas no savas puses — galu galā, mana uzņēmuma, mana tīkla — mana atbildība.
Problēmu novēršanas gaita. Ja jūs esat noguruši no burtiem un lepnības — izlaižiet un pārejiet pie pēcapstrādes.
Problēmu novēršanas gaitaPaldies, ka turpinājāt lasīt — turpināsim!
Tātad, monitorings darbojas kādu laiku, pēc tam pats sevi atslēdz. Tas nozīmē, ka ugunsmūri politikās, visticamāk, nav problēmu. Tomēr, tā kā esmu pieredzējis ar problēmām, kas saistītas ar iesaldētām sistēmas procesu Fortigate versijās 5.6+, vispirms skatāmies 'diagnose debug flow' — kā sagaidāms, trafiks tiek atļauts un iznāk caur interfeisu, un sagaidāms, ka nekas neatnāk atpakaļ. Tātad, turpinām izpēti tālāk pa steku. Diemžēl, būs jāslēpj pat RFC1918 adreses, bet es ceru sniegt procesam pietiekamu aprakstu izpratnei. Serveris iekšā VXLAN ir ar adresi х.х.х.15, Fortigate interfeiss х.х.х.254, visas pārējās adreses pieder VTEP tīklam.
Lai veiksmīgi pārsūtītu VXLAN iesaiņotos paketus, ir nepieciešama pareiza informācija vairākās tabulās. Overlay gadījumā tas ir ARP un OVSDB, bet underlay gadījumā tas ir ARP un CAM. Fortigate gadījumā VXLAN FDB ir OVSDB. Sāksim tur:
 fortigate (root) #diag sys vxlan fdb list vxlan-LS
mac=00:50:56:8f:3f:5a state=0x0002 flags=0x00 remote_ip=u.u.u.47 port=4789 vni=5008 ifindex=7
Šeit viss ir pietiekami vienkārši — virtuāla datora MAC adrese jāatrodas uz VTEP ar adresi u.u.u.47. Pārbaudot ESXI klastera saturu un iestatījumus, es redzu, ka virtuāla datora MAC adrese ir pareiza, arī VTEP adrese. Pārbaudu CAM/ARP tabulu fortigate — atkal viss sakrīt ar ESXI hosta iestatījumiem:
fortigate (root) #get sys arp | grep u.u.u.47
u.u.u.47 0 00:50:56:65:f6:2c dmz
Tabulas ir pareizas un trafiks iznāk — varbūt problēma nav fortigate? Es apzināti neesmu analizējis trafika komutāciju uz Juniper — loģiski nākamais solis troublšutīngā būtu jāveic tur, bet mana tīkla struktūra ir vienkārša — tikai viens VLAN VTEP un visi komponenti ir pieslēgti tieši. Plus, atceros gadījumu ar DLR tiltu, VDR un iznīkstošu trafiku — dodos snifferēt uz ESXI hosta, blakus izveidoju jau gadījumu uzņēmumam VMware. Zemākā MAC „97:6e” pieder fortigate, vmnic1 ir interfeiss, kuram ir VTEP ar adresi u.u.u.47, snifferējam abos virzienos "—dir 2":
pktcap-uw --uplink vmnic1 --vni 5008 --mac 90:6c:ac:a9:97:6e --dir 2 -o /tmp/monitor.pcap
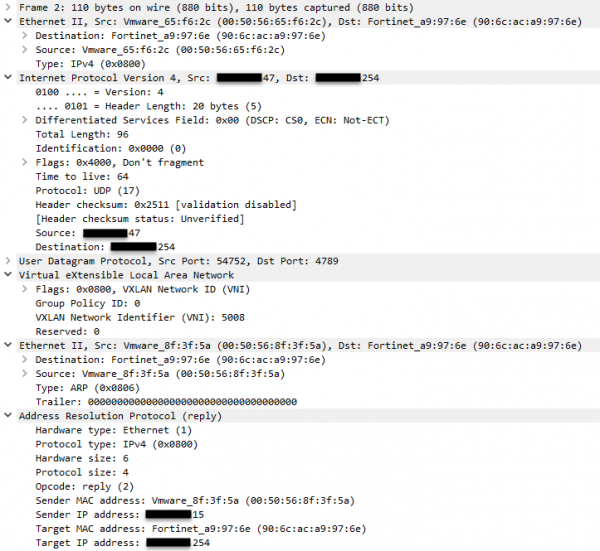
Progress — sniffā redzu ARP pieprasījumu un nākošo atbildi. Izvēlos tikai ARP atbildi, un tur viss ir pareizi. Neesmu pieminējis, bet visu šo laiku uzraudzības serveris pingē adresi h.h.h.15 — kur palika ICMP trafiks? Atceros, ka man ir divi uplinķi. Šeit varētu diskutēt un teikt, ka virtuālais avota ports ir viens un tas pats (mājas tīkla politika), tātad vienai un tai pašai vNIC jāizvēlas viens un tas pats uplink, bet, ja jau esmu hostā, pārbaudīt citu uplink nav problēma:
pktcap-uw --uplink vmnic4 --vni 5008 --mac 90:6c:ac:a9:97:6e --dir 2 -o /tmp/monitor.pcap
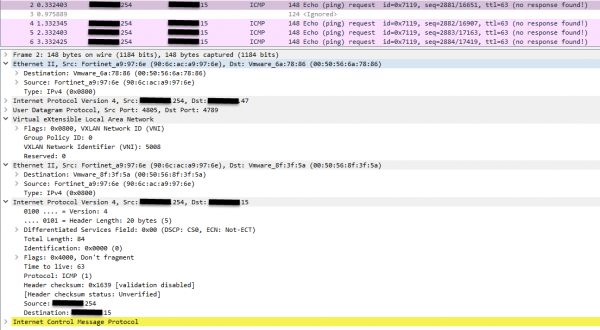
Saņem pieprasījumus no Fortigate, bet atbildes nav. Tātad problēma nav Fortigate. Nu, viss — es domāju — atkal tā pati problēma ar pazudušo satiksmi uz VDR, atkal pāris mēneši jāvirza gadījums pareizajā virzienā. Pāris dienu laikā atdziestot un nevēloties samierināties ar kavēšanos, nolēmu savākt vēl sniffus atbalstam, lai paātrinātu procesu. Un te „nejauši” mans skatiens uzkrītoši krīt uz Ethernet kapsulāciju underlay. Ķēniņš nav īsts, un VTEP MAC adrese nesakrīt ar tā IP. Nollēju, sniffoju, izpētu — pareizi, kas nav pareizi. Priekšā blakus ierakstu ARP tabulu, lai būtu ērtāk salīdzināt. Pievērsiet uzmanību pirmajai Ethernet kapsulācijai attēlā augšā:
fortigate (root) #get sys arp | grep у.у.у.47
у.у.у.47 0 00:50:56:65:f6:2c dmz
fortigate (root) #get sys arp | grep у.у.у.42
у.у.у.42 0 00:50:56:6a:78:86 dmz
Tātad, ko mēs beigu beigās iegūstam — pēc virtuālās mašīnas migrācijas, Fortigate mēģina nosūtīt satiksmi uz VTEP no (pareizās) VXLAN FDB, bet izmanto nepareizu DST MAC un satiksme, kā gaidīts, tiek noraidīta no hipervizora saņemošā saskarnes. Turklāt vienā no četriem gadījumiem šis MAC piederēja sākotnējam hipervizoram, no kura sāka migrāciju.
Vakar saņēmu vēstuli no Fortinet tehniskā atbalsta — manā gadījumā tika atklāts kļūda 615586. Tiešām nezinu, vai priecāties vai skumt: no vienas puses — problēma nav iestatījumos, no otras — labojums nāks tikai ar programmatūras atjauninājumu, vislabākajā gadījumā nākamajā. Pašapziņu arī uztur vēl viena kļūda, kuru es atklāju pagājušā mēnesī, tomēr tajā reizē HTML5 GUI vSphere. Tiešām, tieši vietējais QA nodaļa piegādātājiem...
Risks pieņemt sekojošo:
1 — multicast kontrolsistēma, visticamāk, nebūs pakļauta aprakstītajai problēmai — jo VTEP MAC adreses tiek iegūtas no grupas IP adreses, uz kuru pievienojas saskarne.
2 — visticamāk, problēma ir Fortigate sērijas samazinājumā uz Tīkla Procesoru (aptuveni līdzīgs CEF) — ja katrs pakets tiek nosūtīts caur CPU, tiks izmantotas tabulas, kuras satur pareizu — vismaz vizuāli — informāciju. Šīs pieņēmuma labā runā tas, ka palīdz aizvērt/atvērt saskarni vai gaidīt zināmu laiku — vairāk nekā 5 minūtes.
3 — izmaiņas komandas politikā, piemēram, uz explicit failover, vai LAG ieviešana problēmu neatrisinās, jo tika novērota „iestrēgšana” MAC no sākotnējā hipervizora inkapsulētajos pakotnēs.
Šī kontekstā varu dalīties, ka nesen atklāju, ka , kur vienā no rakstiem tika apgalvots, ka stetfull ugunsmūri un kešotāji datu pārsūtīšanas veidi ir tikai pagaidu risinājumi. Nu, es neesmu tik pieredzējis IT jomā, lai apgalvotu ko tādu, turklāt ne visiem emuāra rakstu apgalvojumiem es piekrītu uzreiz. Tomēr kaut kas man liek domāt, ka Ivanam ir daļa taisnības.
Paldies par uzmanību! Būšu priecīgs atbildēt uz jautājumiem un uzklausīt konstruktīvu kritiku.
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish