

Statistika 24 stundas pēc honeypot uzstādīšanas Digital Ocean mezglā Singapūrā
Piu-piu! Sāksim ar uzbrukumu karti
Mūsu superskaistā karte parāda unikālos ASN, kas pieslēdzās mūsu Cowrie honeypot 24 stundu laikā. Dzeltenā krāsa atbilst SSH savienojumiem, bet sarkanā – Telnet. Šādas animācijas bieži vien pārsteidz uzņēmuma valdi, ļaujot iegūt vairāk līdzekļu drošībai un resursiem. Tomēr kartei ir kāda vērtība, skaidri demonstrējot ģeogrāfisko un organizatorisko izplatību uzbrukuma avotu mūsu hostā tikai 24 stundu laikā. Animācijās nav redzams katra avota satiksmes apjoms.
Kas ir Pew Pew karte?
Pew Pew karte — tas ir , parasti animēta un ļoti skaista. Tas ir modes veids, kā pārdot savu produktu, kas ir slaveni ar to, ka uzņēmums Norse Corp to izmantoja. Uzņēmums noslēdzās slikti: izrādījās, ka skaistās animācijas bija to vienīgā priekšrocība, bet analīzei tika izmantoti segmentēti dati.
Izveidots ar Leafletjs
Tiem, kas vēlas izstrādāt uzbrukumu karti lielākam ekrānam operāciju centrā (jūsu priekšniekam patiks), ir bibliotēka . Apvienojam to ar papildinājumu , Maxmind GeoIP servisu – .
WTF: kas ir šis Cowrie honeypot?
Honeypot ir sistēma, kas tiek izvietota tīklā speciāli, lai pievilinātu ļaunprātīgus lietotājus. Savienojumi ar sistēmu parasti ir nelikumīgi un ļauj atklāt uzbrucēju, izmantojot detalizētus žurnālus. Žurnālos tiek saglabāta ne tikai parastā informācija par savienojumu, bet arī sesijas informācija, kas atklāj uzbrucēja tehniku, taktiku un procedūras (TTP) .
ir paredzēts SSH un Telnet savienojumu reģistrēšanai.Šādas honeypots bieži tiek izliktas internetā, lai izsekotu uzbrucēju rīkus, skriptus un hostus.
Mans vēstījums uzņēmumiem, kas domā, ka viņus neuzbrūk: “Jūs slikti meklējat.”
– Džeimss Snuks
Kas ir žurnālos?
Kopējais savienojumu skaits
No daudziem hostiem tika reģistrētas atkārtotas savienojumu mēģinājumi. Tas ir normāli, jo uzbrucēju skriptiem ir ierakstīts akreditācijas datu saraksts un tie mēģina vairākus kombinācijas. Cowrie honeypot ir konfigurēts, lai pieņemtu noteiktas lietotājvārdu un paroli kombinācijas. To var iestatīt. failē user.db.
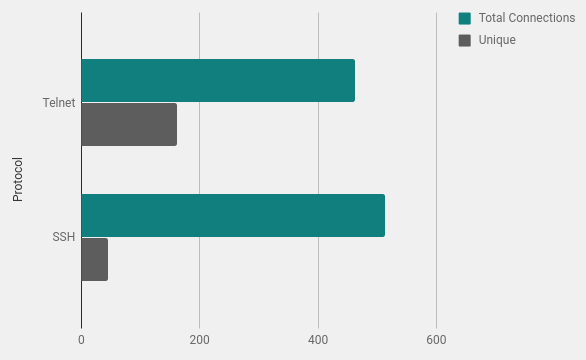
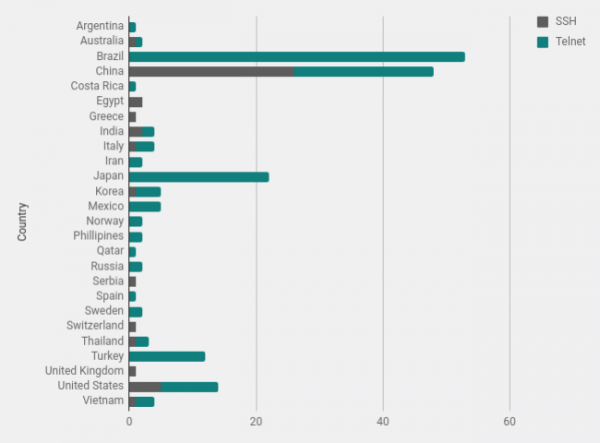
Ugunskaru ģeogrāfija
Saskaņā ar Maxmind ģeolokācijas datiem es aprēķināju pieslēgumu skaitu no katras valsts. Brazīlija un Ķīna ir līderi ar lielu pārsvaru, no šīm valstīm bieži nāk liels troksnis no skeneriem.
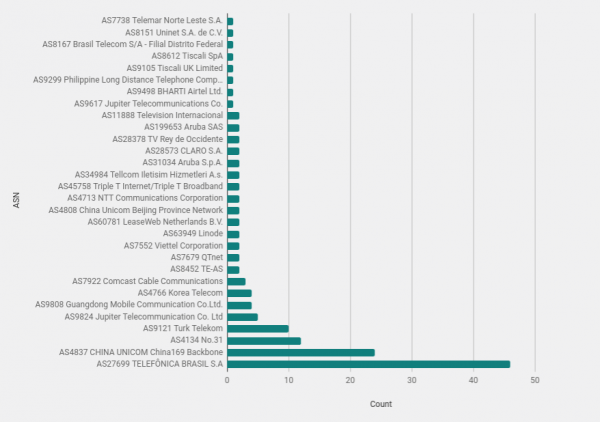
Tīkla bloka īpašnieks
Tīkla bloku (ASN) īpašnieku pētījums var atklāt organizācijas ar lielu uzbrūkošo hostu skaitu. Protams, šādās situācijās vienmēr jāatceras, ka daudzas uzbrukumi notiek no inficētiem hostiem. Saprātīgi būtu pieņemt, ka lielākā daļa ļaunprātīgo programmu nav tik stulbas, lai skenētu tīklu no mājas datora.
Atvērtie porti uz uzbrūkošām sistēmām (Shodan.io dati)
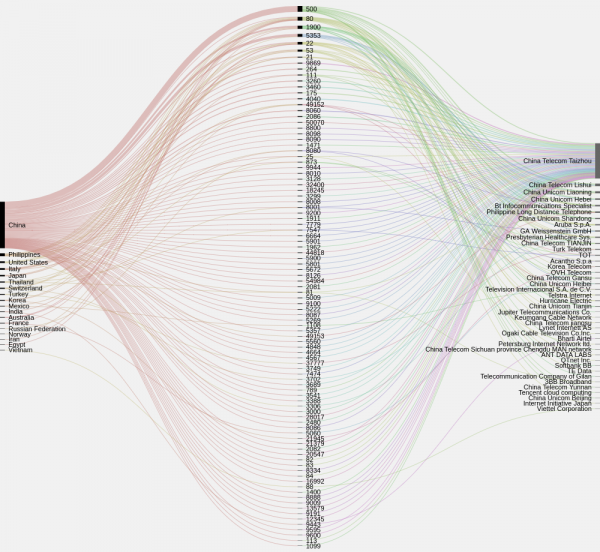
IP saraksta pārbaužu veikšana caur izcilu ātri nosaka sistēmas ar atvērtiem portiem un kādi tie ir porti. Zemāk redzam attēlu par atvērtajiem portiem pa valstīm un organizācijām. Varētu identificēt kompromitēto sistēmu blokus, bet ierobežotā izmēra paraugā nav redzams nekas izcils, izņemot lielu skaitu atvērtie 500 porti Ķīnā.
Interesanta atklājums — lielais skaits sistēmu Brazīlijā, kurām nav atvērti 22, 23 vai citi porti, saskaņā ar Censys un Shodan. Acīmredzot, tie ir savienojumi no gala lietotāju datoriem.
Roboti? Nepavisam ne
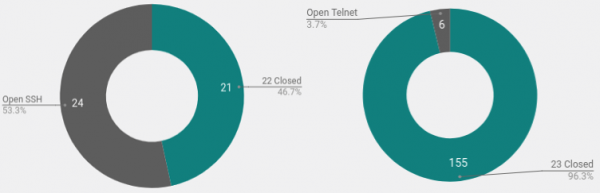
Dati 22 un 23 portiem tajā dienā norādīja dīvainas. Es pieņēmām, ka lielākā daļa skenēšanas un paroļu uzbrukumu notiek no robotiem. Skripts izplatās caur atvērtajiem portiem, mēģinot uzminēt paroles, un no jaunas sistēmas kopē sevi un turpina izplatīties ar to pašu metodi.
Bet šeit ir redzams, ka vienīgi nelielai hostu daļai, kas skenē telnet, ir atvērts port 23. Tas nozīmē, ka sistēmas ir vai nu kompromitētas citādāk, vai arī ļaunprātīgie programmatūru izmanto skriptus manuāli.
Mājas savienojumi
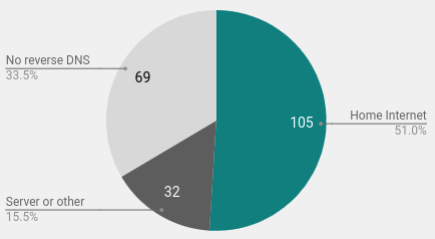
Vēl viena interesanta atklājuma bija liels mājas lietotāju skaits paraugā. Ar palīdzību atpakaļskata es noteicu 105 savienojumus no konkrētiem mājas datoriem. Daudziem mājas savienojumiem atpakaļskatē DNS parāda hosta vārdu ar vārdiem dsl, home, cable, fiber utt.
Mācieties un pēti: uzsāciet savu honeypot
Nesen es uzrakstīju īsu rokasgrāmatu, kā . Kā jau minēts, mūsu gadījumā tika izmantots Digital Ocean VPS Singapūrā. 24 stundu analīzes laikā izmaksas bija burtiski daži centi, bet sistēmas uzstādīšanai bija nepieciešamas 30 minūtes.
Vietā, lai palaistu Cowrie internetā un uztvertu visu troksni, var gūt labumu no honeypota lokālajā tīklā. Uzstādot paziņojumu, ja noteiktiem portiem ir pieprasījumi, tas var liecināt par uzbrucēju tīklā, ziņkārīgu darbinieku vai ievainojamību skenēšanu.
Secinājumi
Pēc 24 stundu garīgas uzbrucēju darbību apskates kļūst skaidrs, ka nav iespējams noteikt skaidru uzbrukumu avotu kādā organizācijā, valstī vai pat operētājsistēmā.
Plašā avotu izplatība rāda, ka skenēšanas troksnis ir nemitīgs un nav saistīts ar konkrētu avotu. Ikvienam, kurš strādā internetā, jānodrošina, ka viņa sistēmai ir vairāki drošības slāņi. Izplatīta un efektīva risinājuma izvēle būtu SSH pārvietot pakalpojumu uz nejaušu augstu portu. Tas neizslēdz stingru paroļu aizsardzību un uzraudzību, bet vismaz garantē, ka žurnāli netiek piepildīti ar nemitīgu skenēšanu. Savienojumi ar augstu portu ir lielākā varbūtība, ka tie ir mērķtiecīgi uzbrukumi, kas varētu jūs interesēt.
Bieži vien atvērtie telnet porti atrodas maršrutētājos vai citos ierīcēs, tāpēc tos nevar viegli pārvietot uz augsta porta. un ir vienīgais veids, kā pārliecināties, ka šie pakalpojumi ir aizsargāti ar ugunsmūri vai izslēgti. Ja iespējams, vispār nevajadzētu izmantot Telnet, šis protokols netiek šifrēts. Ja tas ir nepieciešams un nekādīgi citādi, tad uzmanīgi to kontrolējiet un izmantojiet uzticamas paroles.
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish