

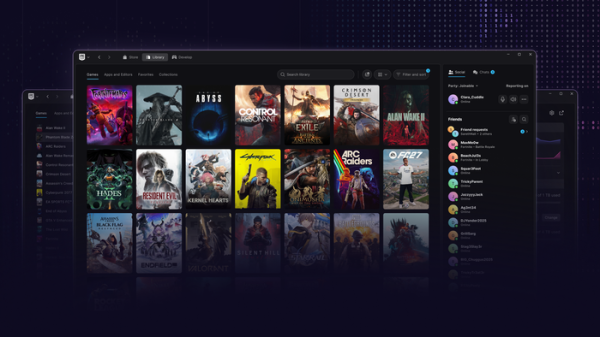
Uzņēmums Epic Games ir prezentējis jaunā Epic Games Launcher iepriekšējo versiju, kas nodrošina iepriekš solīto atbalstu Linux platformai. Jaunajā versijā ir mainīts dizains, samazināts palaišanas laiks, pievienots iebūvēts balss čats, piedāvāta vienota lapa, lai pārvaldītu spēļu palaišanu, ir iespējams pievienot paneļa savas lietotnes un spēles, paplašināts meklēšana un nodrošināta lejupielādes ātruma un aktivitātes monitorings.
Papildus tam tika paziņots par online spēles Fortnite versijas izstrādi Linux. Šī projekta ietvaros tiek modernizēta EAC (Easy Anti-Cheat) aizsardzības sistēma Linux distribūcijām un tiek izveidoti kontakti ar atbalsta dienestiem, lai īstenotu nepieciešamās iespējas anti-cheat sistēmām Linux vidē. Tiek atzīmēts, ka vecā EAC versija Linux nodrošina nepietiekamu anti-cheat aizsardzības līmeni, kā rezultātā daudzi spēļu izstrādātāji nepievieno atbalstu Linux. Jaunajā EAC izlaidumā vietā izmanto pašu kodola moduli ir iesaistīti standarta drošības mehānismi, ko nodrošina Linux kodols, un pats anti-cheat tiek palaists kā systemd pakalpojums.
Starp prasībām, kuras jāizpilda distribūcijām, lai izmantotu EAC:
- Lejupielāde Secure Boot režīmā ar kodolu, draiveriem un kodola moduļiem, kas ir parakstīti ar apstiprinātiem atslēgām. Atbilstošs pārbaudītas lejupielādes līmenis jau ir nodrošināts Ubuntu, Fedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linux un AlmaLinux.
- TPM 2.0 aktivācija BIOS, lai izveidotu pārbaudāmu lejupielādes žurnālu.
- Ieguldījumi bootloaders, piemēram, systemd-boot un GRUB, kas atbalsta mērīto lejupielādi (measured boot), ļaujot apstiprināt konfigurācijas un lejupielādējamo komponentu autentiskumu.
- TPMIOMMU tehnoloģijas aktivācija BIOS un kodolā, novēršot čīteru aparatūras piekļuvi spēles atmiņai.
- Kodolā iekļauti Lockdown režīms, kas ierobežo root lietotāja piekļuvi kodolam un bloķē UEFI Secure Boot apietšanai paredzētās ceļus (ierobežota piekļuve /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, kprobes debuggers, mmiotrace, tracefs, BPF, PCMCIA CIS (Karte Informācijas Struktūra), daži ACPI un MSR CPU reģistri, bloķēti zvani kexec_file un kexec_load, aizliegta pāreja uz miega režīmu, ierobežota DMA izmantošana PCI ierīcēm, aizliegts importēt ACPI kodu no EFI mainīgajiem, neļaut manipulēt ar ievades/izvades portiem).
- Kexec mehānisma kodola atslēgšana, kas tiek izmantota, lai palaistu jaunu kodolu no vecā bez pilnīgas sistēmas restartēšanas.
- LSM gaisa (Linux Security Module) atbalsts BPF eBPF programmu pieslēgšanai, kas kontrolē piekļuvi un seko procesu darbības gaitai (lai bloķētu spēles atmiņas lasīšanu un modificēšanu, kā arī pārbaudītu anti-cheat sistēmas aktivitāti).
Ubuntu izstrādātāji jau sākuši apspriest publicētās prasības, ņemot vērā iepriekšējās negatīvās pieredzes par lietotāju privātuma pārkāpumiem Windows (EAC slepeni izpildīja kodu nulles aizsardzības līmenī, pārraidot datus uz ārējiem. serverus bez lietotāja skaidras piekrišanas un palika sistēmā pēc spēles dzēšanas). Tiek minētas arī bažas par ļaunprātīgas programmatūras uzbrukuma virsmas palielināšanu un saistību ar Ķīnas uzņēmumu Tencent (kam pieder 40% Ecic Games akciju), kas varētu būt ieinteresēts lietotāju izsekošanā. Ieteicams neizplatīt pakotnes ar EAC caur galvenajiem krātiem, informēt lietotājus par iespējamajiem riskiem un nodrošināt atsevišķu startēšanas konfigurāciju tiem, kam nepieciešama EAC palaišana.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish