Pieejams Firefox 74.
- Paroļu pārvaldnieks ir iemācījies kārtot ierakstus apgrieztā secībā (Z-A).
- Beidzot ar paplašinājumiem, kas ir instalēti globāli (visiem lietotājiem sistēmā, piemēram, %ProgramFiles%Mozilla Firefoxextensions). Šāda izplatīšanas metode tiek izmantota, lai iepriekš instalētu distributions, kā arī, lai uzspiestu paplašinājumus, instalējot trešo pušu programmatūru. Izstrādātāji to uzskatīja par neglītu, jo tas atņem lietotājam iespēju dzēst šādus paplašinājumus caur paplašinājumu pārvaldnieku (piemēram, ja paplašinājums rada problēmas vai lietotājam nepatīk, ka to uzspiež). Tagad paplašinājumu pārvaldība ir pilnīgi kontrolēta no lietotāja puses. Jau instalētie paplašinājumi turpinās darboties (lietotājs tagad var tos dzēst caur paplašinājumu pārvaldību), savukārt jauni instalētie tiks ignorēti. Pielāgotu dīzeļu veidotājiem (Windows) un uzturētājiem (Linux) tiks nodrošināta īpaša opcija veidošanas laikā, kas atjaunos globāli instalētu paplašinājumu atbalstu. Uzņēmuma lietotājiem ir iespēja izvietot paplašinājumus, izmantojot grupu politikas.
- Papildinājums Facebook Container (automātiski atver sociālo tīklu atsevišķā konteinerā) atbalsta lietotāju sarakstu ar domēniem, kas arī tiks automātiski ievietoti konteinerā.
- Jaunās cilnes izveides poga ieguvusi izvēlni, ko var izsaukt ar peles labo pogu (darbojas tikai, ja ir ieslēgti konteineri), no kuras var izvēlēties konteineru jaunizveidotajai cilnei. Turklāt ir pievienota opcija "Izvēlēties konteineru katrai jaunai cilnei", kas ļauj izsaukt šādu izvēlni arī ar kreiso peles pogu.
- Parādījās iespēja aizliegt cilnes atdalīšanu. Neuzmanīga cilnes pārvēršana atsevišķā logā daudzus gadus kaitināja lietotājus (atbilstošais atbalsta pieprasījums tika atvērts pirms 9 gadiem). Lai atspējotu cilnes atdalīšanas uzvedību, ir paredzēta opcija browser.tabs.allowTabDetach.
- Papalinājumu ātrās pogas tagad var ne tikai pārkonfigurēt, bet arī atslēgt.
- ASV lietotājiem pēc noklusējuma ir ieslēgta DNS izmantošana virs HTTPS. Noklusējuma rezolvējs ir Cloudflare. Iestatījumos to var mainīt uz NextDNS vai norādīt sava rezolvēja adresi.
- Linux izlaidumos tiek izmantota tehnoloģija RLBox. C++ potenciāli neaizsargājošo trešo pušu bibliotēku kods tiek pārvērsts WebAssembly modulī, kura pilnvaras ir stingri ierobežotas, un pēc tam modulis tiek kompilēts mašīnkodā un izpildīts izolētā procesā. Pirmajā šādā bibliotēkā bija Graphite.
- Skārienjutīgām ierīcēm realizēta ritināšanas paātrinājums.
- Windows un macOS tagad ir iespēja importēt datus no Edgium (Edge, kas balstīts uz Chromium).
- Pārlūks vairs neatklāj lokālo IP adresi mašīnā caur WebRTC (vietējās adreses vietā tiek izmantots nejaušs identifikators), tāpēc lietotājiem ieteicams atiestatīt iestatījumus media.peerconnection.ice.default_address_only un media.peerconnection.ice.no_host (izmainot šos iestatījumus iepriekš varēja slēpt lokālo adresi).
- Meklēšana pēc vēstures tagad ignorē diakritiskās zīmes (piemēram, vārda פסח meklēšana atradīs arī visus gadījumus פֶּסַח).
- Kā tika paziņots pirms pusotra gada, ir atslēgts support for TLS 1.0 and TLS 1.1. Ja serveris neatbalsta TLS 1.2, lietotājs redzēs kļūdas ziņojumu par drošās savienojuma izveidi un pogu, lai ieslēgtu novecojušo protokolu atbalstu (nākotnē šī atbalsta pilnībā tiks izņemts). Arī citi populāri pārlūki šajā gadā izslēdz veco (TLS 1.0 tika ieviests 1999. gadā, bet TLS 1.1 - 2006. gadā) protokolu atbalstu, jo tie neatbalsta mūsdienu ātras un drošas algoritmus (ECDHE, AEAD), bet nepieciešami vecie un vāji (TLS_DHE_DSS_WITH_3DES_EDE_CBC_SHA, SHA1, MD5). Pirms gada, satiksme, kas izmantoja šos protokolus, nepārsniedza pusprocentu, bet pašlaik tā ir vēl samazinājusies.
- HTTP:
- Ieslēgts atbalsts HTTP virsrakstam Feature Policy. Ar tā palīdzību tīmekļa izstrādātājs var norādīt, kuras iespējas un API pārlūkam jāizmanto vai jāizslēdz (piemēram, lai optimizētu vietnes darbību). Feature Policy nedaudz atgādina CSP, bet pārvalda pārlūka iespējas, nevis drošību. Kā rezultātā, rāmji (<iframe>) kurā atvērts cits domēns, vairs nevar prasīt piekļuvi ģeolokācijai, kamerai, mikrofoniem, ekrāna uzņemšanai un pilnekrāna režīmam, ja tas skaidri netiek atļauts ar Feature Policy.
- Ir īstenota atbalsta Cross-Origin-Resource-Policy (CORP), ar tā palīdzību vietnes var bloķēt noteiktus pieprasījumus no trešām pusēm (piemēram, aizliegt piekļuvi no ārējiem resursiem uz pašreizējā vietnes skriptiem un attēliem), tādējādi novēršot spekulatīvas uzbrukumus, izmantojot blakus kanālus (Meltdown un Spectre), kā arī uzbrukumus ar starpvietņu skriptiem.
- Pievienots notikums languagechange_event, kas aktivizējas, kad lietotājs maina savu izvēlēto valodu.
- Iekļauta
- Ieslēgts atbalsts īpašībai text-underline-position, ļaujot kontrolēt svītrojuma pozīciju (piemēram, iestatīt to zem ķīmisko formulu apakšrakstiem).
- Īpašību vērtības text-underline-offset un text-decoration-thickness tagad var tikt izteiktas procentos.
- Īpašība outline-style ieguva atbalstu vērtībai auto.
- Pārtraukta atbalsts īpašībām -moz-column-*, kuru vietā jāizmanto standarta īpašības bez prefiksa.
- JavaScript:
- Ieviests opciju secības operators (?.)
- Noņemti ne standarta metode Object.prototype.toSource un globālā funkcija uneval. Tie parādījās vēl laikos, kad pastāvēja Netscape, bet nekad neiegūva atbalstu no citām pārlūkprogrammām.
- Izstrādātāja rīki:
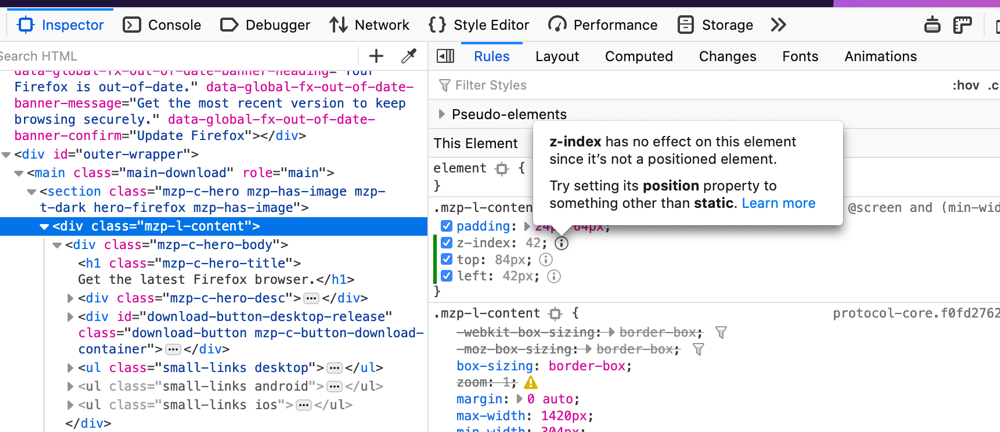
- CSS nepatieso noteikumu atpazīšana tagad ņem vērā elementu pozicionēšana.
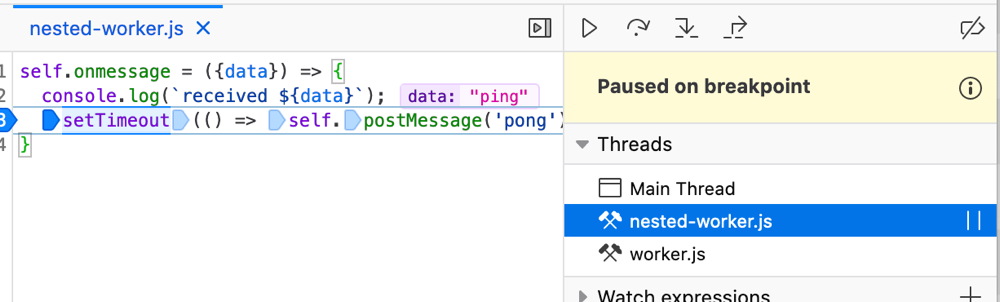
- JavaScript debugger iemācījies nodaļām atvērtajos tīmekļa darbos.
- Uzlabota integrācija ar paplašinājumu React Developer Tools.
Avots: linux.org.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish