

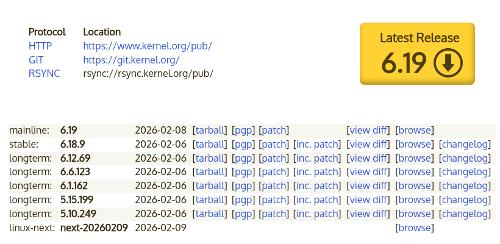
Pēc diviem mēnešiem attīstības Linuss Torvalds prezentēja izlaida kodolu Linux 6.19. Starp visiem ievērojamākajiem uzlabojumiem: Live Update Orchestrator apakšsistēma, PCIe Link Encryption atbalsts, sistēmas izsaukums listns, Zero-Copy Receive režīms io_uring, ARM paplašinājuma MPAM atbalsts, klp-build live-patchu ģenerēšanai, LoongArch32 arhitektūras atbalsts, QoS s2idle, audita apakšsistēmas optimizācija, Intel LASS aizsardzībai pret Spectre, SHA-3 un BLAKE2b hash atbalsts, Confidential VMBus mehānisms, TX optimizācija tīkla apakšsistēmā, CAN XL protokols, API aparatūras paātrinātam HDR izvades atbalstam.
Jaunās versijas paziņojumā Linus informēja, ka nākamajā kodola laidienā tiks piešķirts numurs 7.0, jo 6.x zarā ir uzkrājies pietiekami daudz laidienu, lai mainītu versijas numura pirmo skaitli (laikā, kad 6.0 laidienu izveidoja pēc 5.19). Numura maiņa tiek veikta estētisku iemeslu dēļ un ir formāls solis, kas novērš neērtības saistībā ar lielu laidienu skaitu sērijā. Linus jokoja, ka viņu mulsina lieli skaitļi, uz kuriem nepietiek pirkstu uz rokām un kājām. Tajā pašā laikā formāli ir iemesls nozīmīgai versijas numura maiņai, jo sākot no nākamā laidiena tiks atbalstīta Rust ir izlemts pārvietot no eksperimentālajām uz galvenajām kodola iespējām.
Jaunajā versijā ir iekļauti 15657 labojumi no 2237 izstrādātājiem, plākstera izmērs ir 52 MB (izmaiņas ietekmējušas 13682 failus, pievienotas 794649 koda rindas, izdzēstas 335498 rindas). Iepriekšējā laidienā bija 15035 labojumi no 2217 izstrādātājiem, plākstera izmērs – 45 MB. Aptuveni 40% no visām 6.19 izmaiņām attiecas uz ierīču draiveriem, aptuveni 13% izmaiņu ir saistītas ar aparatūras arhitektūrai specifiska koda atjauninājumiem, 12% ir saistītas ar tīkla steku, 5% – ar failu sistēmām un 3% – ar kodola iekšējām apakšsistēmām.
Galvenās jaunās funkcijas kodolā 6.19 (1, 2, 3):
- Disku apakšsistēma, I/O un failu sistēmas
- No Btrfs failu sistēmas pārbaudes (scrub) procesi un ierīču aizvietošana vairs nenovērš sistēmas pāreju uz miega režīmu (pirms aizmigšanas tiek saglabāta scrub pārbaudes stāvoklis; pēc nomoda scrub pārbaude turpinās, un ierīču aizvietošanas operācija tiek uzsākta no jauna). RAID56 realizācijā pievienots atbalsts blokiem, kuru izmērs pārsniedz atmiņas lapas izmēru. Veikta sagatavošana atbalstam fscrypt. Paaugstināta veiktspēja darbā ar aizliegumiem, veicot operācijas, kas saistītas ar vietas saglabāšanu. Pievienota atbalsts ioctl operācijai shutdown, kas ļauj pārveidot FS stāvokli, kad tiek mēģināts pabeigt jau uzsāktās operācijas, bet tiek bloķētas visas jaunās operācijas.
- Failu sistēmā Ext4 iekļauts atbalsts blokiem, kuru izmērs pārsniedz atmiņas lapas izmēru (>4KB x86 sistēmās). Lielu bloku izmantošana ļauj palielina buferizēto rakstu operāciju veiktspēju vidēji par 50%, bet samazina tiešo ievadi/izvadi veiktspēju, palielinot kontrolsumu aprēķināšanas laiku. Jaunajā versijā arī ir pievienotas optimizācijas, kas paaugstināja caurlaidspēju, veicot online defragmentāciju.
- Apakšsistēmā FUSE uzlabota buferizētā lasīšanas atbalsts, izmantojot lielas atmiņas lapas folijus (large folios). Caur iomap ievieš iespēju izsekot daļēji aktuāliem folijiem, lai ielādētu tikai datus, kuri trūkst buferī.
- No VFS pievienots atbalsts atsaucamajai direktorijas deleģēšanai (recallable directory delegation), kas ļauj īstenot NFS direktorijas pārraidi no servera klientam, lai NFS klients bez vēršanās pie NFS servera patstāvīgi izsekotu direktorijas stāvokli, pamatojoties uz vietējo kešu. Ja cits NFS klients veiks izmaiņas, kas saistītas ar šo direktoriju, deleģēšana tiks atsaukta pirmajam klientam.
- NFS pievienots tiešās ievadi/izvadi (direct I/O) lasīšanas atbalsts. Ieviesti iestatījumi /sys/kernel/debug/nfsd/io_cache_read un /sys/kernel/debug/nfsd/io_cache_write, lai kontrolētu kešēšanas un tiešās ievades/izvades operāciju ieslēgšanu; manipulācijas ar šiem iestatījumiem ļauj samazināt NFS klienta pārslodzes izmaksas, veicot lielas ievades/izvades operācijas.
- No NTFS īstenots ioctl operācijas shutdown atbalsts, ir iekļauti noklusējuma montēšanas opcijas acl un prealloc, pievienots atbalsts laikam līdz 1970. gada 1. janvārim.
- Lai blokierierīcēm un FS iekļauts noklusējuma atsevišķam katram CPU objektu kešēšanai "bio" (Block I/O), kas nosaka aktīvās ievades/izvades operācijas.
- Atmiņa un sistēmas pakalpojumi
Asinhronā ievades/izvades sistēmā io_uring ir pievienota atbalsta iespēja dažāda izmēra elementu izvietošanai iesniegšanas rindā (SQE, Submission Queue Entry), līdzīgi kā iepriekšējā laidiena ietvaros tika atļauts sajaukt rezultātu rindas elementu izmērus (CQE, Completion Queue Event). Pirms tam visiem elementiem rindā bija jābūt vienā izmērā, kas noveda pie pārmērīgas atmiņas patēriņa nepieciešamības dēļ, izmantojot maksimālo izmēru visiem elementiem rindā.
Io_uring ir arī pievienots atbalsts zcrx mehānismam (Zero-Copy Receive) datu saņemšanai bez kopēšanas starp kodolu un lietotāja telpu. Ir pievienota arī atbalsta pieprasījumu atmiņas izvietošanai SQ (Submission Queue) un CQ (Completion Queue), kas ļauj iegūt informāciju par rindas buferi, kas nepieciešama lietotāja prasībām, izmantojot IORING_SETUP_NO_MMAP un IORING_MEM_REGION_TYPE_USER flagus.
Ātrai steka izsekošanai, izmantojot utilītas, piemēram, perf, ir pievienots SFrame formāta atbalsts ar informāciju par izsaukumu steku (unwind). SFrame jau atbalsta GCC un binutils, neradot veiktspējas kritumu, un, atšķirībā no DWARF formāta, satur tikai minimālo informācijas kopumu, kas nepieciešams steka izsekošanai.
Lai AMD procesoru ir īstenots datu aizvietošanas mehānisms kešā, kas ļauj ievades/izvades ierīcēm tieši ievietot datus CPU L3 kešā bez iepriekšējas izvietošanas RAM.
Pievienota atbalsta iespēja MPAM (Memory System Resource Partitioning and Monitoring), paplašinātā ARMv8-A komandu kopas arhitektūras izstrādne, lai katru pieprasījumu atmiņā apzīmētu ar sadaļas identifikatoru (PARTID, Partition ID) un uzraudzības grupas identifikatoru (PMG, Monitoring Group ID). Saistībā ar PARTID var ierobežot resursu patēriņu, piemēram, atmiņas caurlaidību vai keša lielumu, lai kāda uzdevumu grupa neaizņemtu visus resursus. Uzraudzības kontekstā PMG un PARTID apvienojumu var izmantot, lai sekotu atmiņas resursu patēriņam noteiktos slodzes veidos.
Ja process pārtrauc darbību pēc signāla saņemšanas, cits process, kam ir pidfd beigušā procesa, tagad var noteikt signāla numuru, kas izraisīja procesa pārtraukšanu.
Pārstrādāta atkārtoti palaidamo secību (restartable sequences), kas ļauj lietojumprogrammām organizēt pseido-atomāru nepārtrauktu instrukciju grupas izpildi (ja cits pavediena pārtraukšana, tiek veikta atkārtota secības izpilde). Jaunā ieviešana atšķiras ar augstāku veiktspēju.
Python moduļi, kas tiek izmantoti kodola dokumentācijas apstrādei, ir pārvietoti uz atsevišķu katalogu tools/lib/python.
Sistēmas izsaukumu notikumu izsekošanā ir ieviesta iespēja lasīt buferus no lietotāja telpas un iekļaut to saturu (piemēram, failu nosaukumus) izsakošanas rezultātā.
Iekļauts ir fonts „Terminus 10×18”, uzlabojot informācijas salasāmību no konsoles uz vidējas izšķirtspējas (1440×900) klēpjdatoru ekrāniem.
- Virtualizācija un drošība
- Pievienots atbalsts, ko sniedz Intel procesori, paredzot dalīšanu lineārā adreses telpa (LASS, lineārā adreses telpas atdalīšana), kas ļauj aparatūras līmenī atdalīt adresācijas diapazonus lietotāja spektā un kodolu, lai uzlabotu drošību. Adresācijas telpa tiek dalīta pēc augstākā adrese bits – augšējā adresācijas telpas puse ar iestatītu augstāko bitu tiek izmantota kodolam, bet apakšējā – lietotāja telpai. Instrukciju izpildes agrīnā posmā (fāzē pirms spekulatīvās izpildes) tiek veikta piekļuves pārbaude no lietotāja telpas uz adresēm ar iestatītu augstāko bitu un pretēji. Šāds atdalījums ļauj bloķēt kodola atmiņas noplūdes lietotāja telpā caur trešajām pusēm pat spekulatīvās izpildes gadījumā, kas sniedz iespēju izmantot LASS kā aizsardzību pret Meltdown un Spectre uzbrukumiem, neradot lielus izdevumus.
- Pievienota iespēja iespējot paplašinājumi drošības pastiprināšanas tehnoloģijas PCI Express – PCIe Link Encryption un PCIe Device Authentication, kas ļauj autentificēt un šifrēt saziņas kanālu starp PCIe ierīci un virtuālo mašīnu, kas ir aizsargāta, izmantojot Intel TDX (Trusted Domain Extensions) un AMD SEV-SNP (Secure Nested Paging) mehānismus. Ieviestās tehnoloģijas neļauj pārņemt, analizēt un iebīdīt datus DMA satiksmē, ja ir piekļuve hosta sistēmai vai citām ierīcēm.
- Iebūvētajā kriptogrāfijas bibliotēkā pievienots atbalsts algoritmiem SHA-3 (SHA3-224, SHA3-256, SHA3-384, SHA3-512) SHAKE128, SHAKE256 un BLAKE2b.
- LSM moduļiem (Linux Security Modules) un, īpaši, SELinux, ir ieviesta iespēja izsekot memfd deskriptoru izveidi, lai piemērotu drošības politikas ar to saistītajiem objektiem.
- LSM moduļa IPE (Integrity Policy Enforcement), kurš nosaka vispārējo politiku integritātes nodrošināšanai visā sistēmā, tika pievienots atbalsts flagam AT_EXECVE_CHECK funkcijā execveat(), iekļaujot skripta integritātes pārbaudi pirms tā izpildes interpretētājā.
- Tika pievienoti primīti scoped_user_read_access(), scoped_user_write_access un scoped_user_rw_access() ierobežotai piekļuvei datiem lietotāja telpā ar aizsardzību spekulatīviem uzbrukumiem.
- Pievienota atbalsts mehānismam Confidential VMBus, kas tiek izmantots hipervizorā HyperV drošai mijiedarbībai starp viesu sistēmu, kas darbojas konfidenciālā režīmā (ar atmiņas šifrēšanu un reģistru izolāciju, balstoties uz AMD SNP un Intel TDX tehnoloģijām), un paravisoru, kas atbild par piekļuvi aparātiem, kas apstrādā konfidenciālā datus.
- Pievienota informācijas pārraides iespēja par avārijas beigu procesu (coredump ģenerēšanai) caur pidfd mehānismu. PIDFD identifikators ir saistīts ar konkrētu procesu un nemainās, kamēr PID var tikt saistīts ar citu procesu pēc esošā procesa beigām, kas saistīts ar šo PID. Pidfd izmantošana ļauj bloķēt uzbrukumiem suid procesa aizvietošanu ar citu procesu, sasniedzot sacensību stāvokli laikā, kas seko avārijas apstrādes sākumam, bet pirms parametru pārbaudes lietotāja telpā.
- Tīkla subsistēma
- Tīkla apakšsistēmā ir iekļauts optimizācijas, lai uzlabotu datu pārsūtīšanas efektivitāti (TX). Funkcijas __dev_queue_xmit() atsakums no spin bloķēšanas un izmantot bezbloķējošas llist struktūras ļāva palielināt jaudu 4 reizes pie lielas slodzes un divkāršot pakotņu nosūtīšanas intensitāti, samazinot slodzi uz CPU par divām reizēm.
- Piedāvāta iespēja atlases atsevišķiem tīkla soketiem sistēmas ierobežojumiem uz atmiņas izmantošanu (šajā gadījumā tiks izmantoti kopējie atmiņas ierobežojumi, kas noteikti atsevišķiem konteineriem). Ierobežojumu atslēgšanai ieteikts sysctl net.core.bypass_prot_mem un flags SK_BPF_BYPASS_PROT_MEM bpf_setsockopt funkcijā.
- Pievienota paplašinājuma atbalsts RFC 5837, kas pievieno ICMP ziņojumiem Time Exceeded, kas atgriezti, kad ir beidzies paketes dzīves cikls (TTL), datus par ienākošajiem tīkla interfeisiem, lai iegūtu detalizētāku informāciju, izmantojot maršrutu izsekošanas rīku traceroute.
- Pievienota atbalsts nepārtrauktai aktīvai polingai (busy polling) atsevišķā kodola pavedienā, lai iegūtu deskriptori no RX/TX rindām lietojumprogrammām, kurām nepieciešamas minimālas kavēšanās.
- Pievienota atbalsta iespēja protokolam CAN XL (Controller Area Network eXtended Length), kur datu lauka izmērs palielināts līdz 2048 baitiem, lai nodrošinātu integrāciju ar TCP/IP tīkliem, ir ieviesta iespēja tunelēt Ethernet kadrus un pievienota atbalsta platuma-impulsu modulācijai, kas ļāva pārsūtīt datus ar ātrumu 20 Mbit/s un augstāku.
- Pievienota atbalsts struktūrai sockaddr_unsized, sockaddr struktūras variants, kas izmanto masīvu ar elastīgiem elementiem vietā ar fiksēta izmēra masīvu (sa_data[] vietā ar sa_data[14], kas būtībā tika izmantots, lai atsauktos uz citām lielākām struktūrām).
- Pievienota iespēja izmantot funkcionalitāti getsockname un getpeername, izmantojot io_uring apakšsistēmu.
- Pievienoti sysctl net.ipv4.tcp_rcvbuf_low_rtt un net.ipv4.tcp_comp_sack_rtt_percent TCP optimizācijai.
- Pievienota atbalsts savienojumiem ar caurlaidspēju 1600 Gbps (1.6T).
- Aprīkojums
- DRM (Tiešās attēlošanas pārvaldnieka) apakšsistēmā pievienota API, lai izmantotu aparatūras krāsas maiņas iespējas, kas ļauj izvairīties no šādu pārvērtību veikšanas caur shaderiem vai CPU kodu izpildi. Lai attēlotu saturu HDR monitorā, sarežģītas krāsas maiņas tagad var veikt displeja kontrolieris slāņu sajaukšanas posmā, nevis programmatūras satura sastādīšana gala attēlošanas buferī. Papildus izdevumu un enerģijas patēriņa samazināšanai HDR izejas organizēšanā, ierosinātā funkcionalitāte var tikt izmantota arī pareizas krāsu attēlošanas nodrošināšanai videoklipu vai attēlu rediģēšanas programmās.
- Pievienots ethosu draiveris Arm Ethos U65 un U85 NPU, kas paredzēti AI modeļu izpildes aparatūras paātrināšanai.
- Draiverī i915 Lunar Lake GPU un jaunākiem pievienots atbalsts aparatūras attēla asuma paaugstināšanai (Sharpening).
- Turpināta darbs pie drm-draivera (Tiešās attēlošanas pārvaldnieka) Xe Intel Xe arhitektūras GPU, kas tiek izmantoti Intel Arc sērijas grafiskajās kartēs un integrētajā grafikā, sākot no Tiger Lake procesoriem. Pievienots sākotnējais atbalsts Xe3P arhitektūrai, kas tiek izmantota Crescent Island GPU un Nova Lake integrētas grafikas procesoru sērijā.
- AMDGPU draiverī nodrošināta pilnīga atbalsta nodrošināšana AMD GCN 1.0 «Southern Island» un 1.1 «Sea Islands» grafiskajām kartēm, ar kurām iepriekš tika izmantots Radeon draiveris. AMDGPU draiveris ir novests līdz vienādām iespējām ar Radeon draiveri un noklusējuma aktivizēts minētajām GPU. GCN 1.x kartes tika ražotas no 2012. līdz 2019. gadam un aptver tādas modeļus kā Radeon HD 77xx/78xx/79xx/87xx/88xx/89xx, Radeon R9 280, FirePro W4000-W9000, Radeon Sky 700/900, Radeon R9 265/270/370, Radeon R9 290/390, HD 7790/8870 un citas Radeon Rx 200/Rx 300 sērijas grafiskās kartes. Papildus palielinājumam veikšanas efektivitāte vidēji par 24%, pāreja uz AMDGPU ļāva īstenot atbalstu Vulkan 1.3 grafikas API šiem GPU. Turklāt AMDGPU ir pievienots atbalsts analoģiskajiem savienotājiem un Video Coding Engine 1.0, kā arī noklusējuma ietvars DC (Display Core) GPU, kas balstīti uz mikroarhitektūru Bonaire (Radeon HD 7790).
- Nouveau draiverī ir ieviesta atbalsts aparatūras paātrinātājam NVJPG, kas atrodas SoC Tegra210.
- Panthor draiverī pievienots atbalsts GPU Mali-G1 un sākotnējais atbalsts MediaTek MT8196 mikroshēmai.
- Pievienota atbalsts Intel Nova Lake S mikroshēmu skaņas sistēmai, HP klēpjdatoriem ar HDA CS35L41, kā arī CIX IPBLOQ HD un Onkyo SE-300PCIE skaņas interfeisiem.
- Tika turpināta Nova draivera komponentu integrācija NVIDIA GPU, kas aprīkoti ar GSP programmatūru, kas tiek izmantota sākot no NVIDIA GeForce RTX 2000 sērijas, kas balstīta uz Turing mikroarhitektūru. Draiveris ir uzrakstīts Rust valodā. Jaunajā versijā uzsākta RPC un pabeigta GSP (GPU System Processor) co-processor ielādes īstenošana.
- Pievienota atbalsts ARM platformām, SoC un ierīcēm: Bananapi r4 pro, LinkEase EasePi R1, Qualcomm MSM8937 (Snapdragon 430), Renesas R-Car X5H, FriendlyElec NanoPi R76S, TI AM62L, Black Sesame Technologies C1200, Aspeed AST2600, Genio 1200 EVK, grinn geniosbc-510/700, Tanix TX9 Pro, Radxa Dragon Q6A, Tinker Board 3/3S, Aquila AM69, phyBOARD-Segin-i.MX91, i.MX 95 Verdin Evaluation Kit, Toradex SMARC iMX95, VIDIA Jetson Nano 2GB, Renesas rz/g3s, Indiedroid Nova, 24 varianti Enclustra Mercury platēm.
- Tika pievienots atbalsts viedtālruņiem un planšetdatoriem, kas balstīti uz SoC Mediatek MT6582 (Alcatel yarisxl), Nvidia Tegra124 (Xiaomi Mi Pad) un Qualcomm MSM8939 (ASUS ZenFone 2). Tika pievienots atbalsts klēpjdatoriem uz SoC Qualcomm sdm850, piemēram, Huawei MateBook E 2019.
- Tika pievienots atbalsts SoC un plātnēm, kas balstītas uz RISC-V arhitektūru: OrangePi R2S, OrangePi RV, Anlogic dr1v90, Tenstorrent Blackhole.
Tajā pašā laikā Latīņamerikas Brīvā programmatūras fonds izveidoja variantu pilnīgi brīva kodola 6.19 — Linux-libre 6.19-gnu, attīrīta no elementiem, kas satur nesabalansētus komponentus vai koda fragmentus, kuru izmantošanu ierobežo ražotājs. 6.19 versijā no SDCA skaņas subsistēmas tika izņemti binārie ielādes kodi. Atjaunots kods blobu attīrīšanai Intel XE, Nova-Core, Qualcomm Iris, Venus un Q6V5, TI PRUeth, Intel iwlwifi, Marvell mwifiex, FourSemi fs210x, Realtek rt1320 un skaņas kodekiem TI tas2783. Izpildītas blobu nosaukumu attīrīšanas procedūras dts failos (devicetree) ARM mikroshēmām. Tika pārtraukta draivera STM C8SECTPFE DVB attīrīšana, no kuras kods tika izņemts.
Avots: linux.org.ru
