

Uzņēmums Google ir paziņojis par web pārlūka Chrome 102 izlaidumu. Vienlaicīgi pieejams arī stabilais atvērta koda projekta Chromium izlaidums, kas kalpo par pamatu Chrome. Pārlūks Chrome atšķiras no Chromium ar Google logo izmantošanu, crash paziņojumu sistēmu, moduli multivides saturam, kas aizsargāts pret kopēšanu (DRM), automātisku atjauninājumu instalēšanu, pastāvīgu Sandbox izolācijas aktivizēšanu, Google API atslēgu piegādi un RLZ parametrus meklēšanas laikā. Tiem, kam nepieciešams vairāk laika atjaunināšanai, atsevišķi tiek atbalstīta Extended Stable versija, kas tiek uzturēta 8 nedēļas. Nākamais izlaidums Chrome 103 ir plānots 21. jūnijā.
Galvenās izmaiņas Chrome 102:
- Lai bloķētu ievainojamību izmantošanu, ko izraisa piekļuve jau atbrīvotiem atmiņas blokiem (use-after-free), vietā parastajiem rādītājiem tika ieviests MiraclePtr (raw_ptr) veids. MiraclePtr nodrošina rādītāju apvalku, kas veic papildu pārbaudes, piekļūstot atbrīvotām atmiņas zonām un avarē, atklājot šādas piekļuves. Jaunā aizsardzības metode ietekmē sniegumu un atmiņas patēriņu tiek vērtēts kā nenozīmīgs. MiraclePtr mehānisms nav piemērojams visos procesos, konkrēti, tas netiek izmantots attēlošanas procesos, bet var ievērojami pastiprināt drošību. Piemēram, šajā izlaidumā no 32 labotām ievainojamībām 12 radās no use-after-free problēmām.
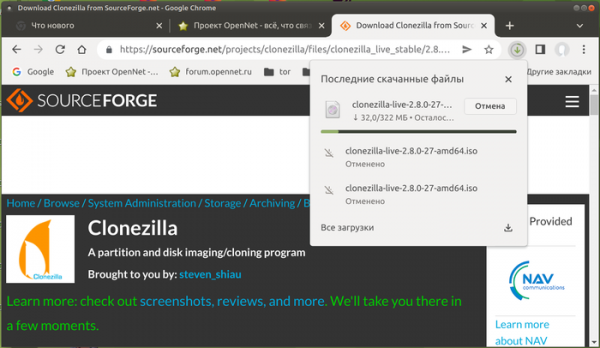
- Tika mainīts lejupielāžu informācijas saskarne. Vietā apakšējās joslas ar lejupielādes progresu, adreses joslā tika pievienots jauns indikators, uz kuru noklikšķinot tiek parādīts lejupielādes failu progress un vēsture ar jau lejupielādēto failu sarakstu. Atšķirībā no apakšējās joslas, poga pastāvīgi tiek rādīta panelī un ļauj ātri piekļūt lejupielāžu vēsturei. Jaunā saskarne pagaidām piedāvāta pēc noklusējuma tikai daļai lietotāju, un tiks izplatīta visiem, ja problēmas netiks konstatētas. Lai atgrieztos pie vecās saskarnes vai ieslēgtu jauno, ir pieejota iestatījumu opcija «chrome://flags#download-bubble».

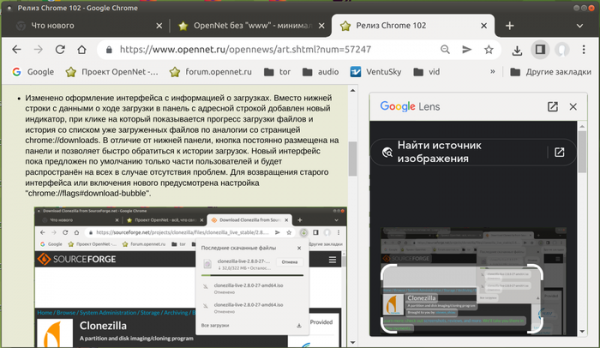
- Meklējot attēlus, izmantojot konteksta izvēlni ("Search image with Google Lens" vai "Nodarīt ar Google Lens"), rezultāti tagad tiek rādīti nevis atsevišķā lapā, bet blakus esošajā paneļa, kur tajā pašā logā var redzēt gan sākotnējās lapas saturu, gan rezultātus no meklētājprogrammas.
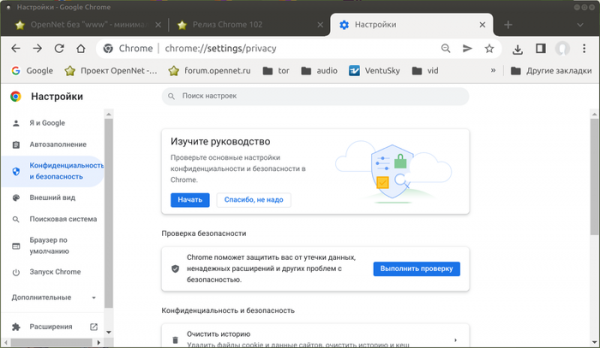
- Iestatījumos sadaļā "Privātums un drošība" pievienota sadaļa "Privātuma ceļvedis" ("Privacy Guide"), kurā sniegts vispārējs pārskats par galvenajiem iestatījumiem, kas ietekmē privātumu, ar detalizētiem paskaidrojumiem par katra iestatījuma ietekmi. Piemēram, šajā sadaļā varēs noteikt datu pārsūtīšanas politiku Google pakalpojumiem, vadīt sinhronizāciju, sīkdatņu apstrādi un vēstures saglabāšanu. Funkcija tiek piedāvāta daļai lietotāju, tās aktivizēšanai var izmantot iestatījumu "chrome://flags#privacy-guide".
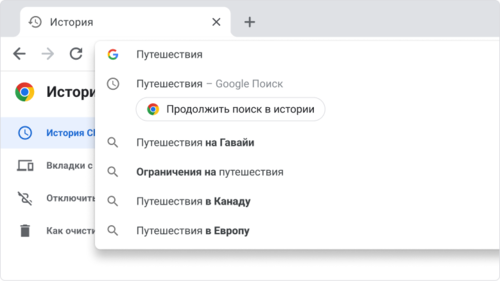
- Nodrošināta meklēšanas un apmeklēto lapu vēstures strukturēšana. Mēģinot atkārtoti meklēt adreses joslā, tiek rādīta norāde "Turpināt meklēšanu vēsturē" ("Resume your journey"), kas ļauj turpināt meklēšanu no vietas, kur tā tika pārtraukta iepriekš.

- Chrome Web Store katalogā piedāvāta lapa "Extensions Starter Kit" ar sākotnējo ieteikto paplašinājumu kolekciju.
- Testēšanas režīmā aktivizēta galvenajam vietnes serverim nosūtīta CORS (Cross-Origin Resource Sharing) apstiprinājuma pieprasījuma nosūtīšana ar virsrakstu "Access-Control-Request-Private-Network: true", ja pieprasījums nāk no lapas uz resursu iekšējā tīklā (192.168.x.x, 10.x.x.x, 172.16.x.x) vai uz localhost (128.x.x.x). Apstiprinājuma operācijas gadījumā serverim uz šo pieprasījumu jāatgriež virsraksts "Access-Control-Allow-Private-Network: true". Chrome 102 versijā apstiprinājuma rezultāts vēl neietekmē pieprasījuma izpildi — ja apstiprinājums nav saņemts, tīmekļa konsolē tiek parādīts brīdinājums, taču pati resursa pieprasījuma ne tiek bloķēta. Bloķēšanas aktivizēšana bez servera apstiprinājuma tiek gaidīta ne agrāk kā Chrome 105 laidienā. Lai aktivizētu bloķēšanu iepriekšējās versijās, var aktivizēt iestatījumu "chrome://flags/#private-network-access-respect-preflight-results".
Apstiprinājuma pilnvaras serveri ievadīts, lai pastiprinātu aizsardzību pret uzbrukumiem, kas saistīti ar piekļuvi resursiem vietējā tīklā vai datorā (localhost) no skriptiem, kas tiek ielādēti, atverot tīmekļa vietni. Šādus pieprasījumus izmanto ļaunprātīgie lietotāji, lai veiktu CSRF uzbrukumus maršrutētājiem, piekļuves punktiem, printeriem, korporatīvajiem tīmekļa interfeisiem un citiem ierīcēm un pakalpojumiem, kas pieņem pieprasījumus tikai no vietējā tīkla. Lai aizsargātu pret šādiem uzbrukumiem, pieprasot jebkādus apakšresursus iekšējā tīklā, pārlūkprogramma nosūtīs skaidru pieprasījumu par šādu apakšresursu ielādes tiesībām.
- Atverot saites inkognīta režīmā caur konteksta izvēlni, automātiski tiek dzēsti daži URL parametri, kas ietekmē privātumu.
- Tika mainīta atjauninājumu piegādes stratēģija Windows un Android. Lai pilnīgāk salīdzinātu jauno un veco versiju uzvedību, tagad tiek veidoti vairāki jaunās versijas būvējumi.
- Tika stabilizēta tīkla segmentēšanas tehnoloģija, lai pasargātu no metodes, kas izseko lietotāju pārvietošanos starp tīmekļa vietnēm, pamatojoties uz identifikatoru glabāšanu teritorijās, kas nav paredzētas pastāvīgas informācijas uzglabāšanai ("Supercookies"). Tā kā kešatmiņā saglabātie resursi tiek glabāti kopējā nosaukumu telpā, neatkarīgi no sākotnējā domēna, viena tīmekļa vietne var noteikt, vai resursi tika ielādēti no citas vietnes, pārbaudot, vai šis resurss atrodas kešatmiņā. Aizsardzība balstās uz tīkla segmentēšanas (Network Partitioning) izmantošanu, kuras būtība ir papildināt koplietošanas kešatmiņas ar papildu ierakstu sasaisti ar Microsoft ļauj lietotājiem dzēst šīs iepriekš lejupielādētās lietojumprogrammas, un to var izdarīt tieši no Start izvēlnes., no kura tika atvērta galvenā lapa, ierobežojot kešatmiņas darbības jomu skriptiem, kas izseko pārvietošanās datus, tikai uz pašreizējo tīmekļa vietni (iframe skripts nevarēs pārbaudīt, vai resurss tika ielādēts no citas tīmekļa vietnes). Stāvokļa sadalīšana attiecas uz tīkla savienojumiem (HTTP/1, HTTP/2, HTTP/3, websocket), DNS kešatmiņu, ALPN/HTTP2 datus, TLS/HTTP3, konfigurāciju, ielādes un informāciju, kas atrodas Expect-CT virsrakstā.
- Instalētajām atsevišķajām tīmekļa lietotnēm (PWA, Progressive Web App) ir nodrošināta iespēja mainīt loga virsraksta zonas izskatu, izmantojot Window Controls Overlay komponentus, kas paplašina tīmekļa lietotnes ekrāna laukumu visā logā. Tīmekļa lietotne var pārvaldīt zīmēšanu un ievades apstrādi visā logā, izņemot uzlikto bloku ar noklusējuma logu vadības pogām (aizvēršana, minimizēšana, maksimizēšana), lai dotu tīmekļa lietotnei parastu darbvirsmas lietotnes izskatu.

- Formu automātiskās aizpildes sistēmā ir pievienota atbalsta funkcionalitāte virtuālo kredītu karšu numuru ģenerēšanai maksājumu datu laukos, iepērkoties interneta veikalos. Izmantojot virtuālo karti, kuras numurs tiek ģenerēts katram maksājumam, ir iespēja nesniegt reālās kredītkartes datus, taču tas prasa nepieciešamo pakalpojumu no bankas. Pašlaik šo funkciju var izmantot tikai dažas banku klientu grupas no ASV. Lai pārvaldītu funkcijas aktivizēšanu, ir piedāvāta opcija „chrome://flags/#autofill-enable-virtual-card”.
- Noklusējuma režīmā ir aktivizēta „Capture Handle” funkcionalitāte, kas ļauj pārsūtīt informāciju lietotnēm, kas veic video ierakstu. API sniedz iespēju organizēt mijiedarbību starp lietotnēm, kuru saturs tiek ierakstīts, un lietotnēm, kas veic ierakstu. Piemēram, videokonferenču lietotne, kas ieraksta video prezentāciju, var saņemt informāciju par prezentācijas vadības elementiem un attēlot tos video logs.
- Noklusējuma režīmā ir aktivizēts atbalsts spekulatīviem noteikumiem (Speculation rules), kas nodrošina elastīgu sintaksi saistīto datu iepriekšējai ielādei, kas tiek veikta pirms lietotāja pārejas uz saiti.
- Stabilizēts resursu iepakošanas mehānisms Web Bundle formātā, kas ļauj palielināt efektivitāti, ielādējot lielu skaitu saistītu failu (CSS stili, JavaScript, attēli, iframe). Atšķirībā no Webpack formāta pakām, Web Bundle formātam ir šādas priekšrocības: HTTP kešatmiņā nonāk nevis pati paka, bet tās sastāvdaļas; JavaScript kompilācija un izpilde sākas neatkarīgi no tā, kad paka ir pilnībā ielādēta; ir atļauta papildu resursu iekļaušana, piemēram, CSS un attēli, kas Webpack gadījumā bija jākoda JavaScript virkņu veidā.
- Ir nodrošināta iespēja noteikt PWA lietotni kā konkrētu MIME tipu un failu paplašinājumu apstrādātāju. Pēc saistības noteikšanas caur file_handlers lauku manfestā, lietotne saņems īpašu notikumu, kad lietotājs mēģinās atvērt failu, kas saistīts ar lietotni.
- Pievienots jauns inert atribūts, kas ļauj atzīmēt daļu DOM koka kā "neaktīvu". DOM mezgli šajā stāvoklī izslēdz teksta izvēles un peles kursora notikumu apstrādātājus, t.i., CSS īpašības pointer-events un user-select vienmēr tiek iestatītas uz ‘none’. Ja mezgls pieļāva rediģēšanu, tad inert režīmā tas kļūst par nerediģējamu.
- Pievienots Navigation API, kas ļauj tīmekļa lietotnēm piesavināt navigācijas operācijas logā, uzsākt pārejas un analizēt darbību vēsturi ar lietotni. API nodrošina alternatīvu window.history un window.location īpašībām, optimizētu vienas lapas tīmekļa lietotnēm.
- Piedāvāts jauns flags «until-found» atribūtam «hidden», kas padara elementu pieejamu meklēšanai lapā un ritināšanai caur teksta masku. Piemēram, var pievienot lapai slēptu tekstu, kura saturs tiks atrasts lokālajā meklēšanā.
- WebHID API, kas paredzēts zemu līmeņu piekļuvei HID ierīcēm (Human Interface Device, tastatūras, peli, spēļu pārvadātājus, skārienpaneli) un darbības organizēšanai bez specifiskām draiveriem sistēmā, objektam requestDevice() ir pievienots exclusionFilters īpašums, kas ļauj izslēgt noteiktas ierīces, kad pārlūkprogramma rāda pieejamo ierīču sarakstu. Piemēram, var izslēgt ierīču identifikatorus, kuros ir zināmas problēmas.
- Ir aizliegts parādīt maksājumu veidlapu, izmantojot PaymentRequest.show() izsaukumu bez lietotāja skaidras darbības, piemēram, noklikšķinot uz elementa, kas saistīts ar apstrādātāja funkciju.
- Atbalsts alternatīvajai SDP (Session Description Protocol) protokola īstenošanai, kas tiek izmantots sesiju izveidei WebRTC, ir pārtraukts. Chrome tika piedāvāti divi SDP varianti — vienots ar citiem pārlūkiem un specifisks Chrome. Turpmāk paliek tikai pārnesamā versija.
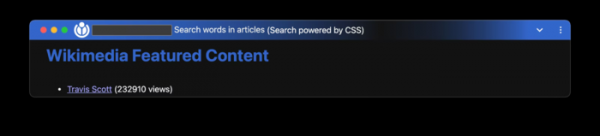
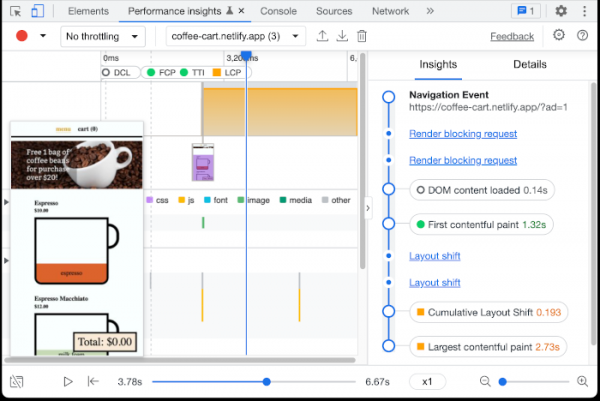
- Ir veikti uzlabojumi tīmekļa izstrādātāju rīkos. Styles panelī ir pievienotas pogas, lai simulētu tumšā un gaišā vizuālā stila pielietojumu. Pastiprināta aizsardzība Preview cilnē tīkla inspekcijas režīmā (iekļauta Content Security Policy piemērošana).Debuggerī ir ieviesta izpildes pabeigšana, lai atsāktu ielaušanās punktus. Ieteikta jauna paneļa «Performance insights» priekšizpilde, kas ļauj analizēt noteiktu operāciju izpildes veiktspēju lapā.

Papildus jaunievedumiem un kļūdu labojumiem jaunajā versijā ir novērstas 32 ievainojamības. Daudzas no ievainojamībām tika atklātas automatizēto testēšanas rīku, piemēram, AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer un AFL, rezultātā. Vienai no problēmām (CVE-2022-1853) tika piešķirts kritisks bīstamības līmenis, kas nozīmē iespēju apejot visus pārlūka aizsardzības līmeņus un izpildīt kodu sistēmā ārpus sandbox vides. Detaļas par šo ievainojamību pašlaik netiek izpaustas, zināms tikai tas, ka to izsauc pieeja atbrīvotam atmiņas blokam (use-after-free) Indexed DB API īstenošanā.
Saskaņā ar iemaksu programmu par ievainojamību izpēti jaunākajā izlaidumā, uzņēmums Google ir izmaksājis 24 prēmijas kopumā 65600 ASV dolāru apmērā (viena prēmija 10000 $, viena prēmija 7500 $, divas prēmijas 7000 $, trīs prēmijas 5000 $, četras prēmijas 3000 $, divas prēmijas 2000 $, divas prēmijas 1000 $ un divas prēmijas 500 $). 7 prēmiju apmērs vēl nav noteikts.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish