

Google uzņēmums ir izlaidis Chrome 103 tīmekļa pārlūkprogrammas versiju. Tajā pašā laikā ir pieejama stabila atvērta projekta Chromium versija, kas kalpo par Chrome pamatu. Chrome pārlūkprogrammas versija atšķiras no Chromium ar Google logotipu izmantošanu, crash paziņojumu sistēmas klātbūtni, moduļiem aizsargāta videokontenta (DRM) atskaņošanai, automātiskas atjaunināšanas sistēmu, pastāvīgu Sandbox izolāciju, piekļuvi Google API atslēgām un RLZ parametrus meklēšanā. Lietotājiem, kuriem nepieciešams vairāk laika atjaunināšanai, atsevišķi tiek atbalstīta Extended Stable versija, kas ilgst 8 nedēļas. Nākamā Chrome 104 versija ir plānota 2. augustā.
Galvenās izmaiņas Chrome 103:
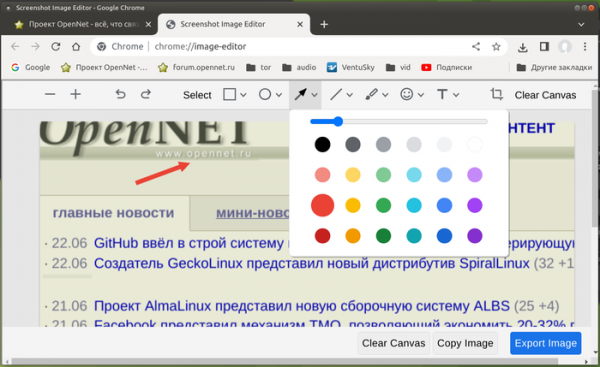
- Ir pievienots eksperimentāls attēlu redaktors, kas tiek atvērts, lai rediģētu lapu ekrānuzņēmumus. Redaktorā ir pieejamas tādas funkcijas kā apgriešana, apvidus iezīmēšana, zīmēšana ar otu, krāsas izvēle, teksta uzlīmju pievienošana un tipisku figūru un primitīvu, piemēram, līniju, taisnstūru, apļu un bultu, izveide. Lai aktivizētu redaktoru, jānoklikšķina uz iestatījumiem «chrome://flags/#sharing-desktop-screenshots» un «chrome://flags/#sharing-desktop-screenshots-edit». Pēc ekrānuzņēmuma izveides, izmantojot koplietošanas izvēlni adreses joslā, redaktorā var pāriet, noklikšķinot uz pogas «Rediģēt» («Edit») uz ekrānuzņēmuma priekšskatīšanas lapas.

- Paplašinātas iespējas, kas pievienotas Chrome 101 mehānismam, kas pirmslaikā renderē Omnibox adreses joslas rekomendācijas saturu. Pirmslaika renderēšana papildina iepriekš pieejamo iespēju ielādēt visdrīzāk uzklikšķināmos ieteikumus, negaidot lietotāja klikšķus. Papildus ielādēšanai, saistīto ieteikumu lapu saturs tagad var tikt renderēts atmiņā (ieskaitot skriptu izpildi un DOM koka veidošanu), ļaujot nodrošināt tūlītēju ieteikumu attēlošanu pēc klikšķināšanas. Lai kontrolētu pirmslaika renderēšanu, ir piedāvāti iestatījumi «chrome://flags/#enable-prerender2», «chrome://flags/#omnibox-trigger-for-prerender2» un «chrome://flags/#search-suggestion-for-prerender2».
Chrome 103 versijā Android ir pievienots API Speculations Rules, kas ļauj vietņu autoriem nosūtīt pārlūkprogrammai informāciju par visbiežāk apmeklētajām lapām, uz kurām lietotājs var pāriet. Pārlūkprogramma izmanto šo informāciju, lai proaktīvi ielādētu un attēlotu lapu saturu.
- Android versijā ir ieviests jauns paroļu menedžeris, kas piedāvā to pašu vienoto paroļu pārvaldības interfeisu, kāds tiek izmantots Android lietotnēm.
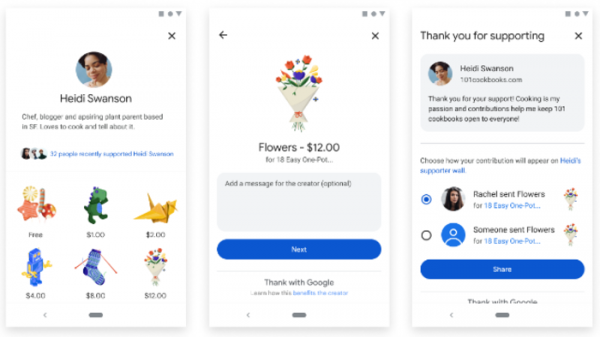
- Android versijā ir pievienota atbalsts pakalpojuma "With Google", kas ļauj lietotājam izteikt pateicību iecienītajām vietnēm, kas reģistrējušās pakalpojumā, nosūtot maksātas vai bezmaksas digitālās uzlīmes. Pakalpojums pagaidām ir pieejams tikai lietotājiem no ASV.

- Uzlabota kredītkaršu un debetkaršu numuru automātiskā aizpildīšana, kurā tagad tiek atbalstītas kartes, kas saglabātas caur Google Pay.
- Windows versijā pēc noklusējuma ir ieslēgts iebūvētais DNS klients, kas tiek izmantots arī macOS, Android un Chrome OS versijās.
- Stabilizēts un visiem pieejamais API Local Font Access, ar kuru var noteikt un izmantot sistēmā instalētās fontus, kā arī manipulēt ar fontiem zemākā līmenī (piemēram, filtrēt un transformēt glifus).
- Pievienots atbalsts HTTP atbildes kodam 103, kas ļauj informēt klientu par dažu HTTP virsrakstu saturu tūlīt pēc pieprasījuma, negaidot, kamēr servera tiks izpildītas visas ar pieprasījumu saistītās operācijas un uzsāksies satura nodošana. Šādā veidā var paziņot norādes par ar nodoto lapu saistītiem elementiem, kas var tikt iepriekš ielādēti (piemēram, var tikt uzskaitīti css un javascript resursi, kas tiek izmantoti lapā). Iegūstot informāciju par šādiem resursiem, pārlūkprogramma var uzsākt to ielādi, negaidot galvenās lapas nodošanas pabeigšanu, tādējādi samazinot kopējo pieprasījuma apstrādes laiku.
- Origin Trials režīmā (eksperimentālās iespējas, kuras prasa atsevišķu aktivizāciju) pašlaik tikai Android platformas versijās ir uzsākta API Federated Credential Management (FedCM) testēšana, kas ļauj izveidot apvienotus identifikācijas pakalpojumus, nodrošinot privātumu un darbojoties bez starpdomēnu izsekošanas mehānismiem, piemēram, trešo pušu sīkdatņu apstrādi. Origin Trial nozīmē, ka ir iespējams strādāt ar norādīto API no lietojumprogrammām, kas lejupielādētas no localhost vai 127.0.0.1, vai pēc reģistrācijas un īpašā tokena saņemšanas, kas darbojas ierobežotu laiku konkrētai vietnei.
- API Client Hints, ko attīsta kā aizstājēju User-Agent galvene, ļauj selektīvi nodot informāciju par konkrētām pārlūkprogrammas un sistēmas parametru (versija, platforma utt.) tikai pēc pieprasījuma. serveri, ir pievienota iespēja aizstāt pārlūkprogrammas identifikatoru sarakstā ar viltus nosaukumiem, līdzīgi kā TLS mehānismā GREASE (Generate Random Extensions And Sustain Extensibility). Piemēram, papildus ‘"Chrome"; v="103"‘ un ‘"Chromium"; v="103"‘ sarakstā var pievienot nejaušu neesoša pārlūkprogrammas identifikatoru ‘"(Not;Browser"; v="12"‘. Šāda aizstāšana ļaus identificēt problēmas ar nezināmu pārlūkprogrammu identifikatoru apstrādi, kas liek alternatīvajām pārlūkprogrammām izlikties par citām populārām pārlūkprogrammām, lai apietu pieļaujamo pārlūkprogrammu saraksta pārbaudi.
- AVIF attēlu formāta faili ir pievienoti atļauto sarakstam apmaiņai caur iWeb Share API.
- Tiek pievienota deflate-raw kompresijas formāta atbalsts, kas ļauj piekļūt neapstrādātajiem saspiestajiem plūsmām bez galvenēm un servisa beigu blokiem, ko var izmantot, piemēram, zip failu lasīšanai un rakstīšanai.
- Web veidlapu elementiem ir nodrošināta iespēja izmantot attribūtu ‘rel’, kas ļauj piemērot navigācijai caur web veidlapām parametru ‘rel=noreferrer’ referera galvenes nodošanas atslēgšanai vai ‘rel=noopener’ Window.opener īpašības izslēgšanai un piekļuves ierobežošanai kontekstam, no kura tika veikts pāreja.
- Popstate notikuma realizācija ir pielāgota Firefox uzvedībai. Popstate notikums tagad tiek ģenerēts tūlīt pēc URL izmaiņām, negaidot notikuma load iestāšanos.
- Lappstādām, kas atvērtas bez HTTPS un no iframe blokiem, tiek aizliegta piekļuve Gampepad API un Battery Status API.
- Objektam SerialPort pievienota metode forget(), kas ļauj atteikties no iepriekš iegūtajām lietotāja tiesībām piekļuvei secīgajam portam.
- CSS īpašumam overflow-clip-margin pievienots atribūts visual-box, kas nosaka, no kura punkta jāsāk satura apgriešana, kas pārsniedz apgabala robežas (var pieņemt vērtības content-box, padding-box un border-box).
- iframe blokiem ar atribūtu sandbox ir aizliegts izsaukt ārējos protokolus un palaist ārējās apstrādātājus. Lai atceltu ierobežojumu, jāpiekļūst atribūtiem allow-popups, allow-top-navigation un allow-top-navigation-with-user-activation.
- Atbalsts elementam ir pārtraukts, jo tas ir kļuvis nevajadzīgs pēc spraudņu atbalsta pārtraukšanas.
- Uzlabojumi veikti rīkos tīmekļa izstrādātājiem. Piemēram, Styles panelī pievienota iespēja noteikt krāsu punktam ārpus pārlūkprogrammas loga. Uzlabots parametru vērtību priekšskatījums debuggēšanas rīkā. Pievienota iespēja mainīt paneļu secību Elements interfeisā.
Papildus jaunumiem un kļūdu labojumiem jaunajā versijā ir novērstas 14 ievainojamības. Daudzas no ievainojamībām atklātas automatizēto testēšanas rīku AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer un AFL rezultātā. Vienai no problēmām (CVE-2022-2156) piešķirts kritisks draudu līmenis, kas nozīmē, ka var apiet visas pārlūkprogrammas aizsardzības līmeņus un izpildīt kodu sistēmā ārpus sandbox vides. Detaļas par šo ievainojamību vēl netiek atklātas, ir zināms tikai tas, ka tā izsaukti miegā atbrīvota atmiņas bloka (use-after-free) dēļ.
Saistībā ar naudas balvu programmu par ievainojamību atklāšanu šajā versijā, uzņēmums Google ir izmaksājis 9 balvas kopā 44 tūkstošu ASV dolāru apmērā (viena balva $20000, viena balva $7500, viena balva $7000, divas balvas $3000 un pa vienai balvai $2000, $1000 un $500). Balvas apmērs kritiskām ievainojamībām vēl nav noteikts.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish