

Google ir laidis web-pārlūkprogrammas Chrome 104 versiju. Tajā pašā laikā pieejama stabilā versija brīvā projekta Chromium, kas kalpo kā Chrome pamatne. Chrome pārlūkprogramma atšķiras no Chromium ar Google logotipu izmantošanu, avārijas paziņojumu sūtīšanas sistēmu, moduļiem aizsargāta no kopēšanas videokontenta (DRM) atskaņošanai, automātisko atjauninājumu instalēšanas sistēmu, nemitīgu Sandbox izolāciju, piegādāšanu atslēgām uz Google API un RLZ parametrus meklēšanā. Lai tiem, kam nepieciešams vairāk laika atjaunināšanai, atsevišķi tiek atbalstīta Extended Stable filiāle, kas tiek uzturēta 8 nedēļas. Nākamā Chrome 105 izlase ir paredzēta 30. augustam.
Galvenās izmaiņas Chrome 104:
- Ieviests Cookies maksimālais darbības laiks — visi jaunie vai atjauninātie Cookies tiks automātiski dzēsti pēc 400 dienām, pat ja beigu termiņš, kas iestatīts, izmantojot Expires un Max-Age atribūtus, pārsniedz 400 dienas (šādiem Cookies dzīves laiks tiks samazināts līdz 400 dienām). Cookies, kas izveidoti pirms ierobežojuma ieviešanas, saglabās savu darbības laiku, pat ja tas pārsniedz 400 dienas, bet tiks ierobežots, ja tiks atjaunināti. Izmaiņa atspoguļo jaunas prasības, kas atzīmētas jaunās specifikācijas melnrakstā.
- Iekļauta iframe pieprasījumu bloķēšana uz URL, kas atsaucas uz vietējo failu sistēmu («filesystem://»).
- Lai paātrinātu lapas ielādi, pievienota jauna optimizācija, kas nodrošina savienojuma izveidi ar mērķhostu brīdi, kad tiek nospiesta saite, negaidot pogas atlaidi vai pirksta noņemšanu no skārienekrāna.
- Pievienotas iestatījumi API «Topics & Interest Group» pārvaldībai, kas virzīta privātuma smilšu kastes iniciatīvā un ļauj noteikt lietotāju intereses un izmantot tās vietā izsekojošiem Cookies, lai izceltu lietotāju grupas ar līdzīgām interesēm bez atsevišķu lietotāju identificēšanas. Turklāt pievienoti vienreizēji informācijas dialogi, kas skaidro lietotājam tehnoloģijas būtību un piedāvā aktivizēt tās atbalstu iestatījumos.
- Palielināti ierobežojumu slieksņi ieliktajiem izsaukumiem uz setTimeout un setInterval taimeriem, kuri uzsākti ar intervālu, kas ir mazāks par 4 ms («setTimeout(…, <4ms)»). Kopējo ierobežojumu šādām izsaukām palielināja no 5 līdz 100, kas ļauj agresīvi nenotriekt atsevišķus izsaukumus, bet tajā pašā laikā nepieļaut ļaunprātīgas izmantošanas, kas varētu ietekmēt pārlūka veiktspēju.
- Iespējota pieprasījuma sūtīšana uz galvenā vietnes servera CORS (Cross-Origin Resource Sharing) pilnvarojuma apstiprinājuma pieprasījumu ar virsrakstu «Access-Control-Request-Private-Network: true», ja piekļūstat apakšresursam no iekšējās tīkla lapas (192.168.x.x, 10.x.x.x, 172.16-31.x.x) vai uz localhost (127.x.x.x). Apstiprinājuma gadījumā serverim šī pieprasījuma atbildē jāatgriež virsraksts «Access-Control-Allow-Private-Network: true». Chrome 104 versijā apstiprinājuma rezultāts pagaidām neietekmē pieprasījuma apstrādi — ja apstiprinājums trūkst, tīmekļa konsolē tiek parādīta brīdinājuma ziņa, taču pats apakšresursa pieprasījums netiek bloķēts. Bloķēšanas aktivizēšana bez apstiprinājuma serveris tiek gaidīta ne agrāk kā Chrome 107 izlaidumā. Lai aktivizētu bloķēšanu agrākajās versijās, varat aktivizēt iestatījumu «chrome://flags/#private-network-access-respect-preflight-results».
Apstiprinājuma pilnvaras serveri ievadīts, lai pastiprinātu aizsardzību pret uzbrukumiem, kas saistīti ar piekļuvi resursiem vietējā tīklā vai datorā (localhost) no skriptiem, kas tiek ielādēti, atverot tīmekļa vietni. Šādus pieprasījumus izmanto ļaunprātīgie lietotāji, lai veiktu CSRF uzbrukumus maršrutētājiem, piekļuves punktiem, printeriem, korporatīvajiem tīmekļa interfeisiem un citiem ierīcēm un pakalpojumiem, kas pieņem pieprasījumus tikai no vietējā tīkla. Lai aizsargātu pret šādiem uzbrukumiem, pieprasot jebkādus apakšresursus iekšējā tīklā, pārlūkprogramma nosūtīs skaidru pieprasījumu par šādu apakšresursu ielādes tiesībām.
- Pievienots Region Capture mehānisms, kas ļauj izgriezt lieko saturu no video, kas izveidots, pamatojoties uz ekrāna ieraksta. Piemēram, izmantojot getDisplayMedia API, tīmekļa lietojumprogramma var organizēt video pārsūtīšanu ar cilnes saturu, un Region Capture ļauj izgriezt daļu satura, kas ietver videokonferences vadības elementus.
- Pievienota atbalsts jaunajam sintakses, kas noteikta Media Queries Level 4 specifikācijā, kas definē minimālo un maksimālo redzamās zonas (viewport) izmēru. Jaunā sintakse ļauj izmantot parastos matemātiskos salīdzinājuma operatorus un loģiskos operatorus, piemēram, "not", "or" un "and". Piemēram, vietā "@media (min-width: 400px) { … }" tagad var norādīt "@media (width >= 400px) { … }".
- Origin Trials režīmā (eksperimentālās iespējas, kas prasa atsevišķu aktivāciju) pievienoti vairāki jauni API. Origin Trial nozīmē iespēju strādāt ar norādīto API no lietotnēm, kas ielādētas no localhost vai 127.0.0.1, vai pēc reģistrācijas un īpaša tokena saņemšanas, kas darbojas ierobežotu laiku konkrētai vietnei.
- Pievienots CSS īpašums "focusgroup", lai uzlabotu navigāciju pa elementiem, izmantojot tastatūras kursora vadības bultas.
- API Secure Payment Confirmation nodrošina lietotājam iespēju atslēgt kredītkaršu parametru glabāšanu. Lai parādītu dialoglodziņu, kas ļauj atteikties no kredītkaršu parametru saglabāšanas, PaymentRequest() konstruktorā ir paredzēts flags "showOptOut: true".
- Pievienots API Shared Element Transitions, kas ļauj organizēt gludu pāreju starp dažādiem saturu attēlojumiem vienas lapas web lietotnēs.
- Stabilizēta spekulatīvo noteikumu (Speculation rules) atbalsts, kas ļauj vietņu autoriem sniegt pārlūkiem informāciju par visdrīzākajām lapām, uz kurām lietotājs var pāriet. Pārlūks izmanto šo informāciju priekšlaicīgai lapu satura ielādei un attēlošanai.
- Stabilizēta subtīklu resursu iepakošanas mehānisms Web Bundle formātā, ļaujot palielināt efektivitāti, ielādējot lielu skaitu blakus failu (CSS stili, JavaScript, attēli, iframe). Atšķirībā no Webpack formāta paketēm, Web Bundle formāts ir ar sekojošām priekšrocībām: HTTP kešā tiek saglabāti nevis paši paketes, bet tās sastāvdaļas; JavaScript kompilācija un izpilde sākas, negaidot pilnīgu paketes ielādēšanu; ir atļauts iekļaut papildu resursus, piemēram, CSS un attēlus, kuriem webpackā bija jābūt kodētiem JavaScript stringu formā.
- Pievienots CSS īpašums object-view-box, kas ļauj noteikt attēla daļu, kas tiks attēlota paredzētajā laukā, nevis norādītajā elementā. To var izmantot piemēram, lai pievienotu apmali vai ēnu.
- Pievienota API Pilnekrāna iespēju deleģēšana, kas ļauj vienam Window objektam nodot otram Window objektam tiesības izsaukt requestFullscreen().
- Pievienota API Pilnekrāna pavadošā loga iespēja, kas ļauj izvietot pilnekrāna saturu un izspiežamos logus citā ekrānā pēc lietotāja apstiprinājuma saņemšanas.
- CSS īpašumam overflow-clip-margin pievienots atribūts visual-box, kas nosaka, no kuras vietas jāsāk satura apgriešana, kas pārsniedz laukuma robežas (var pieņemt vērtības content-box, padding-box un border-box).
- API Async Clipboard papildināta ar iespēju definēt specializētus formātus datiem, kas tiek nodoti caur starpliktuvi, atšķirībā no teksta, attēliem un marķēta teksta.
- WebGL nodrošina atbalstu krāsu telpas norādīšanai attēlošanas buferī un konvertēšanai, importējot no teksta.
- Atbalsts platformām OS X 10.11 un macOS 10.12 ir pārtraukts.
- Atbalsts API U2F (Cryptotoken), kurš iepriekš tika pasludināts par novecojušu un pēc noklusējuma atslēgts, ir pārtraukts. To nomaina API Web Authentication.
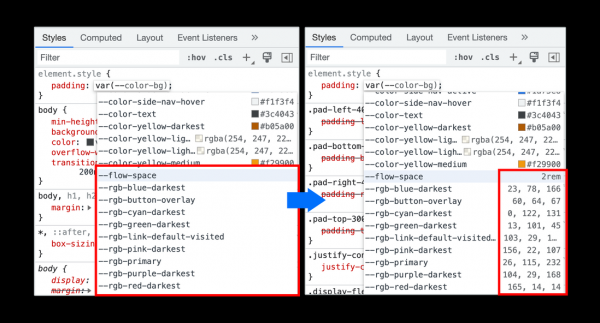
- Uzlabota izstrādātāju rīku funkcionalitāte. Debuggerī pievienota iespēja restartēt kodu no funkcijas sākuma, pēc tam, kad izsist punkta ir notikusi kaut kur funkcijas ķermenī. Pievienots atbalsts paplašinājumu izstrādei Recorder panelī. Veiktspējas analīzes panelī pievienota atbalsta vizualizācijai tagiem, kas norādīti tīmekļa lietotnē, izmantojot metodes performance.measure() izsaukumu. Uzlabotas rekomendācijas JavaScript objektu īpašību automātiskajai aizpildīšanai. CSS mainīgo automātiskajā aizpildīšanā nodrošināts priekšskatījums vērtībām, kas nav saistītas ar krāsām.

Jaunajā versijā, papildus uzlabojumiem un kļūdu labojumiem, ir novērstas 27 drošības ievainojamības. Daudzas no tām tika atklātas, izmantojot automatizētus testēšanas rīkus, piemēram, AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer un AFL. Kritiskas problēmas, kas ļautu apiet visus pārlūkprogrammas aizsardzības līmeņus un izpildīt kodu operētājsistēmā ārpus smilšu kastes vidēm, netika konstatētas. Saskaņā ar atlīdzību programmu par drošības ievainojumu atklāšanu šī izlaiduma ietvaros uzņēmums Google ir izmaksājis 22 atlīdzības kopumā 84 tūkstošu ASV dolāru apmērā (viena atlīdzība $15000, viena atlīdzība $10000, viena atlīdzība $8000, viena atlīdzība $7000, četras atlīdzības $5000, viena atlīdzība $4000, trīs atlīdzības $3000, četras atlīdzības $2000 un trīs atlīdzības $1000). Vienas atlīdzības apmērs pagaidām nav noteikts.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish