

Google uzsāka Chrome 150 web pārlūkprogrammas versijas iznākšanu. Tajā pašā laikā ir pieejama stabila Chromium brīvā projekta versija, kas kalpo par Chrome pamatu. Chrome pārlūkprogramma atšķiras no Chromium ar Google logotipu izmantošanu, sabrukuma paziņojumu sistēmu, moduļiem, kas atspējo kopēšanu aizsargāto video satura atskaņošanai (DRM), automātisko atjauninājumu instalēšanas sistēmu, nemitīgu Sandbox izolācijas ieslēgšanu, Google API atslēgu piegādi un RLZ parametru nodošanu meklējot. Tiešsaistes lietotājiem, kuriem nepieciešams vairāk laika atjauninājumu veikšanai, atsevišķi tiek atbalstīta Extended Stable versija, kas tiek uzturēta vēl 8 nedēļas. Nākamā Chrome 151 iznākšana ir plānota 28. jūlijā.
Galvenie uzlabojumi Chrome 150 (1, 2, 3, 4):
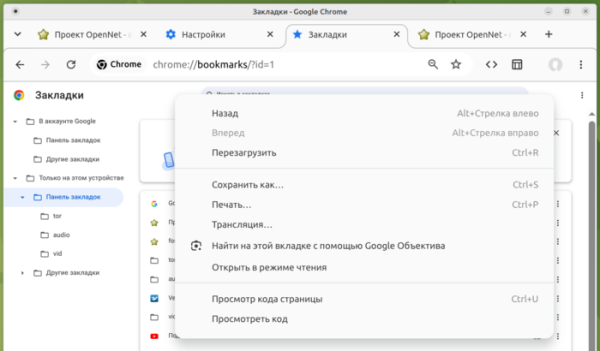
- Tika piedāvāti pirmie rezultāti iniciatīvai par interfeisa atjaunināšanu dažādās operētājsistēmās un tā uzlabošanu, kā arī lieko elementu izslēgšanu. Ieviešamas jaunas ikonas ar gludām malām un animācijas efektiem, piemēram, galvenā izvēlnes un lapas atsvaidzināšanas pogām. Konteksta izvēlnes struktūra tika vienkāršota, izslēdzot retāk izmantotus vai dublētus elementus. Tika ieviests modernāks konfiguratora, lejupielādes menedžera un grāmatzīmju navigācijas lapas noformējums.

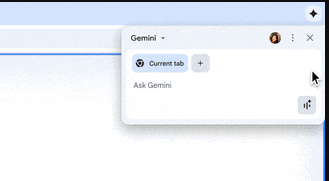
- Turpināta AI režīma attīstība, kas ļauj mijiedarboties ar AI aģentu no adreses joslas vai no lapas, kas tiek rādīta atverot jaunu cilni. Jaunajā versijā tika pievienota iespēja savienot Chrome ar AI aģentu Gemini Spark, lai autonomi veiktu darbības pašreizējā aktīvajā cilnē, risinot uzdevumus, kas prasa mijiedarbību ar tīmekļa saturu (pogu nospiešana, saites apmeklēšana, formu aizpildīšana utt.). Turklāt tika pievienota konteksta rekomendāciju izsniegšana, kā izmantot Gemini darbā ar pārlūkprogrammu. Piemēram, atverot lielu rakstu, Chrome ieteiks apkopt informāciju ar Gemini, bet, rediģējot tekstu formā, ieteiks pārbaudīt vai labot tekstu, izmantojot Gemini.

- Daļai lietotāju ir pieejota vienkāršota saskarne, kas ļauj piesaistīt Google kontu un sinhronizēt datus, piemēram, saglabātās paroles un grāmatzīmes. Sinhronizācija ir integrēta ar konta pieteikšanos un netiek piedāvāta kā atsevišķa iespēja iestatījumos. Lietotāji var piesaistīt Chrome savam Google kontam un izmantot to paroli, grāmatzīmei, apmeklējumu vēsturi un cilnēm. Dati automātiskai aizpildīšanai un ievadīšanas pabeigšanai tagad netiek sinhronizēti starp ierīcēm un tiek glabāti tikai lokālajā sistēmā.
- Daļai lietotāju, kuri ir aktivizējuši uzlabotas pārlūkošanas aizsardzības režīmu (Enhanced Safe Browsing), ir ieslēgta funkcija "HTTPS-First", kas automātiski pāradresē HTTP pieprasījumus uz HTTPS. Lai nodrošinātu darbību ar vietnēm, kas neatbalsta HTTPS, ir ieviesta atgriezeniskā pāreja uz HTTP, ja pēc pāradresācijas pieprasījumu nevar izpildīt HTTPS vai rodas problēmas ar sertifikātiem. Mēģinot atvērt vietni, izmantojot HTTP, tiek parādīts īpašs brīdinājums. Chrome 154 versijā plānots, ka šis režīms tiks ieslēgts pēc noklusējuma visām publiski pieejamām vietnēm, kas nav izvietotas intraneta tīklos, piemēram, 192.168.0.1 un 10.0.0.0/8.
- Tika noņemta atbalsta flag kExtensionManifestV2Disabled funkcija, kas ļāva atgūt iespēju instalēt Chrome Web Store paplašinājumus, kas izmanto otro versiju maniesta. Nākamajā Chrome 151 izlaidumā tiks noņemta parametra AllowLegacyMV2Extensions funkcija, kas ļāva manuāli izstrādātāja režīmā ielādēt paplašinājumus, kas balstīti uz otrās versijas mīniesta. Atzītie flagi ļāva apiet un instalēt paplašinājumus, piemēram, uBlock Origin.
- Web Worker apstrādātāji, kas izveidoti, izmantojot URI "data:" (piemēram, caur "new Worker('data:text/javascript…')"), tagad ir izolēti no lapas, kurā tie tika izveidoti, un tiem nav piekļuves lokālajiem krājumiem un sīkdatnēm pašreizējā kontekstā. domēnsIzmaiņa ļauj bloķēt Web Worker izmantošanu, kas nav ielādēti no serveris, bet gan uzreiz izveidoti caur "data:" uz piekļuvi konfidenciālai informācijai XSS uzbrukumu laikā.
- Ieviešana aizsardzība pret uzbrukumiem, kas manipulē ar maksimālo savienojumu skaitu uz starpniekservera kā noslēpto sakaru kanālu starp JavaScript kodu, kas tiek izpildīts dažādās cilnēs, vai lai noskaidrotu, vai konkrētā vietne jau ir apmeklēta. Piemēram, uzbrucējs var aizņemt visus pieejamos savienojumus uz starpniekservera, atstājot neaizņemtu tikai vienu soketu, pēc tam analizējot tā pieejamību, piekļūstot statiskam resursam — ja sokets nav aizņemts, resurss no pārbaudītās vietnes tiek nodots no keša, t.i., lietotājs to jau ir ielādējis iepriekš. Limita par maksimālo savienojumu skaitu uz TCP soketiem tagad tiek variēts nejauši.
- Aizliegts izmantot SVG filtrus uz svešiem (cross-origin) vai izolētiem (sandboxed) iframe blokiem, kā arī uz papildinājumiem (piemēram, iebūvēto PDF lasītāju). Ierobežojums ļauj pasargāt no uzbrukumiem caur trešajiem kanāliem, piemēram, GPU.zip, un SVG Clickjacking uzbrukumiem, kur SVG filtri tiek izmantoti, lai pārklātu caurspīdīgu saturu uz cita satura ar mērķi ievietot neredzamu pogu, piemēram, virs loga slēgšanas pogas reklāmas gadījumā.
- Izolētām tīmekļa aplikācijām (PWA, Progressīvā tīmekļa aplikācija) ir nodrošināta iespēja pārnest uz jaunu apakšdomēnu viena pamatdomēna ietvaros (piemēram, aizstājot drive.example.com ar fileman.example.com) bez lietotāja līdzdalības (iepriekš PWA aplikācija bija piesaistīta sākotnējam domēnam, un gadījumā, ja bija jāmaina apakšdomēns, piemēram, pārbrenējuma vai restrukturizācijas gadījumā, bija nepieciešama roku pārlikšana).
- TLS ir iekļauta pēc noklusējuma atbalsts paraksta veidošanas algoritmam ML-DSA (CRYSTALS-Dilithium), kas ir drošs pret kvantu datoru uzlaušanu.
- Android versijā ir ieviests FIDO Alliance Credential Exchange standarts, kas ļauj importēt un eksportēt saglabātās paroles un biometrijas identifikācijas iestatījumus, izmantojot gala-uz-gala šifrēšanu, piemēram, drošai pārsūtīšanai starp Google Password Manager un trešo pušu paroli pārvaldītājiem.
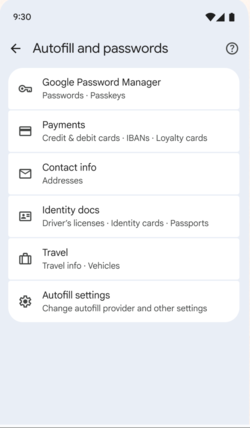
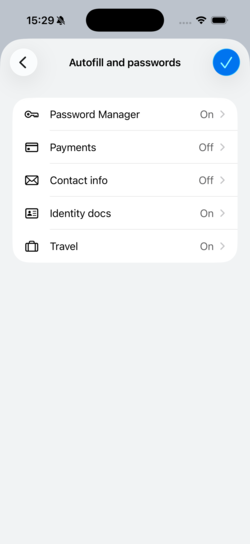
- Android versijā konfiguratorā piedāvāts jaunizveidots vienots interfeiss, lai pārvaldītu saglabātās paroles un formas automātiskā aizpildīšanas datus. Ideja ir tāda, ka lietotājs vienlaicīgi var iegūt informāciju par dažādām saglabāto pārlūkprogrammas konfidenciālo datu klasēm, piemēram, parolēm, biometrijas autentifikācijas datiem, adresēm un pases datiem.


- Pievienots CSS īpašums «text-fit», kas automātiski pielāgo fonta izmēru, lai teksts iekļautos vecāka konteinerā (piemēram, kad ir nepieciešams ievietot virsrakstu noteiktā laukā bez tā pārvirzīšanas uz citu rindu vai pielāgot fontu dažādiem ekrāna izšķirtspējām).
- CSS īpašumā «background-clip» pievienota atbalsta parametra «border-area» funkcionalitāte, kas atvieglo gradientu apmalu izveidi, jo fons elementam tiek attēlots stingri tajā zonā, ko aizņem apmale.
- Pievienota CSS funkcija image(), kas ļauj ģenerēt attēlu ar noteikta krāsas aizpildījumu.
- Origin trials režīmā sācies EVP (email verification protocol) protokola testēšana, lai automātiski šifrētu email piederības apstiprināšanu bez nepieciešamības sūtīt uz e-pastiem vienreizējus apstiprināšanas kodus.
- Pievienots HTML atribūts focusgroup deklaratīvai kontrolei par ievades fokusa pārslēgšanu no tastatūras iekšpusē kompozīcijas komponentiem, piemēram, izvēlnēm, bez JavaScript izmantošanas. Piemēram, pēc iziešanas no elementu grupas, izmantojot taustiņu Tab, un atgriešanās atpakaļ, pārlūkprogramma atgriezīs fokus uz pēdējo aktīvo elementu, nevis uz pirmo elementu sarakstā.
- Veikti uzlabojumi tīmekļa izstrādātāju rīkos. Pievienotas iespējas inspekcijai un atkļūdošanai WebMCP rīku komplektā, ko izmanto, lai integrētu vietnes ar AI aģentiem, izmantojot MCP protokolu. Stilu panelī atļauts rediģēt vietā «@container», «@counter-style» un «@function» noteikumus.
Papildus jaunumiem un kļūdu labojumiem jaunajā versijā ir novērstas 433 ievainojamības. Daudzas no ievainojamībām tika atklātas, izmantojot automatizētās testēšanas rīkus, piemēram, AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer un AFL. Divdesmit problēmām tika piešķirts kritisks bīstamības līmenis, kas nozīmē, ka ievainojamības ļauj apiet visus pārlūkprogrammas aizsardzības līmeņus un izpildīt kodu sistēmā ārpus sandbox vides. 14 kritiskas problēmas ir saistītas ar piekļuvi jau atbrīvotai atmiņai (use-after-free), 3 – ar nepietiekamu uzticamu ievadi pārbaudi, 2 – ar buferu pārsniegšanu un 1 – ar nepareizu tipu apstrādi (Type Confusion). Ņemot vērā programmu, kas paredzēta naudas atlīdzībai par ievainojamību atklāšanu, Google šajā laidienā ir izmaksājusi 319 tūkstošus ASV dolāru (viena prēmija 250 tūkstoši dolāru (CVE-2026-14382 ANGLE bibliotēkā), trīs prēmijas pa 10 000, 2500, 2000 un 1000 dolāriem, divas prēmijas pa 3000 dolāriem un pa vienai prēmijai 8000, 5000 un 4000 dolāru apmērā).
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish