

Uzņēmums Google web pārlūkprogrammas izlaidums . Tajā pašā laikā stabils brīvs projekta izlaidums , kas kalpo kā Chrome pamatne. Pārlūkprogramma Chrome arī izmantojot Google logotipus, ar iespēju ielādēt Flash moduli pēc pieprasījuma, ar paziņošanas sistēmu par avārijām, moduļiem aizsargāta video satura (DRM) atskaņošanai, automātisku atjauninājumu instalēšanas sistēmu un meklēšanas laikā pārsūtīšanu. Nākamā Chrome 76 versija plānota 30. jūlijā.
:
- Metode canvas.getContext() karogs «desynchronized» kontekstu apstrādei Canvas (2D vai WebGL) ar alternatīvu renderēšanas sistēmu, kas nodrošina minimālas kavēšanās, apietot noklusējuma DOM atjaunināšanas mehānismu un tieši atgriežot rezultātus caur OpenGL;
- Paplašināts API (navigator.share objekts), kurš ļauj vienotas pogas ģenerēšanai sociālo tīklu publicēšanai, kas ir aktuālas apmeklētājam, nevis atsevišķu pogu sarakstam. Jaunajā versijā API ir pievienota iespēja izsist tipisku dialogu failu sūtīšanai citiem lietojumiem (piemēram, Android tiek attēlots bloks failu sūtīšanai caur e-pastu, Bluetooth uc);
- Iespēja sadalīt grupas skaitļos digitālos literālos ar apakšsvītru. Piemēram, lai uzlabotu lielu skaitļu lasāmību kodā, var norādīt 1_000_000_000, un šis skaitlis tiks apstrādāts kā 1000000000;
- Visiem galddatoru versijas lietotājiem ir iespējots pēc noklusējuma , kurā dažādu hostu lapas vienmēr tiek ievietotas atsevišķās procesu atmiņās, katrā no kurām tiek izmantots savs sandbox. Galvenā stingras izolācijas režīma iezīme ir sadalīšana nevis pa cilnēm, bet pēc domēniem, proti, ja iepriekš citu domēnu ielādēto skriptu, iframe un popup satura saturs tika izpildīts vienā procesā ar pamatvietni, tad tagad tie tiks sadalīti atsevišķos procesos;
- Piedevas, kas iekļautas melnajā sarakstā, tagad tiks pilnībā dzēstas, nevis atslēgtas, pārejot uz neaktīvu režīmu.
- Iebūvētajā Chrome uzdevumu pārvaldniekā (Iestatījumi > Vairāk rīku > Uzdevumu pārvaldnieks) tiks attēlotas pakalpojuma darbinieku apstrādātāji;
- Metodei window.open() pievienots atribūts «», kas ļauj atvērt lapu bez Referer virsraksta aizpildīšanas;
- direktīvas (Saturs drošības politika) «script-src-attr», «script-src-elem», «style-src-attr» un «style-src-elem», kas sniedz līdzīgu funkcionalitāti kā direktīvas skriptam un stilam, bet ar iespēju piemērot to atsevišķiem notikumu apstrādātājiem, elementiem vai atribūtiem;
- Web Authentication API FIDO CTAP2 PIN atbalsts, lai izmantotu lietotājiem noteikto PIN kodu, lai autentificētu operācijas ar atslēgām, kas atbalsta protokolu . Konfiguratorā sadaļā «Advanced» parādījies punkts «Manage security keys», kurā var noteikt PIN kodu, lai aizsargātu atslēgas, kas izvietotas USB zibatmiņā, kā arī opcija atslēgas atiestatīšanai (visu datu un PIN izdzēšanai);
- Web Animations API ir pievienoti objekti
, kas ļauj interaktīvi pārvaldīt animētos elementus un to laiku (ilgums, aiztures).
Tāpat pievienots jauns konstruktors , nodrošinot plašākas iespējas animācijas pārvaldīšanai. Agrāk Web Animations API ļāva izveidot animāciju, izmantojot metodi Element.animate(), kas atgrieza jau izveidotu Animation objektu. Tagad izstrādātājs var pārvaldīt tā izveidi, skaidri izsaucot konstruktora, kurā, piemēram, var norādīt KeyframeEffect objektu; - Pievienota opcija , kas nosaka pārlūkprogrammai, lai attēlotu video elementa atskaņošanas zonā (piemēram, lai sniegtu iespēju atskaņot kā pilnekrāna režīmā);
- MediaStreamTrack.getCapabilities() metodē ieviesta iespēja iegūt pieļaujamo vērtību diapazonus īpašībām, kas saistītas ar skaņas ierīcēm (paraugu ņemšanas frekvence, aizture, kanālu skaits u.tml.);
- WebRTC pievienots API aktīvo transportu informācijas iegūšanai, piemēram, par SCTP vai DTLS (Datagram Transport Layer Security) izmantošanu, caur kuriem tiek sūtīti vai saņemti RTP un RTCP paketes. Tāpat pievienots RTCIceTransport interfeiss, lai sniegtu informāciju par transportu stāvokli
ICE, kas tiek izmantots objekta RTCPeerConnection; - Cache-Control galvenē ieviesta direktīva ««, kas ļauj norādīt papildu laika logu, kurā pārlūkprogramma var izmantot resursu ar beigu termiņu asinhronai aktualizācijas pārbaucei;
- Scroll Snap Stop, lai noteiktu saistīšanu ar elementiem, veicot inerciālu ritināšanu (piemēram, plašs ritināšanas žests, izvēloties attēlu sarakstā, novedīs pie nākamā elementa izvēles nevis pēdējā);
- Android versijā uzlabota automātiskās aizpildīšanas interfeisa izmantošana autentifikācijas formās. Ieteikumu bloks tagad tiek rādīts tieši virs ekrānā redzamās tastatūras un, noklikšķinot, attēlo iespējas saglabātajiem variantiem, neslēpjot ievades formu;
- Pievienota eksperimentālā lasīšanas režīma (Reader Mode) atbalsts, kad tiek rādīts tikai nozīmīgais teksts, un visi papildu vadības elementi, baneri, izvēlnes, navigācijas paneļi un citas ar saturu nesaistītas lapas daļas tiek slēptas. Jaunā režīma atbalsta iespējots ar opciju chrome://flags/#enable-reader-mode, pēc kuras nolaižamajā izvēlnē parādās punkts tā izmantošanai;
- JavaScript dzinējā V8 ieviests izteikts WebAssembly kompilācijas rezultātu kešēšanas režīms (atverot lapu atkārtoti, iepriekš apstrādātie komponenti tiks palaisti no keša).
WebAssembly arī pievienotas jaunas instrukcijas memory.copy, memory.fill, table.copy, memory.init un table.init, kas paredzētas lielu atmiņas apgabalu kopēšanai, aizpildīšanai un inicializēšanai; - Pievienots tiešais skriptu parsēšanas atbalsts to ielādes laikā bez galvenā Chrome pavediena iesaistes. Iepriekš pavedienam vispirms bija jānāk uz galveno pavediena pavedienu, no kura tas tika novadīts uz parseri. Šāda organizācija noveda pie tā, ka novirzīšana varēja tikt bloķēta ar citiem uzdevumiem, kas tika veikti galvenajā pavedienā, piemēram, HTML parsēšanu un citu JavaScript skriptu izpildi. Tagad šāda novirzīšana ir atcelta;
- Uzlabojumi web izstrādātāju rīkos:
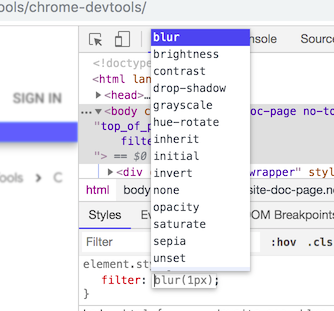
- CSS inspekcijas režīmā nodrošināta automātiskā nosaukumu un pamata vērtību rakstīšana funkcijām, kuras var izmantot CSS īpašību iestatīšanā (piemēram, «filter: blur(1px)»). Ieteiktās vērtības nekavējoties atspoguļojas skatāmā lapas maketā;

- Komandu paneļā, kas tiek rādīts nospiežot Ctrl+Shift+P, ieviesta komanda «Clear Site Data» visu ar lapu saistīto datu notīrīšanai (analogs izvēlnes Application > Clear Storage izsauksmei), tostarp Service workers, localStorage, sessionStorage, IndexedDB, Web SQL, Cookies, Cache un Application Cache;
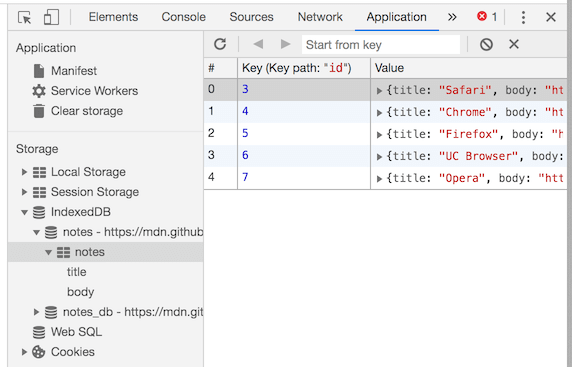
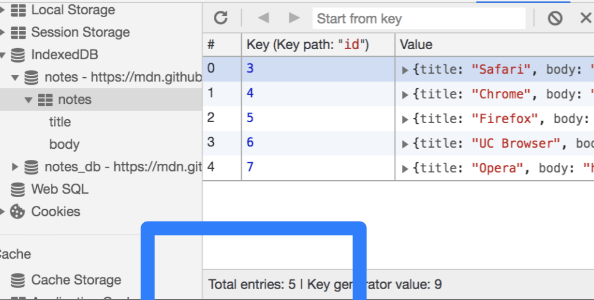
- Iespējams apskatīt visas esošās IndexedDB datu bāzes (iepriekš sadaļā Application > IndexedDB varēja apskatīt datu bāzes tikai pašreizējam domēnam, kas neļāva, piemēram, pārbaudīt, kā tiek izmantota IndexedDB ielādētajos blokos, izmantojot iframe);

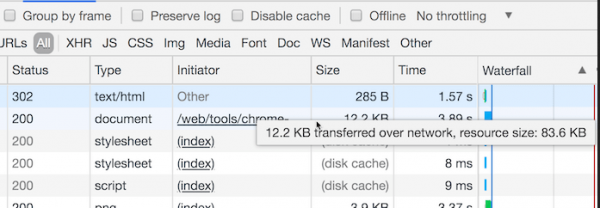
- Tīkla inspektrēšanas saskarnē šobrīd, peles norādot uz laukiem kolonnā "Size", tiek rādīts resursa izmērs tā oriģinālajā formā, bez kompresijas;

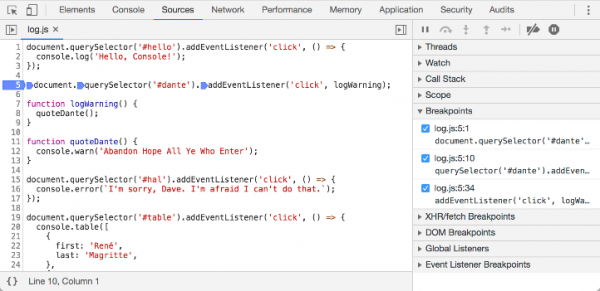
- Kļūdu labotāja sānu paneļa izsniegtajās informācijās ir nodrošināta atsevišķa informācija par punktu stāvokli, kas saistīti ar precīzām sarežģītu izteiksmju daļām (inline breakpoint), piemēram, izsistajām metodēm zvanu ķēdē;

- IndexedDB un Cache inspektrēšanas panelos ir ieviesta skaitītāju izsekošana, kas attiecas uz kopējo resursu skaitu datu bāzē vai kešatmiņā;

- CSS inspekcijas režīmā nodrošināta automātiskā nosaukumu un pamata vērtību rakstīšana funkcijām, kuras var izmantot CSS īpašību iestatīšanā (piemēram, «filter: blur(1px)»). Ieteiktās vērtības nekavējoties atspoguļojas skatāmā lapas maketā;
- Eksperimentālajām Canary būvēm atbalsts
DNS pieprasījumu veikšana caur HTTPS (DoH, DNS over HTTPS), ko var aktivizēt chrome://flags#dns-over-https. DoH var noderēt, lai novērstu informācijas noplūdes par pieprasītajiem viesu vārdiem, cīnītos ar MITM uzbrukumiem un DNS trafika maiņu, kā arī vietējā DNS bloķēšanas apietšanā vai situācijā, kad netiek iespējams piekļūt DNS serveriem (piemēram, strādājot caur proxy);
Papildus jaunievedumiem un kļūdu labojumiem jaunajā versijā ir novērstas . Daudzas no ievainojamībām tika atklātas automatizēta testēšanas laikā, izmantojot rīkus , , , un . Kritiskās problēmas, kas ļauj apiet visus pārlūkprogrammas aizsardzības līmeņus un izpildīt kodu sistēmā ārpus sandbox vides, nav konstatētas. Vājumu atklāšanas atlīdzības programma šī izlaišanas laikā uzņēmums Google ir izmaksājis 13 prēmijas kopā 9000 dolāru apmērā (viena prēmija 5000 dolāru, divas prēmijas 1000 dolāru un četras prēmijas 500 dolāru). Septiņu atlīdzību apmēri pagaidām nav noteikti.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish