

Uzņēmums Google web pārlūkprogrammas izlaidums . Tajā pašā laikā stabils brīvs projekta izlaidums , kas kalpo kā Chrome pamatne. Pārlūkprogramma Chrome izmanto Google logotipus, sūta paziņojumus par avārijām, ļauj lejupielādēt Flash moduli pēc pieprasījuma, nodrošina moduļus aizsargāta videokonteksta atskaņošanai (DRM), automātiskās atjaunināšanas sistēmu un nosūta informāciju meklējot Nākamais Chrome 81 izlaidums plānots 17. martā.
:
- Nelielam procentam lietotāju ir piedāvāta cilņu grupēšanas funkcija, kas ļauj apvienot vairākas līdzīgas lietojumprogrammas cilnes vizuāli atšķirīgās grupās. Katrai grupai var piesaistīt savu krāsu un nosaukumu. Lietotāji, kuri netiek iekļauti pirmajā aktivizācijas vilnī, var ieslēgt grupēšanas atbalstu, izmantojot opciju „chrome://flags/#tab-groups”.
- Pievienots atbalsts funkcijai , kura ļauj veidot saites uz atsevišķiem vārdiem vai frāzēm bez acīmredzamas atzīmes norādīšanas dokumentā, izmantojot tagu „a name” vai īpašību „id”. Šādu saišu sintakse plāno tikt apstiprināta kā web standarts, kas šobrīd ir izstrādes posmā . Saite, lai pārietu (faktiski veic ritināšanu) tiek norobežota ar atzīmi „:~:”. Piemēram, atverot saiti „https://opennet.ru/52312/#:~:text=Chromе”, lapa pārvietosies uz pozīciju ar pirmo vārda „Chromе” pieminējumu, un šis vārds būs izgaismots.
- stingrāks ierobežojums sīkdatņu pārnēsāšanai starp vietnēm, kas attiecībā uz ne-HTTPS pieprasījumiem aizliedz trešo pušu sīkdatņu apstrādi, kas tiek izveidotas, piekļūstot vietnēm, kas atšķiras no pašreizējās lapas domēna. Šādas sīkdatnes tiek izmantotas, lai izsekotu lietotāju pārvietošanos starp vietnēm reklāmas tīklu, sociālo tīklu logrīku un web analītikas sistēmu кодā. Atgādinām, ka sīkdatņu pārraudzību regulē galvenā atzīme Set-Cookie, kuras atribūts SameSite tagad pēc noklusējuma ir noteikts kā „SameSite=Lax”, kas ierobežo sīkdatņu nosūtīšanu starptautiskajiem apakšpieprasījumiem, piemēram, attēla pieprasījumiem vai saturu iekļaujot iframe no citas vietnes. Vietnes var pārdefinēt pēc noklusējuma pielietoto SameSite režīmu, skaidri nosakot SameSite=None, uzstādot sīkdatnes. Tajā pašā laikā SameSite=None sīkdatnēm var tikt noteikts tikai drošajā režīmā (attiecībā uz savienojumiem caur HTTPS). Izmaiņas tiks pakāpeniski sāktas 17. februārī, vispirms nelielam procentam lietotāju, bet pēc tam pakāpeniski paplašinot pārklājumu.
- aizsardzība pret traucējošiem paziņojumiem, kas saistīti ar pilnvaru apstiprināšanu. Tā kā šāda aktivitāte, piemēram, surogātpasta pieprasījumi push paziņojumu saņemšanai, traucē lietotājam un novērš uzmanību no apstiprinājuma dialogiem, Chrome 80 vietā atsevišķa dialoga, adreses joslā tagad var tikt attēlota informācijas uzvedne ar brīdinājumu par pilnvaru pieprasījuma bloķēšanu, kas pēc tam saraujās indikatorā ar pārkrāsotu zvana simbolu. Noklikšķinot uz indikatora, var aktivizēt vai noraidīt pieprasītās pilnvaras jebkurā brīdī. Automātiski jaunais režīms tiks selektīvi aktivizēts lietotājiem, kuri iepriekš parasti bloķēja šādus pieprasījumus, kā arī tīmekļa vietnēm, kurās tiek fiksēts augsts pieprasījumu noraidīšanas procents. Lai aktivizētu jauno režīmu visiem pieprasījumiem, iestatījumos ir pievienota īpaša opcija (chrome://flags/#quiet-notification-prompts).
- izsistā loga izsaukums (metodes window.open() izsaukums) un sinhrono XMLHttpRequest pieprasījumu nosūtīšana lappuses slēgšanas vai slēpšanas notikumu apstrādātājos (unload, beforeunload, pagehide un visibilitychange);
- Ieteikts sākotnējais pret sajauktas multimediju satura ielādi (kad HTTPS lapā tiek ielādēti resursi, kas balstīti uz http://). Lappusēs, kas atvērti pa HTTPS, tagad automātiski tiks nomainītas saites „http://” uz „https://” blokos, kas saistīti ar skaņas un video failu atskaņošanu. Ja skaņas vai video resurss nav pieejams pa https, tā ielāde tiks bloķēta (rokām var atzīmēt bloķēšanu, izmantojot izvēlni, kas pieejama, noklikšķinot uz slēdzenes simbola adreses joslā).
Attēli turpinās ielādēties bez izmaiņām (auto-nomainīšana tiks piemērota Chrome 81), bet, lai nomainītu uz https vai bloķētu attēlus, vietņu izstrādātājiem ir pieejami CSP īpašības upgrade-insecure-requests un block-all-mixed-content. Skriptiem un iframe jau iepriekš tika īstenota sajauktā satura bloķēšana.
- Sākusies pakāpeniska atvienošana. Pēc noklusējuma FTP atbalsts pagaidām tiek saglabāts, bet tiks eksperimenta, kura laikā FTP atbalsts noteiktam lietotāju procentam tiks atslēgts (lai atgrieztos, nepieciešams palaižot pārlūku ar opciju "—enable-ftp"). Atgādinām, ka iepriekšējos laidienos jau bija atslēgta resursu, kas tiek ielādēti, izmantojot protokolu "ftp://", satura rādīšana pārlūka logā (piemēram, tika pārtraukta HTML dokumentu un README failu rādīšana), aizliegta FTP izmantošana apakšresursu ielādēšanai no dokumentiem un pārtraukta FTP starpniecības atbalsts. Tomēr joprojām pastāvēja iespēja ielādēt failus, izmantojot tiešās saites, un atvērt katalogu saturu.
-
iespēja izmantot vektoru SVG attēlus kā vietnes pikto grāmatu (favicon). - Iestatījumos pievienota iespēja izvēles kārtībā atslēgt atsevišķus datu tipus, kas tiek nodoti sinhronizācijas laikā starp pārlūkiem.
- Centrālajiem administrētiem korporatīvajiem lietotājiem pievienota noteikumu , kas ļauj aizliegt ārējo paplašinājumu instalēšanu ierīcē.
- Ieviesta vienlaicīgas visu īpašību vai izsaukumu ķēdes pārbaudes JavaScript. Piemēram, piekļūstot "db.user.name.length", iepriekš bija nepieciešama pakāpeniska visu sastāvdaļu noteikšana, piemēram, caur "if (db && db.user && db.user.name)". Tagad, izmantojot operāciju "?.", var piekļūt vērtībai "db?.user?.name?.length" bez iepriekšējām pārbaudēm, un šāds pieprasījums neizraisīs kļūdu. Ja ir problēmas (ja kāds elements tiek apstrādāts kā null vai undefined), kā rezultātā parādīsies vērtība "undefined".
- JavaScript tiek piedāvāts jauns loģiskais operators "??", kas atgriež labo operandu, ja kreisais operands ir NULL vai undefined, un otrādi. Piemēram, "const foo = bar ?? 'default string'", ja bar ir null, atgriezīs virkni vai bar vērtību citādi, tai skaitā, kad bar ir 0 un ' ', atšķirībā no operators "||".
- Origin Trials režīmā (eksperimentālās iespējas, kas prasa atsevišķu ) piedāvāts API Satura Indeksēšanai. Origin Trial nozīmē iespēju strādāt ar norādīto API no lietotnēm, kas ielādētas no localhost vai 127.0.0.1, vai pēc reģistrācijas un īpaša tokena saņemšanas, kas darbojas ierobežotu laiku konkrētai vietnei. API , sniedz metadatus par saturu, kas iepriekš bija kešots tīmekļa lietojumprogrammām, kas darbojas Progressive Web Apps (PWS) režīmā. Lietojumprogramma var saglabāt dažādus datus pārlūkprogrammā, tostarp attēlus, video un rakstus, un, kad tīkla savienojums pazūd, izmantot tos, izmantojot API Cache Storage un IndexedDB. Content Indexing API ļauj pievienot, atrast un dzēst līdzīgus resursus. Pārlūkprogrammā šis API jau tiek izmantots, lai uzskaitītu pieejamo lapu un multivides datu sarakstu, ko var skatīt bezsaistē.
- Stabilizēts un tagad tiek izplatīts ārpus Origin Trials programmatūras saskarne , ļaujot lietotājam izvēlēties ierakstus no adresāta grāmatas un nodot noteiktus detalizētus datus uz vietni. Pieprasījumā tiek noteikts īpašību saraksts, kas jāiegūst. Šīs īpašības ir skaidri attēlotas lietotājam, kurš pieņem lēmumu nodot šīs īpašības vai ne. API var izmantot, piemēram, e-pasta tīmekļa klientā, lai izvēlētos saņēmējus nosūtāmajam e-pastam, tīmekļa lietojumprogrammā ar VoIP funkciju, lai uzsāktu zvanu uz konkrētu numuru, vai sociālajā tīklā, lai meklētu jau reģistrētus draugus. Šajā sakarā Origin Trials ir piedāvāti daži jauni Contact Picker īpašumi: papildus iepriekš pieejamajiem vārdiem, e-pastam un tālruņa numuram ir pievienota iespēja nodot pasta adresi un attēlu.
- Tīmekļa darba ņēmēju jauns ECMAScript moduļu ielādes veids, kas ļauj izvairīties no importScripts() funkcijas izmantošanas, kas bloķē darba ņēmēja darbību, apstrādājot ievesto skriptu, un izpilda to globālajā kontekstā. Jaunais veids ietver īpašu moduļu izveidi Tīmekļa darba ņēmējiem, kas atbalsta standartizētus JavaScript importēšanas mehānismus un var tikt ielādēti dinamiskā veidā, nekavējot darba ņēmēja izpildi. Moduļu ielādei darba ņēmēja konstruktorā ir paredzēts jauns resursu tips — ‘module’:
const worker = new Worker(‘worker.js’, {
type: ‘module’
}); - iedegta iespēja apstrādāt JavaScript saspiestos plūsmus, neprasot izmantot ārējas bibliotēkas. Saspiest un atspiest ir pievienoti API . Atbalsta saspiest izmantojot gzip un deflate algoritmus.
const compressionReadableStream
= inputReadableStream.pipeThrough(new CompressionStream(‘gzip’)); - Pievienots CSS īpašums „«, kas atļauj pārtraukumus pie jebkura tipogrāfiskā simbola, tostarp pārtraukumus blakus interpunkcijas simboliem, iepriekš noteiktām atstarpēm (<pre>) un vārdu vidū. Tāpat pievienota CSS īpašība «» kas atļauj pārtraukt neiznīcināmas simbolu secības jebkurā vietā, ja rindā nav atrasta piemērota pārtraukuma pozīcija.
- Mediju kontekstam, kas tiek apstrādāts šifrētā veidā, ieviesta atbalsta metode , kas sniedz informāciju par pārlūkprogrammas iespējām, kas saistītas ar aizsargātas satura dekodēšanu (piemēram, norādītā metode var tikt izmantota, lai izvēlētos pēc iespējas kvalitatīvākus vai enerģiju taupošus dekodēšanas scenārijus, ņemot vērā pieejamo joslas platumu un ekrāna izmēru).
- Ir pievienota metode , caur kuru var iegūt informāciju par video atskaņošanas veiktspēju, lai koriğētu bitreitus, izšķirtspēju un citus video parametrus.
- API , kurā ir pievienota iespēja apstrādāt adresi un kontaktinformāciju ārējā maksājumu apstrādātājā (maksājumu sistēmas lietotne var būt precīzāka nekā pārlūkprogramma).
- Pievienots atbalsts HTTP virsrakstam , kas ļauj nosūtīt papildus metadatus par saistītā satura veidu (piemēram, pieprasījumam caur img tagu norāda veidu «image», fontiem — «font», skriptiem — «script», stilam — «style» utt.). Pamatojoties uz norādīto veidu, serveris var veikt pasākumus, lai aizsargātos pret dažiem uzbrukumu veidiem (piemēram, ir ļoti maz ticams, ka saite uz maksājumu pārskaitījumu tiks norādīta caur img tagu, tādēļ šādus pieprasījumus nav nepieciešams apstrādāt).
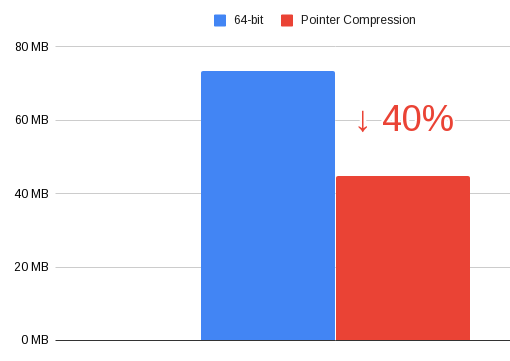
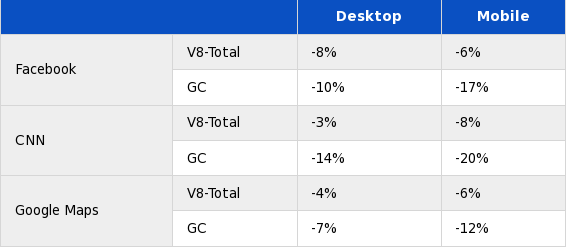
- JavaScript dzinējā V8 norāžu glabāšanai kaudzē. Vietā, lai saglabātu pilnu 64 bitu vērtību, nodrošināta tikai unikālo zemāko norāžu bitu glabāšana. Šāda optimizācija ļāva samazināt atmiņas patēriņu kaudzē par 40%, samazinot veiktspēju par 3-8%.


- tīmekļa izstrādātāju rīkos:
- Web konsolē parādījusies iespēja pārrakstīt let un class izteiksmes.
- Uzlaboti WebAssembly debugg tipa rīki. Pievienots atbalsts soļota kļūdu novēršana, punktu norādīšana un steka izsauku analīze avota kodā, kurā rakstīta WebAssembly lietotne.
- Uzlabota tīkla aktivitātes analīzes paneļa funkcionalitāte. Pievienota iespēja skatīt izsaukumu ķēdi, kas saistīta ar pieprasījuma iniciēšanu.
Pievienoti jauni kolonnas Path un URL, kurās parādīts absolūtais ceļš un pilns URL katram tīkla resursam. Nodrošināta izvēlētā pieprasījuma izcelšana pārskata diagrammā.
- Tīkla apstākļu cilnē pievienota opcija, lai mainītu User-Agent parametru.
- Ieteikts jauns interfeiss audita paneļa iestatīšanai.
- Cilnē nodrošināta iespēja vākšanas coverage datus katrai funkcijai vai katram koda blokam (sīkāka statistika, bet nepieciešama lielāka resursu izmantošana).
- Web konsolē parādījusies iespēja pārrakstīt let un class izteiksmes.
- AppCache manifestu darbība (technoloģija web lietojumprogrammu darbības nodrošināšanai offline režīmā) pašreizējā vietnes katalogā (ja manifests tika ielādēts no www.example.com/foo/bar/, tad URL pārraižu iespēja darbosies tikai iekšpusē /foo/bar/). Chrome 82 plānots pilnībā izņemt AppCache atbalstu. Iemesls ir vēlme atslogot viens no uzbrukumu vektoriem, kas saistīti ar starpdomēnu skriptu uzbrukumiem. Vietā AppCache ieteicams izmantot API .
- atbalsts novecojusī WebVR 1.1 API, vietā var izmantot API , kas ļauj piekļūt komponentiem virtuālās un papildinātās realitātes veidošanai un vienkāršo darbu ar dažādām ierīču klasēm, sākot no galddatora VR ķiverēm līdz mobilajām ierīcēm.
- Protokolu apstrādātāji, kuri pieslēgti, izmantojot registerProtocolHandler() un unregisterProtocolHandler() metodes, tagad var darboties tikai drošā kontekstā (piekļūstot caur HTTPS).
Papildus jaunievedumiem un kļūdu labojumiem jaunajā versijā ir novērstas . Daudzas no ievainojamībām tika atklātas automatizēta testēšanas laikā, izmantojot rīkus , , , un . Kritiskas problēmas, kas ļauj apiet visus pārlūkprogrammas aizsardzības līmeņus un izpildīt kodu sistēmā ārpus sandbox vides, nav konstatētas. Uzzināšanas par ievainojamībām programmai šajā izlaidumā kompānija Google piešķīra 37 algu vērtībā 48 tūkstoši ASV dolāru (viena alga $10000, trīs algas $5000, trīs algas $3000, četras algas $2000, trīs algas $1000 un sešas algas $500). 17 algu lielums vēl nav noteikts.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish