

Google kompānija prezentēja web pārlūkprogrammas Chrome 90 izlaidumu. Tajā pašā laikā ir pieejams stabils bezmaksas projekta Chromium izlaidums, kas ir Chrome pamats. Chrome pārlūkprogramma atšķiras ar Google logotipu izmantošanu, ziņojumu nosūtīšanas sistēmu avārijas gadījumā, moduļiem, lai atskaņotu aizsargātu video saturu (DRM), automātiskās atjaunināšanas sistēmu un RLZ parametru nosūtīšanu meklēšanā. Nākamais Chrome izlaidums 91 ir plānots 25. maijā.
Galvenās izmaiņas Chrome 90:
- Visiem lietotājiem ir iespējota vietņu noklusējuma atvēršana, izmantojot HTTPS, ierakstot hostus adrešu joslā. Piemēram, ievadot hostu example.com, tiks noklusēti atvērts vietne https://example.com, un ja radīsies problēmas ar atvēršanu, tiks veikts atgrieziens uz http://example.com. Lai pārvaldītu noklusējuma izmantošanu "https://", ir ieteikta iestatījuma izvēlne "chrome://flags#omnibox-default-typed-navigations-to-https".
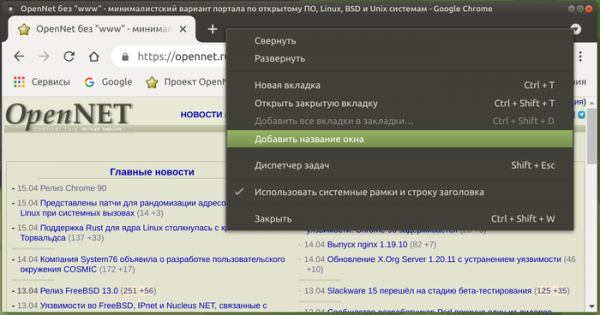
- Ir ieviesta iespēja piešķirt dažādas etiķetes logiem, lai tos vieglāk atšķirtu darba panelī. Atbalsts loga nosaukuma maiņai vienkāršos darba organizēšanu, izmantojot atsevišķus pārlūkprogrammas logus dažādiem uzdevumiem, piemēram, atverot atsevišķus logus darba uzdevumiem, personīgām interesēm, izklaidei, atliktiem materiāliem utt. Nosaukumu var mainīt, izmantojot punktu "Pievienot loga nosaukumu" konteksta izvēlnē, kas parādās ar peles labo pogu noklikšķinot uz tukšas zonas cilņu joslā. Pēc nosaukuma maiņas lietotņu panelī tiks rādīts izvēlētais nosaukums, nevis aktīvās cilnes vietnes nosaukums, kas var būt noderīgi, atverot vienādas vietnes dažādos logu, saistot tās ar atsevišķām kontām. Saite saglabājas starp sesijām, un pēc loga atkārtotas palaišanas tiks atjaunoti logi ar izvēlētiem nosaukumiem.

- Pievienota iespēja slēpt „Lasīšanas sarakstu” (Reading List) bez nepieciešamības mainīt iestatījumus „chrome://flags” („chrome://flags#read-later”). Tagad, lai to slēptu, var izmantot opciju „Show Reading List” konteksta izvēlnes apakšā, kas tiek rādīta, ar peles labo pogu noklikšķinot uz grāmatzīmju joslas. Atgādinām, ka iepriekšējā laidienā daļai lietotāju, nospiežot zvaigznīti adreses joslā, papildus pogai „Pievienot grāmatzīmi” parādās otrā poga „Pievienot lasīšanas sarakstam”, un grāmatzīmju joslas labajā stūrī parādās izvēlne „Lasīšanas saraksts”, kurā ir uzskaitītas visas iepriekš pievienotās lapas. Atverot lapu no saraksta, tā tiek atzīmēta kā izlasīta. Lapas sarakstā var tikt arī manuāli atzīmētas kā izlasītas un neizlasītas vai izdzēstas no saraksta.
- Pievienota atbalsts tīkla segmentēšanai, lai aizsargātu pret lietotāja pārvietošanās sekošanas metodēm starp vietnēm, kas balstās uz identifikatoru uzglabāšanu jomās, kas nav paredzētas pastāvīgai informācijas glabāšanai („Supercookies”). Tā kā kešatmiņā esošie resursi tiek glabāti kopīgā nosaukumu telpā, neatkarīgi no sākotnējā domēna, viena vietne var noteikt resursu ielādi no citas vietnes, pārbaudot, vai šis resurs ir pieejams kešatmiņā. Aizsardzība balstās uz tīkla segmentēšanas (Network Partitioning) principa, kura pamatā ir papildināt koplietojamos kešos papildu piesaisti ierakstiem pie Microsoft ļauj lietotājiem dzēst šīs iepriekš lejupielādētās lietojumprogrammas, un to var izdarīt tieši no Start izvēlnes., no kuras tika atvērta galvenā lapa, kas ierobežo keša diapazonu sekošanas skriptiem tikai uz pašreizējo vietni (iframe skripts nevarēs pārbaudīt, vai resurss tika ielādēts no citas vietnes). Segmentēšanas cena ir samazināta kešatmiņas efektivitāte, izraisot nenozīmīgu lappuses ielādes laika pieaugumu (maksimāli par 1.32%, bet 80% vietņu – par 0.09-0.75%).
- Paplašināts tīkla portu melnais saraksts, kuriem tiek bloķēta HTTP, HTTPS un FTP pieprasījumu sūtīšana, lai aizsargātu pret NAT slipstreaming uzbrukumiem, kas ļauj, atverot īpaši sagatavotu uzbrucēja tīmekļa lapu pārlūkā, izveidot tīkla savienojumu ar serveris uzbrucēja pieslēgšana jebkuram UDP vai TCP portam lietotāja sistēmā, neskatoties uz iekšējo adrešu diapazonu (192.168.x.x, 10.x.x.x). Aizliegtajos portos ir iekļauti 554 (RTSP protokols) un 10080 (tiek izmantots Amanda backup un VMWare vCenter). Agrāk jau bija bloķēti porti 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061 un 6566.
- Pievienota sākotnēja atbalsta iespēja PDF dokumentu atvēršanai pārlūkā ar XFA formām.
- Dažiem lietotājiem ir aktivizēta jauna iestatījumu sadaļa "Chrome Settings > Privacy and security > Privacy sandbox", kas ļauj pārvaldīt FLoC API iestatījumus, kuri tiek mērķēti uz lietotāju interešu kategorijas noteikšanu bez individuālas identifikācijas un nevienojoties ar konkrētu vietņu apmeklējumu vēsturi.
- Tiek nodrošināta saprotamāka paziņojuma izvadīšana ar atļauto darbību sarakstu, kas tiek rādīts, ja lietotājs pieslēdzas profilam, kuram ir aktivizēta centralizētā pārvaldība.
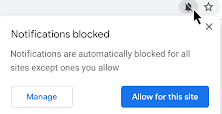
- Interfeiss pieprasījumu par pilnvarām ir kļuvis mazāk uzbāzīgs. Pieprasījumi, kurus lietotājs visdrīzāk nesniegs apstiprinājumu, tagad automātiski tiek bloķēti ar atbilstoša rādītāja parādīšanu adreses joslā, kas lietotājam ļauj pāriet uz interfeisu pilnvaru pārvaldībai katram vietne.

- Iespējota Intel CET (Intel Control-flow Enforcement Technology) paplašinājumu atbalsts, lai nodrošinātu aparatūras aizsardzību pret eksploitēšanas izpildēm, kas izveidotas, izmantojot atgriezeniskā orientēšanas programmēšanas metodes (ROP, Return-Oriented Programming).
- Turpināta darba pie pārlūkprogrammas pārejas uz inkluzīvo terminoloģiju. Failu "master_preferences" pārdēvēts par "initial_preferences", lai nesāpētu lietotāju jūtas, kuri šos vārdus uztver kā atgādinājumu par viņu senču pagātni. Lai saglabātu saderību, "master_preferences" atbalsts būs saglabāts pārlūkā noteiktu laiku. Agrāk pārlūkprogramma jau bija atbrīvojusies no vārdu "whitelist", "blacklist" un "native" izmantošanas.
- Android versijā, aktivizējot datu taupības režīmu „Lite”, ir īstenota bitu frekvences samazināšana video lejupielādei, pieslēdzoties mobilajiem sakariem, tādējādi samazinot lietotāju izdevumus, kuriem ir tarifus ar datu uzskaiti. „Lite” režīmā tiek nodrošināta arī attēlu saspiešana, kas pieprasīta no publiski pieejamiem resursiem (neprasa autentifikāciju) pa HTTPS.
- Pievienots AV1 video formāta kodētājs, kas īpaši optimizēts, lai to izmantotu videokonferencēs, kas īstenotas uz WebRTC protokola bāzes. AV1 pielietojums videokonferencēs ļauj uzlabot saspiešanas efektivitāti un nodrošināt iespēju straumēt kanālos ar caurlaidspēju 30 kbit/s.
- JavaScript objektiem Array, String un TypedArrays ir pievienota atzīme at() metodē, kas ļauj izmantot relatīvo indeksāciju (indeksam norādīta relatīvā pozīcija), tostarp ar negatīvu vērtību norādi no beigām (piemēram, „arr.at(-1)” atgriezīs pēdējo masīva elementu).
- JavaScript regulāriem izteiksmēm ir pievienota īpašība „.indices”, kas satur masīvu ar sākuma un beigu pozīcijām atbilstību grupām. Šī īpašība tiek aizpildīta tikai tad, ja regulārā izteiksme tiek izpildīta ar „/d” karogu. const re = /(a)(b)/d; const m = re.exec(‘ab’); console.log(m.indices[0]); // 0 — visas atbilstību grupas // → [0, 2] console.log(m.indices[1]); // 1 — pirmā atbilstību grupa // → [0, 1] console.log(m.indices[2]); // 2 — otrā atbilstību grupa // → [1, 2]
- Veikta „super” (piemēram, super.x) īpašību veiktspējas optimizācija, kurā izmantots inline kešatmiņa. „Super” izmantošanas veiktspēja tagad ir tuvu parastajām īpašību piekļuves veiktspējām.
- Joprojām ir ievērojami paātrināta WebAssembly funkciju izsaukšana no JavaScript, izmantojot inline izvēršanu. Norādītā optimizācija pagaidām paliek eksperimentāla un prasa palaišanu ar karogu „—turbo-inline-js-wasm-calls.”
- Pievienots API WebXR Depth Sensing, kas ļauj noteikt attālumu starp objektiem lietotāja vidē un lietotāja ierīci, piemēram, lai izveidotu reālistiskākas paplašinātās realitātes lietotnes. Atgādinām, ka API WebXR ļauj vienot dažādu virtuālās realitātes ierīču klase darbu, sākot no stacionāriem 3D brillēm līdz risinājumiem, kas balstīti uz mobilajām ierīcēm.
- Stabilizēts WebXR AR Lighting Estimation funkcionalitāte, kas ļauj WebXR sesijās paplašinātajā realitātē noteikt apkārtējās apgaismojuma parametrus, lai piešķirtu modeļiem dabiskāku izskatu un harmoniskāku integrāciju ar lietotāja vidi.
- Origin Trials režīmā (eksperimentālās funkcijas, kas prasa atsevišķu aktivizāciju) pievienoti jauni API, kas pagaidām ir ierobežoti Android platformai. Origin Trial nozīmē iespēju strādāt ar norādīto API no lietotnēm, kas ielādētas no localhost vai 127.0.0.1, vai pēc reģistrācijas un īpaša tokena saņemšanas, kas darbojas ierobežotu laiku konkrētā vietnē.
- Metode getCurrentBrowsingContextMedia(), kas ļauj organizēt video plūsmas MediaStream uztveršanu, kas atspoguļo pašreizējās cilnes saturu. Atšķirībā no līdzīgas metodes getDisplayMedia(), izsaucot getCurrentBrowsingContextMedia(), lietotājam tiek parādīts vienkāršs dialogs, lai apstiprinātu vai bloķētu video pārsūtīšanas operāciju ar cilnes saturu.
- API Insertable Streams, kas ļauj manipulēt ar neapstrādātām (raw) multimediju plūsmām, kas tiek pārsūtītas caur MediaStreamTrack API, piemēram, datiem no kameras un mikrofona, ekrāna uztveršanas rezultātu vai starpposma datiem, ko dekodē kodeks. Neapstrādātu kadru attēlošanai tiek izmantoti WebCodec saskarnes, pēc kā tiek izveidots plūsma, kas ir līdzīga tam, ko API WebRTC Insertable Streams ģenerē, pamatojoties uz RTCPeerConnections. No praktiskā viedokļa jaunais API ļauj realizēt tādu funkcionalitāti kā mašīnmācīšanās metožu izmantošana objektu identifikācijai vai anotēšanai reālā laikā vai efektu pievienošanai, piemēram, fona izgriešanai, pirms kodēšanas vai pēc dekodēšanas ar kodeku.
- Iespēja iepakot resursus pakotnēs (Web Bundle), lai organizētu efektīvāku lielā skaita saistīto failu (CSS stilu, JavaScript, attēlu, iframe) ielādi. Starp trūkumiem esošajā JavaScript failu pakotņu atbalstā (webpack), ko cenšas novērst Web Bundle: HTTP kešatmiņā var palikt pati pakotne, bet ne tās sastāvdaļas; kompilācija un izpilde var sākties tikai pēc pilnīgas pakotnes ielādes; papildus resursi, piemēram, CSS un attēli, jāiekodē JavaScript virkņu veidā, kas palielina apjomu un veic vēl vienu pārsprāgšanu.
- Atbalsts izņēmumu apstrādei WebAssembly.
- Stabilizēts API Declarative Shadow DOM, lai izveidotu jaunas saknes zarus Shadow DOM, piemēram, lai nodalītu importēto trešo pušu elementa stilu un ar to saistīto DOM apakšzaru no galvenā dokumenta. Ieteiktais deklaratīvais API ļauj nodalīt DOM zarus, izmantojot tikai HTML, bez nepieciešamības rakstīt JavaScript kodu.
- CSS īpašumā aspect-ratio, kas ļauj skaidri sasaistīt proporciju attiecību ar jebkuru elementu (automātiskai trūkstošo izmēru aprēķināšanai, norādot tikai augstumu vai platumu), ieviesta iespēja interpolēt vērtības animāciju laikā (gludam pārejai no vienas proporcijas attiecības uz citu).
- Pievienota iespēja atspoguļot savu HTML elementu (custom element) stāvokli CSS caur pseido-klasi ‘:state()’. Funkcionalitāte īstenota līdzīgi kā standarta HTML elementiem, mainot savu stāvokli atkarībā no lietotāja mijiedarbības.
- CSS īpašumā ‘appearance’ parādījies atbalsts vērtībai ‘auto’, kas noklusējuma tiek iestatīta <input type=color> un <select>, bet platformā Android papildus <input type=date>, <input type=datetime-local>, <input type=month>, <input type=time> un <input type=week>.
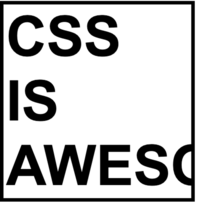
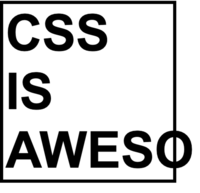
- CSS īpašībā «overflow» ir pievienota atbalsta vērtība «clip», kuras iestatīšana nozīmē, ka saturs, kas iziet ārpus bloka robežām, tiek nogriezts pie pieļaujamā pārsnieguma robežām bez iespējas ritināt. Vērtība, kas nosaka, cik tālu saturs var iziet ārpus faktiskajām bloka robežām pirms nogriešanas, tiek noteikta ar jauno CSS īpašību «overflow-clip-margin». Salīdzinājumā ar «overflow: hidden», izmantojot «overflow: clip», ir iespējams sasniegt augstāku veiktspēju.


- HTTP galvas vārds Feature-Policy ir aizstāts ar jaunu galvas vārdu Permissions-Policy, kas kontrolē pilnvaru deleģēšanu un papildu iespēju iekļaušanu, kurā ir atbalsts strukturētiem lauku vērtībām (piemēram, tagad var norādīt «Permissions-Policy: geolocation=()» vietā «Feature-Policy: geolocation ‘none'»).
- Tika pastiprināta aizsardzība pret Protocol Buffers izmantošanu uzbrukumiem, kas izriet no spekulatīvas instrukciju izpildes procesoros. Aizsardzība tiek īstenota, pievienojot MIME tipu «application/x-protobuffer» nekad neizteikto (sniffed) MIME tipu sarakstam, kura apstrāde tiek veikta, izmantojot Cross-Origin-Read-Blocking mehānismu. Agrāk līdzīgs saraksts jau bija iekļāvis MIME tipu «application/x-protobuf», bet «application/x-protobuffer» tika nokavēts.
- API File System Access ir ieviesta iespēja pārvietot pašreizējo pozīciju failā aiz tā beigām, aizpildot ienākošo tukšumu ar nullēm, veicot sekojošu ierakstu ar FileSystemWritableFileStream.write() izsaukumu. Šī iespēja ļauj radīt spars failus ar tukšumiem un ievērojami vienkāršo pēdējo ierakstu organizēšanu failā ar nesakārtoti ienākošu datu bloku plūsmu (piemēram, tas ir pieņemts BitTorrent).
- Pievienots StaticRange konstruktors ar vieglo Range tipiem, kuriem nav nepieciešams atjaunot visus saistītos objektus katru reizi, kad tiek mainīta DOM koks.
- Iespējams norādīt width un height parametrus elementiem <source>, kas noradīti iekš elementa <picture>. Šī iespēja ļauj aprēķināt proporciju attiecību elementiem <picture>, tāpat kā tas izdarīts priekš <img>, <canvas> un <video>.
- WebRTC ir izņemta nestandarta atbalsts RTP datu kanāliem (RTP Data Channels), kurus ieteicams aizstāt ar SCTP balstītiem datu kanāliem.
- navigator.plugins un navigator.mimeTypes īpašības tagad vienmēr atgriež tukšu vērtību (pēc Flash atbalsta izbeigšanas šādu īpašību dati vairs nav nepieciešami).
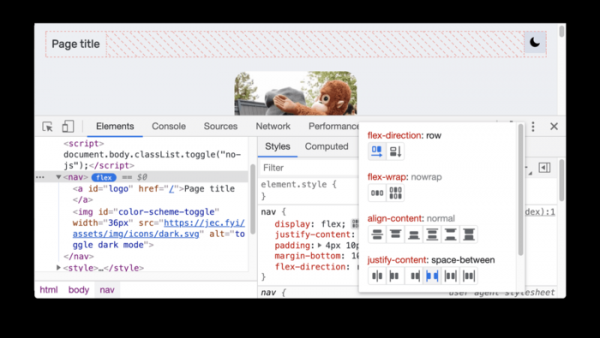
- Veiktas daudzas sīkas uzlabojumus web izstrādātāju rīkos un pievienots jauns rīks CSS flexbox atkļūdošanai.

Jaunajā versijā, papildus jauninājumiem un kļūdu labojumiem, tika novērstas 37 ievainojamības. Daudzas no ievainojamībām tika atklātas, izmantojot automatizētos testēšanas rīkus AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer un AFL. Kritiskas problēmas, kas ļautu apiet visus pārlūkprogrammas aizsardzības līmeņus un izpildīt kodu sistēmā ārpus smilšu kastes, nav atklātas. Programmas par ievainojamību atklāšanu ietvaros uzņēmums Google šā relīzes laikā ir izmaksājis 19 prēmijas kopā 54000 ASV dolāru apmērā (viena prēmija 20000 USD, viena prēmija 10000 USD, divas prēmijas 5000 USD, trīs prēmijas 3000 USD, viena prēmija 2000 USD, viena 1000 USD un četras prēmijas 500 USD). Sešu prēmiju apmērs vēl nav noteikts.
Atsevišķi var izcelt, ka vakar, pēc koriģējošā laidiena 89.0.4389.128 izveidošanas, bet pirms Chrome 90 izlaišanas, tika publicēts vēl viens eksploitācijas gadījums, kurā tika izmantota jauna 0-day ievainojamība, kas netika novērsta Chrome 89.0.4389.128. Pagaidām nav skaidrs, vai šī problēma ir novērsta Chrome 90. Kā pirmajā gadījumā, eksploitācija aptver tikai vienu ievainojamību un nesatur kodu smilšu kastes izolācijas apietšanai (palaižot chrome ar karoga «—no-sandbox», eksploitācija atverot tīmekļa lapu Windows platformā nodrošina notepad palaišanu). Ar jauno eksploitāciju saistītā ievainojamība ietekmē WebAssembly tehnoloģiju.
Avots: opennet.lv
