

Uzņēmums Google laidis klajā tīmekļa pārlūkprogrammas Chrome 97 versiju. Tajā pašā laikā pieejama stabila atvērtā projekta Chromium versija, kas veido Chrome pamatu. Pārlūkprogramma Chrome izceļas ar Google logotipu izmantošanu, brīdinājumu sistēmu par avārijām, ierīcēm, kas atskaņo aizsargātu videokontentu (DRM), automātisku atjauninājumu instalēšanas sistēmu un RLZ parametru nodošanu meklēšanas laikā. Izmantošanai tiem, kam nepieciešams vairāk laika atjaunināšanai, tiek piedāvāts atsevišķs Extended Stable veids, kas tiek atbalstīts 8 nedēļas un kurā ir izveidots atjauninājums iepriekšējai Chrome 96 versijai. Nākamā Chrome 98 izlaišana plānota 1. februārī.
Galvenās pārmaiņas Chrome 97:
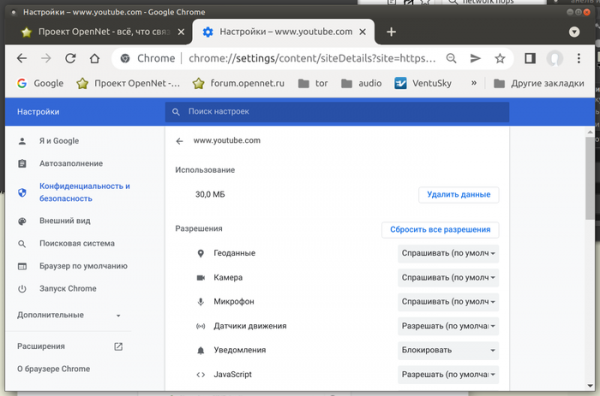
- Daļai lietotāju konfiguratorā ir ieviesta jauna datu pārvaldības saskarne, kas tiek glabāta pārlūkprogrammā («chrome://settings/content/all»). Galvenā atšķirība jaunajā saskarnē ir vērsta uz atļauju iestatīšanu un visu vietņu sīkdatņu vienlaicīgu dzēšanu, bez iespējas apskatīt detalizētu informāciju par atsevišķu sīkdatņu un izvēles dzēšanu. Google uzskata, ka piekļuve atsevišķu sīkdatņu pārvaldīšanai parastam lietotājam, kurš nesaprot tīmekļa izstrādes nianses, var izraisīt neparedzamas vietņu darbības traucējumus viena parametra neapdomīgas izmaiņas dēļ, kā arī nejaušu privātuma aizsardzības mehānismu atslēgšanu, kas tiek aktivizēti izmantojot sīkdatnes. Tiem, kam nepieciešama manipulācija ar atsevišķām sīkdatnēm, ieteicams izmantot pārvaldības sadaļu glabātuvē tīmekļa izstrādātāju rīkos (Application/Storage/Cookie).

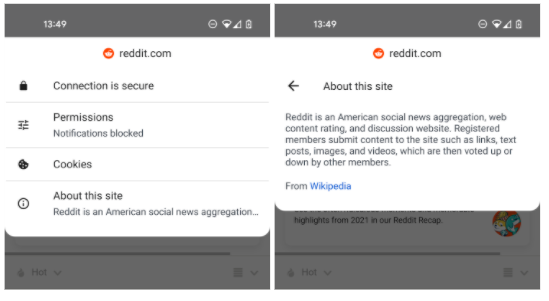
- Informācijas blokā par vietni ir īsa vietnes apraksta izsniegšana (piemēram, apraksti no Vikipēdijas), ja iestatījumos ir aktivizēts meklēšanas un navigācijas optimizācijas režīms (opcijā «Make searches and browsing better»).

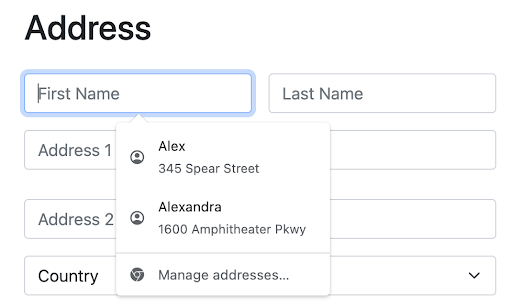
- Uzlabota automātiskās aizpildīšanas atbalsts tīmekļa formās. Aizpildīšanas ieteikumi tagad tiek parādīti ar nelielu nobīdi un ir aprīkoti ar informatīvām ikonām, lai ērtāk priekšskatītu un vizuāli noteiktu saistību ar aizpildāmo lauku. Piemēram, profila ikona norāda, ka piedāvātais automātiskais aizpildījums attiecas uz laukiem, kas saistīti ar adresi un kontaktinformāciju.

- Pārtraukta lietotāju profilu apstrādātāju atmiņas glabāšana pēc pārlūkprogrammas logu aizvēršanas. Agrāk profili palika atmiņā un turpināja veikt darbus, kas saistīti ar sinhronizāciju un fondu skriptu izpildi, izraisot liekas resursu patēriņu sistēmās, kurās vienlaikus tiek izmantoti vairāki profili (piemēram, viesprofils un saite uz Google kontu). Turklāt nodrošināta rūpīgāka datu notīrīšana, kas paliek, strādājot ar profilu.
- Uzlabota meklēšanas dzinēju iestatījumu lapa («Iestatījumi>Pārvaldīt meklēšanas dzinējus»). Atspējota automātiska dzinēju aktivizēšana, informācija par kuriem tiek sniegta, atverot vietni, izmantojot OpenSearch skriptu — jauniem dzinējiem meklēšanas vaicājumu apstrādei tagad manuāli jāaktivizē iestatījumos (agrāk automātiski aktivizētie dzinēji turpinās darboties nemainīti).
- Sākot no 17. janvāra, Chrome Web Store katalogā netiks pieņemti paplašinājumi, kas izmanto otro Chrome manifestu, taču iepriekš pievienoto paplašinājumu izstrādātāji kā iepriekš varēs publicēt atjauninājumus.
- Pievienota eksperimentāla WebTransport specifikācijas atbalsts, kas nosaka protokolu un saistīto JavaScript API datu nosūtīšanai un saņemšanai starp pārlūkprogrammu un serveri. Saziņas kanāls tiek organizēts virs HTTP/3, izmantojot QUIC protokolu kā transportu. WebTransport var izmantot vietā esošā WebSockets mehānisma, piedāvājot tādas papildiespējas kā vairāku straumju organizēšana, vienvirziena straumes, piegāde bez pakaišu secības (out-of-order), uzticama un neuzticama piegāde. Turklāt WebTransport var izmantot vietā Server Push mehānisma, no kura Google ir atteikusies Chrome.
- JavaScript objektos Array un TypedArrays pievienoti findLast un findLastIndex metodes, kas ļauj meklēt elementus, atgriežot rezultātu attiecībā uz masīva galu. [1,2,3,4].findLast((el) => el % 2 === 0) // → 4 (pēdējais pāra elements)
- Slēgtie (bez atribūta «open») HTML elementi <details>, tagad ir pieejami meklēšanai un saitēm, un automātiski atveras, izmantojot lapas meklēšanu un pārvietojoties pa fragmentiem (ScrollToTextFragment).
- Content Security Policy (CSP) ierobežojumi atbildes virsrakstos serveris tagad attiecas arī uz veltītām darbinieku programmām, kuras iepriekš tika uzskatītas par atsevišķiem dokumentiem.
- Ir nodrošināts skaidrs pieprasījums par tiesībām ielādēt jebkādus apakšresursus no iekšējās tīkla — pirms piekļuves iekšējai tīklam vai localhost galvenā tīmekļa servera, tagad tiek nosūtīts CORS (Cross-Origin Resource Sharing) pieprasījums ar virsrakstu ‘Access-Control-Request-Private-Network: true’, kas prasa apstiprinājumu operācijai caur atgriežamā virsraksta ‘Access-Control-Allow-Private-Network: true’.
- Iepazīstināts ar CSS īpašību font-synthesis, kas ļauj kontrolēt pārlūkprogrammas spēju sintezēt trūkstošos fonts svarus (oblique, bold un small-cap), kas nav pieejami izvēlētajā fontu ģimenē.
- CSS transformācijās funkcijā perspective() ir ieviests parametrs ‘none’, kas tiek apstrādāts kā bezgalīgs vērtējums animāciju organizēšanai.
- HTTP virsrakstā Permissions-Policy (Feature Policy), kas tiek izmantots pilnvaru deleģēšanai un paplašinātu iespēju aktivizēšanai, pievienota atbalsta vērtība keyboard-map, kas ļauj izmantot API Keyboard. Ieviešs tastatūras metodi Keyboard.getLayoutMap(), kas ļauj noteikt, kura taustiņš ir nospiesta ņemot vērā dažādas tastatūras izkārtojumus (piemēram, nospiesta taustiņš ar krievu vai angļu izkārtojumu).
- Ieviešs HTMLScriptElement.supports() metode, kas standardizē jauno iespēju noteikšanu ‘script’ elementā, piemēram, var uzzināt atbalstīto vērtību sarakstu atribūtam ‘type’.
- Jauno rindu normalizācijas process, sūtot tīmekļa formas, ir pielāgots Gecko un WebKit pārlūkprogrammu dzinējiem. Rindkopu un atgriešanas rakstzīmju normalizācija (apmainot \/r un \/n ar \r\n) Chrome tagad tiek veikta beigu posmā, nevis formas nosūtīšanas sākumā (t.i., starpposma apstrādātāji, kas izmanto FormData objektu, redzēs datus tā, kā lietotājs tos pievienoja, nevis normalizētā formā).
- Standartizēta nosaukumu piešķiršana īpašībām API Client Hints, kas izstrādāta kā aizstāšana User-Agent virsrakstumam un ļauj izvēlēties konkrētās pārlūkprogrammas un sistēmas parametru datus (versija, platforma utt.) tikai pēc servera pieprasījuma. Īpašības tagad tiek norādītas ar prefiksu ‘sec-ch-’, piemēram, sec-ch-dpr, sec-ch-width, sec-ch-viewport-width, sec-ch-device-memory, sec-ch-rtt, sec-ch-downlink un sec-ch-ect.
- Ir piemērota otrā posma pārtraukšana WebSQL API atbalstam, un piekļuve tam no trešo pušu skriptiem tagad tiks bloķēta. Nākotnē plānots pakāpeniski pilnībā pārtraukt WebSQL atbalstu neatkarīgi no izmantošanas konteksta. WebSQL apstrādātājs ir balstīts uz SQLite kodu un varēja tikt izmantots ļaunprātīgu darbību veikšanai, izmantojot SQLite ievainojamības.
- Windows platformai ir iekļauta versija ar izpildes plūsmas integritātes pārbaudēm (CFG, Control Flow Guard), kas bloķē mēģinājumus ievietot kodu Chrome procesā. Turklāt, tīkla pakalpojumiem, kas darbojas atsevišķos procesos, tagad tiek piemērota sandbox izolācija, ierobežojot kodu iespējas šajos procesos.
- Chrome Android versijā ir ieviests dinamikas sertifikātu izsniegšanas un atsaukšanas žurnāla atjaunināšanas mehānisms (Certificate Transparency), kas iepriekš tika aktivizēts darbvirsmas versijās.
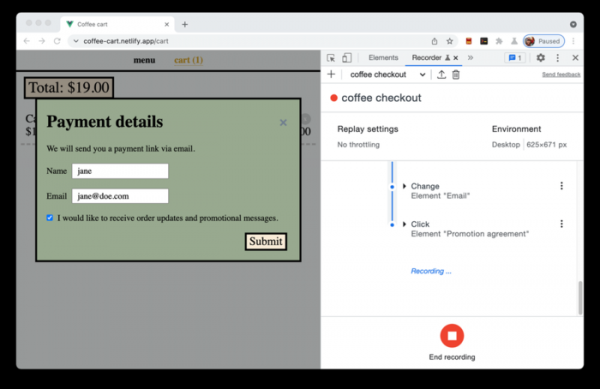
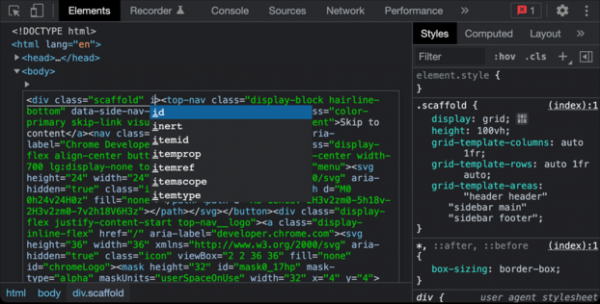
- Web izstrādātāju rīkos ir veiktas uzlabojumi. Ir īstenota eksperimentāla atbalsta sinhronizācijai starp dažādām ierīcēm DevTools iestatījumiem. Ir pievienota jauna Recorder panelis, ar kuru var ierakstīt, atkārtot un analizēt lietotāju rīcību lapā.

Izvēršot kļūdu ziņojumus web konsolē, tiek nodrošināta saistīto problēmu kolonnas numuru attēlošana, kas ir ērti problēmu savienošanai minificētā JavaScript kodā. Ir atjaunināts ierīču saraksts, kurus var simulēt, lai novērtētu lappuses attēlojumu mobilajās ierīcēs. HTML bloku rediģēšanas interfeisā (Edit as HTML) ir pievienots sintakse krāsošanas un automātiskā pabeigšanas iespējas.

Papildus jaunievedumiem un kļūdu labojumiem jaunajā versijā ir novērstas 37 ievainojamības. Daudzas no ievainojamībām ir identificētas, izmantojot automatizētās testēšanas rīkus, piemēram, AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer un AFL. Vienai no ievainojamībām ir piešķirts kritiskās problēmas statuss, kas ļauj apiet visus pārlūkprogrammas aizsardzības līmeņus un izpildīt kodu sistēmā, ārpus sandbox vides. Informācija par kritisko ievainojamību (CVE-2022-0096) pagaidām netiek atklāta, zināms tikai tas, ka tā saistīta ar piekļuvi jau atbrīvotai atmiņas daļai kodā, kas strādā ar iekšējiem krātuvēm (API Storage).
Saskaņā ar programmu par naudas prēmiju izmaksām par ievainojamību atklāšanu aktuālajā laidienā uzņēmums Google ir izmaksājis 24 prēmijas kopā par 54 tūkstošiem ASV dolāru (trīs prēmijas pa 10000 dolāriem, divas prēmijas pa 5000 dolāriem, viena prēmija pa 4000 dolāriem, trīs prēmijas pa 3000 dolāriem un viena prēmija pa 1000 dolāriem). 14 prēmiju apmērs vēl nav noteikts.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish