

Izlaists web pārlūks Firefox 102. Firefox 102 versija pieder pie ilgstošās atbalsta (ESR) filiālēm, kuru atjauninājumus iznāk katru gadu. Turklāt ir izveidots atjauninājums iepriekšējai ilgstošās atbalsta versijai 91.11.0 (turpmāk gaidāmi vēl divi atjauninājumi 91.12 un 91.13). Nākamo stundu laikā beta testēšanai tiks nodota Firefox 103 filiāle, kuras izlaišana paredzēta 26. jūlijā.
Galvenās jaunās funkcijas Firefox 102:
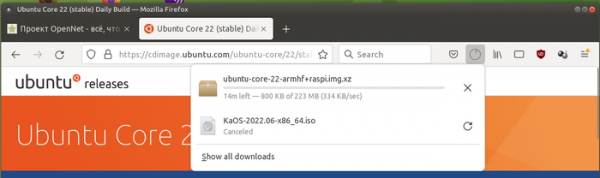
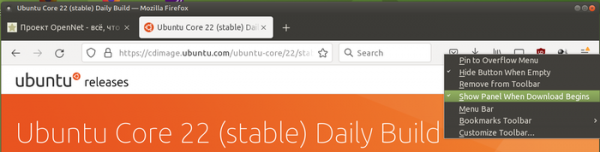
- Iespēja atslēgt automātisko informācijas paneļa atvēršanu par lejupielādētajiem failiem katras jaunas lejupielādes sākumā.


- Pievienota aizsardzība pret pārvietošanos uz citām lapām, izmantojot parametrus URL. Aizsardzība sastāv no sekošanas parametru, piemēram, utm_source, noņemšanas no URL un tiek aktivizēta, ieslēdzot stingrās satura bloķēšanas režīmu (Enhanced Tracking Protection -> Strict) vai atverot vietni privātajā skatā. Izvēles tīrīšanu var arī aktivizēt, izmantojot parametru privacy.query_stripping.enabled par about:config.
- Skaņas dekodēšanas funkcijas pārvietotas uz atsevišķu procesu ar stingrāku smilšu kastes izolāciju.
- Attēla attēlā režīmā ir nodrošināta subtitru parādīšana, skatoties video no HBO Max, Funimation, Dailymotion, Tubi, Disney+ Hotstar un SonyLIV. Agrāk subtitri tika rādīti tikai YouTube, Prime Video, Netflix un vietnēs, kas izmanto WebVTT formātu (Web Video Text Track).
- Linux platformā pieejama iespēja izmantot DBus servisu Geoclue, lai noteiktu atrašanās vietu.
- Uzlabota PDF dokumentu skatīšana augsta kontrasta režīmā.
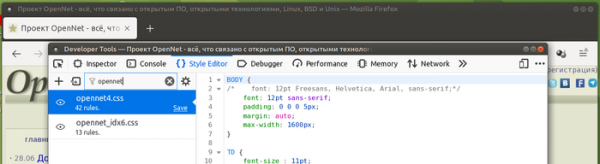
- Web izstrādātāju saskarnē Style Editor cilnē pievienota stilizācijas tabulu filtrēšanas atbalsts pēc nosaukuma.

- API Streams pievienots klase TransformStream un metode ReadableStream.pipeThrough, kuras var izmantot, lai izveidotu un pārsūtītu datus plūsmā (pipe) starp ReadableStream un WritableStream ar iespēju izsaukt apstrādātāju katra bloka plūsmai.
- API Streams pievienotas klases ReadableStreamBYOBReader, ReadableByteStreamController un ReadableStreamBYOBRequest, lai efektīvi tieši pārsūtītu bināros datus apejot iekšējās rindas.
- Plānots izslēgt nestandarta īpašību Window.sidebar, kas pieejama tikai Firefox.
- Tika ir nodrošināta CSP (Content-Security-Policy) integrācija ar WebAssembly, kas ļauj ieviest CSP ierobežojumus arī WebAssembly. Tagad dokuments, kuram CSP dēļ tiek liegta skriptu izpilde, nevarēs palaist WebAssembly bytecode, ja nebūs noteikts parametrs ‘unsafe-eval’ vai ‘wasm-unsafe-eval’.
- CSS mediālas pieprasījumos ir ieviests update īpašums, kas ļauj piesaistīt informācijas atjaunināšanas biežumu, ko atbalsta izvades ierīce (piemēram, vērtība «slow» tiek iestatīta e-grāmatu ekrāniem, «fast» parastiem ekrāniem, bet «none» drukāšanai).
- Paplašinājumiem, kas atbalsta otro manifestu versiju, ir nodrošināta piekļuve Scripting API, kas ļauj palaist skriptus vietņu kontekstā, ievietot un dzēst CSS, kā arī pārvaldīt skriptu reģistrāciju.
- Firefox Android versijā, aizpildot formas ar kredītkartes datiem, tiek nodrošināta atsevišķa pieprasījuma par ievadītās informācijas saglabāšanu autovidlešanas sistēmai izsniegšana. Novērsta problēma, kas izraisīja avārijas, atverot ekrāna tastatūru, ja starpliktuvē bija liels datu apjoms. Atrisināta problēma ar Firefox apstāšanos, pārslēdzoties starp lietotnēm.
Papildus jaunievedumiem un kļūdu labojumiem Firefox 102 ir novērstas 22 ievainojamības, no kurām 5 ir atzītas par bīstamām. Ievainojamība CVE-2022-34479 ļauj Linux platformā izveidot uznirstošo logu, kas pārklāj adreses joslu (to var izmantot, lai simulētu viltotu pārlūkprogrammas saskarni, maldinot lietotāju, piemēram, maksu). Ievainojamība CVE-2022-34468 ļauj apiet CSP ierobežojumus, kas aizliedz JavaScript koda izpildi iframe, izmantojot ‘javascript:’ URI aizvietošanas saites. 5 ievainojamības (apkopotas CVE-2022-34485, CVE-2022-34485 un CVE-2022-34484) ir saistītas ar problēmām, kas saistītas ar atmiņas darbību, piemēram, buferu pārpildītiem un piekļuvi jau atbrīvotām atmiņas zonām. Potenciāli šīs problēmas var novest pie ļaunprātīgas koda izpildes, atverot speciāli veidotas lapas.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish