

Iznācis web pārlūks Firefox 103. Turklāt ir izstrādāti atjauninājumi ilgtermiņa atbalsta sadaļām — 91.12.0 un 102.1.0. Pārlūka Firefox 104 beta versija tiks palaista tuvākajās stundās, lai izlaidums notiktu 23. augustā.
Galvenās jaunās funkcijas Firefox 103:
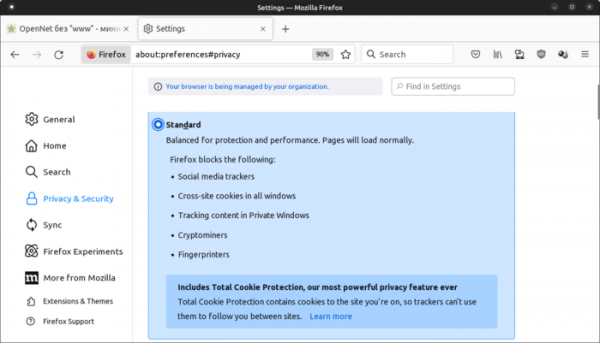
- Noklusēti ir ieslēgti pilnīgas sīkdatņu aizsardzības režīms (Total Cookie Protection), kas iepriekš tika lietots tikai privātās pārlūkošanas režīmā un izvēloties stingro nevēlamā satura bloķēšanas režīmu. Total Cookie Protection režīmā katrai vietnei ir atsevišķs izolēts sīkdatņu krājums, kas neļauj izmantot sīkdatnes, lai izsekotu pārvietošanos starp vietnēm, jo visas sīkdatnes, ko ievieto no trešo pušu bloķiem (iframe, js utt.), ir piesaistītas vietnei, no kuras šie bloki tika ielādēti, un netiek pārsūtītas, kad tiek piekļūts šiem blokiem no citām vietnēm.

- Palielināta veiktspēja sistēmām ar ekrāniem ar augstu atsvaidzināšanas frekvenci (120Hz+).
- Iebūvētajā PDF skatītājā dokumentiem ar ievadlaukiem tiek nodrošināta obligāto lauku izcelšana.
- Attēla attēlā režīmā pievienota iespēja mainīt subtitru fonta izmēru. Subtitri tiek rādīti, skatoties video no vietnēm Funimation, Dailymotion, Tubi, Hotstar un SonyLIV. Iepriekš subtitri tika rādīti tikai YouTube, Prime Video, Netflix, HBO Max, Funimation, Dailymotion, Disney+ un vietnēs, kas izmanto WebVTT (Web Video Text Track) formātu.
- Tagad var izmantot bulttaustiņus, Tab un Shift+Tab, lai pārvietotos pa cilņu panelī esošajām pogām.
- Teksta palielināšanas funkcija cilvēkiem ar redzes traucējumiem ("Make text bigger") attiecas uz visiem lietotāja saskarnes elementiem un saturu (iepriekš attiecās tikai uz sistēmas fontu).
- No iestatījumiem ir izņemta iespēja atgriezt atbalstu digitālo parakstu sertifikātiem, kas balstīti uz SHA-1 hash, kas jau sen tiek uzskatīti par nelietojamiem.
- Kopējot tekstu no tīmekļa formām, tiek saglabātas nesadalāmās atstarpes, lai novērstu automātisku rindiņu pārtraukšanu.
- Linux platformā atrisinātas WebGL veiktspējas problēmas, izmantojot NVIDIA patentētus draiverus kopā ar DMA-Buf.
- Novērsta problēma ar ļoti lēnu palaišanu, ko izraisīja satura apstrāde lokālajā krātuvē.
- Streams API ir pievienota atbalsts pārnēsājamiem straumēm, kas ļauj pārsūtīt ReadableStream, WritableStream un TransformStream objektus kā argumentus, izsaucot postMessage(), lai operācijas izpildi pārvietotu uz tīmekļa darbinieku, vienlaikus klonējot datus fonā.
- Lappusēm, kas atvērtas bez HTTPS, un iframe blokiem ir aizliegts piekļūt API caches, CacheStorage un Cache.
- Atbalsts scriptminsize un scriptsizemultiplier atribūtiem, kas iepriekš tika pasludināti par novecojušiem, ir pārtraukts.
- Windows 10 un 11 laikā Firefox ikonas piestiprināšana uz uzdevumu joslas ir nodrošināta instalācijas laikā.
- macOS platformā tika ieviesta modernāka API bloku pārvaldībai, kas uzlaboja interfeisa atsaucību augstas procesora slodzes laikā.
- Android versijā tika novērsta avārija, pārejot uz dalīto ekrānu vai mainot loga izmēru. Problēma, kas izraisīja videoklipa atskaņošanu atpakaļgaitā, tika atrisināta. Tika labota kļūda, kas noteiktos retos apstākļos noveda pie avārijas, atverot ekrāna tastatūru Android 12 vidē.
Papildus jaunumiem un kļūdu labojumiem Firefox 103 tika novērstas 10 ievainojamības, no kurām 4 atzītas par bīstamām (apvienotas zem CVE-2022-2505 un CVE-2022-36320), kas radījušās saistībā ar atmiņas pārvaldību, piemēram, bufera pārpildēm un piekļuvi jau atbrīvotām atmiņas zonām. Potenciāli šīs problēmas var novest pie ļaunprātīga koda izpildes, atverot īpaši sagatavotas lapas. No ievainojamībām ar mērenu risku var pieminēt kursoru pozīcijas noteikšanu, manipulējot ar CSS īpašībām overflow un transform, kā arī Android versijas karšanu ļoti garu URL apstrādes laikā.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish