

Iznāca web pārlūks Firefox 107. Turklāt tika izveidots ilgu laiku atbalsta atjauninājums - 102.5.0. Drīz beta testēšanai tiks pārcelta Firefox 108 versija, kuras izlaišana plānota 13. decembrī.
Galvenās jaunās funkcijas Firefox 107:
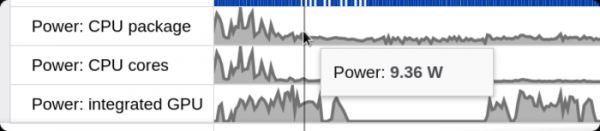
- Profilēšanas saskarnē (veiktspējas cilne izstrādātāju rīkos) pievienota iespēja analizēt enerģijas patēriņu Linux un macOS sistēmās ar Intel procesoriem (iepriekš enerģijas patēriņa profilēšana bija pieejama tikai Windows 11 sistēmās un Apple datoros ar M1 mikroshēmu).

- Ieviesti CSS īpašumi „contain-intrinsic-size”, „contain-intrinsic-width”, „contain-intrinsic-height”, „contain-intrinsic-block-size” un „contain-intrinsic-inline-size”, kas ļauj norādīt elementa izmēru, kas tiks izmantots neatkarīgi no ietekmes uz bērnu elementu izmēru (piemēram, kad bērnu elementa izmēra palielināšana var izstiept vecāku elementu). Ieteiktie īpašumi ļauj pārlūkam uzreiz noteikt izmēru, negaidot bērnu elementu attēlošanu. Ja tiek iestatīta vērtība „auto”, tad izmēra fiksācijai tiks izmantots pēdējais attēlotā elementa izmērs.
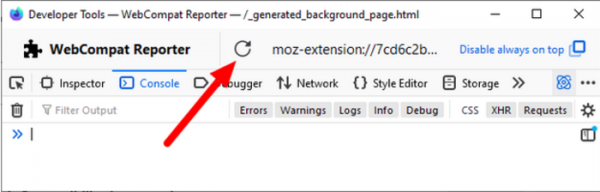
- Web izstrādātāju rīkos ir vienkāršota paplašinājumu jautājumu novēršana, kas balstīta uz WebExtension tehnoloģiju. Webext rīkā pievienota opcija „—devtools” (webext run —devtools), kas ļauj automātiski atvērt pārlūka logu ar izstrādātāju rīkiem, piemēram, lai noteiktu kļūdas iemeslu. Ir vienkāršota uznirstošo logu pārbaude. Panelī pievienota poga Reload, lai pārstartētu WebExtension pēc izmaiņām kodā.

- Uzlabota Windows veidojumu veiktspēja Windows 11 22H2, apstrādājot saites pārejas IME (ievades metodes redaktora) un Microsoft Defender subsistēmās.
- Uzlabojumi Android versijā:
- Ir ieviests pilnīgas sīkdatņu aizsardzības režīms (Total Cookie Protection), kas iepriekš tika izmantots tikai privātajā pārlūkošanas režīmā un izvēlotajā stingrajā nevēlamā satura bloķēšanas režīmā (strict). Pilnīgas sīkdatņu aizsardzības režīmā katras vietnes sīkdatnēm tiek piemērots atsevišķs izolēts krātuves veids, kas neļauj izmantot sīkdatnes, lai izsekotu pārvietošanos starp vietnēm, jo visas sīkdatnes, ko izsniedz no ielādētām trešo pušu blokiem (iframe, js u.c.), tiek sasaistītas ar vietni, no kuras šie bloki tika ielādēti, un netiek nodotas, piekļūstot šiem blokiem no citām vietnēm.
- Tika nodrošināta iepriekšēja vidutāju sertifikātu ielāde, lai samazinātu kļūdu skaitu, atverot vietnes, kas izmanto HTTPS.
- Vietņu tekstos ir iekļauta satura palielināšana, izceļot tekstu.
- Pievienota atbalsta sistēma attēlu izvēles paneļiem, kas parādījās sākot no Android 7.1 (Image keyboard, mehānisms, lai tieši sūtītu attēlus un citu multivides saturu tieši uz tekstu rediģēšanas formām lietotnēs).
Papildus jaunumiem un kļūdu labojumiem Firefox 107 ir novērstas 21 ievainojamības. Desmit ievainojamības ir atzīmētas kā bīstamas. Septiņas ievainojamības (apkopotas ar CVE-2022-45421, CVE-2022-45409, CVE-2022-45407, CVE-2022-45406, CVE-2022-45405) ir radītas, darbojoties ar atmiņu, piemēram, pūļu pārpildēm un piekļūstot jau atbrīvotām atmiņas zonām. Potenciāli šie jautājumi var izraisīt ļaunprātīga koda izpildi, atverot speciāli noformētās vietnes. Divas ievainojamības (CVE-2022-45408, CVE-2022-45404) ļauj apiet paziņojumus par pilnekrāna režīmu, piemēram, lai simulētu pārlūkprogrammas saskarni un maldinātu lietotāju fiktīgos uzbrukumos.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish