

Izlaista Firefox 109 tīmekļa pārlūkprogramma. Turklāt izveidots ilga atbalsta (LTS) atjauninājums - 102.7.0. Drīzumā betatestingā tiks iekļauta Firefox 110 versija, kuras izlaišana plānota 14. februārī.
Galvenās jaunas funkcijas Firefox 109:
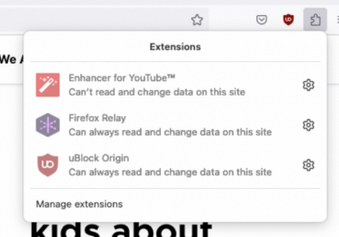
- Noklusējuma iestatījumos ir iespējota trešās versijas Chrome manifestu atbalsts, kas nosaka iespējas un resursus, kas pieejami papildinājumiem, kas izstrādāti, izmantojot WebExtensions API. Otrās versijas manifestu atbalsts tuvākajā nākotnē tiks saglabāts. Tā kā trešās versijas manifests bija kritizēts un varētu traucēt dažu nevēlamu satura bloķēšanas un drošības papildinājumu darbību, uzņēmums Mozilla ir atteicies nodrošināt pilnīgu saderību ar manifestu Firefox un īstenojis dažas funkcijas citādi. Piemēram, nav pārtraukta vecā bloķēšanas režīma atbalsts webRequest API, kamēr Chrome vietā ir ieviests jauns deklaratīvais satura filtrēšanas API. Arī ir nedaudz atšķirīgi īstenots granulu balstīta pilnvaru pieprasījuma modelis, saskaņā ar kuru papildinājums nevar tikt aktivizēts visām lapām uzreiz (noņemts pilnvarojums „all_urls”). Firefox beigās lēmumu par piekļuves nodrošināšanu pieņem lietotājs, kurš var izvēlēties, kuram papildinājumam piešķirt piekļuvi saviem datiem attiecīgā vietnē. Lai pārvaldītu pilnvaras, interfeisā pievienota pogas „Unified Extensions”, ar kuru lietotājs var piešķirt un atsaukt papildu piekļuvi jebkurai vietnei. Pilnvaru pārvaldība attiecas tikai uz trešās versijas manifestu balstītiem papildinājumiem, savukārt otrās versijas manifestiem netiek nodrošināta granulu balstīta piekļuves pārvaldība.

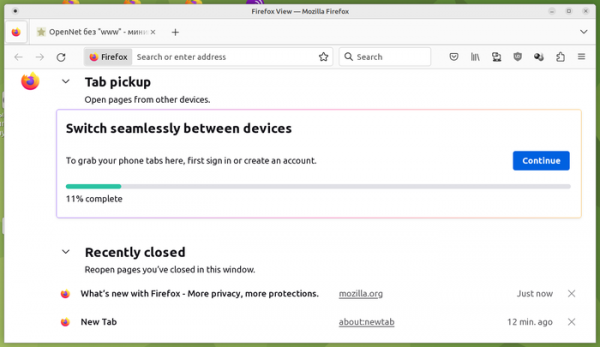
- Firefox View lapā uzlabota tukšo sekciju noformējums ar nesen aizvērtiem cilnēm un cilnēm, kas atvērtas citās ierīcēs.
- Nesen aizvērtu cilņu sarakstā, kas tiek rādīts Firefox View lapā, pievienotas pogas, lai dzēstu atsevišķas saites no saraksta.

- Pievienota iespēja adreses joslā attēlot ievadīto meklētājvaicājumu, nevis meklētājprogrammas URL adresi (t.i., atslēgvārdi tiek attēloti adreses joslā ne tikai ievades procesa laikā, bet arī pēc piekļuves meklētājprogrammām un saistīto ar ievadītajiem atslēgvārdiem rezultātu parādīšanas). Šī iespēja pagaidām ir izslēgta noklusējumā un tās aktivizēšanai nepieciešams iestatīt konfigurāciju parādīšanās logā „browser.urlbar.showSearchTerms.featureGate”.

- Datumu izvēles dialogs laukam ar tipiem «date» un «datetime» ir pielāgots, lai varētu tikt pārvaldīts ar tastatūru, nodrošinot pareizu ekrānraderu atbalstu un izmantojot taustiņu kombinācijas kalendāra navigācijai.
- Eksperiments ar iebūvēto Colorways paplašinājumu, kas maina pārlūka izskatu (tika piedāvāta krāsu tēmu kolekcija satura laukam, paneļiem un cilņu pārlūka joslai), ir noslēdzies. Pieejamās iepriekš saglabātās krāsu tēmas varat atrast lapā «Add-ons and themes».
- Sistēmām ar GTK ir ieviesta iespēja vienlaikus pārvietot vairākus failus failu pārvaldniekā. Ir izveidota iespēja pārvietot attēlus no vienas cilnes uz citu.
- Auto klikšķa sistēmā uz baneriem, kas pieprasa tiesības izmantot sīkdatnes vietnēs (cookiebanners.bannerClicking.enabled un cookiebanners.service.mode about:config), ir ieviesta iespēja pievienot vietnes izņēmumu sarakstam, uz kurām auto klikšķis neattiecas.
- Noklusējuma iestatījums network.ssl_tokens_cache_use_only_once ir ieslēgts, lai novērstu sesijas biļešu atkārtotu izmantošanu TLS.
- Iestatījums network.cache.shutdown_purge_in_background_task ir ieslēgts, risinot problēmu ar pareizu failu ievades/izvades pabeigšanu izslēgšanas laikā.
- Paplašinājumu konteksta izvēlnē ir pievienota opcija («Pin to toolbar») paplašinājuma pogas piespinšanai paneļā.
- Ir nodrošināta Firefox izmantošana kā dokumentu skatītājs, izvēloties to sistēmā ar konteksta izvēlni «Open With».
- Lappuse about:support ir pievienota informācija par ekrāna atjaunošanas biežumu.
- Ir pievienoti iestatījumi ui.font.menu, ui.font.icon, ui.font.caption, ui.font.status-bar, ui.font.message-box utt. sistēmas fontu pārrakstīšanai.
- Noklusēti ir ieslēgta scrollend notikumu atbalsts, ko ģenerē lietotājs, kad ritināšana ir pabeigta (kad pozīcija vairs nemainās) Element un Document objektos.
- Ir nodrošināta piekļuves sekciju sadalīšana caur API Storage, apstrādājot trešo pušu saturu neatkarīgi no API Storage Access.
- Range elementā tika pievienots list atribūta atbalsts, kurā tiek nodots elementa identifikators ar iepriekš definētu vērtību sarakstu, kas piedāvā ievadei.
- CSS īpašumam content-visibility, kas tiek izmantots, lai izslēgtu nevajadzīgu zīmēšanu laukos ārpus redzamības, ir pievienota vērtība ‘auto’, kuras iestatīšanas gadījumā redzamība tiek noteikta pārlūkā, balstoties uz elementa tuvumu redzamās zonas robežai.
- CSS tipam , kas nosaka noklusējuma krāsu vērtības dažādu lapas komponentu, tika pievienots Mark, MarkText un ButtonBorder vērtību atbalsts.
- Web Auth ir pievienota autentifikācijas iespēja, izmantojot CTAP2 (Client to Authenticator Protocol) protokolu, izmantojot USB HID balstītus tokenus. Atbalsts pagaidām nav noklusēts un to aktivizē ar parametru security.webauthn.ctap2 in about:config.
- Web izstrādātāju rīkos JavaScript debuggers ir pievienota jauna pāreja pie izjaukšanas punktiem, kas aktivizējas, kad tiek pāriets uz scrollend notikuma apstrādātāju.
- Tālruņu pārlūka WebDriver BiDi attālinātajā pārvaldības protokolā ir pievienota atbalsta komandu «session.subscribe» un «session.unsubscribe».
- Windows platformas izlaidumos ir iekļauts aparatūras aizsardzības mehānisma ACG (Arbitrary Code Guard) izmantošana, lai bloķētu ievainojamību izmantošanu procesos, kas nodrošina multimediju satura atskaņošanu.
- macOS platformā ir mainīts Ctrl/Cmd + trackpad vai Ctrl/Cmd + pele skrollēšanas darbību, kas tagad noved pie ritināšanas (kā citos pārlūkos), nevis mērogošanas.
- Uzlabojumi Android versijā:
- Pārlūkojot pilnekrāna video, adrešu josla tiek izslēgta, ritinot.
- Pievienota poga izmaiņu atcelšanai pēc pievienotā vietnes noņemšanas.
- Tika nodrošināta meklētājprogrammu saraksta atjaunināšana pēc valodas maiņas.
- Novērsta avārija, kas notika, ievietojot lielu datu daudzumu starpniekkrātuvē vai adreses joslā.
- Palielināta canvas elementu renderēšanas veiktspēja.
- Atrisināta problēma ar videozvanām, kurām var izmantot tikai H.264 kodeku.
Firefox 109 ir ne tikai jauninājumi un kļūdu labojumi, bet arī 21 ievainojamība ir novērsta. No tām 15 ievainojamības ir atzītas par bīstamām, un 13 no tām (apkopotas kā CVE-2023-23605 un CVE-2023-23606) ir saistītas ar atmiņas pārvaldīšanas problēmām, piemēram, bufera pārpildēm un piekļuvi jau atbrīvotām atmiņas daļām. Šīs problēmas var radīt iespēju uzbrucēja kodam izpildīt savu kodu, atverot īpaši sagatavotas lapas. Ievainojamība CVE-2023-23597 ir radusies loģiskas kļūdas dēļ kodā, kas izveido jaunus bērnu procesus, un ļauj palaist jaunu procesu file:// kontekstā, lai nolasītu nejaušu failu saturu. Ievainojamība CVE-2023-23598 ir izraisīta ar kļūdu drag & drop darbību apstrādē, kas saistīta ar GTK, un ļauj nolasīt nejaušu failu saturu, izmantojot DataTransfer.setData.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish