

Notika web pārlūkprogrammas Firefox 120 izlaišana, un tika izveidots ilga atbalsta versijas atjauninājums — 115.5.0. Beta testēšanai tika nodota Firefox 121 versija, kuras izlaišana plānota 19. decembrī.
Galvenās jaunās iespējas Firefox 120:
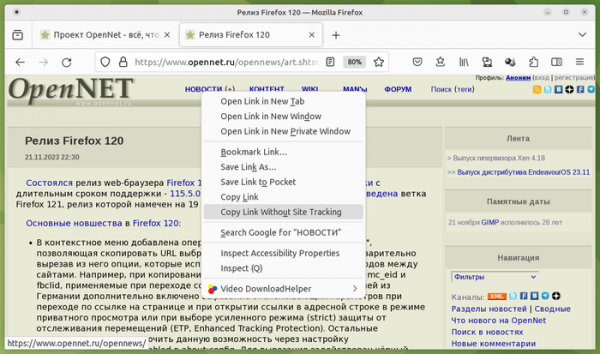
- Konteksta izvēlnē pievienota opcija «Copy Link Without Site Tracking», kas ļauj kopēt izvēlēta saites URL starpliktuvē, iepriekš izdzēšot no tā iespējas, kas tiek izmantotas, lai uzskaitītu pārejas starp vietnēm. Piemēram, kopējot saiti, tiks noņemti parametri mc_eid un fbclid, kas tiek izmantoti, pārejot no Facebook lapām. Vācijā lietotājiem papildus ir iespējota izsekošanas parametru izdzēšana pārejot pa saiti lapā vai atverot saiti adreses joslā privātajā pārlūkošanas režīmā vai izvēloties pastiprinātu datus aizsargājošo režīmu (ETP, Enhanced Tracking Protection). Pārējie lietotāji var aktivizēt šo iespēju, izmantojot iestatījumu privacy.query_stripping.enabled vietnē about:config. Izņemšanai tiek izmantots melnais saraksts, kas aptver zināmus izsekošanas pāreju parametrus.

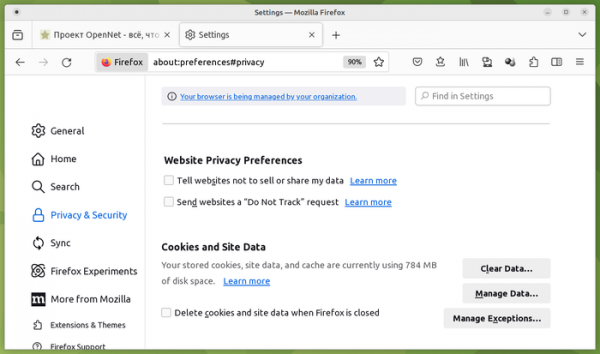
- Privātuma un drošības iestatījumu sadaļā (Privacy & Security) pievienota opcija, lai iespējotu GPC (Global Privacy Control) mehānismu, kas aizstāj «DNT» (Do Not Track) galveni un ļauj informēt vietnes par aizliegumu pārdot personas datus un tos izmantot, lai izsekotu preferences vai pārejas starp vietnēm.
- Uzlabotajā (strict) datu aizsardzības režīmā (ETP, Enhanced Tracking Protection) un privātās pārlūkošanas režīmā pastiprināta aizsardzība pret pasīvo lietotāja identifikāciju, izmantojot Canvas API.
- Vācijā lietotājiem pēc noklusējuma ir iespējota automātiska izlēcēju dialoga (Cookie Banner Blocker) aizvēršana, kas tiek parādīta vietnēs, lai saņemtu apstiprinājumu par identifikatoru saglabāšanu sīkfailos atbilstoši personas datu aizsardzības regulējumiem Eiropas Savienībā (GDPR). Tā kā šādi izlēcēji novērš uzmanību, pārklāj saturu un prasa no lietotāja laiku, lai tos aizvērtu, Firefox izstrādātāji uzskatīja, ka ir lietderīgi automātiski noraidīt šādus pieprasījumus.
Bloķēšanu var ieslēgt iestatījumos sadaļā «Drošība un privātums» vai caur parametru «cookiebanners.service.mode» it about:config (0 — izslēdz automātisko Cookie-bloķētāju aizvēršanu; 1 — visos gadījumos noraida pilnvarojuma pieprasījumus un ignorē bannera, kas pieļauj tikai piekrišanu; 2 — kad tas ir iespējams, noraida pilnvarojuma pieprasījumus, bet, kad noraidīt nav iespējams, piekrīt saglabāt Cookie). Atšķirībā no līdzīga režīma, ko nodrošina pārlūkprogramma Brave un reklāmu bloķētāji, Firefox paslēpj bloku, bet automatizē lietotāja darbību ar to. Pieejami divi režīmi banneru apstrādei — simulācija peles klikšķim (cookiebanners.bannerClicking.enabled) un Cookie ievietošanas ar izvēlētā režīma karogu (cookiebanners.cookieInjector.enabled).
- Windows, macOS un Android pēc noklusējuma ir ieslēgta importa funkcionalitāte TLS sertifikātiem no operētājsistēmas saknes sertifikātu krātuves. Nepieciešamības gadījumā šo funkciju var izslēgt iestatījumos (Preferences → Privacy & Security → Certificates).
- Pievienotas taustiņu kombinācijas izvēlēto kontu rediģēšanai (Alt + enter) un dzēšanai (Alt + Backspace) saskarnē about:logins.
- Ubuntu izdevumos Firefox formātā Snap ir ieviesta datu importa funkcionalitāte no Chromium pārlūkprogrammas, kas arī ir instalēta formātā snap.
- Linux un Windows platformās ieviesta iespēja automātiski pielāgot video logu režīmā «attēls attēlā» pie ekrāna stūriem (automātiska saskaņošana pa stūriem), turot nospiestu Ctrl taustiņu, to pārvietojot.
- Sācies jauna pārvietojamā komponenta integrācija konteksta padomju izvadīšanai adreses joslā, pārrakstīta Rust valodā.
- Pievienots User Activation API (navigator.userActivation), kas ļauj noteikt, vai lietotājs iepriekš mijiedarbojās ar lapu (piemēram, klikšķināja ar peli), vai šobrīd mijiedarbojas, vai nekas netika darīts lapā (lapa tikai ielādēta un paliek netraucēta).
- Pievienota jauna HTTP atbildes koda atbalsts — 103 („Early Hints“), kas var tikt izmantots galveno virsrakstu priekšlaicīgai izsniegšanai. Kods 103 ļauj informēt klientu par noteiktu HTTP virsrakstu saturu jau pēc pieprasījuma, negaidot, līdz servers veic visas saistītās darbības un sāk nodot saturu. Šādā veidā var sniegt padomus par ar nododamo lapu saistītiem elementiem, kuri var tikt iepriekš ielādēti (piemēram, var tikt norādītas saites uz lapā izmantotajām CSS un JavaScript). Iegūstot informāciju par šādiem resursiem, pārlūks uzsāks to ielādi, negaidot galvenās lapas pabeigšanu, kas ļauj samazināt kopējo pieprasījuma apstrādes laiku.
- CSS pievienotas jaunas mērvienības size lh un rlh, ļaujot norādīt izmēru, kas atbilst elementa vai saknes elementa line-height (līnijas augstums) īpašumam.
- CSS pievienota funkcija light-dark(), lai uzreiz iestatītu krāsas gan gaišajā, gan tumšajā krāsu shēmā, neizmantojot prefers-color-scheme media-atsauci.
- JavaScript funkcijā Date.parse() pievienota papildu datuma formātu atbalsts, piemēram, „01-12-1999“, „1999-1-5“, „10000-01-12“, „99-01-05“, „1999-01-05 10:00:00“.
- Piedāvāta media atribūta atbalsts <source> elementā, kas ir iekļauts <picture>, <audio> un <video> elementos.
- Pēc noklusējuma iekļauts WasmGC paplašinājuma atbalsts, kas atvieglo programmu pārnešanu uz WebAssembly, kas uzrakstītas programmēšanas valodās ar ieceļošanas iekārtu (piemēram, Kotlin, Dart u.c.). WasmGC pievieno jaunus strukturālos un masīvu tipus, kuriem var piemērot ne-lineāro atmiņas sadali.
- Web izstrādātāju rīkos pievienota iespēja simulēt cilnes darbību offline režīmā.
- Stilu rediģēšanas panelī pievienota poga „Pretty Print“ miniaturizētās stila tabulas formatēšanai un vizuālai izveidei (iepriekš miniaturizētie stili tika automātiski formatēti).
- Izstrādātāju rīkos ievērojami (līdz 70%) paātrināta debugger darbība, strādājot ar lielu avota kodu apjomu. Veikta debuggera refaktorisēšana, kas vērsta uz punktu, kas saistīti ar „unload“ notikumu, korektu darbību.
- Android versijā novērsta kļūda, kas izsauca cilņu aizvēršanu, tos atlasot. Turpināta atvērtās ekosistēmas pārlūka paplašinājumiem veidošana mobilajā Firefox versijā. Oficiālajā ekosistēmas palaišanā, kas plānota decembrī, katalogā addons.mozilla.org (AMO) būs pieejami vairāk nekā 200 paplašinājumu, kas derīgi uzstādīšanai Firefox lietotnei Android.
Papildus jaunumiem un kļūdu labojumiem Firefox 120 novērstas 19 ievainojamības. 14 no tām (11 apvienotas zem CVE-2023-6212 un CVE-2023-6213), kas atzītas par bīstamām, saistītas ar atmiņas apstrādes problēmām, piemēram, buferu pārspriegumiem un piekļuvi jau atbrīvotām atmiņas zonām. Iespējams, ka šīs problēmas var izraisīt ļaunprātīga koda izpildi, atverot speciāli sagatavotas lappuses. Vēl viena bīstama ievainojamība (CVE-2023-6206) ļauj, izmantojot klikšķu uzbrukumu, nodrošināt pilnvaru pieprasījumu apstiprināšanu.
Firefox 121 beta izlaidums ir ievērojams ar iespēju piespiest saites apakšsvītrošanu, neatkarīgi no CSS iestatījumiem (tas var būt noderīgi cilvēkiem ar krāsu uztveres problēmām). Linux sistēmā pa noklusējumu ieslēgta kompozīta izmantošana. serveris Wayland vietā izmanto XWayland, kas palīdzējis atrisināt problēmas ar skārienpaliktnēm, skārienekrānu žestu atbalstu un DPI iestatīšanu katram monitoram Wayland bāzes vidēs. Wayland izmantošana arī demonstrē grafikas veiktspējas uzlabošanos. Tomēr Wayland protokola ierobežojumu dēļ rodas problēmas ar 'attēls attēlā' loga iznākšanu priekšplānā.
Avots: opennet.lv
