

Notika web pārlūkprogrammas Firefox 132 izlaidums, un tika izstrādāti iepriekšējo versiju, kurām ir ilgstoša atbalsta perioda, atjauninājumi — 115.17.0 un 128.4.0. Beta testēšanai ir nodota Firefox 133 versija, kuras izlaidums plānots 26. novembrī.
Galvenās jaunas funkcijas Firefox 132:
- Stiprā uzraudzības režīmā (ETP, Enhanced Tracking Protection) un atverot lapas privātā skatā, ir iespējojusi piekļuves bloķēšanu visiem trešo pušu sīkdatnēm, kas uzstādītas, piekļūstot domēniem, kas atšķiras no domēns aktīvās lapas. Piemēram, ja iepriekš trešās puses kods no vietnes "C", kas bija iekļauts caur iframe vietnēs "A" un "B", varēja apstrādāt kopīgas sīkdatnes, tad tagad, ielādējot kodu no vietnēm "A" un "B", sīkdatnes, ko uzstādījusi vietne "C", nebūs pieejamas. Trešo pušu sīkdatnes tiek izmantotas, lai izsekotu lietotāju kustībām starp vietnēm reklāmas tīklu, sociālo mediju logrīku un tīmekļa analīzes sistēmās.
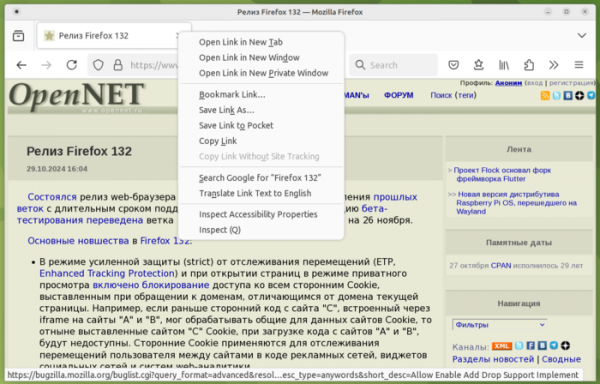
- Opcija "Copy Without Site Tracking" tagad ir izslēgta konteksta izvēlnē, ja izvēlētā saite nesatur pāreju izsekošanas parametrus. Tika paplašināts atbalstīto pāreju izsekošanas parametru klāsts URL, piemēram, tagad tiek nodrošināta parametru izgriešana, ko izmanto LinkedIn un Shopee vietnēs.

- Ir mainīta favicon ikonku apstrādes loģika, kad automātiski tiek aizstāts HTTP protokols ar HTTPS. Ja ikona ir pieejama tikai pa HTTP, tās ielāde tiks bloķēta.
- TLS 1.3 ir pievienots atbalsts hibrīdā atslēgu apmaiņas algoritmam "mlkem768x25519", kas ir kvantu datoriem izturīgs un ir kombinācija no X25519 ECDH un ML-KEM (CRYSTALS-Kyber) algoritma, kas nesen ir standartizēts ASV Nacionālajā standartu un tehnoloģiju institūtā (NIST). ML-KEM izmanto kriptogrāfijas metodes, kas balstītas uz režģa teorijas uzdevumu risināšanu, laika periods šo uzdevumu risināšanai nav atšķirīgs parastajos un kvantu datoros.
- Ir īstenots TLS paplašinājuma atbalsts sertifikātu saspiešanai savienojuma izveides posmā (RFC 8879), kas ļauj paātrināt savienojuma izveidi, jo sertifikātu datu pārsūtīšana veido lielāko daļu datu plūsmas šajā posmā.
- EME (Encrypted Media Extensions) API ir izstrādāts modulis, kas atbalsta Microsoft izstrādāto PlayReady aizsardzības tehnoloģiju, sniedzot DRM (Digital Rights Management) elementus, lai skatītu šifrētu video saturu ar 1080p un 4K Ultra HD kvalitāti PlayReady atbalstošajās straumēšanas platformās. Sākotnēji PlayReady izmantošana ir aktivizēta nelielam lietotāju procentam, taču vēlāk lietotāju pieejamība pakāpeniski tiks paplašināta.
- WebRender API ir iekļāvis aparatūras paātrinājumu SVG filtru eBlend, feColorMatrix, feComponentTransfer, feComposite, feDropShadow, feFlood, feGaussianBlur, feMerge un feOffset atveidošanai, kas uzlabo veiktspēju, strādājot ar noteiktiem grafiskā satura veidiem.
- Windows un macOS platformām ir ieviests Wide-gamut krāsu telpas atbalsts, kas pagaidām ir ierobežots tikai ar P3 profiliem ar 8 bitu krāsas pārstāvējumu katram kanālam.
- macOS izlaidumos ir paplašināti sesiju atjaunošanas rīki (Firefox tagad automātiski tiek palaists, ja sesija tiek pārtraukta sistēmas restartēšanas dēļ) un pievienota ekrāna koplietošanas iespēja.
- HTMLVideoElement API ir pievienota metode requestVideoFrameCallback(), kas ļauj organizēt video kadru apstrādi.
- MediaStreamTrack API ir pievienota metode getCapabilities(), lai noteiktu pieļaujamo īpašību, kas saistītas ar audio un video saturu (paraugu ņemšanas frekvence, aizture, kanālu skaits, attiecība, izmērs, FPS utt.), diapazonu.
- Iezīmes <link>, <script> и <img> добавлен атрибут «fetchpriority», позволяющий выставить относительный приоритет загрузки того или иного ресурса, который будет учтён при планировании порядка загрузки ресурсов, загружаемых через HTTP/2 и HTTP/3. Для установки приоритетов в API HTMLLinkElement, HTMLScriptElement и HTMLImageElement также реализовано свойство fetchPriority, а в конструктор Request() добавлена поддержка параметра «options.priority». Среди допустимых значений приоритета: auto, low и high.
- Sekojot citiem pārlūkiem, Firefox ir pārtraukta Server Push tehnoloģijas atbalsts, kas definēts HTTP/2 un HTTP/3 standartā, ļaujot serverim nosūtīt resursus klientam, negaidot to skaidru pieprasījumu.
- Web izstrādātāju rīkos atgriezta iespēja atkļūdot ārējās ierīces, kas pieslēgtas caur USB. Web konsolē ir atjaunota Service Worker žurnālu atbalsta funkcionalitāte, izmantojot console.log API.
- Android platform version has moved the address bar to the top of the screen by default in new installations. To move the address bar down, you can use the setting «Customize > Toolbar». In the meta tag «viewport», the «interactive-widget» parameter is now set to «resizes-visual» by default, which means that the appearance of the on-screen keyboard changes the size of the visual viewport but does not change the size of the layout viewport, helping to avoid resource-intensive content redraws.
In addition to new features and bug fixes, Firefox 132 has addressed 17 vulnerabilities. Two vulnerabilities are marked as critical, while another 7 vulnerabilities, categorized under CVE-2024-10467, are caused by memory management issues, such as buffer overflows and accessing already freed memory areas. These issues could potentially lead to the execution of malicious code upon opening specially crafted pages.
In the beta version of Firefox 133, users can view tabs from other devices through the menu in the upper right corner. The Linux builds have added support for extra gestures on the touchpad (for instance, two-finger tap to pause inertial scrolling). In the Android version for large screen devices, desktop mode is enabled by default.
Avots: opennet.lv
